6 Tachwedd 2026 | Tystysgrifau | Diogelwch TG
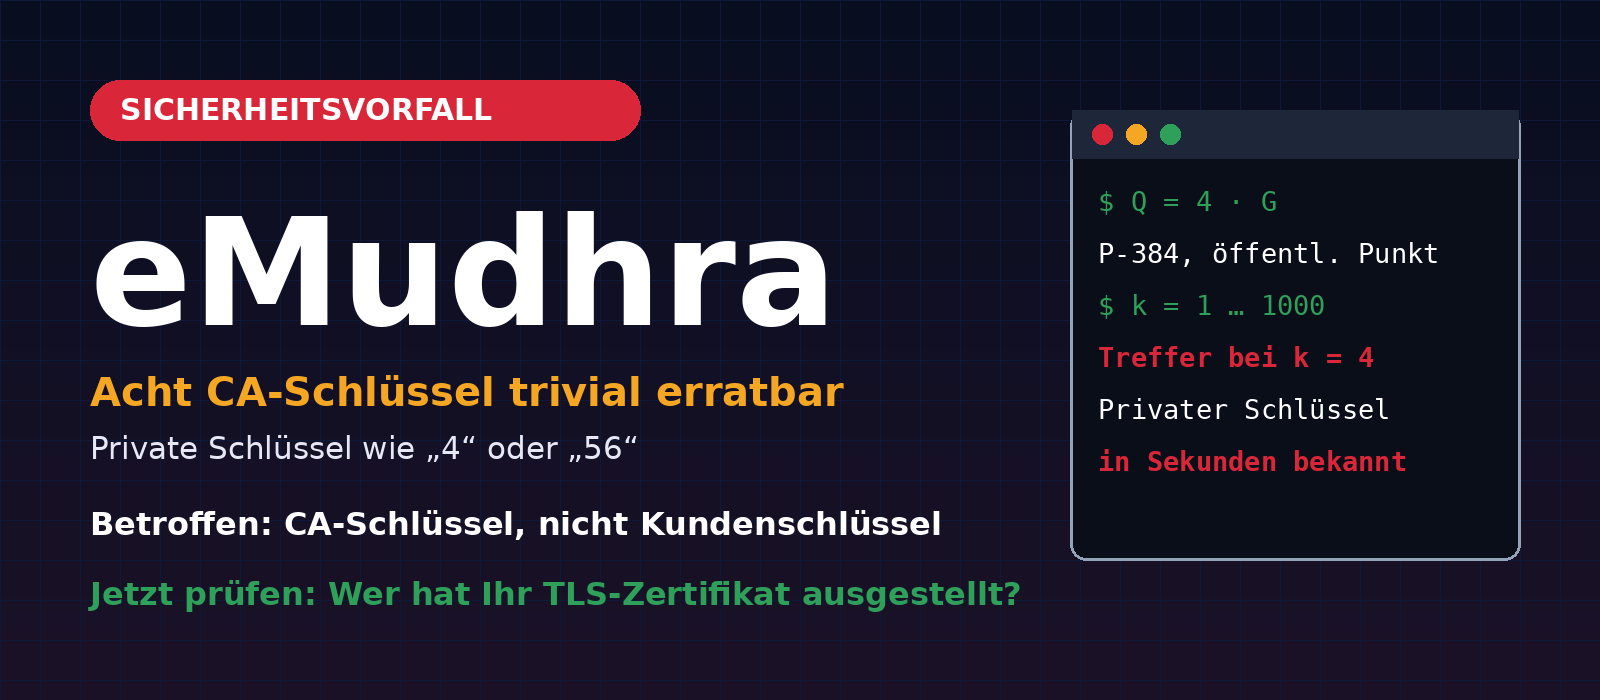
Ym mis Hydref 2026 daeth i'r amlwg fod yr awdurdod ardystio Indiaidd eMudhra wedi cyhoeddi wyth tystysgrif ganolradd (CAs canolradd) ag allweddi preifat a oedd bron yn ddiwerth. Roedd yr allweddi preifat yn gyfanrifau llai na 256, ac un ohonynt yn llythrennol oedd y rhif 4. Gall unrhyw un sy'n gwybod allwedd o'r fath lofnodi tystysgrifau ar gyfer unrhyw barthau yn enw'r awdurdod ardystio. Felly, ymatebodd gwneuthurwyr porwyr o fewn oriau, gan rwystro'r tystysgrifau canolradd a thynnu'r CA gwraidd cysylltiedig, emSign ECC Root CA – G3, o'u rhestrau ymddiriedaeth.
Mae'r erthygl hon yn egluro beth yn union ddigwyddodd, pam mae allwedd “4” yn fethiant llwyr, pwy sy'n cael eu heffeithio – a phwy sydd ddim – a beth y dylai gweithredwyr gwefannau, gweinyddion e-bost a waliau tân ei wirio nawr. Rydym yn cadw'n gaeth at yr hyn y mae'r ffynonellau cynradd yn ei gadarnhau. Mae rhai disgrifiadau anghywir hefyd wedi bod ar led yn yr adroddiadau cynnar ac ar rwydweithiau cymdeithasol. Mwy am hynny yn y man.
Cynnwys yr erthygl hon
- Crynodeb: beth sy'n gywir a beth sy'n anghywir
- Trefn y digwyddiadau
- Pam mae allwedd breifat “4” yn fethiant llwyr
- Yr achos yn ôl eMudhra
- Pwy sydd wedi'u heffeithio – a phwy sydd heb?
- Y 107,107 o dystysgrifau yn y logiau tryloywder
- Beth mae gwneuthurwyr porwyr ac awdurdodau ardystio wedi'i wneud
- Rhestr wirio: beth ddylech chi ei wirio nawr
- Beth rydym yn ei ddysgu o hyn
- Cwestiynau cyffredin
- Ffynonellau
- Cymorth gan Biricon IT Services
Crynodeb: beth sy'n gywir a beth sy'n anghywir
| Honiad | Y sefyllfa yn ôl y ffynonellau |
|---|---|
| Roedd allweddi preifat eMudhra yn hawdd iawn eu dyfalu; roedd un yn cyfateb i'r rhif 4 | Cywir. Mae wyth allwedd CA ganolradd â gwerthoedd llai na 256 (Mozilla Bugzilla 2083449). Rydym wedi gwirio'r cyfrifiadau ein hunain gan ddefnyddio'r tystysgrifau cyhoeddus; gweler y tabl isod. |
| Rhoddwyd yr allwedd “4” i gwsmeriaid | Anghywir. Allweddi tystysgrifau canolradd y CA oeddent, nid allweddi cwsmeriaid. Mae Mozilla ac eMudhra yn cyfeirio'n benodol at allweddi CA canolradd, nid allweddi cwsmeriaid. |
| Rhaid i holl gwsmeriaid eMudhra ddisodli eu tystysgrifau ar unwaith | Anghywir. Mae angen gweithredu ar dystysgrifau sy'n dibynnu ar y gwraidd emSign ECC Root CA – G3 a dynnwyd. Yn ôl dadansoddiad Chrome, mae hynny'n cynnwys tua 30,800 o dystysgrifau, a 99.9 % ohonynt drwy is-awdurdodau ardystio Internet2/InCommon (UDA). Yn ôl eMudhra, nid oes angen i unrhyw un o'i gwsmeriaid eraill gymryd camau. |
| Cyhoeddodd yr awdurdodau ardystio canolradd dystysgrifau i gwsmeriaid | Yn ôl eMudhra, na: ac eithrio un, ni chawsant erioed eu defnyddio mewn amgylchedd cynhyrchu, ac ni chyhoeddwyd unrhyw dystysgrifau terfynol ohonynt. Datganiad gan eMudhra yw hwn nad ydym wedi'i wirio'n annibynnol. |
| Awdurdod ardystio “rhad” yw'r achos | Heb ei brofi. Mae'r ffynonellau'n nodi gwall mewn seremoni allweddi, nid cysylltiad â'r pris. |
Trefn y digwyddiadau
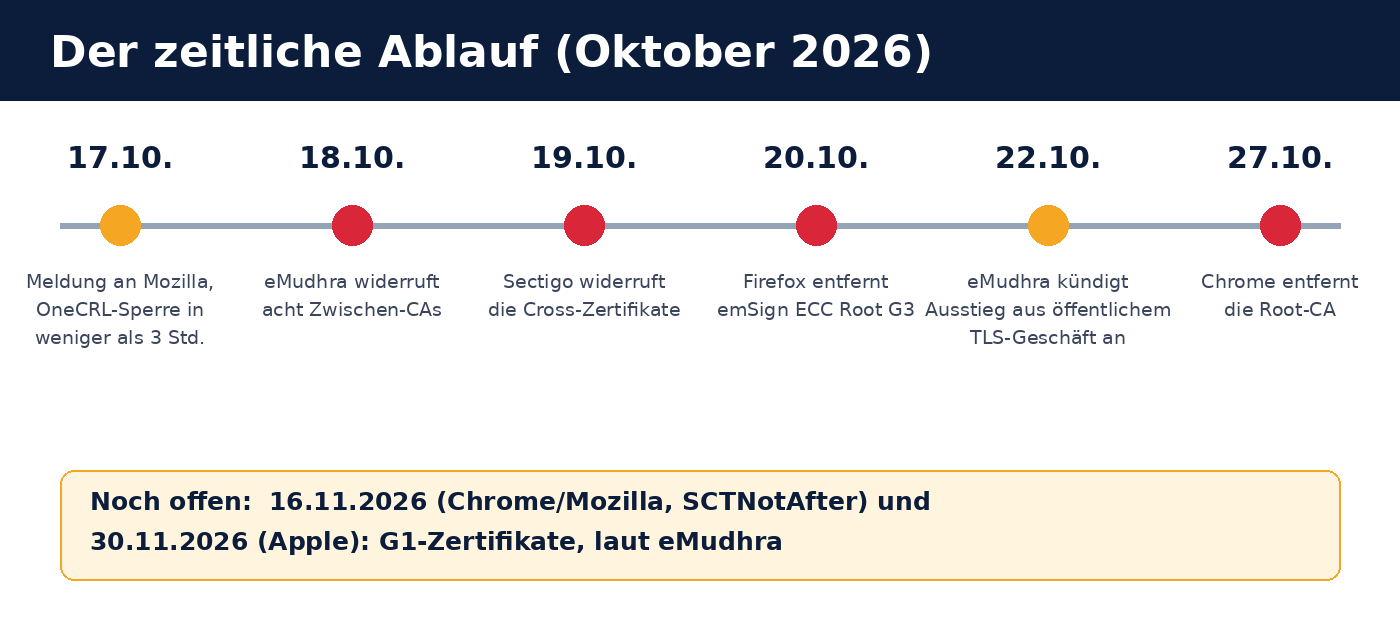
- 17 Hydref 2026: Rhoddir gwybod i Mozilla am y digwyddiad (derbyniwyd yr adroddiad am 18:05 UTC yn ôl Bugzilla). Erbyn 22:59 UTC, mae'r gwaharddiad ar y tystysgrifau canolradd wedi'i ddosbarthu drwy OneCRL Mozilla, felly mewn llai na thair awr ar ôl i Mozilla dderbyn yr adroddiad.
- 18 Hydref 2026: Mae eMudhra yn dirymu'r wyth tystysgrif ganolradd.
- 19 Hydref 2026: Mae Sectigo yn dirymu'r croes-dystysgrifau a ddefnyddiodd i gydlofnodi'r wyth CA ganolradd.
- 20 Hydref 2026: Mae Mozilla yn rhyddhau Firefox 158.0.1, ESR 115.43.1 ac ESR 153.5.1, yn ogystal ag NSS 3.131.1. Mae hyn yn tynnu'r gwraidd emSign ECC Root CA – G3. Rhwng 20 a 21 Hydref, mae 107,107 o dystysgrifau a lofnodwyd â chwech o'r wyth allwedd wan hefyd yn ymddangos yn y logiau Certificate Transparency (gweler isod).
- 22 Hydref 2026: Mae eMudhra yn cyhoeddi y bydd yn rhoi'r gorau i'w fusnes tystysgrifau TLS cyhoeddus. Mae llofnodi cod a S/MIME yn parhau o dan eu gwreiddiau eu hunain.
- 27 Hydref 2026: Mae Chrome hefyd yn tynnu'r CA gwraidd.
- 16 a 30 Tachwedd 2026: Terfynau amser ar gyfer y tystysgrifau G1 hŷn (Chrome/Mozilla ac Apple, yn y drefn honno), sy'n berthnasol, yn ôl eMudhra, i'r broses o symud y consortiwm cwsmeriaid yn UDA sydd wedi'i effeithio.
Pam mae allwedd breifat “4” yn fethiant llwyr
Mae awdurdod ardystio (CA) yn cadarnhau, drwy ei lofnod digidol, fod tystysgrif yn perthyn i barth. Mae porwyr yn ymddiried yn y llofnod hwn cyhyd â bod y CA ar eu rhestr ymddiriedaeth. Mae'r diogelwch yn dibynnu ar y ffaith mai dim ond y CA sy'n gwybod yr allwedd breifat.
Mewn tystysgrifau sy'n defnyddio cromliniau eliptig (ECDSA), mae'r allwedd breifat yn rhif mawr iawn d. Mae'r allwedd gyhoeddus yn bwynt Q = d · G ar y gromlin (G yw'r pwynt sylfaen penodedig). Os yw'r rhif yn 384 did o hyd ac wedi'i ddewis ar hap, mae cyfrifo d yn ôl o Q bron yn amhosibl yn ymarferol. Ond os yw d yn fach, er enghraifft 4, y cyfan sydd angen ei wneud yw cyfrifo 1·G, 2·G, 3·G, 4·G … yn eu tro a'u cymharu â'r pwynt cyhoeddus. Mae hyn yn cymryd eiliadau ac nid oes angen unrhyw wybodaeth arbenigol.
Mae'r allwedd gyhoeddus ym mhob tystysgrif, felly gall unrhyw un ei gweld. Mae hyn yn golygu y gall unrhyw un sy'n gwneud y cyfrifiad greu tystysgrifau sy'n edrych yn ddilys yn enw'r CA – ar gyfer unrhyw barth, cyhyd â bod porwr yn dal i ymddiried yn y CA. Dyna'n union pam y gweithredodd Mozilla ac eraill i'w gwahardd ar unwaith.
Fe wnaethom lawrlwytho'r wyth tystysgrif ganolradd a enwir yn Bugzilla o'r logiau tryloywder cyhoeddus (crt.sh) gan ddefnyddio eu holion bysedd SHA-256, ac ar gyfer pob un cymharu k · G â'r pwynt cyhoeddus ar gyfer gwerthoedd k = 1 i 1000. Mae gan bob un o'r wyth tystysgrif allwedd P-384, a chafwyd cyfatebiaeth ar gyfer pob un o'r wyth:
| CA ganolradd | Allwedd breifat d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Mae'r gwerthoedd yn cyfateb i'r manylion yn Bugzilla ac yn yr adroddiadau yn y wasg (gan gynnwys The Register: roedd un o'r allweddi yn “4 yn llythrennol”). Nid ydym wedi llofnodi na chyhoeddi dim gan ddefnyddio'r gwerthoedd hyn; dim ond gwirio tystysgrifau cyhoeddus y mae'r cyfrifiad yn ei wneud.
Yr achos yn ôl eMudhra
Yn ôl esboniad eMudhra yn Bugzilla, crëwyd yr allweddi gwan yn ystod seremoni allweddi ar 30 Ebrill 2025. Cynhaliwyd prawf Wrap/Unwrap yno fel rhan o wyriad cymeradwy oddi wrth y drefn arferol. Yn ôl y cwmni, achosodd gwall yn y cod i ail bâr o allweddi gwan gael ei greu yn y ddyfais. Yna defnyddiwyd y pâr hwnnw ar gam i greu'r cais am dystysgrif oherwydd bod enwau'r allweddi'n debyg. Cyhoeddwyd y tystysgrifau wedyn, fe'u hychwanegwyd at restrau ymddiriedaeth, ac arhoson nhw yno am dros flwyddyn cyn i'r gwall ddod i sylw'r cyhoedd.
Yn ôl The Register, yr ymchwilydd diogelwch Scott Helme a ddarganfu'r allwedd “4”. Nid yw'r ffynonellau gwreiddiol a wiriwyd gennym yn disgrifio pa ddull a ddefnyddiwyd i ganfod y gwall; fodd bynnag, gall unrhyw un wirio am werthoedd allweddi bach gan ddefnyddio tystysgrifau cyhoeddus.
Pwy sydd wedi'u heffeithio – a phwy sydd heb?
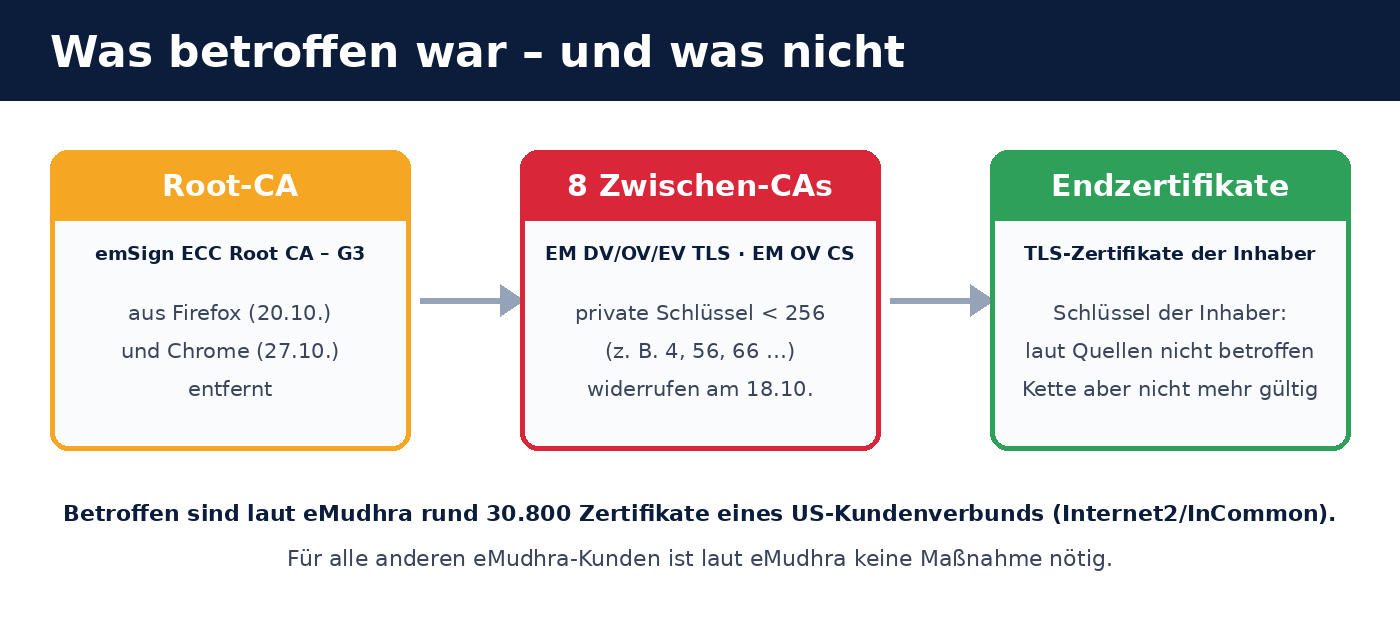
Mae tair lefel i'r gadwyn: y CA gwraidd, y CA ganolradd a thystysgrif derfynol y wefan neu'r gweinydd. Y lefel ganol oedd wedi'i heffeithio. Mae hynny'n golygu:
- Yn ôl yr holl ffynonellau sydd gennym, nid yw allweddi deiliaid y tystysgrifau (allwedd eich gweinydd) wedi'u heffeithio. Nid oes angen eu disodli ar y sail eu bod yn “hysbys”.
- Nid yw porwyr bellach yn derbyn tystysgrifau sy'n dibynnu ar y gwraidd a dynnwyd. Rhaid eu disodli oherwydd bod y gadwyn ymddiriedaeth wedi diflannu, nid oherwydd bod allwedd y gweinydd yn wan. Yn ôl dadansoddiad rhaglen gwreiddiau Chrome (ar 21.10.2026), mae hyn yn effeithio ar tua 30,800 o dystysgrifau sy'n dal yn ddilys. Cyhoeddwyd 30,791 ohonynt gan is-awdurdodau ardystio Internet2/InCommon, consortiwm yn UDA sy'n gwasanaethu prifysgolion a sefydliadau ymchwil yn bennaf. Mae eMudhra yn cyfeirio at un consortiwm cwsmeriaid yn UDA.
- Yn ôl eMudhra, nid yw unrhyw un o'i gwsmeriaid eraill wedi'i effeithio. Mae llofnodion digidol, eSign, emSigner, CertiNext, SecurePass, PrivaTrust ac emCA yn parhau ar seilwaith ar wahân.
Felly, i gwsmeriaid yn yr Almaen, Awstria a'r Swistir, mae'r tebygolrwydd o ddefnyddio tystysgrif o dan y gwraidd hwn yn isel. Dim ond drwy wirio y gallwch fod yn sicr. Dim ond ychydig funudau y mae hynny'n ei gymryd; gweler y rhestr wirio.
Y 107,107 o dystysgrifau yn y logiau tryloywder
Yn ôl Bugzilla, ar ôl y dirymu, ymddangosodd 107,107 o dystysgrifau a lofnodwyd â chwech o'r wyth allwedd wan yn y logiau Certificate Transparency rhwng 20 a 21 Hydref 2026. Mae'r rhain yn cynnwys tystysgrifau prawf cysyniad y gellir eu cadarnhau, er enghraifft gyda google.com yn enw arnynt. Mae'r rhan fwyaf ohonynt yn dibynnu ar groes-dystysgrifau Sectigo, sydd bellach wedi'u dirymu.
Mae hyn yn dangos dau beth: yn gyntaf, roedd modd i unrhyw un â gwybodaeth sylfaenol am gryptograffeg fanteisio ar y gwall ar unwaith; yn ail, mae'n dangos gwerth y logiau tryloywder, lle gall pawb weld tystysgrifau o'r fath yn cael eu cyhoeddi. Nid yw'r ffynonellau sydd gennym yn dangos a gafodd unrhyw un ohonynt ei chamddefnyddio y tu allan i brofion, ac nid ydym yn honni hynny.
Beth mae gwneuthurwyr porwyr ac awdurdodau ardystio wedi'i wneud
| Pwy | Camau |
|---|---|
| Mozilla | Gwahardd yr wyth tystysgrif ganolradd drwy OneCRL (wedi'i ddosbarthu mewn llai na thair awr), Firefox 158.0.1, ESR 115.43.1 a 153.5.1, tynnu'r gwraidd yn NSS 3.131.1, diweddariad Android ychwanegol ar 21.10. |
| Google Chrome | Tynnu'r gwraidd emSign ECC Root CA – G3 ar 27.10.2026; dadansoddi'r tystysgrifau sydd wedi'u heffeithio (tua 30,800 ar 21.10.) |
| Sectigo | Dirymu'r wyth croes-dystysgrif ar 19.10.2026 |
| eMudhra | Dirymu'r awdurdodau ardystio canolradd ar 18.10., symud y consortiwm cwsmeriaid yn UDA sydd wedi'i effeithio i ddarparwyr TLS eraill yn rhad ac am ddim, rhoi'r gorau i'r busnes TLS cyhoeddus (22.10.) |
Yn ôl datganiad Mozilla ei hun yn y drafodaeth ar dev-security-policy, nid yw'n credu bod awdurdodau ardystio eraill wedi'u heffeithio.
Rhestr wirio: beth ddylech chi ei wirio nawr
- Canfod pwy gyhoeddodd eich tystysgrifau. Ar unrhyw gyfrifiadur sydd ag OpenSSL:
Os yw'r cyhoeddwr yn cael ei enwi fel eMudhra neu emSign (e.e. “EM DV TLS CA – G3B” neu “G3C”), defnyddiwchopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertsi wirio'r gadwyn gyfan a'r gwraidd. Os yw'n mynd drwy emSign ECC Root CA – G3, mae angen disodli'r dystysgrif. - Gwirio pob gwasanaeth, nid y wefan yn unig. Gweinyddion e-bost (SMTPS, IMAPS), pyrth VPN, rhyngwynebau waliau tân, cydbwyswyr llwyth, gwasanaethau mewnol, dyfeisiau a chyfarpar pwrpasol sydd â'u tystysgrifau eu hunain.
- Edrych ar dystysgrifau cyhoeddus eich parth. Drwy crt.sh (chwiliwch am
%.ihre-domain.example) gallwch weld yr holl dystysgrifau a gyhoeddwyd ar gyfer eich parth, gan gynnwys rhai nad ydych yn gwybod amdanynt. Mae hwn yn gyfle da i ganfod tystysgrifau a gyhoeddwyd heb eich dymuniad. - Disodli'r tystysgrifau sydd wedi'u heffeithio. Defnyddiwch CA sefydledig arall neu ACME (e.e. Let’s Encrypt). Cynhyrchwch allwedd y gweinydd o'r newydd ar yr un pryd. Nid yw'r digwyddiad hwn yn gwneud hynny'n ofynnol, ond mae'n arfer da wrth newid CA beth bynnag.
- Gwirio storfeydd ymddiriedaeth eich dyfeisiau eich hun. Os ydych wedi gosod gwraidd eMudhra yn barhaol yn eich dyfeisiau, storfeydd allweddi Java, cynwysyddion neu fwndeli tystysgrifau eich hun, dylech ei dynnu oddi yno. Mae porwyr yn diweddaru hyn eu hunain; nid yw'r storfeydd hyn yn gwneud hynny.
- Diweddaru Firefox. Mae'r gwaharddiadau wedi'u cynnwys o fersiwn 158.0.1 neu ESR 115.43.1 / 153.5.1 ymlaen. Ar gyfrifiaduron gwaith a reolir yn ganolog, gwiriwch fod y diweddariadau'n cyrraedd.
- Awtomeiddio. Os ydych yn rheoli tystysgrifau â llaw, dylech newid i adnewyddu awtomatig (ACME). Yna, newid ffurfweddiad yw newid CA, yn hytrach na gwaith brys.
Beth rydym yn ei ddysgu o hyn
- Mae dewis CA yn benderfyniad ynghylch risg. Y ffactorau allweddol yw tryloywder, ansawdd prosesau ac aelodaeth o'r rhaglenni gwreiddiau. Nid yw'r pris yn dweud dim am hynny. Mae'r digwyddiad yn dangos gwall proses mewn seremoni allweddi a allai ddigwydd mewn unrhyw CA.
- Mae Certificate Transparency yn gweithio. Gwnaeth y logiau y gall y cyhoedd eu gweld hi'n bosibl pennu cwmpas y digwyddiad yn gyflym a chanfod y 107,107 o dystysgrifau.
- Mae hyblygrwydd cryptograffig yn talu ar ei ganfed. Os ydych yn adnewyddu tystysgrifau'n awtomatig ac yn gallu newid CA heb orfod addasu dwsinau o systemau â llaw, gallwch ddatrys digwyddiadau o'r fath mewn diwrnod o waith yn hytrach nag wythnos.
- Monitrwch eich parthau. Mae monitro'r logiau tryloywder (e.e. drwy crt.sh neu wasanaethau sy'n anfon hysbysiadau e-bost) yn dangos pan fydd rhywun yn cyhoeddi tystysgrifau ar gyfer eich parth.
- Sawl haen o amddiffyniad. Dim ond un haen yw tystysgrifau TLS. Mae cofnodion CAA yn y DNS (sy'n pennu pa CA sy'n cael cyhoeddi ar gyfer eich parth) a mewngofnodi dau ffactor hefyd yn helpu. Rhagor am hyn yn ein herthygl Diogelu Odoo 19: wal dân, 2FA & Web RBL.
Cwestiynau cyffredin
Beth yn union ddigwyddodd yn eMudhra?
Roedd gan wyth tystysgrif ganolradd awdurdod ardystio eMudhra allweddi preifat a oedd yn gyfanrifau llai na 256 (un ohonynt oedd y rhif 4). O ganlyniad, gallai unrhyw un gyfrifo'r allwedd breifat o'r dystysgrif gyhoeddus a llofnodi tystysgrifau a oedd yn edrych yn ddilys. Dirymwyd yr awdurdodau ardystio canolradd, a thynnwyd y gwraidd emSign ECC Root CA – G3 o Firefox (20.10.2026) a Chrome (27.10.2026).
A roddodd eMudhra yr allwedd breifat “4” i gwsmeriaid?
Naddo. Roedd yr allweddi gwan yn perthyn i dystysgrifau canolradd y CA ei hun. Nid allweddi cwsmeriaid oeddent ac ni chawsant eu rhoi i gwsmeriaid. Nid yw honiadau i'r gwrthwyneb ar rwydweithiau cymdeithasol yn newid hynny.
Fel cwsmer eMudhra, a oes rhaid imi ddisodli fy nhystysgrif ar unwaith?
Dim ond os yw eich tystysgrif TLS yn dibynnu ar y gwraidd emSign ECC Root CA – G3. Yn ôl eMudhra, mae hyn yn effeithio ar un consortiwm cwsmeriaid yn UDA sydd â thua 30,800 o dystysgrifau. Yn ôl eMudhra, nid oes angen i unrhyw gwsmer arall gymryd camau. Gwiriwch bwy gyhoeddodd eich tystysgrif cyn gweithredu.
Sut gallaf wybod a yw fy nhystysgrif wedi'i heffeithio?
Drwy wirio'r cyhoeddwr a'r gadwyn: edrychwch ar y dystysgrif yn y porwr neu defnyddiwch y gorchymyn OpenSSL yn y rhestr wirio. Mae enwau fel “EM DV TLS CA – G3B”, “EM OV TLS CA – G3C” neu “emSign ECC Root CA – G3” yn dynodi'r gadwyn sydd wedi'i heffeithio.
A oes rhaid imi ddisodli allwedd breifat fy ngweinydd?
Nid oherwydd y digwyddiad hwn. Yn ôl y ffynonellau, nid yw allwedd y gweinydd wedi'i heffeithio. Serch hynny, argymhellir creu allwedd newydd wrth wneud y gwaith angenrheidiol o ddisodli'r dystysgrif.
A all ymosodwyr greu tystysgrifau ffug ar gyfer fy mharth?
Yn dechnegol, roedd modd defnyddio'r wyth allwedd i lofnodi tystysgrifau ar gyfer unrhyw barth. Dim ond cyhyd ag yr oedd porwyr yn ymddiried yn y gadwyn yr oedd hyn yn effeithiol. Ar ôl y gwaharddiadau gan Mozilla a Chrome, nid yw hyn yn bosibl mwyach mewn porwyr cyfredol. Gall y risg barhau'n hirach ar ddyfeisiau nad ydynt yn cael eu diweddaru neu sydd â'r gwraidd wedi'i osod yn barhaol. Felly, monitrwch y tystysgrifau ar gyfer eich parth.
A yw tystysgrifau Let’s Encrypt neu awdurdodau ardystio eraill wedi'u heffeithio?
Nid yn ôl y ffynonellau cyhoeddedig. Nid yw Mozilla yn credu bod awdurdodau ardystio eraill wedi'u heffeithio.
Beth mae penderfyniad eMudhra i roi'r gorau i'r busnes TLS yn ei olygu?
Nid yw eMudhra bellach yn cyhoeddi tystysgrifau TLS cyhoeddus newydd. Mae llofnodi cod, S/MIME, llofnodion digidol ac eSign yn parhau. Bydd angen darparwr newydd ar unrhyw un a arferai gael tystysgrifau TLS gan eMudhra.
A yw Odoo wedi'i effeithio?
Nid yw Odoo ei hun wedi'i effeithio. Ond fel gydag unrhyw raglen we, dylai tystysgrif TLS eich parth Odoo ddod o CA dibynadwy. Gwiriwch y cyhoeddwr, yn enwedig os nad yw'r tystysgrifau'n cael eu hadnewyddu'n awtomatig.
Ffynonellau
Cyrchwyd ar 6 Tachwedd 2026:
- Mozilla Bugzilla, gwall 2083449 (adroddiad ar y digwyddiad, llinell amser, olion bysedd tystysgrifau): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Diogelu defnyddwyr Firefox ar ôl i ddiogelwch tystysgrifau canolradd eMudhra gael ei beryglu
- eMudhra, datganiad: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Diogelwch allweddi preifat awdurdod ardystio Indiaidd eMudhra wedi'i beryglu; y rhif 4 oedd un ohonynt
- Mozilla dev-security-policy: Edefyn trafod y digwyddiad
- Chwiliad Certificate Transparency: crt.sh
Mae mesur gwerthoedd yr wyth allwedd yn seiliedig ar ein cyfrifiadau ni ein hunain gan ddefnyddio tystysgrifau cyhoeddus. Daw'r datganiadau am yr achos, am beidio â chyhoeddi tystysgrifau terfynol ac am nifer y cwsmeriaid sydd wedi'u heffeithio gan eMudhra neu o Bugzilla, ac nid ydym wedi'u gwirio'n annibynnol.
Cymorth gan Biricon IT Services
Os nad ydych yn siŵr pwy gyhoeddodd eich tystysgrifau TLS, byddwn yn falch o'ch helpu: i lunio rhestr o'r holl dystysgrifau ar weinyddion gwe, gweinyddion e-bost, waliau tân a chyfarpar pwrpasol, i symud i CA arall, i newid i adnewyddu awtomatig (ACME) ac i fonitro eich parthau. Fel darparwr gwasanaethau TG, rydym yn gofalu am weinyddion, waliau tân a rhaglenni gwe i fusnesau bach a chanolig.
Diweddarwyd: 6 Tachwedd 2026. Gall y sefyllfa newid; cyhoeddiadau Mozilla, Google, Apple ac eMudhra sy'n awdurdodol.