
2026ko azaroaren 6a | Ziurtagiriak | Segurtasun informatikoa
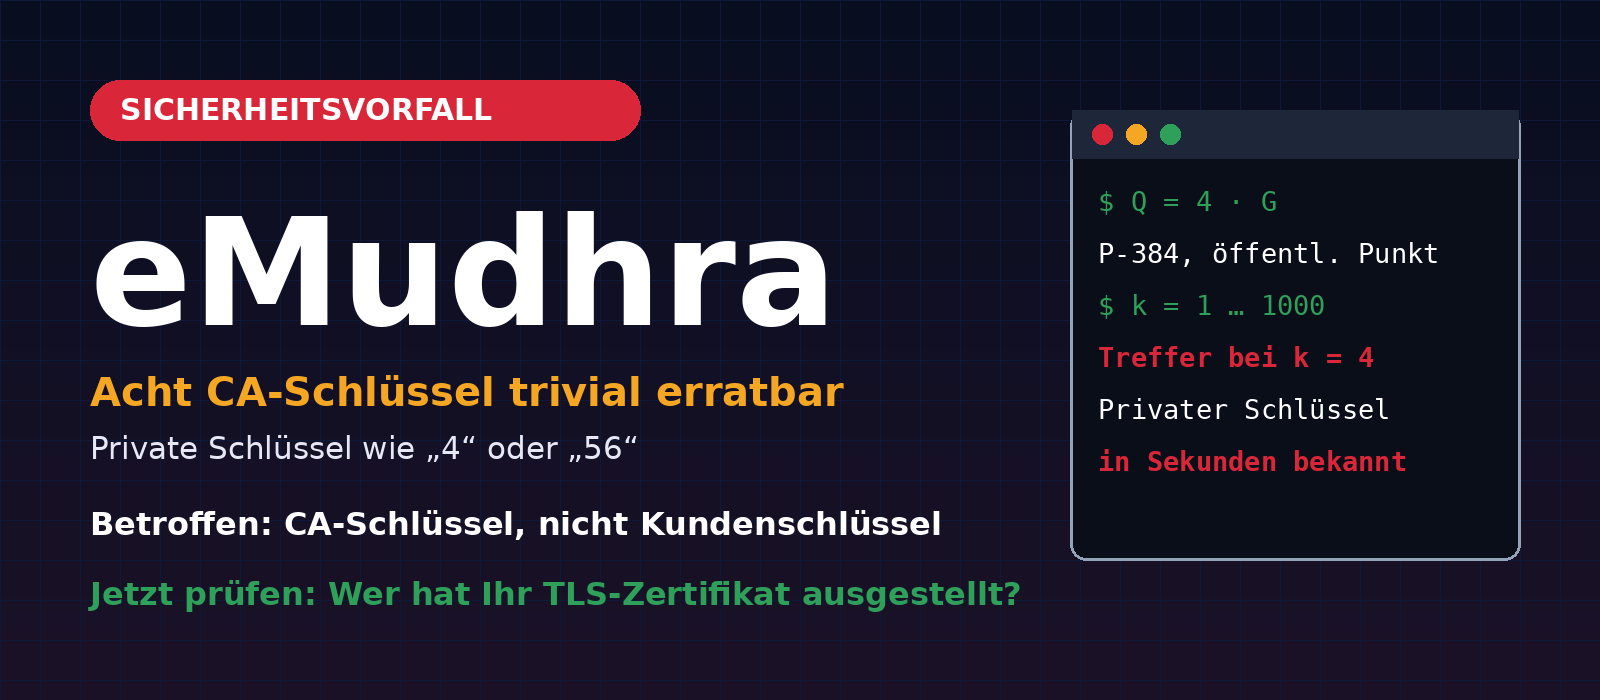
2026ko urrian jakin zen Indiako eMudhra ziurtapen-agintaritzak zortzi tarteko ziurtagiri (Intermediate CAs) jaulki zituela, ia ezertarako balio ez zuten gako pribatuekin. Gako pribatuak 256 baino txikiagoak ziren zenbaki osoak ziren; haietako bat, hitzez hitz, 4 zenbakia zen. Halako gako bat ezagutzen duenak edozein domeinutarako ziurtagiriak sina ditzake ziurtapen-agintaritzaren izenean. Horregatik, arakatzaileen fabrikatzaileek ordu gutxiren buruan erreakzionatu zuten: tarteko ziurtagiriak blokeatu eta haiei zegokien emSign ECC Root CA – G3 erroko CA konfiantza-zerrendetatik kendu zuten.
Artikulu honek azaltzen du zer gertatu den zehazki, zergatik den «4» gako bat erabateko hondamendia, nori eragiten dion – eta nori ez – eta zer egiaztatu beharko luketen orain webguneen, posta-zerbitzarien eta suebakien arduradunek. Lehen mailako iturriek frogatzen dutenera zorrotz mugatuko gara. Lehen albisteetan eta sare sozialetan zuzenak ez diren azalpenak ere zabaldu dira. Berehala helduko diogu horri.
Artikulu honen edukia
- Laburpena: zer den egia eta zer ez
- Gertaeren kronologia
- Zergatik den «4» gako pribatu bat erabateko hondamendia
- Arrazoia, eMudhraren arabera
- Nori eragiten dio, eta nori ez?
- Gardentasun-erregistroetako 107.107 ziurtagiriak
- Zer neurri hartu dituzte nabigatzaileen garatzaileek eta CAek?
- Egiaztapen-zerrenda: zer egiaztatu behar duzu orain?
- Zer ikasi dugu honetatik?
- Ohiko galderak
- Iturriak
- Biricon IT Services-en laguntza
Laburpena: zer den egia eta zer ez
| Baieztapena | Iturrien araberako egoera |
|---|---|
| eMudhra-ren gako pribatuak oso erraz asma zitezkeen; horietako bat 4 zenbakia zen | Egia da. Tarteko CAen zortzi gako dira, 256 baino balio txikiagoak dituztenak (Mozilla Bugzilla 2083449). Guk geuk egiaztatu ditugu kalkuluak ziurtagiri publikoekin; ikus beheko taula. |
| «4» gakoa bezeroei eman zitzaien | Ez da egia. CAren tarteko ziurtagirien gakoak ziren, ez bezeroen gakoak. Mozillak eta eMudhra-k berariaz aipatzen dituzte tarteko CAen gakoak, ez bezeroenak. |
| eMudhra-ren bezero guztiek berehala ordeztu behar dituzte ziurtagiriak | Ez da egia. Kendutako emSign ECC Root CA – G3 erroaren mendeko ziurtagirietan hartu behar dira neurriak. Chrome-ren analisiaren arabera, 30.800 ziurtagiri inguru dira, eta horien % 99,9 Internet2/InCommon-en (AEB) mendeko CAen bidez eman ziren. eMudhra-ren arabera, gainerako bezeroek ez dute neurririk hartu behar. |
| Tarteko CAek bezeroentzako ziurtagiriak eman zituzten | eMudhra-ren arabera, ez: salbuespen bakarrarekin, ez omen ziren inoiz produkzioan erabili, eta ez omen zuten azken entitateentzako ziurtagiririk eman. eMudhra-ren adierazpena da hori; guk ez dugu modu independentean egiaztatu. |
| Ziurtapen-agintaritza «merke» bat da arazoaren jatorria | Ez dago frogatuta. Iturriek gakoak sortzeko zeremonia batean gertatutako akats bat aipatzen dute, ez prezioarekiko loturarik. |
Gertaeren kronologia
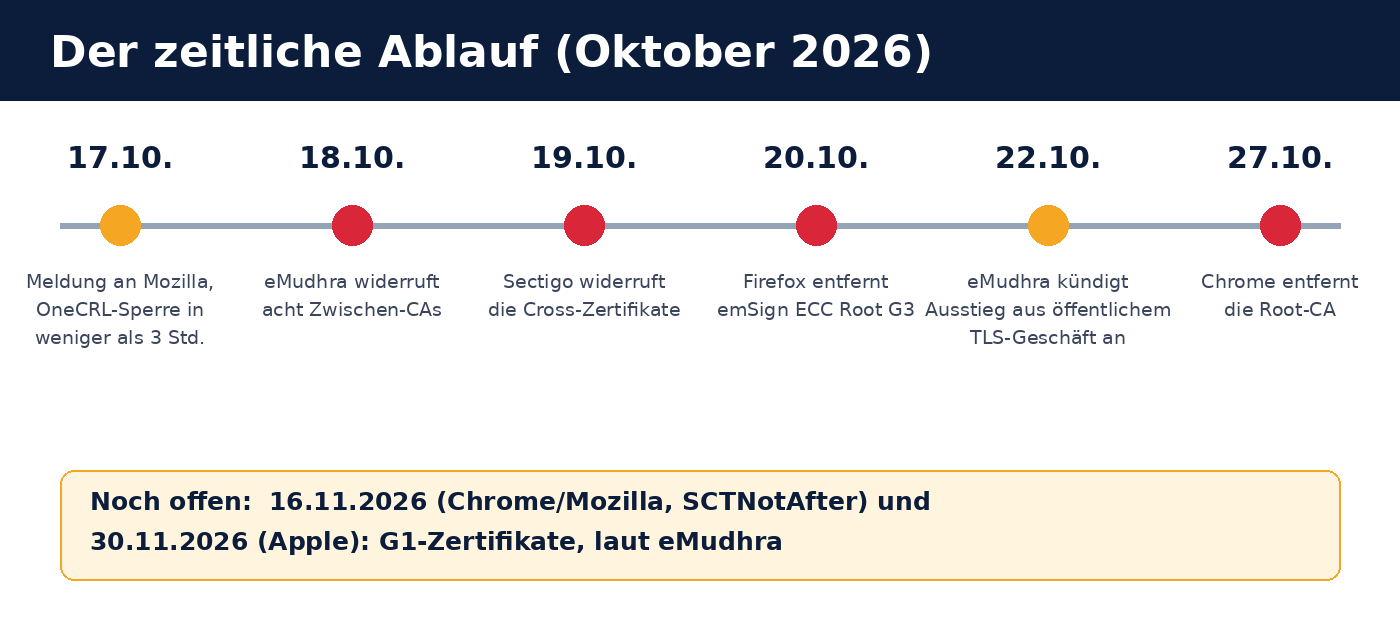
- 2026ko urriaren 17a: gorabeheraren berri eman zitzaion Mozillari (18:05 UTCn jaso zuen, Bugzillaren arabera). 22:59 UTCrako tarteko ziurtagirien blokeoa banatuta zegoen Mozillaren OneCRL bidez; hau da, Mozillak jakinarazpena jaso eta hiru ordu baino gutxiagora.
- 2026ko urriaren 18a: eMudhra-k tarteko zortzi ziurtagiriak ezeztatu zituen.
- 2026ko urriaren 19a: Sectigok tarteko zortzi CAk berresteko erabilitako ziurtagiri gurutzatuak ezeztatu zituen.
- 2026ko urriaren 20a: Mozillak Firefox 158.0.1, ESR 115.43.1 eta ESR 153.5.1 argitaratu zituen, baita NSS 3.131.1 ere. Bertsio horietan emSign ECC Root CA – G3 erroa kendu zen. Gainera, urriaren 20tik 21era, zortzi gako ahuletatik seirekin sinatutako 107.107 ziurtagiri agertu ziren Certificate Transparency erregistroetan (ikus behean).
- 2026ko urriaren 22a: eMudhra-k TLS ziurtagiri publikoen negoziotik erretiratuko zela iragarri zuen. Kode-sinadurak eta S/MIMEk beren erro propioen mende jarraitzen dute.
- 2026ko urriaren 27a: Chrome-k ere erroko CA kendu zuen.
- 2026ko azaroaren 16a eta 30a: G1 ziurtagiri zaharragoetarako epeak (Chrome/Mozilla eta Apple, hurrenez hurren); eMudhra-ren arabera, eragindako AEBko bezero-elkartearen trantsizioari dagozkio.
Zergatik den «4» gako pribatu bat erabateko hondamendia
Ziurtapen-agintaritza batek (CA) bere sinadura digitalaren bidez berresten du ziurtagiri bat domeinu bati dagokiola. Nabigatzaileek sinadura horretan konfiantza dute, CA beren konfiantza-zerrendan dagoen bitartean. Segurtasunaren oinarria da CAk bakarrik ezagutzea gako pribatua.
Kurba eliptikoak (ECDSA) erabiltzen dituzten ziurtagirietan, gako pribatua d zenbaki oso handi bat da. Gako publikoa kurbako Q = d · G puntu bat da (G ezarritako oinarri-puntua da). Q-tik abiatuta d zenbakia kalkulatzea ia ezinezkoa da ausaz hautatutako 384 biteko zenbaki baten kasuan. Baina d txikia bada, adibidez 4, nahikoa da 1·G, 2·G, 3·G, 4·G … banan-banan kalkulatzea eta puntu publikoarekin alderatzea. Horrek segundo batzuk behar ditu, eta ez du ezagutza espezializaturik eskatzen.
Gako publikoa ziurtagiri guztietan ageri da; edonork ikus dezake. Beraz, kalkulu hori egiten duen edonork sor ditzake baliozkoak diruditen ziurtagiriak CAren izenean, edozein domeinutarako, nabigatzaile batek CA horretan konfiantza izaten jarraitzen duen bitartean. Horregatik blokeatu zituzten berehala Mozillak eta beste batzuek.
Bugzillan aipatutako tarteko zortzi ziurtagiriak gardentasun-erregistro publikoetatik (crt.sh) deskargatu ditugu, SHA-256 hatz-marka erabiliz. Bakoitzean, k · G kalkulatu dugu k = 1etik 1000ra bitarteko balioetarako, eta puntu publikoarekin alderatu dugu. Zortzi ziurtagiriek P-384 gakoa dute, eta zortzietan aurkitu dugu bat datorren balio bat:
| Tarteko CA | d gako pribatua |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Balioak bat datoz Bugzillan eta albisteetan emandako datuekin (besteak beste, The Register-ek adierazi zuen gakoetako bat «literalki 4» zela). Balio horiekin ez dugu ezer sinatu, ezta ziurtagiririk eman ere; kalkuluaren helburu bakarra ziurtagiri publikoak egiaztatzea da.
Arrazoia, eMudhraren arabera
eMudhra-k Bugzillan emandako azalpenaren arabera, gako ahulak 2025eko apirilaren 30eko gakoak sortzeko zeremonia batean sortu ziren. Ohiko prozeduratik aldentzeko baimen baten barruan, Wrap/Unwrap proba bat egin zuten. Kodeko akats baten ondorioz, gako ahulez osatutako bigarren gako-pare bat sortu omen zen gailuan. Ondoren, pare hori nahi gabe erabili omen zuten ziurtagiri-eskaera sortzeko, gakoen izenak antzekoak zirelako. Ziurtagiriak eman eta konfiantza-zerrendetan sartu zituzten, eta urtebete baino gehiago egon ziren han, akatsa jendaurrean agerian geratu arte.
The Register-en arabera, Scott Helme segurtasun-ikertzaileak aurkitu zuen «4» gakoa. Guk aztertutako lehen mailako iturriek ez dute azaltzen zer metodo erabili zen akatsa aurkitzeko; hala ere, edonork egiazta dezake gakoen balioak txikiak diren, ziurtagiri publikoak erabiliz.
Nori eragiten dio, eta nori ez?
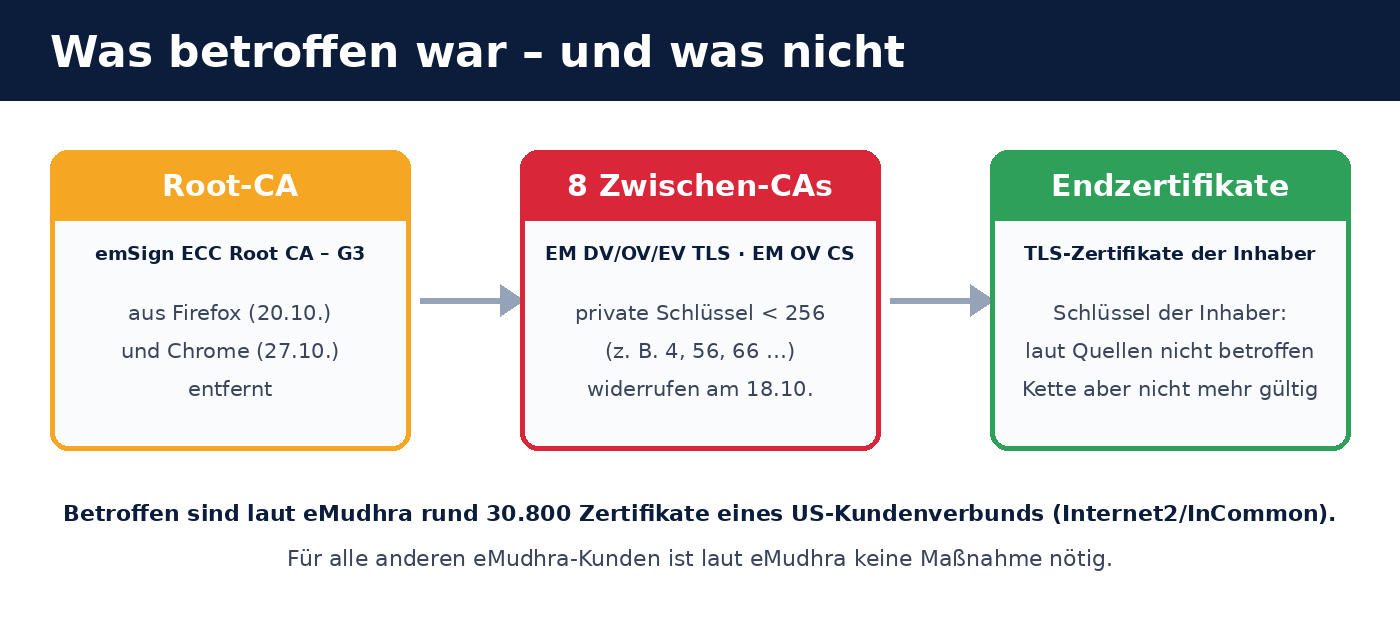
Kateak hiru maila ditu: erroko CA, tarteko CA eta webgunearen edo zerbitzariaren azken entitateko ziurtagiria. Gorabeherak erdiko mailari eragin zion. Hortik ondorio hauek ateratzen dira:
- Eskura ditugun iturri guztien arabera, gorabeherak ez die eragiten ziurtagirien titularren gakoei (zure zerbitzariaren gakoari). Ez dago horiek ordeztu beharrik «ezagunak» direlakoan.
- Zertifikate, die unter der entfernten Root laufen, werden von Browsern nicht mehr akzeptiert. Sie müssen ersetzt werden, weil die Vertrauenskette weg ist, nicht weil der Server-Schlüssel schwach ist. Laut der Analyse des Chrome-Root-Programms (Stand 21.10.2026) betrifft das rund 30.800 noch gültige Zertifikate. 30.791 davon wurden von Unter-CAs von Internet2/InCommon ausgestellt, einem US-Verbund, der vor allem Hochschulen und Forschungseinrichtungen bedient. eMudhra spricht von einem einzigen Kundenverbund in den USA.
- eMudhra-ren arabera, gorabeherak ez die eragiten gainerako bezeroei. Sinadura digitalek, eSign, emSigner, CertiNext, SecurePass, PrivaTrust eta emCA produktuek azpiegitura bereizi batean jarraitzen dute.
Beraz, Alemaniako, Austriako eta Suitzako bezeroek erro horren mendeko ziurtagiri bat erabiltzeko probabilitatea txikia da. Ziur jakiteko, ordea, egiaztatu egin behar duzu. Minutu gutxitan egin daiteke; ikus egiaztapen-zerrenda.
Gardentasun-erregistroetako 107.107 ziurtagiriak
Bugzillaren arabera, ezeztatzearen ondoren, 2026ko urriaren 20tik 21era, zortzi gako ahuletatik seirekin sinatutako 107.107 ziurtagiri agertu ziren Certificate Transparency erregistroetan. Horien artean kontzeptu-probako ziurtagiriak daude, frogatuta dagoenez; adibidez, google.com izena dutenak. Gehienak dagoeneko ezeztatuta dauden Sectigoren ziurtagiri gurutzatuen mendekoak dira.
Horrek bi gauza erakusten ditu: batetik, kriptografiako oinarrizko ezagutzak zituen edonork berehala ustia zezakeela akatsa; bestetik, gardentasun-erregistroen balioa, ziurtagiri horien jaulkipenak edonoren bistara jartzen baitituzte. Eskura ditugun iturriek ez dute argitzen ziurtagiri horietakoren bat probetatik kanpo modu kaltegarrian erabili zen ala ez, eta guk ez dugu halakorik baieztatzen.
Zer neurri hartu dituzte nabigatzaileen garatzaileek eta CAek?
| Nork | Neurria |
|---|---|
| Mozilla | Sperre der acht Zwischenzertifikate per OneCRL (in unter drei Stunden verteilt), Firefox 158.0.1, ESR 115.43.1 und 153.5.1, Entfernung der Root in NSS 3.131.1, zusätzliche Android-Aktualisierung am 21.10. |
| Google Chrome | Entfernung der Root emSign ECC Root CA – G3 am 27.10.2026; Auswertung der betroffenen Zertifikate (rund 30.800 mit Stand 21.10.) |
| Sectigo | Widerruf der acht Cross-Zertifikate am 19.10.2026 |
| eMudhra | Widerruf der Zwischen-CAs am 18.10., kostenlose Migration des betroffenen US-Kundenverbunds zu anderen TLS-Anbietern, Ausstieg aus dem öffentlichen TLS-Geschäft (22.10.) |
dev-security-policy-ko eztabaidan adierazi duenez, Mozillak ez du uste gorabeherak beste ziurtapen-agintaritza batzuei eragiten dienik.
Egiaztapen-zerrenda: zer egiaztatu behar duzu orain?
- Identifikatu zure ziurtagirien jaulkitzailea. OpenSSL duen edozein ordenagailutan:
Jaulkitzailearen eremuan eMudhra edo emSign agertzen bada (adibidez, «EM DV TLS CA – G3B» edo «G3C»), erabiliopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertskate osoa eta erroa egiaztatzeko. emSign ECC Root CA – G3 erroaren mendekoa bada, ordeztu egin behar da. - Berrikusi zerbitzu guztiak, ez webgunea bakarrik. Posta-zerbitzariak (SMTPS, IMAPS), VPN atebideak, suebakien interfazeak, karga-orekatzaileak, barne-zerbitzuak eta ziurtagiri propioak dituzten gailuak eta tresna espezializatuak.
- Begiratu zure domeinurako ziurtagiri publikoak. Erabili crt.sh (bilatu
%.ihre-domain.example) zure domeinurako emandako ziurtagiri guztiak ikusteko, baita ezagutzen ez dituzunak ere. Aukera ona da nahi ez dituzun ziurtagiri-jaulkipenak aurkitzeko. - Ordeztu eragindako ziurtagiriak. Eskuratu berriak beste CA finkatu baten bidez edo ACME erabiliz (adibidez, Let’s Encrypt). Ordezkatzean, sortu zerbitzariaren gako berri bat ere. Gorabehera honek ez du horretara behartzen, baina CA aldatzean jardunbide egokia da.
- Egiaztatu zure gailuen konfiantza-biltegiak. eMudhra-ren erroa zure gailuetan, Java gako-biltegietan, edukiontzietan edo ziurtagiri-sortetan modu finkoan ezarrita baduzu, handik kendu beharko zenuke. Nabigatzaileek automatikoki eguneratzen dituzte zerrendak; biltegi horiek, ordea, ez.
- Eguneratu Firefox. Blokeoak 158.0.1 bertsiotik eta ESR 115.43.1 / 153.5.1 bertsioetatik aurrera daude sartuta. Kudeatutako lanpostuetan, egiaztatu eguneratzeak iristen direla.
- Automatizatu. Ziurtagiriak eskuz kudeatzen badituzu, berritze automatikora (ACME) pasatzea komeni da. Horrela, CA aldatzea konfigurazioa aldatzea besterik ez da izango, larrialdiko esku-hartze bat izan beharrean.
Zer ikasi dugu honetatik?
- CA aukeratzea arriskuari buruzko erabaki bat da. Funtsezkoak dira gardentasuna, prozesuen kalitatea eta erro-programetako kide izatea. Prezioak ez du horren berri ematen. Gorabeherak gakoak sortzeko zeremonia bateko prozesu-akats bat erakusten du, edozein CAtan gerta litekeena.
- Certificate Transparency-k funtzionatzen du. Edonork kontsulta ditzakeen erregistroei esker, gorabeheraren irismena azkar zehaztu eta 107.107 ziurtagiriak identifikatu ahal izan dira.
- Arintasun kriptografikoak merezi du. Ziurtagiriak automatikoki berritzen badituzu eta CA aldatzeko dozenaka sistema eskuz ukitu behar ez badituzu, egun bateko lanarekin konpon ditzakezu horrelako gorabeherak, astebete behar izan beharrean.
- Monitorizatu zure domeinuak. Gardentasun-erregistroen monitorizazioak (adibidez, crt.sh bidez edo posta elektronikoz jakinarazpenak bidaltzen dituzten zerbitzuen bidez) erakusten du norbaitek zure domeinurako ziurtagiriak ematen dituenean.
- Babes-geruza bat baino gehiago. TLS ziurtagiriak geruza bat baino ez dira. Horiez gain, lagungarriak dira DNSko CAA erregistroak (zure domeinurako ziurtagiriak zein CAk eman ditzakeen ezartzen dute) eta bi faktoreko autentifikazioa. Informazio gehiago gure artikulu honetan: Odoo 19 babestu: suebakia, 2FA & Web RBL.
Ohiko galderak
Zer gertatu da zehazki eMudhra-n?
Acht Zwischenzertifikate der Zertifizierungsstelle eMudhra hatten private Schlüssel, die ganze Zahlen kleiner als 256 waren (einer: die Zahl 4). Dadurch konnte jeder aus dem öffentlichen Zertifikat den privaten Schlüssel berechnen und gültig aussehende Zertifikate unterschreiben. Die Zwischen-CAs wurden widerrufen, die Root emSign ECC Root CA – G3 wurde aus Firefox (20.10.2026) und Chrome (27.10.2026) entfernt.
eMudhra-k «4» gako pribatua bezeroei eman al zien?
Ez. Gako ahulak CAren beraren tarteko ziurtagirienak ziren. Ez ziren bezeroen gakoak, eta ez zitzaizkien bezeroei eman. Sare sozialetan kontrakoa esan izanak ez du hori aldatzen.
eMudhra-ren bezeroa banaiz, berehala ordeztu behar dut ziurtagiria?
Zure TLS ziurtagiria emSign ECC Root CA – G3 erroaren mendekoa bada soilik. eMudhra-ren arabera, 30.800 ziurtagiri inguru dituen AEBko bezero-elkarte bakar bati eragiten dio. Gainerako bezeroek ez dute neurririk hartu behar, eMudhra-k dioenez. Egiaztatu zure ziurtagiriaren jaulkitzailea ezer egin aurretik.
Nola jakin dezaket gorabeherak nire ziurtagiriari eragiten dion?
Jaulkitzaileari eta kateari begiratuta: ikusi ziurtagiria nabigatzailean edo erabili egiaztapen-zerrendako OpenSSL komandoa. «EM DV TLS CA – G3B», «EM OV TLS CA – G3C» edo «emSign ECC Root CA – G3» bezalako izenek eragindako katea adierazten dute.
Zerbitzariaren gako pribatua ordeztu behar dut?
Ez gorabehera honengatik. Iturrien arabera, zerbitzariaren gakoari ez dio eragiten. Hala ere, ziurtagiria ordeztu behar baduzu, gako berri bat sortzea gomendatzen da.
Erasotzaileek nire domeinurako ziurtagiri faltsuak sor ditzakete?
Zortzi gakoekin teknikoki posible zen edozein domeinutarako ziurtagiriak sinatzea. Horrek nabigatzaileek katean konfiantza zuten bitartean bakarrik balio zuen. Mozilla eta Chrome-ren blokeoen ondoren, eguneratutako nabigatzaileetan jada ez da posible. Eguneratzen ez diren edo erroa modu finkoan ezarrita duten gailuetan, arriskuak luzaroago iraun dezake. Horregatik, monitorizatu zure domeinurako ziurtagiriak.
Gorabeherak Let’s Encrypt edo beste CA batzuen ziurtagiriei eragiten al die?
Argitaratutako iturrien arabera, ez. Mozillak ez du uste beste CA batzuei eragiten dienik.
Zer esan nahi du eMudhra TLS negoziotik erretiratzeak?
eMudhra-k jada ez du TLS ziurtagiri publiko berririk ematen. Kode-sinadurak, S/MIME, sinadura digitalak eta eSign zerbitzuak martxan jarraitzen dute. Orain arte TLS ziurtagiriak eMudhra-ren bidez eskuratzen zituenak beste hornitzaile bat behar du.
Odoori eragiten al dio?
Odoori berari ez. Hala ere, edozein web-aplikaziotan bezala, zure Odoo domeinuaren TLS ziurtagiria konfiantzazko CA batek emana izan behar da. Egiaztatu jaulkitzailea, batez ere ziurtagiriak automatikoki berritzen ez badira.
Iturriak
2026ko azaroaren 6an kontsultatuak:
- Mozilla Bugzilla, 2083449 akatsa (gorabeheraren txostena, kronologia, ziurtagirien hatz-markak): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Firefox erabiltzaileak babestea eMudhra-ren tarteko ziurtagiriak arriskuan geratu ondoren
- eMudhra, adierazpena: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Indiako eMudhra ziurtapen-agintaritzaren gako pribatuak arriskuan geratu dira; horietako bat 4 zenbakia zen
- Mozilla dev-security-policy: Gorabeherari buruzko eztabaida-haria
- Certificate Transparency bilaketa: crt.sh
Zortzi gakoen balioak guk geuk kalkulatu ditugu, ziurtagiri publikoak erabiliz. Arrazoiari, azken entitateentzako ziurtagiririk eman ez izanari eta eragindako bezeroen kopuruari buruzko adierazpenak eMudhra-tik edo Bugzillatik datoz, eta guk ez ditugu modu independentean egiaztatu.
Biricon IT Services-en laguntza
Zure TLS ziurtagiriak nork eman dituen ziur ez badakizu, pozik lagunduko dizugu: web-zerbitzarietako, posta-zerbitzarietako, suebakietako eta tresna espezializatuetako ziurtagiri guztien inbentarioa egiten, beste CA batera aldatzen, berritze automatikora (ACME) pasatzen eta zure domeinuen monitorizazioan. IT zerbitzuen hornitzaile gisa, enpresa txiki eta ertainen zerbitzariak, suebakiak eta web-aplikazioak kudeatzen ditugu.
Azken eguneratzea: 2026ko azaroaren 6a. Egoera alda daiteke; Mozilla, Google, Apple eta eMudhra-ren argitalpenak hartu behar dira erreferentziatzat.