6. novembar 2026. | Certifikati | IT sigurnost
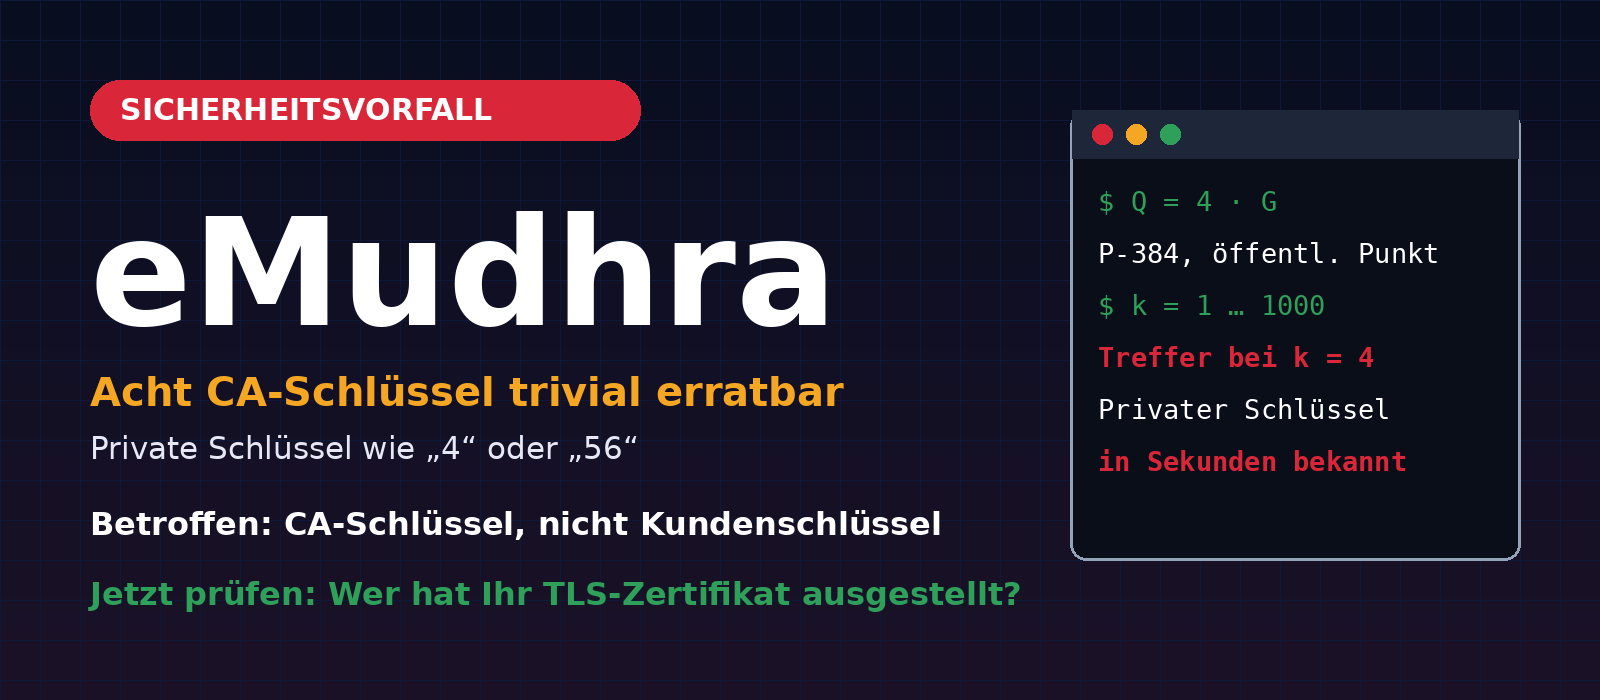
U oktobru 2026. otkriveno je da je indijsko certifikacijsko tijelo eMudhra izdalo osam posrednih certifikata (Intermediate CAs) s praktično bezvrijednim privatnim ključevima. Privatni ključevi bili su cijeli brojevi manji od 256, a jedan od njih bio je doslovno broj 4. Ko zna takav ključ, može u ime certifikacijskog tijela potpisivati certifikate za proizvoljne domene. Proizvođači preglednika zato su reagovali u roku od nekoliko sati, blokirali posredne certifikate i uklonili pripadajući korijenski CA emSign ECC Root CA – G3 sa svojih lista pouzdanih certifikacijskih tijela.
Ovaj članak objašnjava šta se tačno dogodilo, zašto ključ „4“ znači potpuni sigurnosni slom, ko je pogođen – a ko nije – i šta bi administratori web-stranica, servera e-pošte i zaštitnih zidova sada trebali provjeriti. Pritom se strogo držimo onoga što potvrđuju primarni izvori. U prvim izvještajima i na društvenim mrežama kruže i netačni prikazi događaja. Više o tome u nastavku.
Sadržaj članka
- Ukratko: šta je tačno, a šta nije
- Hronologija događaja
- Zašto privatni ključ „4“ znači potpuni sigurnosni slom
- Uzrok prema navodima eMudhra
- Ko je pogođen, a ko nije?
- 107.107 certifikata u zapisnicima transparentnosti
- Šta su poduzeli proizvođači preglednika i certifikacijska tijela
- Kontrolna lista: šta sada trebate provjeriti
- Šta iz ovoga učimo
- Česta pitanja
- Izvori
- Podrška firme Biricon IT Services
Ukratko: šta je tačno, a šta nije
| Tvrdnja | Stanje prema izvorima |
|---|---|
| Privatni ključevi eMudhra bili su trivijalni, a jedan je odgovarao broju 4 | Tačno. Riječ je o osam ključeva posrednih certifikacijskih tijela s vrijednostima manjim od 256 (Mozilla Bugzilla 2083449). Sami smo provjerili javne certifikate proračunom; pogledajte tabelu u nastavku. |
| Ključ „4“ izdat je klijentima | Netačno. To su bili ključevi posrednih certifikata certifikacijskog tijela, a ne ključevi klijenata. Mozilla i eMudhra izričito govore o ključevima posrednih certifikacijskih tijela, a ne o ključevima klijenata. |
| Svi klijenti eMudhra moraju odmah zamijeniti svoje certifikate | Netačno. Potrebno je poduzeti mjere za certifikate čiji lanac povjerenja vodi do uklonjenog korijenskog certifikata emSign ECC Root CA – G3. Prema Chromeovoj analizi, riječ je o približno 30.800 certifikata, od kojih 99,9 % potječe od podređenih certifikacijskih tijela Internet2/InCommon (SAD). Prema navodima eMudhra, za sve ostale klijente nisu potrebne nikakve mjere. |
| Posredna certifikacijska tijela izdavala su certifikate klijentima | Prema navodima eMudhra, nisu: uz jedan izuzetak, nikada nisu korištena u produkciji i preko njih nisu izdavani krajnji certifikati. To je navod eMudhra koji nismo nezavisno provjerili. |
| Uzrok je „jeftino“ certifikacijsko tijelo | Nije potkrijepljeno dokazima. Izvori navode grešku tokom ceremonije upravljanja ključevima, a ne povezanost s cijenom. |
Hronologija događaja
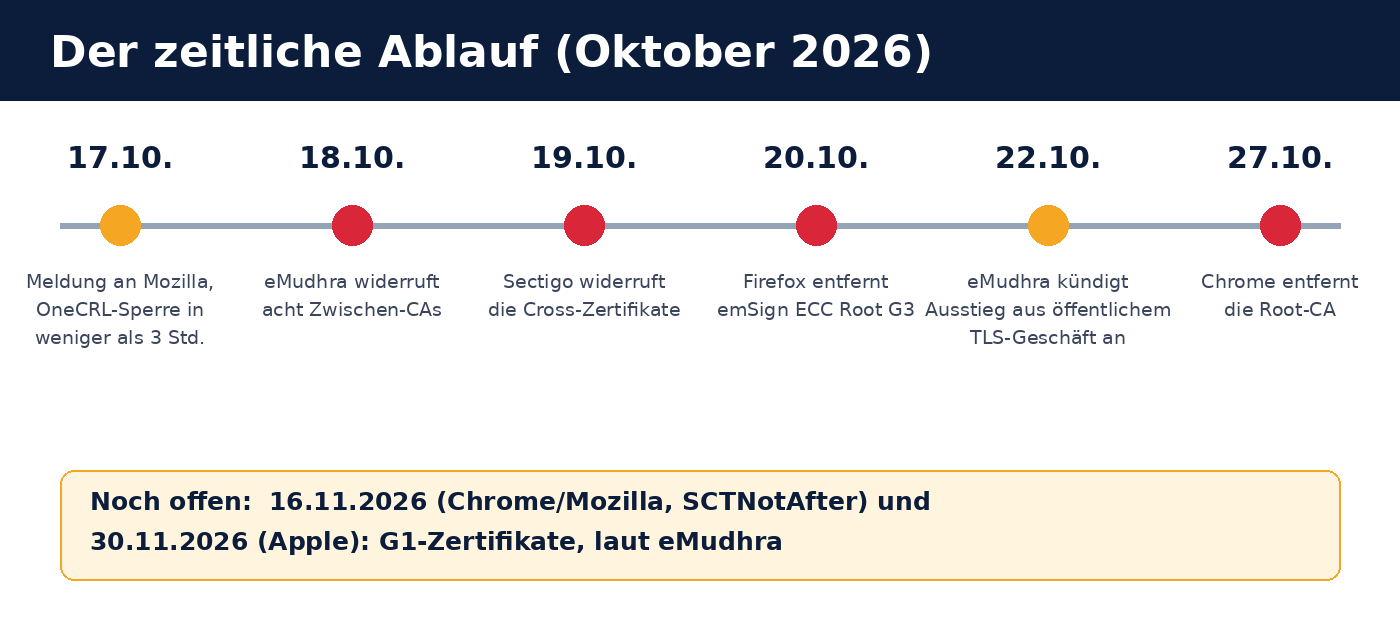
- 17. oktobar 2026: Incident je prijavljen Mozilli (prema Bugzilli, prijava je zaprimljena u 18:05 UTC). Već u 22:59 UTC blokada posredničkih certifikata distribuirana je putem Mozillinog sistema OneCRL, dakle za manje od tri sata od zaprimanja prijave u Mozilli.
- 18. oktobar 2026: eMudhra opoziva osam posredničkih certifikata.
- 19. oktobar 2026: Sectigo opoziva unakrsne certifikate kojima je supotpisao osam posredničkih certifikacijskih tijela.
- 20. oktobar 2026: Mozilla objavljuje Firefox 158.0.1, ESR 115.43.1 i ESR 153.5.1 te NSS 3.131.1. Time se uklanja korijenski certifikat emSign ECC Root CA – G3. Između 20. i 21. oktobra u zapisnicima sistema Certificate Transparency pojavljuje se i 107.107 certifikata potpisanih sa šest od osam slabih ključeva (vidjeti u nastavku).
- 22. oktobar 2026: eMudhra najavljuje povlačenje iz poslovanja s javnim TLS certifikatima. Potpisivanje koda i S/MIME nastavljaju raditi pod zasebnim korijenskim certifikatima.
- 27. oktobar 2026: Chrome također uklanja korijensko certifikacijsko tijelo.
- 16. i 30. novembar 2026: Rokovi za starije G1 certifikate (Chrome/Mozilla odnosno Apple), koji su prema eMudhrinim navodima relevantni za migraciju pogođene grupacije klijenata iz SAD-a.
Zašto privatni ključ „4“ znači potpuni sigurnosni slom
Certifikacijsko tijelo (CA) svojim digitalnim potpisom potvrđuje da certifikat pripada određenoj domeni. Preglednici vjeruju tom potpisu dok se CA nalazi na njihovoj listi pouzdanih tijela. Sigurnost se zasniva na tome da samo CA zna privatni ključ.
Kod certifikata s eliptičkim krivuljama (ECDSA) privatni ključ je veoma veliki broj d. Javni ključ je tačka Q = d · G na krivulji (G je unaprijed određena bazna tačka). Izračunati broj d iz tačke Q praktično je nemoguće ako je riječ o nasumično odabranom 384-bitnom broju. Međutim, ako je d mali, naprimjer 4, dovoljno je redom izračunati 1·G, 2·G, 3·G, 4·G … i uporediti rezultate s javnom tačkom. To traje nekoliko sekundi i ne zahtijeva nikakvo specijalističko znanje.
Javni ključ nalazi se u svakom certifikatu i dostupan je svima. Zato svako ko izvrši taj proračun može izraditi certifikate koji izgledaju valjano u ime certifikacijskog tijela – za bilo koju domenu, sve dok preglednik još vjeruje tom tijelu. Upravo zato su Mozilla i drugi odmah uveli blokade.
Osam posredničkih certifikata navedenih u Bugzilli preuzeli smo iz javnih zapisnika transparentnosti (crt.sh) pomoću njihovih SHA-256 otisaka i za svaki uporedili k · G s javnom tačkom za k = 1 do 1000. Svih osam certifikata ima ključ P-384 i za svih osam pronađeno je podudaranje:
| Posredničko certifikacijsko tijelo | Privatni ključ d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Vrijednosti se podudaraju s podacima u Bugzilli i medijskim izvještajima (između ostalog, The Register navodi da je jedan od ključeva bio „doslovno 4“). Tim vrijednostima nismo ništa potpisali niti izdali; proračun služi isključivo za provjeru javnih certifikata.
Uzrok prema navodima eMudhra
Prema eMudhrinom objašnjenju u Bugzilli, slabi ključevi nastali su tokom ceremonije generisanja ključeva 30. aprila 2025. Tada je, u okviru odobrenog odstupanja od uobičajenog postupka, proveden test Wrap/Unwrap. Prema tom objašnjenju, greška u kodu dovela je do toga da se u uređaju generiše drugi par ključeva sa slabim ključevima. Taj par je zatim greškom upotrijebljen za izradu zahtjeva za certifikat jer su oznake ključeva bile slične. Certifikati su potom izdani, uvršteni na liste pouzdanih certifikata i tamo ostali više od godinu dana, sve dok greška nije javno otkrivena.
Prema pisanju portala The Register, sigurnosni istraživač Scott Helme otkrio je ključ „4“. Primarni izvori koje smo pregledali ne opisuju kojom je metodom greška otkrivena; međutim, svako može provjeriti postoje li male vrijednosti ključeva na osnovu javnih certifikata.
Ko je pogođen, a ko nije?
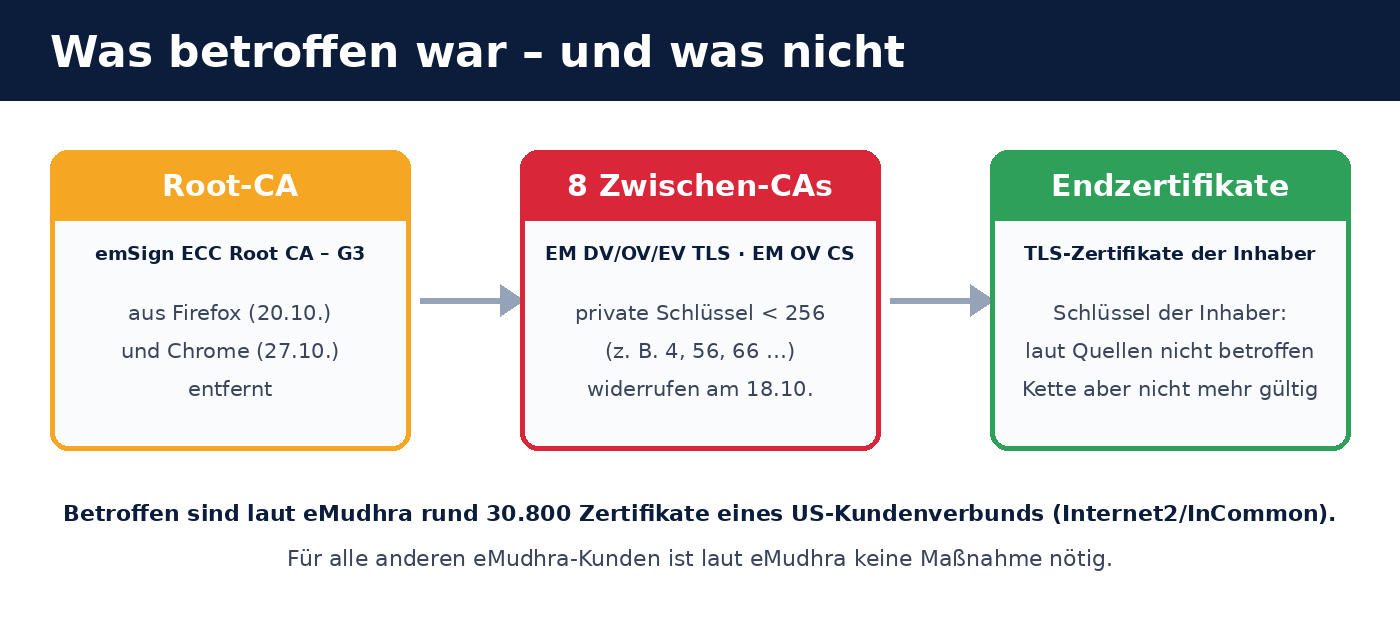
Lanac se sastoji od tri nivoa: korijenskog certifikacijskog tijela, posredničkog certifikacijskog tijela i krajnjeg certifikata web-stranice ili servera. Pogođen je srednji nivo. Iz toga slijedi:
- Ključevi vlasnika certifikata (ključ vašeg servera) prema svim izvorima kojima raspolažemo nisu pogođeni. Ne morate ih mijenjati zato što bi bili „poznati“.
- Certifikate čiji lanac vodi do uklonjenog korijenskog certifikata preglednici više ne prihvataju. Moraju se zamijeniti jer više nema lanca povjerenja, a ne zato što je ključ servera slab. Prema analizi programa Chrome Root (stanje na dan 21.10.2026), to se odnosi na oko 30.800 još važećih certifikata. Njih 30.791 izdala su podređena certifikacijska tijela organizacije Internet2/InCommon, američkog konzorcija koji prvenstveno pruža usluge visokoškolskim i istraživačkim ustanovama. eMudhra navodi da je riječ o jednoj grupaciji klijenata u SAD-u.
- Svi ostali eMudhrini klijenti prema navodima kompanije nisu pogođeni. Digitalni potpisi, eSign, emSigner, CertiNext, SecurePass, PrivaTrust i emCA nastavljaju raditi na zasebnoj infrastrukturi.
Zato je mala vjerovatnoća da klijenti u Njemačkoj, Austriji i Švicarskoj koriste certifikat čiji lanac vodi do ovog korijenskog certifikata. Sigurni možete biti tek nakon provjere. To traje svega nekoliko minuta; pogledajte kontrolnu listu.
107.107 certifikata u zapisnicima transparentnosti
Nakon opoziva, prema podacima iz Bugzille, između 20. i 21. oktobra 2026. u zapisnicima sistema Certificate Transparency pojavilo se 107.107 certifikata potpisanih sa šest od osam slabih ključeva. Među njima dokazano ima certifikata izrađenih radi demonstracije ranjivosti, naprimjer s nazivom google.com. Većina njih koristi Sectigove unakrsne certifikate koji su u međuvremenu opozvani.
To pokazuje dvije stvari: prvo, grešku je svako s osnovnim poznavanjem kriptografije mogao odmah iskoristiti; drugo, pokazuje vrijednost zapisnika transparentnosti, u kojima su takva izdavanja vidljiva svima. Iz izvora kojima raspolažemo ne može se utvrditi je li nešto od toga zloupotrijebljeno izvan testiranja, niti mi to tvrdimo.
Šta su poduzeli proizvođači preglednika i certifikacijska tijela
| Ko | Mjera |
|---|---|
| Mozilla | Blokada osam posredničkih certifikata putem sistema OneCRL (distribuirana za manje od tri sata), Firefox 158.0.1, ESR 115.43.1 i 153.5.1, uklanjanje korijenskog certifikata u NSS 3.131.1, dodatno ažuriranje za Android 21.10. |
| Google Chrome | Uklanjanje korijenskog certifikata emSign ECC Root CA – G3 27.10.2026; analiza pogođenih certifikata (oko 30.800 prema stanju na dan 21.10.) |
| Sectigo | Opoziv osam unakrsnih certifikata 19.10.2026. |
| eMudhra | Opoziv posredničkih certifikacijskih tijela 18.10, besplatna migracija pogođene grupacije klijenata iz SAD-a drugim pružaocima TLS usluga, povlačenje iz poslovanja s javnim TLS certifikatima (22.10.) |
Prema vlastitoj izjavi u raspravi na dev-security-policy, Mozilla ne smatra da su druga certifikacijska tijela pogođena.
Kontrolna lista: šta sada trebate provjeriti
- Utvrdite ko je izdao vaše certifikate. Na bilo kojem računaru s OpenSSL-om:
Ako je kao izdavalac naveden eMudhra ili emSign (npr. „EM DV TLS CA – G3B“ ili „G3C“), pomoću opcijeopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertsprovjerite cijeli lanac i korijenski certifikat. Ako lanac vodi do emSign ECC Root CA – G3, potrebna je zamjena. - Provjerite sve servise, ne samo web-stranicu. Servere e-pošte (SMTPS, IMAPS), VPN pristupnike, interfejse vatrozida, balansere opterećenja, interne servise, uređaje i namjenske uređaje s vlastitim certifikatima.
- Pregledajte javne certifikate za svoju domenu. Putem crt.sh (pretragom za
%.ihre-domain.example) možete vidjeti sve certifikate izdane za vašu domenu, uključujući i one za koje ne znate. To je dobra prilika da otkrijete neželjena izdavanja. - Zamijenite pogođene certifikate. Nabavite ih kod drugog, etabliranog certifikacijskog tijela ili putem ACME-a (npr. Let’s Encrypt). Pri zamjeni odmah generišite i novi ključ servera. To nije obaveza koja proizlazi iz ovog incidenta, ali je svakako dobra praksa pri promjeni certifikacijskog tijela.
- Provjerite spremišta pouzdanih certifikata na vlastitim uređajima. Ako je eMudhrin korijenski certifikat trajno upisan na vašim uređajima, u Java spremištima ključeva, kontejnerima ili paketima certifikata, trebali biste ga odatle ukloniti. Preglednici to ažuriraju automatski, ali takva spremišta ne.
- Ažurirajte Firefox. Blokade su uključene od verzije 158.0.1, odnosno ESR 115.43.1 / 153.5.1. Na radnim računarima pod centralnim upravljanjem provjerite stižu li ažuriranja.
- Automatizujte. Ako certifikatima upravljate ručno, trebali biste preći na automatsku obnovu (ACME). Tada promjena certifikacijskog tijela postaje promjena konfiguracije umjesto hitne intervencije.
Šta iz ovoga učimo
- Izbor certifikacijskog tijela je odluka o riziku. Presudni su transparentnost, kvalitet procesa i članstvo u programima korijenskih certifikata. Cijena o tome ne govori ništa. Incident pokazuje grešku u postupku tokom ceremonije generisanja ključeva koja bi se mogla dogoditi u bilo kojem certifikacijskom tijelu.
- Certificate Transparency funkcioniše. Javno dostupni zapisnici omogućili su brzo utvrđivanje obima incidenta i otkrivanje 107.107 certifikata.
- Kriptografska agilnost se isplati. Ako certifikate obnavljate automatski i možete promijeniti certifikacijsko tijelo bez ručnih zahvata na desetinama sistema, ovakve incidente možete riješiti za jedan radni dan umjesto za sedmicu.
- Nadzirite svoje domene. Praćenje zapisnika transparentnosti (npr. putem crt.sh ili servisa s obavijestima e-poštom) pokazuje kada neko izda certifikate za vašu domenu.
- Više slojeva zaštite. TLS certifikati su samo jedan sloj. Dodatno pomažu CAA zapisi u DNS-u (određuju koje certifikacijsko tijelo smije izdavati certifikate za vašu domenu) i dvofaktorska prijava. Više o tome u našem članku Zaštitite Odoo 19: vatrozid, 2FA & Web RBL.
Česta pitanja
Šta se tačno dogodilo u eMudhrinom slučaju?
Osam posredničkih certifikata certifikacijskog tijela eMudhra imalo je privatne ključeve koji su bili cijeli brojevi manji od 256 (jedan od njih bio je broj 4). Zbog toga je svako mogao iz javnog certifikata izračunati privatni ključ i potpisivati certifikate koji izgledaju valjano. Posrednička certifikacijska tijela su opozvana, a korijenski certifikat emSign ECC Root CA – G3 uklonjen je iz Firefoxa (20.10.2026) i Chromea (27.10.2026).
Je li eMudhra klijentima dodijelila privatni ključ „4“?
Ne. Slabi ključevi pripadali su posredničkim certifikatima samog certifikacijskog tijela. To nisu bili ključevi klijenata i nisu im dodijeljeni. Drugačije tvrdnje na društvenim mrežama ne mijenjaju tu činjenicu.
Moram li kao eMudhrin klijent odmah zamijeniti svoj certifikat?
Samo ako lanac vašeg TLS certifikata vodi do korijenskog certifikata emSign ECC Root CA – G3. Prema eMudhrinim navodima, to se odnosi na jednu grupaciju klijenata iz SAD-a s oko 30.800 certifikata. Za sve ostale klijente, prema eMudhri, nisu potrebne nikakve mjere. Prije nego što bilo šta poduzmete, provjerite izdavaoca svog certifikata.
Kako mogu znati je li moj certifikat pogođen?
Prema izdavaocu i lancu: pregledajte certifikat u pregledniku ili upotrijebite OpenSSL naredbu iz kontrolne liste. Nazivi poput „EM DV TLS CA – G3B“, „EM OV TLS CA – G3C“ ili „emSign ECC Root CA – G3“ upućuju na pogođeni lanac.
Moram li zamijeniti privatni ključ svog servera?
Ne zbog ovog incidenta. Prema izvorima, ključ servera nije pogođen. Ipak, pri neophodnoj zamjeni certifikata preporučuje se i novi ključ.
Mogu li napadači izraditi lažne certifikate za moju domenu?
Pomoću osam ključeva tehnički je bilo moguće potpisivati certifikate za bilo koju domenu. To je imalo učinka samo dok su preglednici vjerovali tom lancu. Nakon Mozillinih i Chromeovih blokada, to više nije moguće u ažuriranim preglednicima. Na uređajima koji se ne ažuriraju ili na kojima je korijenski certifikat trajno upisan rizik može trajati duže. Zato nadzirite certifikate za svoju domenu.
Jesu li pogođeni certifikati organizacije Let’s Encrypt ili drugih certifikacijskih tijela?
Prema objavljenim izvorima, nisu. Mozilla ne smatra da su druga certifikacijska tijela pogođena.
Šta znači eMudhrino povlačenje iz poslovanja s TLS certifikatima?
eMudhra više ne izdaje nove javne TLS certifikate. Potpisivanje koda, S/MIME, digitalni potpisi i eSign nastavljaju raditi. Onima koji su dosad nabavljali TLS certifikate od eMudhre potreban je novi pružalac usluga.
Je li Odoo pogođen?
Sam Odoo nije. Međutim, kao i za svaku web-aplikaciju, TLS certifikat vaše Odoo domene treba poticati od pouzdanog certifikacijskog tijela. Provjerite izdavaoca, posebno ako se certifikati ne obnavljaju automatski.
Izvori
Pristupljeno 6. novembra 2026:
- Mozilla Bugzilla, greška 2083449 (izvještaj o incidentu, hronologija, otisci certifikata): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Zaštita korisnika Firefoxa nakon kompromitovanja eMudhrinih posredničkih certifikata
- eMudhra, saopćenje: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Kompromitovani privatni ključevi indijskog certifikacijskog tijela eMudhra, jedan od njih bio je broj 4
- Mozilla dev-security-policy: Rasprava o incidentu
- Pretraga sistema Certificate Transparency: crt.sh
Vrijednosti osam ključeva utvrdili smo vlastitim proračunom na osnovu javnih certifikata. Tvrdnje o uzroku, neizdavanju krajnjih certifikata i broju pogođenih klijenata potiču od eMudhre odnosno iz Bugzille i nismo ih nezavisno provjerili.
Podrška firme Biricon IT Services
Ako niste sigurni ko je izdao vaše TLS certifikate, rado ćemo vam pomoći: pri popisivanju svih certifikata na web-serverima, serverima e-pošte, vatrozidima i namjenskim uređajima, pri prelasku na drugo certifikacijsko tijelo, pri prelasku na automatsku obnovu (ACME) i pri nadzoru vaših domena. Kao pružalac IT usluga održavamo servere, vatrozide i web-aplikacije za mala i srednja preduzeća.
Stanje na dan 6. novembra 2026. Situacija se može promijeniti; mjerodavne su objave kompanija Mozilla, Google, Apple i eMudhra.