6 de novembre de 2026 | Certificats | Seguretat informàtica
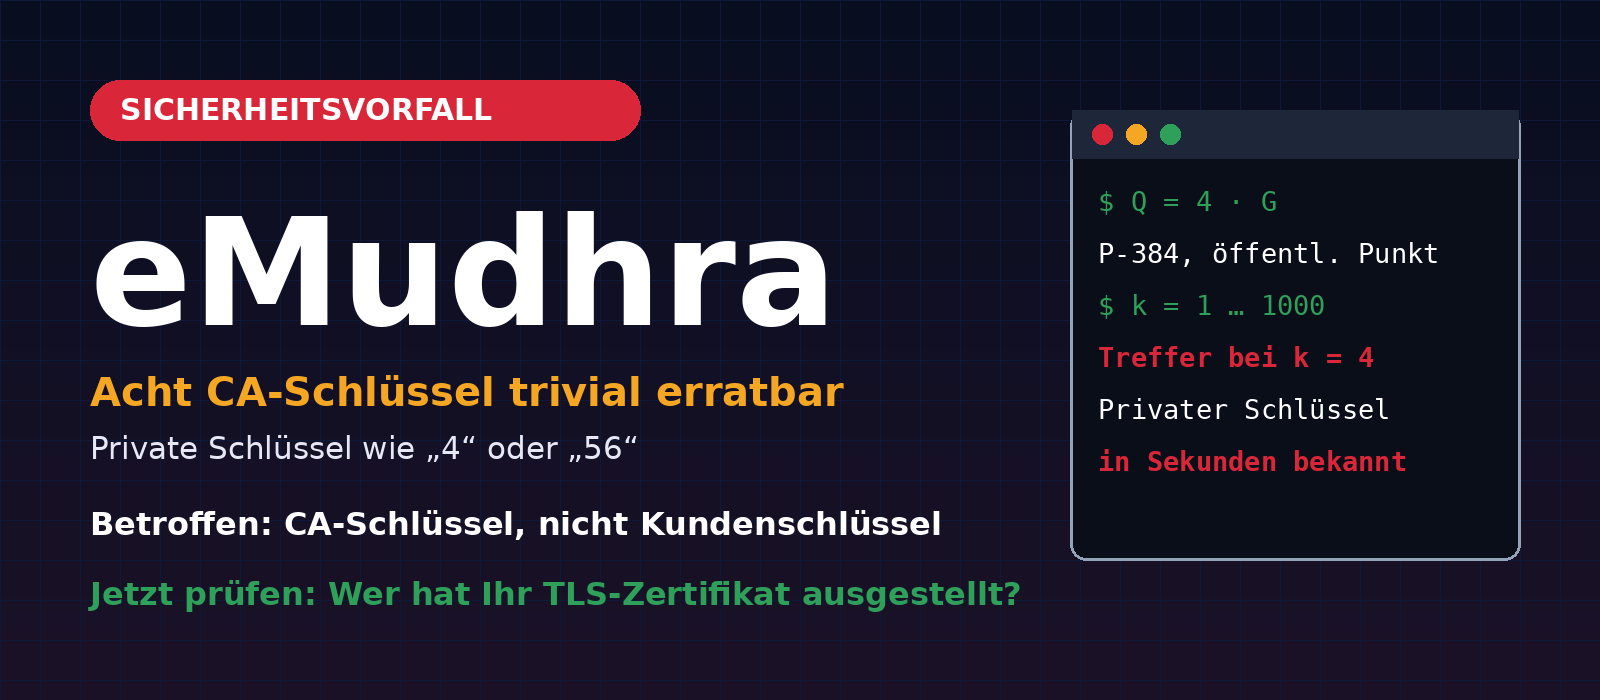
L’octubre de 2026 es va saber que l’autoritat de certificació índia eMudhra havia emès vuit certificats intermedis (CA intermèdies) amb claus privades pràcticament inútils. Les claus privades eren nombres enters inferiors a 256, i una era literalment el nombre 4. Qualsevol persona que conegui una clau així pot signar certificats per a qualsevol domini en nom de l’autoritat de certificació. Per això, els fabricants de navegadors van reaccionar en qüestió d’hores: van bloquejar els certificats intermedis i van eliminar la CA arrel corresponent, emSign ECC Root CA – G3, de les seves llistes de confiança.
Aquest article explica què ha passat exactament, per què una clau «4» compromet completament la seguretat, qui està afectat —i qui no— i què haurien de comprovar ara els responsables de llocs web, servidors de correu i tallafocs. Ens cenyim estrictament al que acrediten les fonts primàries. En les primeres notícies i a les xarxes socials també han circulat versions que no són correctes. Tot seguit ho aclarim.
Contingut d’aquest article
- Resum: què és cert i què no
- Cronologia dels fets
- Per què una clau privada «4» compromet completament la seguretat
- La causa segons eMudhra
- Qui està afectat i qui no?
- Els 107.107 certificats dels registres de transparència
- Què han fet els fabricants de navegadors i les autoritats de certificació
- Llista de comprovació: què hauríeu de revisar ara
- Què n’aprenem
- Preguntes freqüents
- Fonts
- Assistència de Biricon IT Services
Resum: què és cert i què no
| Afirmació | Què diuen les fonts |
|---|---|
| Les claus privades d’eMudhra eren trivials; una corresponia al nombre 4 | Cert. Es tracta de vuit claus de CA intermèdies amb valors inferiors a 256 (Mozilla Bugzilla 2083449). Hem comprovat els càlculs dels certificats públics nosaltres mateixos; vegeu la taula de més avall. |
| La clau «4» es va lliurar a clients | Fals. Eren claus de certificats intermedis de la CA, no claus de clients. Mozilla i eMudhra parlen explícitament de claus de CA intermèdies, no de claus de clients. |
| Tots els clients d’eMudhra han de substituir immediatament els seus certificats | Fals. Cal actuar en el cas dels certificats que depenen de l’arrel eliminada, emSign ECC Root CA – G3. Segons l’anàlisi de Chrome, són uns 30.800 certificats, el 99,9 % dels quals depenen de CA subordinades d’Internet2/InCommon (EUA). Segons eMudhra, la resta dels seus clients no han de prendre cap mesura. |
| Les CA intermèdies van emetre certificats per a clients | Segons eMudhra, no: llevat d’una excepció, mai no s’haurien utilitzat en producció i no s’hi hauria emès cap certificat final. És una afirmació d’eMudhra que no hem verificat de manera independent. |
| La causa és una autoritat de certificació «barata» | No està demostrat. Les fonts esmenten un error en una cerimònia de claus, sense establir cap relació amb el preu. |
Cronologia dels fets
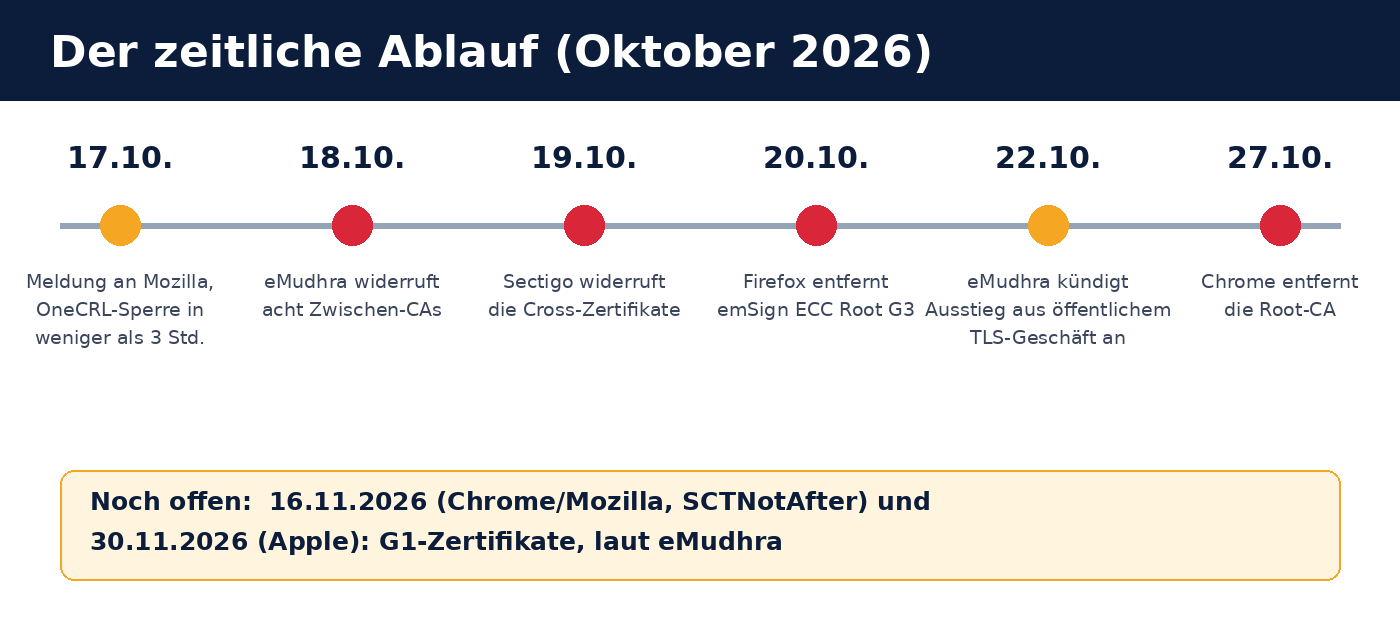
- 17 d’octubre de 2026: es notifica l’incident a Mozilla (recepció a les 18:05 UTC, segons Bugzilla). A les 22:59 UTC ja s’ha distribuït el bloqueig dels certificats intermedis mitjançant OneCRL de Mozilla, és a dir, en menys de tres hores des que Mozilla rep la notificació.
- 18 d’octubre de 2026: eMudhra revoca els vuit certificats intermedis.
- 19 d’octubre de 2026: Sectigo revoca els certificats creuats amb què havia signat les vuit CA intermèdies.
- 20 d’octubre de 2026: Mozilla publica Firefox 158.0.1, ESR 115.43.1 i ESR 153.5.1, així com NSS 3.131.1. Aquestes versions eliminen l’arrel emSign ECC Root CA – G3. Entre el 20 i el 21 d’octubre també apareixen als registres de transparència de certificats 107.107 certificats signats amb sis de les vuit claus febles (vegeu més avall).
- 22 d’octubre de 2026: eMudhra anuncia que es retirarà del negoci dels certificats TLS públics. La signatura de codi i S/MIME continuen funcionant amb arrels pròpies.
- 27 d’octubre de 2026: Chrome també elimina la CA arrel.
- 16 i 30 de novembre de 2026: dates límit per als certificats G1 antics (Chrome/Mozilla i Apple, respectivament), que, segons eMudhra, són rellevants per a la transició del consorci de clients afectat dels EUA.
Per què una clau privada «4» compromet completament la seguretat
Una autoritat de certificació (CA) confirma amb la seva signatura digital que un certificat correspon a un domini. Els navegadors confien en aquesta signatura mentre la CA figuri a la seva llista de confiança. La seguretat es basa en el fet que només la CA coneix la clau privada.
En els certificats amb corbes el·líptiques (ECDSA), la clau privada és un nombre molt gran d. La clau pública és un punt Q = d · G de la corba (G és el punt base establert). Calcular el nombre d a partir de Q és pràcticament impossible si es tracta d’un nombre de 384 bits triat aleatòriament. Però si d és petit, per exemple 4, n’hi ha prou de calcular successivament 1·G, 2·G, 3·G, 4·G … i comparar els resultats amb el punt públic. Això es fa en segons i no requereix cap coneixement especialitzat.
La clau pública figura a cada certificat i, per tant, és visible per a tothom. Així, qualsevol persona que faci aquests càlculs pot generar certificats aparentment vàlids en nom de la CA per a qualsevol domini, mentre el navegador continuï confiant en la CA. Precisament per això Mozilla i altres van aplicar el bloqueig immediatament.
Hem descarregat els vuit certificats intermedis esmentats a Bugzilla a través dels registres públics de transparència (crt.sh), identificant-los per l’empremta SHA-256, i hem comparat, per a cadascun, k · G amb el punt públic per a valors de k d’1 a 1000. Tots vuit certificats tenen una clau P-384 i en tots vuit hem trobat una coincidència:
| CA intermèdia | Clau privada d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Els valors coincideixen amb les dades de Bugzilla i amb les notícies publicades (entre d’altres, The Register: una de les claus era «literalment 4»). Amb aquests valors no hem signat ni emès res; el càlcul és exclusivament una comprovació de certificats públics.
La causa segons eMudhra
Segons l’explicació d’eMudhra a Bugzilla, les claus febles es van generar durant una cerimònia de claus el 30 d’abril de 2025. En el marc d’una desviació autoritzada del procediment habitual, s’hi va fer una prova de Wrap/Unwrap. Un error en el codi hauria provocat que es generés al dispositiu un segon parell de claus amb claus febles. Aquest parell s’hauria utilitzat per error per crear la sol·licitud de certificat, perquè els noms de les claus eren semblants. A continuació, els certificats es van emetre, es van incorporar a les llistes de confiança i hi van romandre més d’un any, fins que l’error es va fer públic.
Segons The Register, l’investigador de seguretat Scott Helme va descobrir la clau «4». Les fonts primàries que hem revisat no expliquen amb quin mètode es va detectar l’error; tanmateix, qualsevol persona pot comprovar si les claus tenen valors petits a partir dels certificats públics.
Qui està afectat i qui no?
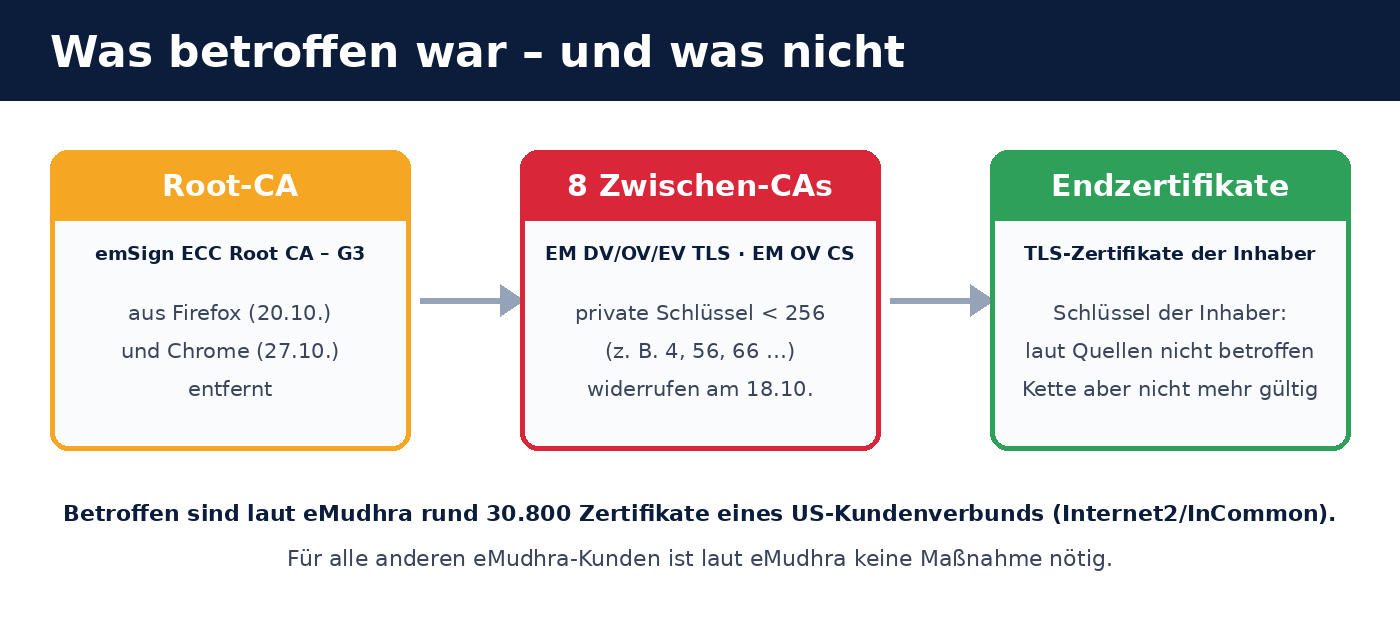
La cadena consta de tres nivells: la CA arrel, la CA intermèdia i el certificat final del lloc web o del servidor. El nivell afectat era l’intermedi. Això implica el següent:
- Les claus dels titulars dels certificats (la clau del vostre servidor) no estan afectades, segons totes les fonts de què disposem. No cal substituir-les amb l’argument que serien «conegudes».
- Zertifikate, die unter der entfernten Root laufen, werden von Browsern nicht mehr akzeptiert. Sie müssen ersetzt werden, weil die Vertrauenskette weg ist, nicht weil der Server-Schlüssel schwach ist. Laut der Analyse des Chrome-Root-Programms (Stand 21.10.2026) betrifft das rund 30.800 noch gültige Zertifikate. 30.791 davon wurden von Unter-CAs von Internet2/InCommon ausgestellt, einem US-Verbund, der vor allem Hochschulen und Forschungseinrichtungen bedient. eMudhra spricht von einem einzigen Kundenverbund in den USA.
- La resta de clients d’eMudhra no estan afectats, segons eMudhra. Les signatures digitals, eSign, emSigner, CertiNext, SecurePass, PrivaTrust i emCA continuen funcionant amb una infraestructura separada.
Per tant, la probabilitat que els clients d’Alemanya, Àustria i Suïssa utilitzin un certificat sota aquesta arrel és baixa. Només ho sabreu del cert si ho comproveu. Es pot fer en pocs minuts; vegeu la llista de comprovació.
Els 107.107 certificats dels registres de transparència
Segons Bugzilla, després de la revocació, entre el 20 i el 21 d’octubre de 2026 van aparèixer als registres de transparència de certificats 107.107 certificats signats amb sis de les vuit claus febles. S’ha confirmat que entre aquests hi ha certificats de prova de concepte, per exemple amb google.com com a nom. La majoria depenen dels certificats creuats de Sectigo, que ja han estat revocats.
Això demostra dues coses: en primer lloc, qualsevol persona amb coneixements bàsics de criptografia podia explotar l’error immediatament; en segon lloc, posa de manifest el valor dels registres de transparència, que fan visibles aquestes emissions per a tothom. Les fonts de què disposem no indiquen si se’n va fer un ús maliciós fora de les proves, i nosaltres no ho afirmem.
Què han fet els fabricants de navegadors i les autoritats de certificació
| Qui | Mesura |
|---|---|
| Mozilla | Sperre der acht Zwischenzertifikate per OneCRL (in unter drei Stunden verteilt), Firefox 158.0.1, ESR 115.43.1 und 153.5.1, Entfernung der Root in NSS 3.131.1, zusätzliche Android-Aktualisierung am 21.10. |
| Google Chrome | Entfernung der Root emSign ECC Root CA – G3 am 27.10.2026; Auswertung der betroffenen Zertifikate (rund 30.800 mit Stand 21.10.) |
| Sectigo | Widerruf der acht Cross-Zertifikate am 19.10.2026 |
| eMudhra | Widerruf der Zwischen-CAs am 18.10., kostenlose Migration des betroffenen US-Kundenverbunds zu anderen TLS-Anbietern, Ausstieg aus dem öffentlichen TLS-Geschäft (22.10.) |
Segons ha declarat en el debat a dev-security-policy, Mozilla no considera que hi hagi altres autoritats de certificació afectades.
Llista de comprovació: què hauríeu de revisar ara
- Identifiqueu l’emissor dels vostres certificats. En qualsevol ordinador amb OpenSSL:
Si l’emissor és eMudhra o emSign (per exemple, «EM DV TLS CA – G3B» o «G3C»), comproveu tota la cadena i l’arrel ambopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcerts. Si depèn d’emSign ECC Root CA – G3, cal substituir el certificat. - Reviseu tots els serveis, no només el lloc web. Servidors de correu (SMTPS, IMAPS), passarel·les VPN, interfícies de tallafocs, equilibradors de càrrega, serveis interns, dispositius i equips dedicats amb certificats propis.
- Consulteu els certificats públics del vostre domini. A través de crt.sh (cerqueu
%.ihre-domain.example) podreu veure tots els certificats emesos per al vostre domini, fins i tot aquells dels quals no teniu coneixement. És una bona ocasió per detectar emissions no desitjades. - Substituïu els certificats afectats. Obteniu-los d'una altra CA consolidada o mitjançant ACME (p. ex., Let’s Encrypt). Aprofiteu el canvi per generar també una clau de servidor nova. Aquest incident no hi obliga, però és una bona pràctica quan es canvia de CA.
- Trust-Stores eigener Geräte prüfen. Wer die eMudhra-Root in eigenen Geräten, Java-Keystores, Containern oder Zertifikats-Bundles fest eingetragen hat, sollte sie dort entfernen. Browser aktualisieren das selbst, solche Bestände nicht.
- Actualitzeu Firefox. Els bloquejos s'inclouen a partir de la versió 158.0.1 i de les versions ESR 115.43.1 / 153.5.1. Als equips gestionats, comproveu que s'hi apliquen les actualitzacions.
- Automatitzeu. Si gestioneu els certificats manualment, hauríeu de passar a la renovació automàtica (ACME). Així, canviar de CA es redueix a un canvi de configuració i no es converteix en una intervenció d'emergència.
Què n’aprenem
- Triar una CA és una decisió de gestió del risc. Els factors decisius són la transparència, la qualitat dels processos i la participació en els programes de certificats arrel. El preu no en diu res. L'incident posa de manifest un error de procediment durant una cerimònia de generació de claus que podria passar en qualsevol CA.
- Certificate Transparency funciona. Els registres públics han permès delimitar ràpidament l'abast de l'incident i identificar els 107.107 certificats.
- L'agilitat criptogràfica val la pena. Si renoveu els certificats automàticament i podeu canviar de CA sense haver d'intervenir manualment en desenes de sistemes, podreu resoldre incidents com aquest amb un dia de feina en lloc d'una setmana.
- Superviseu els vostres dominis. La supervisió dels registres de transparència (p. ex., mitjançant crt.sh o serveis amb notificacions per correu electrònic) permet detectar quan algú emet certificats per al vostre domini.
- Diverses capes de protecció. Els certificats TLS només són una capa. També hi ajuden els registres CAA al DNS (que determinen quines CA poden emetre certificats per al vostre domini) i l'autenticació de dos factors. Trobareu més informació al nostre article Com protegir Odoo 19: tallafoc, 2FA & Web RBL.
Preguntes freqüents
Què ha passat exactament a eMudhra?
Vuit certificats intermedis de l'autoritat de certificació eMudhra tenien claus privades que eren nombres enters inferiors a 256 (una era el número 4). Això permetia a qualsevol persona calcular la clau privada a partir del certificat públic i signar certificats amb aparença de validesa. Les CA intermèdies es van revocar i el certificat arrel emSign ECC Root CA – G3 es va eliminar de Firefox (20.10.2026) i de Chrome (27.10.2026).
eMudhra ha lliurat la clau privada «4» als clients?
No. Les claus febles pertanyien als certificats intermedis de la mateixa CA. No eren claus de clients ni es van lliurar a cap client. Que a les xarxes socials s'hagi afirmat el contrari no canvia aquest fet.
Com a client d'eMudhra, he de substituir el meu certificat immediatament?
Només si el vostre certificat TLS depèn del certificat arrel emSign ECC Root CA – G3. Segons eMudhra, això afecta una única agrupació de clients dels Estats Units amb uns 30.800 certificats. Segons eMudhra, la resta de clients no han de prendre cap mesura. Comproveu l'emissor del vostre certificat abans d'actuar.
Com puc saber si el meu certificat està afectat?
Per l'emissor i la cadena de certificació: consulteu el certificat al navegador o feu servir l'ordre d'OpenSSL de la llista de comprovació. Noms com «EM DV TLS CA – G3B», «EM OV TLS CA – G3C» o «emSign ECC Root CA – G3» indiquen que pertany a la cadena afectada.
He de substituir la clau privada del meu servidor?
No arran d'aquest incident. Segons les fonts, la clau del servidor no està afectada. Tot i això, si cal substituir el certificat, és recomanable generar una clau nova.
Els atacants poden generar certificats falsos per al meu domini?
Mit den acht Schlüsseln konnte man technisch Zertifikate für beliebige Domains unterschreiben. Das war nur so lange wirksam, wie Browser der Kette vertrauten. Nach den Sperren von Mozilla und Chrome ist das für aktuelle Browser nicht mehr möglich. Bei Geräten, die nicht aktualisiert werden oder die Root fest eingetragen haben, kann das Risiko länger bestehen. Monitoren Sie deshalb die Zertifikate für Ihre Domain.
Els certificats de Let’s Encrypt o d'altres CA estan afectats?
Segons les fonts publicades, no. Mozilla no considera que hi hagi altres CA afectades.
Què implica que eMudhra abandoni el negoci dels certificats TLS?
eMudhra ja no emet certificats TLS públics nous. Els serveis de signatura de codi, S/MIME, signatures digitals i eSign continuen funcionant. Si fins ara obteníeu els certificats TLS d'eMudhra, necessitareu un proveïdor nou.
Odoo està afectat?
Odoo en si no està afectat. Ara bé, com en qualsevol aplicació web, el certificat TLS del vostre domini d'Odoo ha de provenir d'una CA de confiança. Comproveu-ne l'emissor, especialment si els certificats no es renoven automàticament.
Fonts
Consultat el 6 de novembre de 2026:
- Mozilla Bugzilla, incidència 2083449 (informe de l'incident, cronologia i empremtes digitals dels certificats): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Protecció dels usuaris de Firefox arran de la compromissió dels certificats intermedis d'eMudhra
- eMudhra, comunicat: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Compromeses les claus privades de l'autoritat de certificació índia eMudhra: una era el número 4
- Mozilla dev-security-policy: Fil de debat sobre l'incident
- Cerca a Certificate Transparency: crt.sh
Hem calculat els vuit valors de les claus pel nostre compte a partir de certificats públics. Les afirmacions sobre la causa, la no-emissió de certificats finals i el nombre de clients afectats provenen d'eMudhra o de Bugzilla, i no les hem verificat de manera independent.
Assistència de Biricon IT Services
Si no teniu clar qui ha emès els vostres certificats TLS, us podem ajudar a fer l'inventari de tots els certificats dels servidors web, servidors de correu, tallafocs i dispositius especialitzats, a canviar a una altra CA, a passar a la renovació automàtica (ACME) i a supervisar els vostres dominis. Com a proveïdor de serveis informàtics, gestionem servidors, tallafocs i aplicacions web per a petites i mitjanes empreses.
Actualitzat el 6 de novembre de 2026. La situació pot canviar; cal prendre com a referència les publicacions de Mozilla, Google, Apple i eMudhra.