6 Νοεμβρίου 2026 | Πιστοποιητικά | Ασφάλεια πληροφορικής
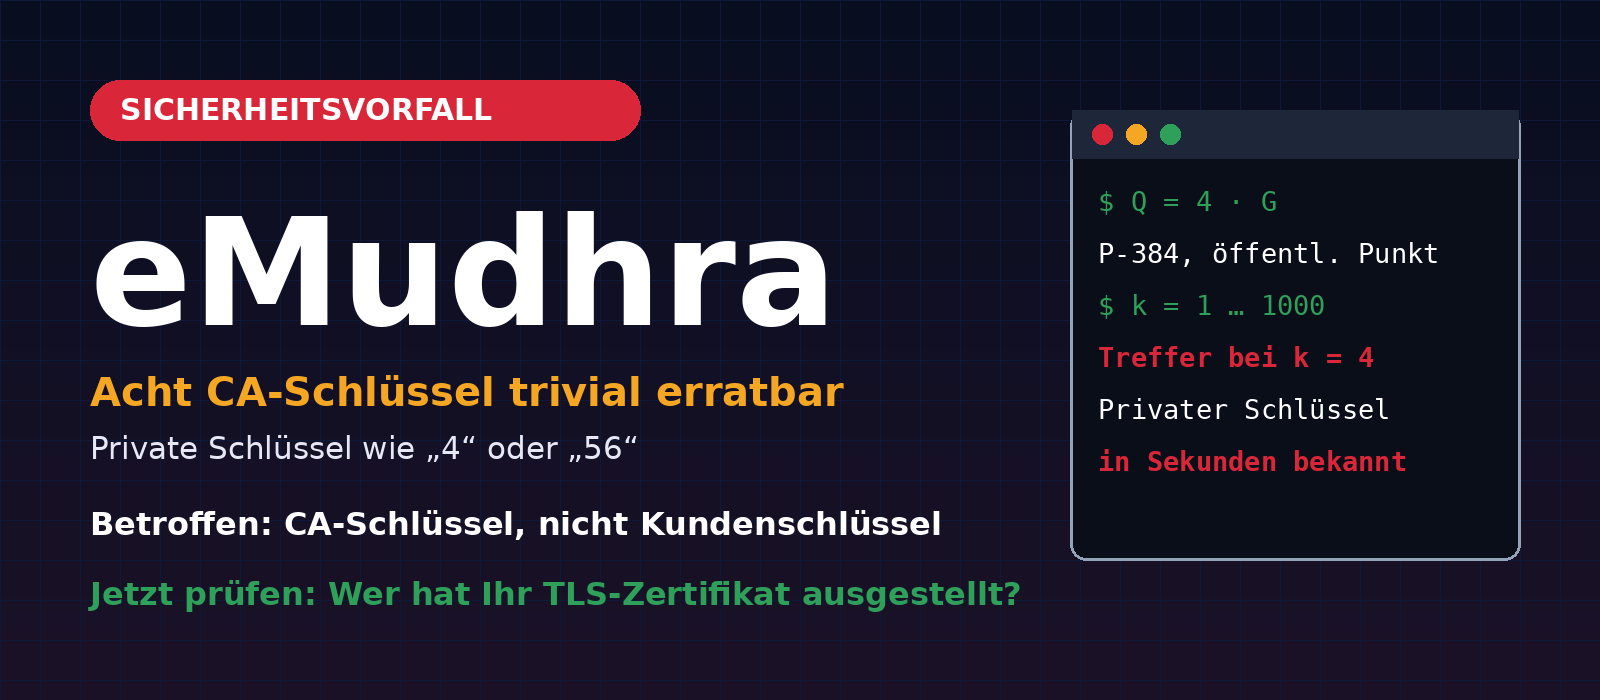
Τον Οκτώβριο του 2026 έγινε γνωστό ότι η ινδική αρχή πιστοποίησης eMudhra είχε εκδώσει οκτώ ενδιάμεσα πιστοποιητικά (Intermediate CAs) με ιδιωτικά κλειδιά πρακτικά άχρηστα από άποψη ασφάλειας. Τα ιδιωτικά κλειδιά ήταν ακέραιοι αριθμοί μικρότεροι από 256· ένα από αυτά ήταν κυριολεκτικά ο αριθμός 4. Όποιος γνωρίζει ένα τέτοιο κλειδί μπορεί να υπογράφει πιστοποιητικά για οποιονδήποτε τομέα στο όνομα της αρχής πιστοποίησης. Γι’ αυτό οι κατασκευαστές προγραμμάτων περιήγησης αντέδρασαν μέσα σε λίγες ώρες, απέκλεισαν τα ενδιάμεσα πιστοποιητικά και αφαίρεσαν την αντίστοιχη ριζική CA emSign ECC Root CA – G3 από τις λίστες εμπιστοσύνης τους.
Αυτό το άρθρο εξηγεί τι ακριβώς συνέβη, γιατί ένα κλειδί «4» καταρρίπτει πλήρως την ασφάλεια, ποιοι επηρεάζονται – και ποιοι όχι – καθώς και τι πρέπει να ελέγξουν τώρα οι διαχειριστές ιστοτόπων, διακομιστών αλληλογραφίας και τειχών προστασίας. Περιοριζόμαστε αυστηρά σε όσα τεκμηριώνουν οι πρωτογενείς πηγές. Στα πρώτα δημοσιεύματα και στα κοινωνικά δίκτυα κυκλοφορούν και περιγραφές που δεν ανταποκρίνονται στα γεγονότα. Θα επανέλθουμε σε αυτές παρακάτω.
Περιεχόμενα του άρθρου
- Συνοπτικά: τι ισχύει και τι όχι
- Το χρονικό των γεγονότων
- Γιατί ένα ιδιωτικό κλειδί «4» καταρρίπτει πλήρως την ασφάλεια
- Η αιτία σύμφωνα με την eMudhra
- Ποιοι επηρεάζονται και ποιοι όχι;
- Τα 107.107 πιστοποιητικά στα αρχεία καταγραφής διαφάνειας
- Πώς αντέδρασαν οι κατασκευαστές προγραμμάτων περιήγησης και οι αρχές πιστοποίησης
- Λίστα ελέγχου: τι πρέπει να ελέγξετε τώρα
- Τι μαθαίνουμε από αυτό
- Συχνές ερωτήσεις
- Πηγές
- Υποστήριξη από την Biricon IT Services
Συνοπτικά: τι ισχύει και τι όχι
| Ισχυρισμός | Τι προκύπτει από τις πηγές |
|---|---|
| Τα ιδιωτικά κλειδιά της eMudhra ήταν εξαιρετικά απλά· ένα αντιστοιχούσε στον αριθμό 4 | Ισχύει. Πρόκειται για οκτώ κλειδιά ενδιάμεσων CA με τιμές μικρότερες από 256 (Mozilla Bugzilla 2083449). Επαληθεύσαμε οι ίδιοι τους υπολογισμούς στα δημόσια πιστοποιητικά· δείτε τον παρακάτω πίνακα. |
| Το κλειδί «4» δόθηκε σε πελάτες | Δεν ισχύει. Ήταν κλειδιά ενδιάμεσων πιστοποιητικών της CA, όχι κλειδιά πελατών. Η Mozilla και η eMudhra μιλούν ρητά για κλειδιά ενδιάμεσων CA και όχι για κλειδιά πελατών. |
| Όλοι οι πελάτες της eMudhra πρέπει να αντικαταστήσουν αμέσως τα πιστοποιητικά τους | Δεν ισχύει. Ενέργειες απαιτούνται για πιστοποιητικά των οποίων η αλυσίδα εμπιστοσύνης καταλήγει στη ριζική CA emSign ECC Root CA – G3 που αφαιρέθηκε. Σύμφωνα με την ανάλυση του Chrome, πρόκειται για περίπου 30.800 πιστοποιητικά, το 99,9 % των οποίων προέρχεται από υποκείμενες CA του Internet2/InCommon (ΗΠΑ). Σύμφωνα με την eMudhra, για όλους τους υπόλοιπους πελάτες της δεν απαιτείται καμία ενέργεια. |
| Οι ενδιάμεσες CA εξέδωσαν πιστοποιητικά πελατών | Σύμφωνα με την eMudhra, όχι: με μία εξαίρεση, δεν χρησιμοποιήθηκαν ποτέ σε παραγωγικό περιβάλλον και δεν εκδόθηκαν τελικά πιστοποιητικά από αυτές. Πρόκειται για δήλωση της eMudhra την οποία δεν έχουμε επαληθεύσει ανεξάρτητα. |
| Η αιτία είναι μια «φθηνή» αρχή πιστοποίησης | Δεν τεκμηριώνεται. Οι πηγές αναφέρουν σφάλμα σε μια τελετή κλειδιών, χωρίς να το συνδέουν με την τιμή. |
Το χρονικό των γεγονότων
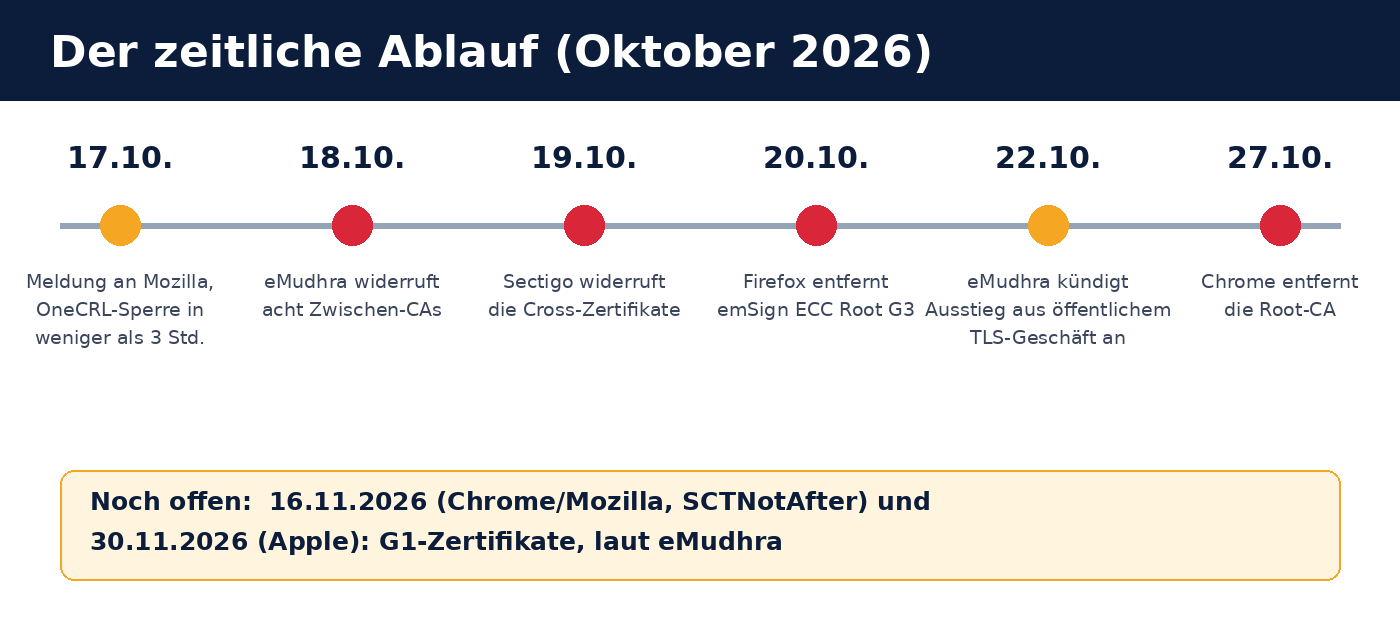
- 17 Οκτωβρίου 2026: Το περιστατικό αναφέρεται στη Mozilla (λήψη στις 18:05 UTC σύμφωνα με το Bugzilla). Ήδη στις 22:59 UTC έχει διανεμηθεί ο αποκλεισμός των ενδιάμεσων πιστοποιητικών μέσω του OneCRL της Mozilla, δηλαδή σε λιγότερο από τρεις ώρες από τη λήψη της αναφοράς από τη Mozilla.
- 18 Οκτωβρίου 2026: Η eMudhra ανακαλεί τα οκτώ ενδιάμεσα πιστοποιητικά.
- 19 Οκτωβρίου 2026: Η Sectigo ανακαλεί τα διασταυρούμενα πιστοποιητικά με τα οποία είχε συνυπογράψει τις οκτώ ενδιάμεσες CA.
- 20 Οκτωβρίου 2026: Η Mozilla κυκλοφορεί τα Firefox 158.0.1, ESR 115.43.1 και ESR 153.5.1, καθώς και το NSS 3.131.1. Με αυτές τις εκδόσεις αφαιρείται η ριζική CA emSign ECC Root CA – G3. Μεταξύ 20 και 21 Οκτωβρίου εμφανίζονται επίσης στα αρχεία καταγραφής Certificate Transparency 107.107 πιστοποιητικά που υπογράφηκαν με έξι από τα οκτώ αδύναμα κλειδιά (δείτε παρακάτω).
- 22 Οκτωβρίου 2026: Η eMudhra ανακοινώνει ότι αποσύρεται από την αγορά δημόσιων πιστοποιητικών TLS. Η υπογραφή κώδικα και το S/MIME συνεχίζονται με δικές τους ριζικές CA.
- 27 Οκτωβρίου 2026: Το Chrome αφαιρεί επίσης τη ριζική CA.
- 16 και 30 Νοεμβρίου 2026: Προθεσμίες για τα παλαιότερα πιστοποιητικά G1 (Chrome/Mozilla και Apple αντίστοιχα), οι οποίες, σύμφωνα με την eMudhra, αφορούν τη μετάβαση της επηρεαζόμενης κοινοπραξίας πελατών στις ΗΠΑ.
Γιατί ένα ιδιωτικό κλειδί «4» καταρρίπτει πλήρως την ασφάλεια
Μια αρχή πιστοποίησης (CA) επιβεβαιώνει με την ψηφιακή υπογραφή της ότι ένα πιστοποιητικό ανήκει σε έναν τομέα. Τα προγράμματα περιήγησης εμπιστεύονται αυτή την υπογραφή όσο η CA βρίσκεται στη λίστα εμπιστοσύνης τους. Η ασφάλεια βασίζεται στο ότι μόνο η CA γνωρίζει το ιδιωτικό κλειδί.
Στα πιστοποιητικά με ελλειπτικές καμπύλες (ECDSA), το ιδιωτικό κλειδί είναι ένας πολύ μεγάλος αριθμός d. Το δημόσιο κλειδί είναι ένα σημείο Q = d · G πάνω στην καμπύλη (το G είναι το καθορισμένο σημείο βάσης). Ο υπολογισμός του αριθμού d από το Q είναι πρακτικά αδύνατος όταν πρόκειται για έναν τυχαία επιλεγμένο αριθμό μήκους 384 bit. Αν όμως το d είναι μικρό, για παράδειγμα 4, αρκεί να υπολογίσει κανείς διαδοχικά τα 1·G, 2·G, 3·G, 4·G … και να τα συγκρίνει με το δημόσιο σημείο. Αυτό διαρκεί δευτερόλεπτα και δεν απαιτεί καμία εξειδικευμένη γνώση.
Το δημόσιο κλειδί περιλαμβάνεται σε κάθε πιστοποιητικό και, επομένως, είναι ορατό σε όλους. Έτσι, όποιος κάνει αυτόν τον υπολογισμό μπορεί να δημιουργήσει πιστοποιητικά που φαίνονται έγκυρα στο όνομα της CA για οποιονδήποτε τομέα, όσο ένα πρόγραμμα περιήγησης εξακολουθεί να εμπιστεύεται τη συγκεκριμένη CA. Ακριβώς γι’ αυτό η Mozilla και άλλοι προχώρησαν αμέσως σε αποκλεισμό.
Κατεβάσαμε τα οκτώ ενδιάμεσα πιστοποιητικά που αναφέρονται στο Bugzilla από τα δημόσια αρχεία καταγραφής διαφάνειας (crt.sh), χρησιμοποιώντας το αποτύπωμα SHA-256, και για καθένα συγκρίναμε το k · G για k = 1 έως 1000 με το δημόσιο σημείο. Και τα οκτώ πιστοποιητικά έχουν κλειδί P-384 και βρέθηκε αντιστοιχία και για τα οκτώ:
| Ενδιάμεση CA | Ιδιωτικό κλειδί d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Οι τιμές συμφωνούν με τις πληροφορίες στο Bugzilla και στα δημοσιεύματα (μεταξύ άλλων, το The Register αναφέρει ότι ένα από τα κλειδιά ήταν «κυριολεκτικά 4»). Με αυτές τις τιμές δεν υπογράψαμε ούτε εκδώσαμε τίποτα· ο υπολογισμός αποτελεί αποκλειστικά έλεγχο δημόσιων πιστοποιητικών.
Η αιτία σύμφωνα με την eMudhra
Σύμφωνα με την περιγραφή της eMudhra στο Bugzilla, τα αδύναμα κλειδιά δημιουργήθηκαν κατά τη διάρκεια μιας τελετής κλειδιών στις 30 Απριλίου 2025. Στο πλαίσιο εγκεκριμένης παρέκκλισης από τη συνήθη διαδικασία, πραγματοποιήθηκε μια δοκιμή Wrap/Unwrap. Σύμφωνα με την εταιρεία, ένα σφάλμα στον κώδικα προκάλεσε τη δημιουργία ενός δεύτερου ζεύγους κλειδιών με αδύναμα κλειδιά μέσα στη συσκευή. Αυτό το ζεύγος χρησιμοποιήθηκε κατά λάθος για τη δημιουργία του αιτήματος πιστοποιητικού, επειδή οι ονομασίες των κλειδιών ήταν παρόμοιες. Στη συνέχεια, τα πιστοποιητικά εκδόθηκαν, προστέθηκαν σε λίστες εμπιστοσύνης και παρέμειναν εκεί για περισσότερο από έναν χρόνο, μέχρι το σφάλμα να γίνει δημόσια γνωστό.
Σύμφωνα με το The Register, ο ερευνητής ασφαλείας Scott Helme ανακάλυψε το κλειδί «4». Οι πρωτογενείς πηγές που εξετάσαμε δεν περιγράφουν τη μέθοδο με την οποία εντοπίστηκε το σφάλμα· ωστόσο, οποιοσδήποτε μπορεί να ελέγξει για μικρές τιμές κλειδιών χρησιμοποιώντας δημόσια πιστοποιητικά.
Ποιοι επηρεάζονται και ποιοι όχι;
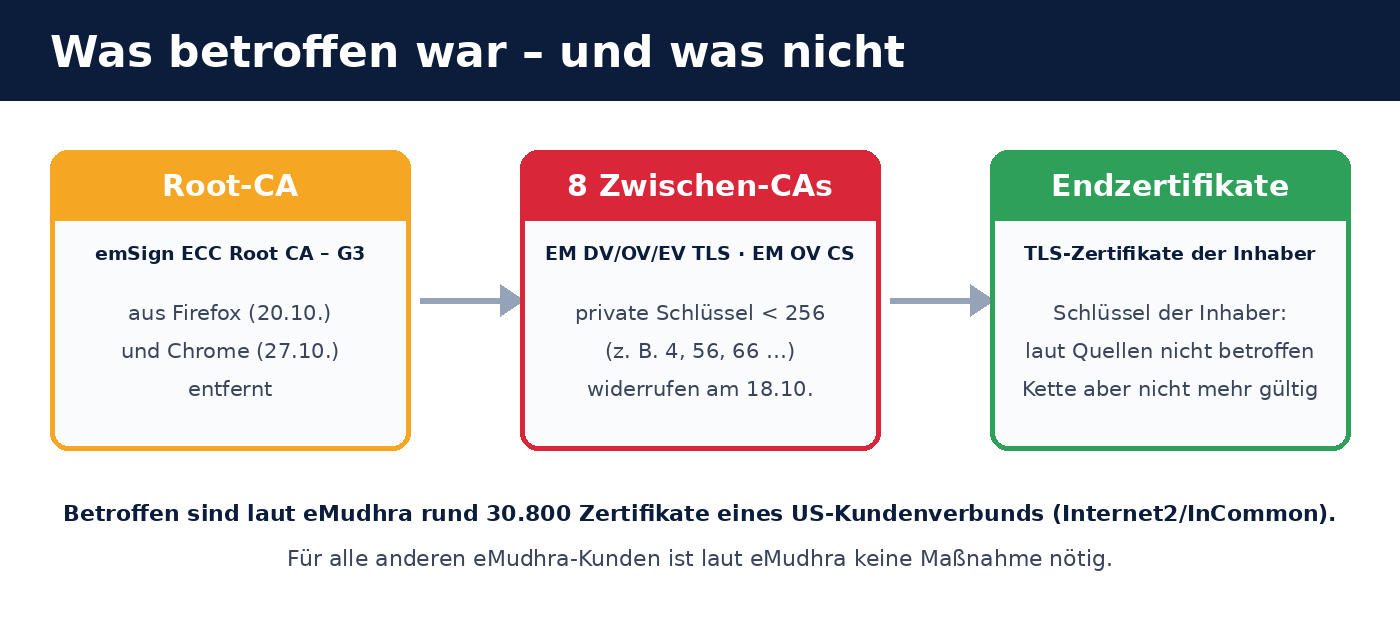
Η αλυσίδα αποτελείται από τρία επίπεδα: τη ριζική CA, την ενδιάμεση CA και το τελικό πιστοποιητικό του ιστοτόπου ή του διακομιστή. Επηρεάστηκε το μεσαίο επίπεδο. Επομένως:
- Τα κλειδιά των κατόχων πιστοποιητικών (το κλειδί του διακομιστή σας) δεν επηρεάζονται, σύμφωνα με όλες τις πηγές που έχουμε στη διάθεσή μας. Δεν χρειάζεται να αντικατασταθούν με το σκεπτικό ότι έχουν γίνει «γνωστά».
- Zertifikate, die unter der entfernten Root laufen, werden von Browsern nicht mehr akzeptiert. Sie müssen ersetzt werden, weil die Vertrauenskette weg ist, nicht weil der Server-Schlüssel schwach ist. Laut der Analyse des Chrome-Root-Programms (Stand 21.10.2026) betrifft das rund 30.800 noch gültige Zertifikate. 30.791 davon wurden von Unter-CAs von Internet2/InCommon ausgestellt, einem US-Verbund, der vor allem Hochschulen und Forschungseinrichtungen bedient. eMudhra spricht von einem einzigen Kundenverbund in den USA.
- Όλοι οι υπόλοιποι πελάτες της eMudhra δεν επηρεάζονται, σύμφωνα με την εταιρεία. Οι ψηφιακές υπογραφές, τα eSign, emSigner, CertiNext, SecurePass, PrivaTrust και emCA συνεχίζουν να λειτουργούν σε ξεχωριστή υποδομή.
Για τους πελάτες στη Γερμανία, την Αυστρία και την Ελβετία, η πιθανότητα να χρησιμοποιούν πιστοποιητικό κάτω από αυτή τη ριζική CA είναι επομένως μικρή. Θα το γνωρίζετε με βεβαιότητα μόνο αν το ελέγξετε. Ο έλεγχος χρειάζεται λίγα λεπτά· δείτε τη λίστα ελέγχου.
Τα 107.107 πιστοποιητικά στα αρχεία καταγραφής διαφάνειας
Μετά την ανάκληση, σύμφωνα με το Bugzilla, εμφανίστηκαν στα αρχεία καταγραφής Certificate Transparency, μεταξύ 20 και 21 Οκτωβρίου 2026, 107.107 πιστοποιητικά που είχαν υπογραφεί με έξι από τα οκτώ αδύναμα κλειδιά. Ανάμεσά τους υπάρχουν αποδεδειγμένα πιστοποιητικά επίδειξης της δυνατότητας εκμετάλλευσης (Proof of Concept), για παράδειγμα με το google.com ως όνομα. Τα περισσότερα από αυτά συνδέονται με τα διασταυρούμενα πιστοποιητικά της Sectigo, τα οποία έχουν πλέον ανακληθεί.
Αυτό δείχνει δύο πράγματα: πρώτον, ότι οποιοσδήποτε με βασικές γνώσεις κρυπτογραφίας μπορούσε να εκμεταλλευτεί αμέσως το σφάλμα και, δεύτερον, την αξία των αρχείων καταγραφής διαφάνειας, στα οποία τέτοιες εκδόσεις γίνονται ορατές σε όλους. Από τις πηγές που έχουμε στη διάθεσή μας δεν προκύπτει αν κάποιο από αυτά χρησιμοποιήθηκε κακόβουλα εκτός δοκιμών, και δεν υποστηρίζουμε κάτι τέτοιο.
Πώς αντέδρασαν οι κατασκευαστές προγραμμάτων περιήγησης και οι αρχές πιστοποίησης
| Φορέας | Ενέργεια |
|---|---|
| Mozilla | Sperre der acht Zwischenzertifikate per OneCRL (in unter drei Stunden verteilt), Firefox 158.0.1, ESR 115.43.1 und 153.5.1, Entfernung der Root in NSS 3.131.1, zusätzliche Android-Aktualisierung am 21.10. |
| Google Chrome | Αφαίρεση του ριζικού πιστοποιητικού emSign ECC Root CA – G3 στις 27.10.2026· ανάλυση των επηρεαζόμενων πιστοποιητικών (περίπου 30.800 με στοιχεία της 21.10.) |
| Sectigo | Ανάκληση των οκτώ διασταυρούμενων πιστοποιητικών στις 19.10.2026 |
| eMudhra | Ανάκληση των ενδιάμεσων αρχών πιστοποίησης στις 18.10., δωρεάν μετάβαση της επηρεαζόμενης ομάδας πελατών στις ΗΠΑ σε άλλους παρόχους TLS, αποχώρηση από την αγορά δημόσιων πιστοποιητικών TLS (22.10.) |
Σύμφωνα με όσα δηλώνει η Mozilla στη συζήτηση στο dev-security-policy, δεν θεωρεί ότι επηρεάζονται άλλες αρχές πιστοποίησης.
Λίστα ελέγχου: τι πρέπει να ελέγξετε τώρα
- Εντοπίστε τον εκδότη των πιστοποιητικών σας. Σε οποιονδήποτε υπολογιστή με OpenSSL:
Αν ως εκδότης αναφέρεται η eMudhra ή η emSign (π.χ. «EM DV TLS CA – G3B» ή «G3C»), ελέγξτε με τοopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertsολόκληρη την αλυσίδα και το ριζικό πιστοποιητικό. Αν η αλυσίδα καταλήγει στο emSign ECC Root CA – G3, απαιτείται αντικατάσταση. - Alle Dienste durchgehen, nicht nur die Webseite. Mailserver (SMTPS, IMAPS), VPN-Gateways, Firewall-Oberflächen, Load Balancer, interne Dienste, Geräte und Appliances mit eigenen Zertifikaten.
- Δείτε τα δημόσια πιστοποιητικά για το domain σας. Μέσω του crt.sh (με αναζήτηση για
%.ihre-domain.example) μπορείτε να δείτε όλα τα πιστοποιητικά που έχουν εκδοθεί για το domain σας, ακόμη και όσα δεν γνωρίζετε. Είναι μια καλή ευκαιρία να εντοπίσετε ανεπιθύμητες εκδόσεις πιστοποιητικών. - Αντικαταστήστε τα επηρεαζόμενα πιστοποιητικά. Μέσω άλλης, καθιερωμένης αρχής πιστοποίησης ή μέσω ACME (π.χ. Let’s Encrypt). Κατά την αντικατάσταση, δημιουργήστε και νέο κλειδί διακομιστή. Αυτό δεν επιβάλλεται λόγω του συγκεκριμένου περιστατικού, αλλά αποτελεί ούτως ή άλλως ορθή πρακτική κατά την αλλαγή αρχής πιστοποίησης.
- Ελέγξτε τα αποθετήρια έμπιστων πιστοποιητικών των συσκευών σας. Αν έχετε προσθέσει μόνιμα το ριζικό πιστοποιητικό της eMudhra σε συσκευές σας, σε αποθήκες κλειδιών Java, σε κοντέινερ ή σε πακέτα πιστοποιητικών, θα πρέπει να το αφαιρέσετε από εκεί. Τα προγράμματα περιήγησης ενημερώνουν αυτόματα τα δικά τους αποθετήρια, οι παραπάνω εγκαταστάσεις όμως όχι.
- Firefox aktualisieren. Ab Version 158.0.1 bzw. ESR 115.43.1 / 153.5.1 sind die Sperren enthalten. Auf verwalteten Arbeitsplätzen prüfen, ob Updates ankommen.
- Αυτοματοποιήστε τη διαδικασία. Αν διαχειρίζεστε τα πιστοποιητικά χειροκίνητα, περάστε στην αυτόματη ανανέωση (ACME). Έτσι, η αλλαγή αρχής πιστοποίησης γίνεται μια αλλαγή ρυθμίσεων και δεν απαιτεί έκτακτη παρέμβαση.
Τι μαθαίνουμε από αυτό
- Η επιλογή αρχής πιστοποίησης είναι απόφαση διαχείρισης κινδύνου. Καθοριστικά κριτήρια είναι η διαφάνεια, η ποιότητα των διαδικασιών και η συμμετοχή στα προγράμματα έμπιστων ριζικών πιστοποιητικών. Η τιμή δεν λέει τίποτα για αυτά. Το περιστατικό αποκαλύπτει ένα σφάλμα στη διαδικασία μιας τελετής δημιουργίας κλειδιών, το οποίο θα μπορούσε να συμβεί σε οποιαδήποτε αρχή πιστοποίησης.
- Το Certificate Transparency λειτουργεί. Τα δημόσια προσβάσιμα αρχεία καταγραφής επέτρεψαν να προσδιοριστεί γρήγορα η έκταση του περιστατικού και να εντοπιστούν τα 107.107 πιστοποιητικά.
- Η κρυπτογραφική ευελιξία αποδίδει. Όσοι ανανεώνουν αυτόματα τα πιστοποιητικά τους και μπορούν να αλλάξουν αρχή πιστοποίησης χωρίς χειροκίνητες παρεμβάσεις σε δεκάδες συστήματα, αντιμετωπίζουν τέτοια περιστατικά με μία ημέρα δουλειάς αντί για μία εβδομάδα.
- Παρακολουθείτε τα domain σας. Η παρακολούθηση των αρχείων καταγραφής διαφάνειας (π.χ. μέσω του crt.sh ή υπηρεσιών με ειδοποίηση μέσω email) σας ενημερώνει όταν κάποιος εκδίδει πιστοποιητικά για το domain σας.
- Πολλαπλά επίπεδα προστασίας. Τα πιστοποιητικά TLS αποτελούν μόνο ένα επίπεδο. Πρόσθετη προστασία προσφέρουν οι εγγραφές CAA στο DNS (καθορίζουν ποια αρχή πιστοποίησης επιτρέπεται να εκδίδει πιστοποιητικά για το domain σας) και ο έλεγχος ταυτότητας δύο παραγόντων κατά τη σύνδεση. Περισσότερα στο άρθρο μας Ασφαλίστε το Odoo 19: τείχος προστασίας, 2FA & Web RBL.
Συχνές ερωτήσεις
Τι ακριβώς συνέβη στην eMudhra;
Οκτώ ενδιάμεσα πιστοποιητικά της αρχής πιστοποίησης eMudhra είχαν ιδιωτικά κλειδιά που ήταν ακέραιοι αριθμοί μικρότεροι του 256 (το ένα ήταν ο αριθμός 4). Έτσι, οποιοσδήποτε μπορούσε να υπολογίσει το ιδιωτικό κλειδί από το δημόσιο πιστοποιητικό και να υπογράψει πιστοποιητικά που φαίνονταν έγκυρα. Τα πιστοποιητικά των ενδιάμεσων αρχών πιστοποίησης ανακλήθηκαν και το ριζικό πιστοποιητικό emSign ECC Root CA – G3 αφαιρέθηκε από τον Firefox (20.10.2026) και τον Chrome (27.10.2026).
Έδωσε η eMudhra το ιδιωτικό κλειδί «4» σε πελάτες;
Όχι. Τα αδύναμα κλειδιά ανήκαν στα ενδιάμεσα πιστοποιητικά της ίδιας της αρχής πιστοποίησης. Δεν ήταν κλειδιά πελατών και δεν δόθηκαν σε πελάτες. Οι αντίθετοι ισχυρισμοί στα κοινωνικά δίκτυα δεν αλλάζουν αυτό το γεγονός.
Ως πελάτης της eMudhra, πρέπει να αντικαταστήσω αμέσως το πιστοποιητικό μου;
Μόνο αν η αλυσίδα του πιστοποιητικού TLS σας καταλήγει στο ριζικό πιστοποιητικό emSign ECC Root CA – G3. Σύμφωνα με την eMudhra, αυτό αφορά μία μόνο ομάδα πελατών στις ΗΠΑ με περίπου 30.800 πιστοποιητικά. Για όλους τους άλλους πελάτες, σύμφωνα με την eMudhra, δεν απαιτείται καμία ενέργεια. Ελέγξτε τον εκδότη του πιστοποιητικού σας προτού ενεργήσετε.
Πώς θα καταλάβω αν επηρεάζεται το πιστοποιητικό μου;
Από τον εκδότη και την αλυσίδα πιστοποίησης: δείτε το πιστοποιητικό στο πρόγραμμα περιήγησης ή χρησιμοποιήστε την εντολή OpenSSL από τη λίστα ελέγχου. Ονόματα όπως «EM DV TLS CA – G3B», «EM OV TLS CA – G3C» ή «emSign ECC Root CA – G3» παραπέμπουν στην επηρεαζόμενη αλυσίδα.
Πρέπει να αντικαταστήσω το ιδιωτικό κλειδί του διακομιστή μου;
Όχι λόγω αυτού του περιστατικού. Σύμφωνα με τις πηγές, το κλειδί του διακομιστή δεν επηρεάζεται. Ωστόσο, κατά την απαιτούμενη αντικατάσταση του πιστοποιητικού, συνιστάται να δημιουργήσετε και νέο κλειδί.
Μπορούν οι επιτιθέμενοι να δημιουργήσουν πλαστά πιστοποιητικά για το domain μου;
Με τα οκτώ κλειδιά ήταν τεχνικά δυνατή η υπογραφή πιστοποιητικών για οποιοδήποτε domain. Αυτά όμως γίνονταν αποδεκτά μόνο όσο τα προγράμματα περιήγησης εμπιστεύονταν την αλυσίδα. Μετά τους αποκλεισμούς από τη Mozilla και τον Chrome, αυτό δεν είναι πλέον δυνατό στα ενημερωμένα προγράμματα περιήγησης. Σε συσκευές που δεν ενημερώνονται ή στις οποίες το ριζικό πιστοποιητικό έχει προστεθεί μόνιμα, ο κίνδυνος μπορεί να παραμείνει για περισσότερο καιρό. Γι’ αυτό, παρακολουθείτε τα πιστοποιητικά για το domain σας.
Επηρεάζονται πιστοποιητικά της Let’s Encrypt ή άλλων αρχών πιστοποίησης;
Σύμφωνα με τις δημοσιευμένες πηγές, όχι. Η Mozilla δεν θεωρεί ότι επηρεάζονται άλλες αρχές πιστοποίησης.
Τι σημαίνει η αποχώρηση της eMudhra από την αγορά TLS;
Η eMudhra δεν εκδίδει πλέον νέα δημόσια πιστοποιητικά TLS. Η υπογραφή κώδικα, το S/MIME, οι ψηφιακές υπογραφές και το eSign συνεχίζονται. Όσοι προμηθεύονταν μέχρι τώρα πιστοποιητικά TLS από την eMudhra χρειάζονται νέο πάροχο.
Επηρεάζεται το Odoo;
Το ίδιο το Odoo δεν επηρεάζεται. Ισχύει όμως ό,τι και για κάθε διαδικτυακή εφαρμογή: το πιστοποιητικό TLS του domain του Odoo σας πρέπει να προέρχεται από αξιόπιστη αρχή πιστοποίησης. Ελέγξτε τον εκδότη, ιδίως αν τα πιστοποιητικά δεν ανανεώνονται αυτόματα.
Πηγές
Ημερομηνία πρόσβασης: 6 Νοεμβρίου 2026:
- Mozilla Bugzilla, αναφορά σφάλματος 2083449 (αναφορά περιστατικού, χρονολόγιο, αποτυπώματα πιστοποιητικών): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Προστασία των χρηστών του Firefox μετά την παραβίαση των ενδιάμεσων πιστοποιητικών της eMudhra
- eMudhra, ανακοίνωση: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Παραβιάστηκαν τα ιδιωτικά κλειδιά της ινδικής αρχής πιστοποίησης eMudhra — ένα από αυτά ήταν ο αριθμός 4
- Mozilla dev-security-policy: Νήμα συζήτησης για το περιστατικό
- Αναζήτηση στο Certificate Transparency: crt.sh
Die Messung der acht Schlüsselwerte ist unsere eigene Nachrechnung anhand öffentlicher Zertifikate. Aussagen zur Ursache, zur Nichtausstellung von Endzertifikaten und zur Zahl der betroffenen Kunden stammen von eMudhra bzw. aus Bugzilla und sind von uns nicht unabhängig überprüft worden.
Υποστήριξη από την Biricon IT Services
Wenn Sie nicht sicher sind, wer Ihre TLS-Zertifikate ausgestellt hat, unterstützen wir Sie gerne: bei der Bestandsaufnahme aller Zertifikate auf Webservern, Mailservern, Firewalls und Appliances, beim Wechsel zu einer anderen CA, bei der Umstellung auf automatische Erneuerung (ACME) und beim Monitoring Ihrer Domains. Als IT-Dienstleister betreuen wir Server, Firewalls und Webanwendungen für kleine und mittlere Unternehmen.
Τελευταία ενημέρωση: 6 Νοεμβρίου 2026. Η κατάσταση ενδέχεται να αλλάξει· καθοριστικές είναι οι δημοσιεύσεις των Mozilla, Google, Apple και eMudhra.