6. listopadu 2026 | Certifikáty | IT bezpečnost
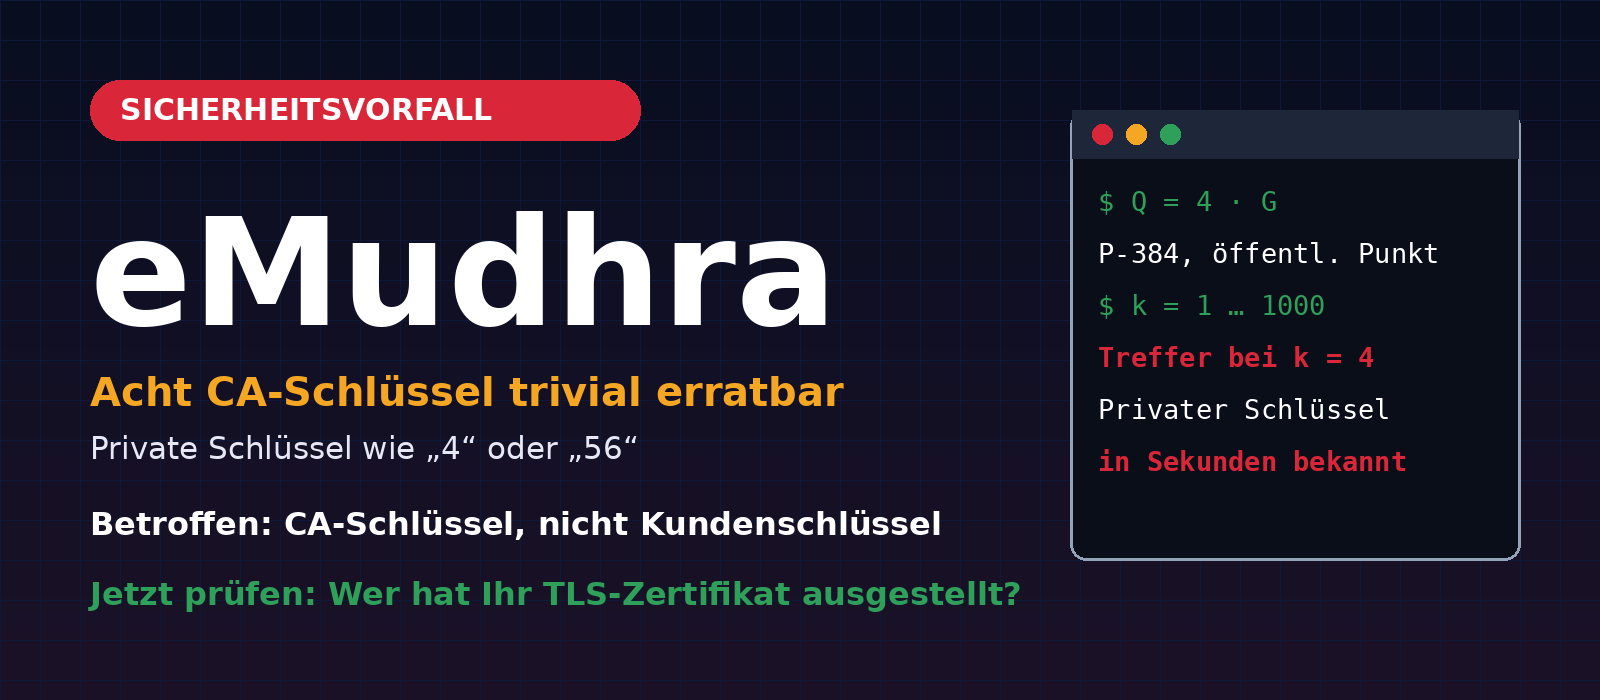
V říjnu 2026 vyšlo najevo, že indická certifikační autorita eMudhra vydala osm mezilehlých certifikátů (Intermediate CAs) s prakticky bezcennými soukromými klíči. Soukromé klíče byly celá čísla menší než 256, přičemž jedním z nich bylo doslova číslo 4. Kdo takový klíč zná, může jménem certifikační autority podepisovat certifikáty pro libovolné domény. Výrobci prohlížečů proto během několika hodin zareagovali, mezilehlé certifikáty zablokovali a příslušnou kořenovou CA emSign ECC Root CA – G3 odstranili ze svých seznamů důvěryhodných autorit.
Tento článek vysvětluje, co přesně se stalo, proč klíč „4“ znamená naprosté selhání bezpečnosti, koho se incident týká – a koho ne – a co by nyní měli zkontrolovat provozovatelé webů, poštovních serverů a firewallů. Důsledně se přitom držíme toho, co dokládají primární zdroje. V prvních zprávách i na sociálních sítích se objevují také tvrzení, která neodpovídají skutečnosti. K tomu se hned dostaneme.
Obsah článku
- Stručný přehled: co je pravda a co ne
- Časový průběh
- Proč soukromý klíč „4“ znamená naprosté selhání bezpečnosti
- Příčina podle eMudhra
- Koho se incident týká – a koho ne?
- Die 107.107 Zertifikate in den Transparenz-Logs
- Jaká opatření přijali výrobci prohlížečů a certifikační autority
- Kontrolní seznam: co byste nyní měli prověřit
- Co si z toho můžeme odnést
- Časté dotazy
- Zdroje
- Podpora od Biricon IT Services
Stručný přehled: co je pravda a co ne
| Tvrzení | Stav podle zdrojů |
|---|---|
| Soukromé klíče eMudhra byly triviální, jeden odpovídal číslu 4 | Pravda. Jde o osm klíčů mezilehlých CA s hodnotami menšími než 256 (Mozilla Bugzilla 2083449). Veřejně dostupné certifikáty jsme sami ověřili výpočtem, viz tabulka níže. |
| Klíč „4“ byl vydán zákazníkům | Není pravda. Šlo o klíče mezilehlých certifikátů CA, nikoli o klíče zákazníků. Mozilla i eMudhra výslovně hovoří o klíčích mezilehlých CA, nikoli o zákaznických klíčích. |
| Všichni zákazníci eMudhra musí okamžitě vyměnit své certifikáty | Stimmt nicht. Handlungsbedarf besteht für Zertifikate, die über die entfernte Root emSign ECC Root CA – G3 laufen. Das sind laut Chrome-Analyse rund 30.800 Zertifikate, 99,9 % davon über Unter-CAs von Internet2/InCommon (USA). Für alle übrigen eMudhra-Kunden ist nach Angaben von eMudhra keine Maßnahme nötig. |
| Mezilehlé CA vydávaly zákaznické certifikáty | Podle eMudhra ne: až na jednu výjimku prý nikdy nebyly použity v produkčním provozu a nebyly pod nimi vydány žádné koncové certifikáty. Jde o tvrzení společnosti eMudhra, které jsme nezávisle neověřili. |
| Příčinou je „levná“ certifikační autorita | Nedoloženo. Zdroje uvádějí chybu při klíčovém ceremoniálu, nikoli souvislost s cenou. |
Časový průběh
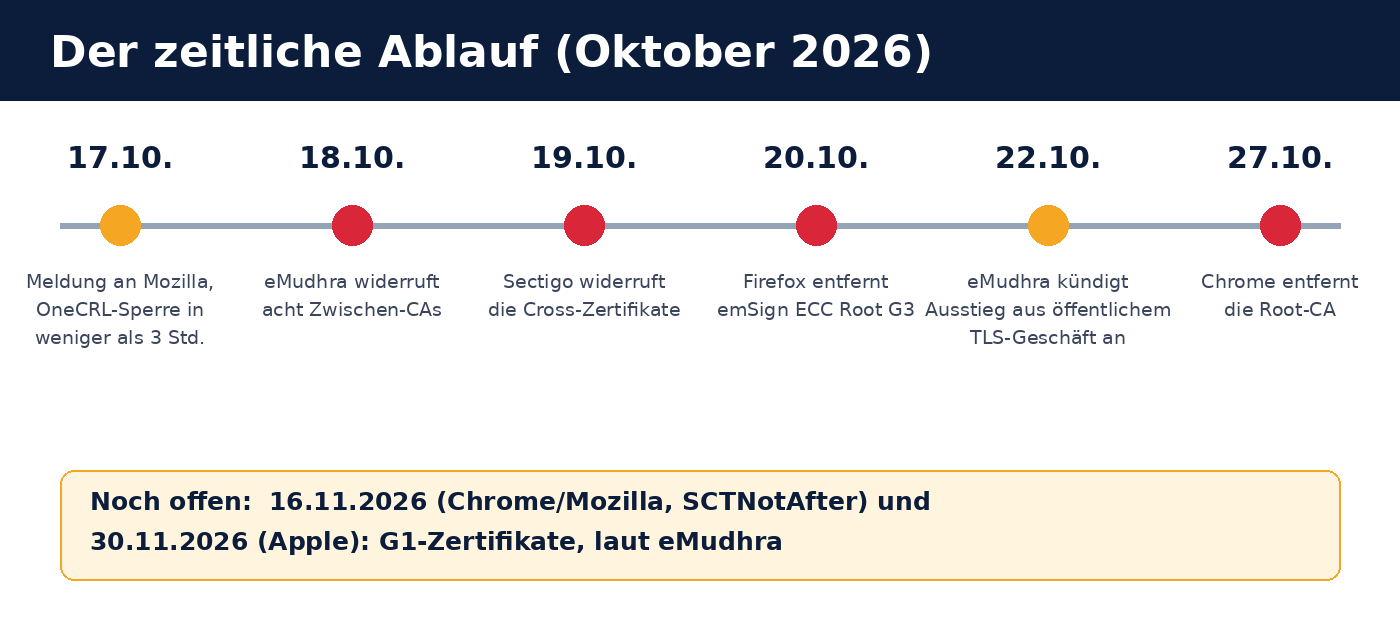
- 17. října 2026: Incident je nahlášen Mozille (podle Bugzilly přijato v 18:05 UTC). Již ve 22:59 UTC je prostřednictvím systému OneCRL Mozilly distribuováno zablokování mezilehlých certifikátů, tedy za méně než tři hodiny od přijetí hlášení Mozillou.
- 18. října 2026: eMudhra odvolává osm mezilehlých certifikátů.
- 19. října 2026: Sectigo odvolává křížové certifikáty, jimiž podepsalo osm mezilehlých CA.
- 20. Oktober 2026: Mozilla veröffentlicht Firefox 158.0.1, ESR 115.43.1 und ESR 153.5.1 sowie NSS 3.131.1. Damit wird die Root emSign ECC Root CA – G3 entfernt. Zwischen dem 20. und 21. Oktober tauchen in den Certificate-Transparency-Logs zudem 107.107 Zertifikate auf, die mit sechs der acht schwachen Schlüssel signiert wurden (siehe unten).
- 22. října 2026: eMudhra oznamuje, že se stáhne z trhu veřejných TLS certifikátů. Podepisování kódu a S/MIME pokračují pod vlastními kořenovými autoritami.
- 27. října 2026: Také Chrome odstraňuje kořenovou CA.
- 16. a 30. listopadu 2026: Termíny pro starší certifikáty G1 (Chrome/Mozilla, respektive Apple), které jsou podle eMudhra důležité pro přechod dotčeného sdružení zákazníků v USA.
Proč soukromý klíč „4“ znamená naprosté selhání bezpečnosti
Certifikační autorita (CA) svým digitálním podpisem potvrzuje, že certifikát patří k dané doméně. Prohlížeče tomuto podpisu důvěřují, dokud je CA na jejich seznamu důvěryhodných autorit. Bezpečnost stojí na tom, že soukromý klíč zná pouze CA.
U certifikátů využívajících eliptické křivky (ECDSA) je soukromým klíčem velmi velké číslo d. Veřejným klíčem je bod Q = d · G na křivce (G je stanovený základní bod). Zpětně vypočítat číslo d z bodu Q je u náhodně zvoleného 384bitového čísla prakticky nemožné. Je-li však d malé, například 4, stačí postupně vypočítat 1·G, 2·G, 3·G, 4·G … a výsledky porovnat s veřejným bodem. To trvá několik sekund a nevyžaduje žádné speciální znalosti.
Veřejný klíč je obsažen v každém certifikátu, a je tedy dostupný komukoli. Každý, kdo provede tento výpočet, tak může vytvářet zdánlivě platné certifikáty jménem CA – pro libovolné domény, dokud prohlížeč dané CA ještě důvěřuje. Právě proto Mozilla a další okamžitě přistoupili k zablokování.
Osm mezilehlých certifikátů uvedených v Bugzille jsme stáhli z veřejných protokolů transparentnosti (crt.sh) podle otisku SHA-256 a u každého jsme porovnali k · G pro k = 1 až 1000 s veřejným bodem. Všech osm certifikátů má klíč P-384 a u všech osmi jsme našli shodu:
| Mezilehlá CA | Soukromý klíč d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Hodnoty odpovídají údajům v Bugzille i ve zpravodajství (mimo jiné The Register uvádí, že jeden z klíčů byl „doslova 4“). Pomocí těchto hodnot jsme nic nepodepsali ani nevydali; výpočet slouží výhradně k ověření veřejně dostupných certifikátů.
Příčina podle eMudhra
Podle vysvětlení eMudhra v Bugzille vznikly slabé klíče při klíčovém ceremoniálu 30. dubna 2025. V rámci schválené odchylky od běžného postupu při něm proběhl test Wrap/Unwrap. Chyba v kódu údajně způsobila, že v zařízení vznikl druhý pár klíčů se slabými hodnotami. Ten pak byl omylem použit k vytvoření žádosti o certifikát, protože označení klíčů byla podobná. Certifikáty byly následně vydány, zařazeny do seznamů důvěryhodných autorit a zůstaly v nich déle než rok, než byla chyba veřejně odhalena.
Podle The Register objevil klíč „4“ bezpečnostní výzkumník Scott Helme. Jakou metodou byla chyba odhalena, primární zdroje, které jsme prověřili, nepopisují; kontrolu malých hodnot klíčů však může na základě veřejně dostupných certifikátů provést kdokoli.
Koho se incident týká – a koho ne?
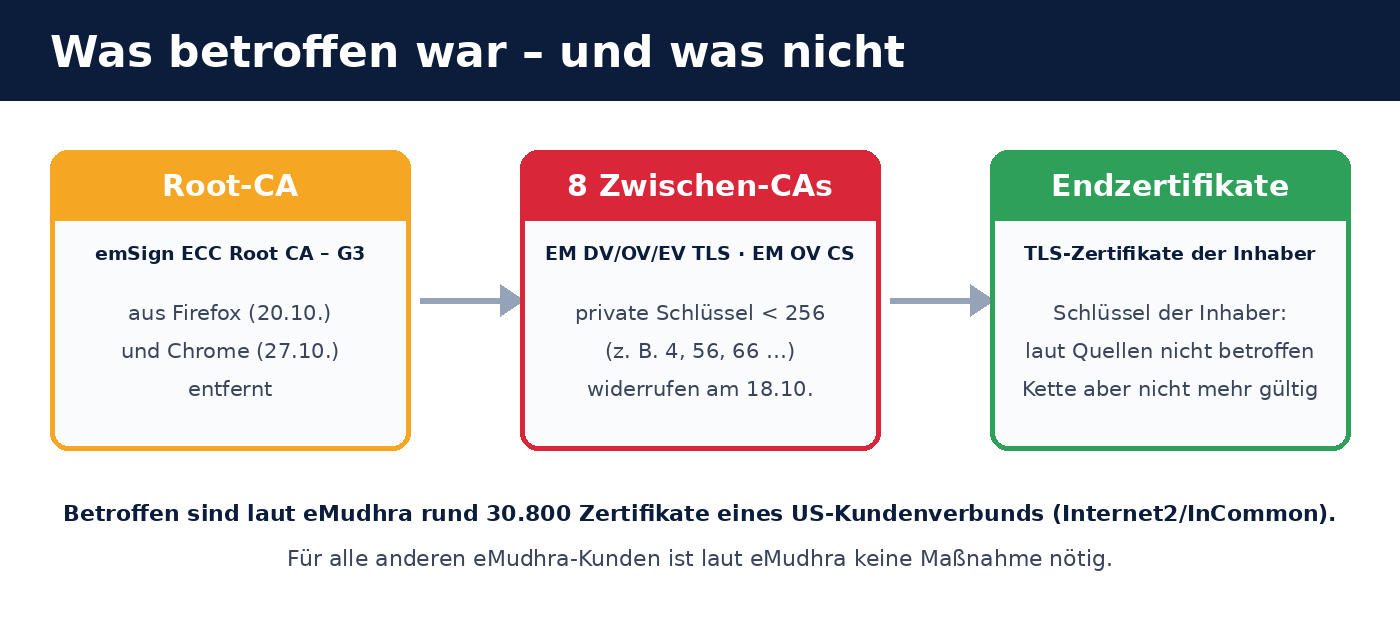
Řetězec se skládá ze tří úrovní: kořenové CA, mezilehlé CA a koncového certifikátu webu nebo serveru. Zasažena byla prostřední úroveň. Z toho vyplývá:
- Klíčů držitelů certifikátů (vašeho serverového klíče) se podle všech nám dostupných zdrojů incident netýká. Není nutné je měnit kvůli tomu, že by byly „známé“.
- Zertifikate, die unter der entfernten Root laufen, werden von Browsern nicht mehr akzeptiert. Sie müssen ersetzt werden, weil die Vertrauenskette weg ist, nicht weil der Server-Schlüssel schwach ist. Laut der Analyse des Chrome-Root-Programms (Stand 21.10.2026) betrifft das rund 30.800 noch gültige Zertifikate. 30.791 davon wurden von Unter-CAs von Internet2/InCommon ausgestellt, einem US-Verbund, der vor allem Hochschulen und Forschungseinrichtungen bedient. eMudhra spricht von einem einzigen Kundenverbund in den USA.
- Ostatních zákazníků eMudhra se podle společnosti incident netýká. Digitální podpisy, eSign, emSigner, CertiNext, SecurePass, PrivaTrust a emCA nadále fungují na oddělené infrastruktuře.
Pravděpodobnost, že zákazníci v Německu, Rakousku a Švýcarsku používají certifikát pod touto kořenovou autoritou, je proto malá. Jistotu však získáte pouze kontrolou. Zabere to jen několik minut, viz kontrolní seznam.
Die 107.107 Zertifikate in den Transparenz-Logs
Nach dem Widerruf tauchten laut Bugzilla zwischen dem 20. und 21. Oktober 2026 107.107 Zertifikate in den Certificate-Transparency-Logs auf, die mit sechs der acht schwachen Schlüssel signiert wurden. Darunter sind nachweislich Proof-of-Concept-Zertifikate, etwa mit google.com als Namen. Die meisten davon laufen über die inzwischen widerrufenen Cross-Zertifikate von Sectigo.
To ukazuje dvě věci: zaprvé mohl chybu okamžitě zneužít kdokoli se základními znalostmi kryptografie, zadruhé se tím potvrzuje význam protokolů transparentnosti, v nichž jsou takto vydané certifikáty viditelné pro každého. Zda byl některý z nich zneužit i mimo testování, z nám dostupných zdrojů nevyplývá a ani to netvrdíme.
Jaká opatření přijali výrobci prohlížečů a certifikační autority
| Kdo | Opatření |
|---|---|
| Mozilla | Sperre der acht Zwischenzertifikate per OneCRL (in unter drei Stunden verteilt), Firefox 158.0.1, ESR 115.43.1 und 153.5.1, Entfernung der Root in NSS 3.131.1, zusätzliche Android-Aktualisierung am 21.10. |
| Google Chrome | Entfernung der Root emSign ECC Root CA – G3 am 27.10.2026; Auswertung der betroffenen Zertifikate (rund 30.800 mit Stand 21.10.) |
| Sectigo | Widerruf der acht Cross-Zertifikate am 19.10.2026 |
| eMudhra | Widerruf der Zwischen-CAs am 18.10., kostenlose Migration des betroffenen US-Kundenverbunds zu anderen TLS-Anbietern, Ausstieg aus dem öffentlichen TLS-Geschäft (22.10.) |
Mozilla podle svého vyjádření v diskusi na dev-security-policy nepředpokládá, že by byly dotčeny i jiné certifikační autority.
Kontrolní seznam: co byste nyní měli prověřit
- Zjistěte vydavatele svých certifikátů. Na libovolném počítači s OpenSSL:
Pokud je jako vydavatel uvedena eMudhra nebo emSign (např. „EM DV TLS CA – G3B“ nebo „G3C“), zkontrolujte pomocíopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertscelý řetězec i kořenovou autoritu. Pokud řetězec vede přes emSign ECC Root CA – G3, je nutná výměna. - Projděte všechny služby, nejen web. Poštovní servery (SMTPS, IMAPS), VPN brány, rozhraní firewallů, nástroje pro vyrovnávání zátěže, interní služby, zařízení a specializovaná síťová zařízení s vlastními certifikáty.
- Prohlédněte si veřejně dostupné certifikáty své domény. Prostřednictvím crt.sh (vyhledáním
%.ihre-domain.example) uvidíte všechny certifikáty vydané pro vaši doménu, včetně těch, o kterých nevíte. Je to dobrá příležitost odhalit nežádoucí vydání certifikátů. - Nahraďte dotčené certifikáty. U jiné zavedené CA nebo prostřednictvím ACME (např. Let’s Encrypt). Při výměně rovnou vygenerujte i nový serverový klíč. Tento incident to sice nevyžaduje, ale při změně CA je to každopádně správný postup.
- Zkontrolujte úložiště důvěryhodných certifikátů ve vlastních zařízeních. Pokud jste kořenový certifikát eMudhra napevno přidali do vlastních zařízení, úložišť klíčů Java, kontejnerů nebo balíčků certifikátů, měli byste ho z nich odstranit. Prohlížeče tuto změnu provedou automaticky, tato úložiště nikoli.
- Aktualizujte Firefox. Blokace jsou zahrnuty od verze 158.0.1, respektive ESR 115.43.1 / 153.5.1. U centrálně spravovaných pracovních stanic ověřte, zda se aktualizace skutečně instalují.
- Automatizujte. Pokud certifikáty spravujete ručně, přejděte na automatické obnovování (ACME). Změna certifikační autority pak bude jen změnou konfigurace, nikoli nouzovým zásahem.
Co si z toho můžeme odnést
- Volba certifikační autority je rozhodnutím o riziku. Rozhodující jsou transparentnost, kvalita procesů a členství v programech důvěryhodných kořenových certifikátů. Cena o tom nic nevypovídá. Incident ukazuje na procesní chybu při ceremoniálu generování klíčů, k níž by mohlo dojít u kterékoli certifikační autority.
- Certificate Transparency funktioniert. Die öffentlich einsehbaren Logs haben es ermöglicht, den Vorfall schnell einzugrenzen und die 107.107 Zertifikate zu erkennen.
- Kryptografická agilita se vyplatí. Pokud certifikáty obnovujete automaticky a můžete změnit certifikační autoritu bez ručních zásahů do desítek systémů, zvládnete následky podobných incidentů vyřešit za den práce místo týdne.
- Sledujte své domény. Sledování protokolů Certificate Transparency (např. prostřednictvím crt.sh nebo služeb s e-mailovým upozorněním) odhalí, když někdo vydá certifikát pro vaši doménu.
- Více vrstev ochrany. Certifikáty TLS jsou jen jednou z vrstev. Pomáhají také záznamy CAA v DNS (určují, která certifikační autorita smí vydávat certifikáty pro vaši doménu) a dvoufaktorové přihlašování. Více se dozvíte v našem článku Zabezpečení Odoo 19: firewall, 2FA & Web RBL.
Časté dotazy
Co přesně se u eMudhra stalo?
Osm mezilehlých certifikátů certifikační autority eMudhra mělo soukromé klíče, které byly celými čísly menšími než 256 (v jednom případě šlo o číslo 4). Kdokoli tak mohl z veřejného certifikátu vypočítat soukromý klíč a podepisovat certifikáty, které vypadaly jako platné. Certifikáty mezilehlých CA byly odvolány a kořenový certifikát emSign ECC Root CA – G3 byl odstraněn z Firefoxu (20.10.2026) a Chromu (27.10.2026).
Poskytla eMudhra zákazníkům soukromý klíč „4“?
Ne. Slabé klíče patřily mezilehlým certifikátům samotné certifikační autority. Nešlo o klíče zákazníků a zákazníkům nebyly poskytnuty. Na tom nic nemění ani opačná tvrzení na sociálních sítích.
Musím jako zákazník eMudhra okamžitě vyměnit svůj certifikát?
Nur, wenn Ihr TLS-Zertifikat über die Root emSign ECC Root CA – G3 läuft. Das betrifft nach Angaben von eMudhra einen einzelnen US-Kundenverbund mit rund 30.800 Zertifikaten. Für alle anderen Kunden ist laut eMudhra keine Maßnahme nötig. Prüfen Sie den Aussteller Ihres Zertifikats, bevor Sie handeln.
Jak poznám, zda se problém týká mého certifikátu?
Podle vydavatele a certifikačního řetězce: zobrazte si certifikát v prohlížeči nebo použijte příkaz OpenSSL z kontrolního seznamu. Názvy jako „EM DV TLS CA – G3B“, „EM OV TLS CA – G3C“ nebo „emSign ECC Root CA – G3“ ukazují na dotčený řetězec.
Musím vyměnit soukromý klíč svého serveru?
Kvůli tomuto incidentu ne. Podle dostupných zdrojů není klíč serveru dotčen. Pokud je však nutné certifikát vyměnit, doporučuje se při tom vygenerovat i nový klíč.
Mohou útočníci vytvořit falešné certifikáty pro mou doménu?
Pomocí těchto osmi klíčů bylo technicky možné podepisovat certifikáty pro libovolné domény. Fungovalo to však jen po dobu, kdy prohlížeče danému řetězci důvěřovaly. Po zablokování ze strany Mozilly a Chromu už to v aktuálních prohlížečích možné není. U zařízení, která se neaktualizují nebo mají kořenový certifikát napevno uložený, může riziko přetrvávat déle. Proto sledujte certifikáty vydávané pro vaši doménu.
Týká se problém i certifikátů od Let’s Encrypt nebo jiných certifikačních autorit?
Podle zveřejněných zdrojů ne. Mozilla nepředpokládá, že by se problém týkal dalších certifikačních autorit.
Co znamená odchod eMudhra z trhu s certifikáty TLS?
eMudhra již nevydává nové veřejně důvěryhodné certifikáty TLS. Podepisování kódu, S/MIME, digitální podpisy a eSign fungují dál. Kdo dosud odebíral certifikáty TLS od eMudhra, potřebuje nového poskytovatele.
Týká se problém i Odoo?
Samotného Odoo ne. Platí však totéž co u každé webové aplikace: certifikát TLS pro vaši doménu s Odoo by měl pocházet od důvěryhodné certifikační autority. Zkontrolujte vydavatele, zejména pokud se certifikáty neobnovují automaticky.
Zdroje
Zdroje navštíveny 6. listopadu 2026:
- Mozilla Bugzilla, chyba 2083449 (zpráva o incidentu, časová osa, otisky certifikátů): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Ochrana uživatelů Firefoxu po kompromitaci mezilehlých certifikátů eMudhra
- eMudhra, vyjádření: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Soukromé klíče indické certifikační autority eMudhra byly kompromitovány, jedním z nich bylo číslo 4
- Mozilla dev-security-policy: Diskusní vlákno k incidentu
- Vyhledávání v Certificate Transparency: crt.sh
Hodnoty osmi klíčů jsme zjistili vlastním výpočtem na základě veřejných certifikátů. Tvrzení o příčině, o tom, že nebyly vydány žádné koncové certifikáty, a o počtu dotčených zákazníků pocházejí od eMudhra nebo z Bugzilly a nezávisle jsme je neověřovali.
Podpora od Biricon IT Services
Pokud si nejste jistí, kdo vydal vaše certifikáty TLS, rádi vám pomůžeme: s inventarizací všech certifikátů na webových a poštovních serverech, firewallech a specializovaných zařízeních, s přechodem k jiné certifikační autoritě, se zavedením automatického obnovování (ACME) i s monitorováním vašich domén. Jako poskytovatel IT služeb spravujeme servery, firewally a webové aplikace pro malé a střední firmy.
Stav k 6. listopadu 2026. Situace se může změnit; rozhodující jsou informace zveřejněné společnostmi Mozilla, Google, Apple a eMudhra.