6. november 2026 | Sertifikaadid | IT-turvalisus
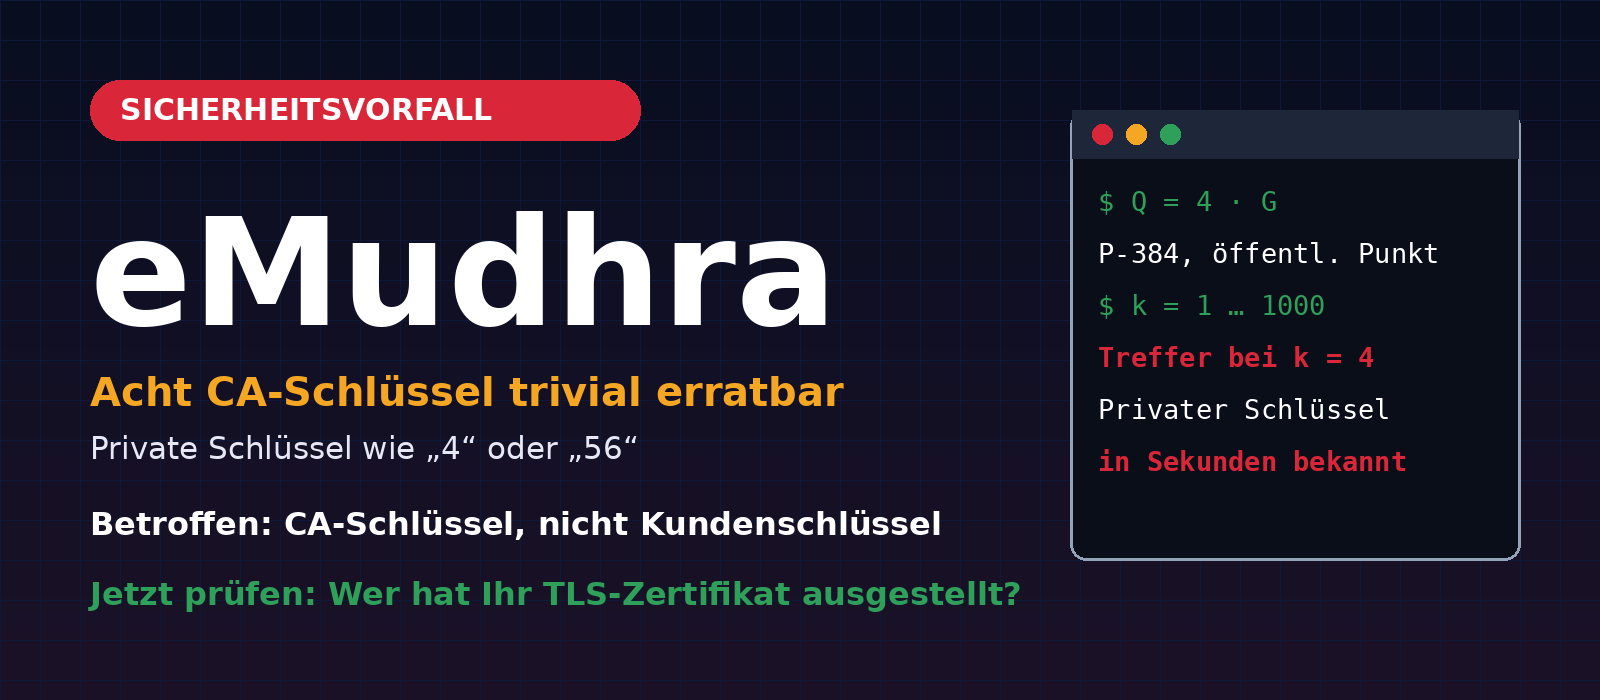
2026. aasta oktoobris selgus, et India sertifitseerimiskeskus eMudhra oli väljastanud kaheksa vahesertifikaati (Intermediate CAs), mille privaatvõtmed olid sisuliselt kasutud. Privaatvõtmed olid täisarvud, mis jäid alla 256, ja üks neist oli sõna otseses mõttes arv 4. Sellist võtit teades saab sertifitseerimiskeskuse nimel allkirjastada sertifikaate mis tahes domeenidele. Seetõttu reageerisid brauseritootjad mõne tunni jooksul, blokeerisid vahesertifikaadid ja eemaldasid vastava juur-CA emSign ECC Root CA – G3 oma usaldusloenditest.
Selles artiklis selgitame, mis täpselt juhtus, miks tähendab võti „4“ täielikku turvakrahhi, keda see puudutab – ja keda mitte – ning mida peaksid veebisaitide, meiliserverite ja tulemüüride haldajad nüüd kontrollima. Lähtume rangelt sellest, mida esmased allikad kinnitavad. Esialgsetes uudistes ja sotsiaalmeedias levib ka väiteid, mis sellisel kujul ei vasta tõele. Sellest kohe lähemalt.
Artikli sisukord
- Lühiülevaade: mis vastab tõele ja mis mitte
- Sündmuste käik
- Miks tähendab privaatvõti „4“ täielikku turvakrahhi
- Põhjus eMudhra selgituse järgi
- Keda see puudutab ja keda mitte?
- Die 107.107 Zertifikate in den Transparenz-Logs
- Mida on brauseritootjad ja sertifitseerimiskeskused ette võtnud
- Kontrollnimekiri: mida peaksite nüüd kontrollima
- Mida sellest õppida
- Korduma kippuvad küsimused
- Allikad
- Biricon IT Services aitab
Lühiülevaade: mis vastab tõele ja mis mitte
| Väide | Mida allikad kinnitavad |
|---|---|
| eMudhra privaatvõtmed olid triviaalsed, üks neist oli arv 4 | Vastab tõele. Tegemist on kaheksa vahe-CA võtmega, mille väärtused on väiksemad kui 256 (Mozilla Bugzilla 2083449). Kontrollisime avalike sertifikaatide põhjal arvutused ise üle, vt allolevat tabelit. |
| Võti „4“ väljastati klientidele | Ei vasta tõele. Need olid CA vahesertifikaatide võtmed, mitte klientide võtmed. Mozilla ja eMudhra räägivad sõnaselgelt vahe-CA võtmetest, mitte klientide võtmetest. |
| Kõik eMudhra kliendid peavad oma sertifikaadid kohe välja vahetama | Stimmt nicht. Handlungsbedarf besteht für Zertifikate, die über die entfernte Root emSign ECC Root CA – G3 laufen. Das sind laut Chrome-Analyse rund 30.800 Zertifikate, 99,9 % davon über Unter-CAs von Internet2/InCommon (USA). Für alle übrigen eMudhra-Kunden ist nach Angaben von eMudhra keine Maßnahme nötig. |
| Vahe-CA-d väljastasid klientide sertifikaate | eMudhra sõnul mitte: ühe erandiga ei olevat neid kunagi tootmiskeskkonnas kasutatud ning nende alusel ei olevat väljastatud ühtegi lõppsertifikaati. See on eMudhra väide, mida me pole sõltumatult kontrollinud. |
| Põhjuseks on „odav“ sertifitseerimiskeskus | Tõendamata. Allikad nimetavad põhjusena viga võtmetseremoonial, mitte seost hinnaga. |
Sündmuste käik
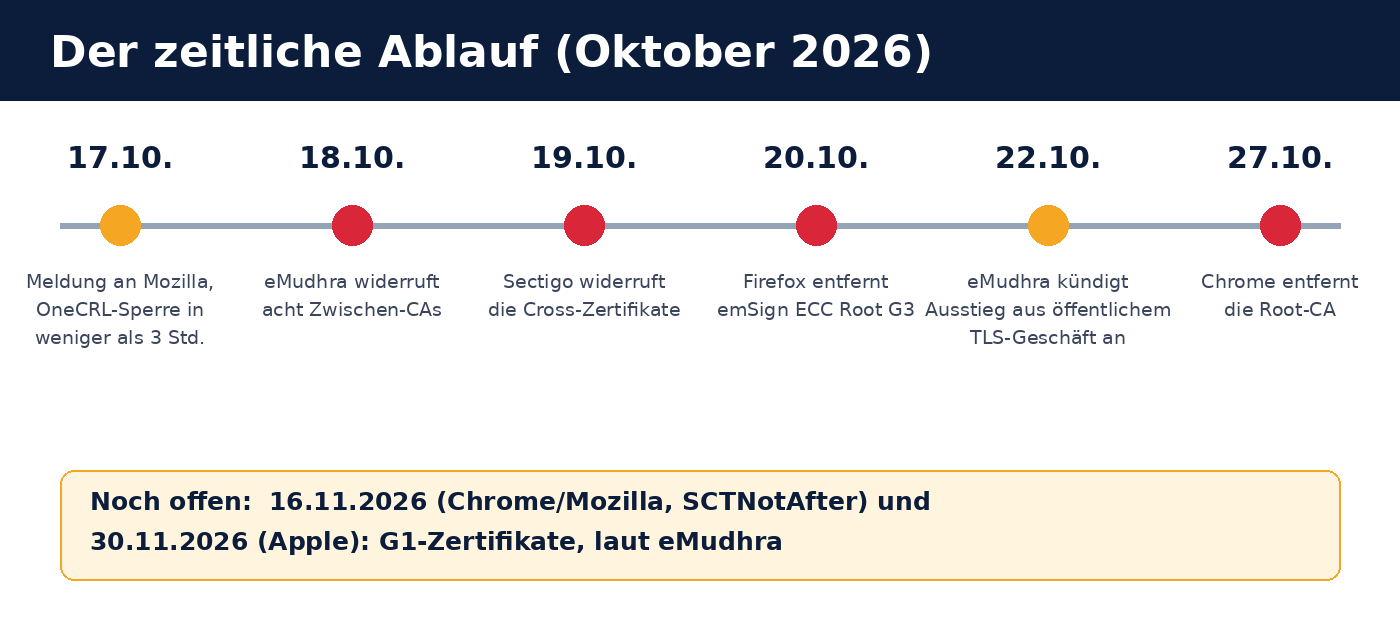
- 17. Oktober 2026: Der Vorfall wird an Mozilla gemeldet (Eingang 18:05 UTC laut Bugzilla). Bereits um 22:59 UTC ist die Sperre der Zwischenzertifikate über Mozillas OneCRL verteilt, also in weniger als drei Stunden nach Eingang der Meldung bei Mozilla.
- 18. oktoober 2026: eMudhra tühistab kaheksa vahesertifikaati.
- 19. oktoober 2026: Sectigo tühistab ristsertifikaadid, millega ta oli kaheksale vahe-CA-le oma allkirjaga kinnituse andnud.
- 20. Oktober 2026: Mozilla veröffentlicht Firefox 158.0.1, ESR 115.43.1 und ESR 153.5.1 sowie NSS 3.131.1. Damit wird die Root emSign ECC Root CA – G3 entfernt. Zwischen dem 20. und 21. Oktober tauchen in den Certificate-Transparency-Logs zudem 107.107 Zertifikate auf, die mit sechs der acht schwachen Schlüssel signiert wurden (siehe unten).
- 22. oktoober 2026: eMudhra teatab avalike TLS-sertifikaatide ärist loobumisest. Koodi allkirjastamise ja S/MIME teenused jätkuvad eraldi juursertifikaatide all.
- 27. oktoober 2026: ka Chrome eemaldab juur-CA.
- 16. ja 30. november 2026: vanemate G1-sertifikaatide tähtajad (vastavalt Chrome/Mozilla ja Apple), mis on eMudhra sõnul olulised mõjutatud USA kliendivõrgustiku üleminekul.
Miks tähendab privaatvõti „4“ täielikku turvakrahhi
Sertifitseerimiskeskus (CA) kinnitab oma digiallkirjaga, et sertifikaat kuulub kindlale domeenile. Brauserid usaldavad seda allkirja seni, kuni CA on nende usaldusloendis. Turvalisus põhineb sellel, et privaatvõtit teab ainult CA.
Elliptilistel kõveratel (ECDSA) põhinevate sertifikaatide puhul on privaatvõti väga suur arv d. Avalik võti on punkt Q = d · G kõveral (G on kindlaksmääratud baaspunkt). Arvu d leidmine punkti Q põhjal on juhuslikult valitud 384-bitise arvu korral praktiliselt võimatu. Kui aga d on väike, näiteks 4, piisab sellest, kui arvutada järjest 1·G, 2·G, 3·G, 4·G … ja võrrelda tulemusi avaliku punktiga. Selleks kulub sekundeid ja eriteadmisi pole vaja.
Avalik võti sisaldub igas sertifikaadis ja on seega kõigile nähtav. Nii saab igaüks, kes need arvutused teeb, luua CA nimel kehtivana näivaid sertifikaate mis tahes domeenidele, kuni brauser seda CA-d veel usaldab. Just seepärast blokeerisid Mozilla ja teised need kohe.
Laadisime avalikest läbipaistvuslogidest (crt.sh) SHA-256-sõrmejälje alusel alla kaheksa Bugzillas nimetatud vahesertifikaati ning võrdlesime igaühe puhul väärtust k · G avaliku punktiga, kus k = 1 kuni 1000. Kõigil kaheksal sertifikaadil on P-384-võti ja kõigi kaheksa puhul leidsime vaste:
| Vahe-CA | Privaatvõti d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Väärtused kattuvad Bugzillas ja meediakajastustes esitatud andmetega (muu hulgas The Registeri väitega, et üks võtmetest oli „sõna otseses mõttes 4“). Me ei allkirjastanud ega väljastanud nende väärtustega midagi; arvutuste ainus eesmärk oli avalike sertifikaatide kontrollimine.
Põhjus eMudhra selgituse järgi
eMudhra Bugzillas esitatud selgituse kohaselt tekkisid nõrgad võtmed 30. aprillil 2025 toimunud võtmetseremoonial. Seal tehti tavapärasest protseduurist lubatud kõrvalekalde raames Wrap/Unwrap-test. Väidetavalt tekitas koodiviga seadmes teise, nõrkade võtmetega võtmepaari. Seda olevat seejärel ekslikult kasutatud sertifikaaditaotluse loomiseks, sest võtmete nimetused olid sarnased. Seejärel väljastati sertifikaadid, lisati need usaldusloenditesse ja need jäid sinna enam kui aastaks, kuni viga avalikult avastati.
The Registeri andmetel avastas võtme „4“ turvauurija Scott Helme. Meie kontrollitud esmased allikad ei kirjelda, millise meetodiga viga avastati; väikeste võtmeväärtuste kontrollimine avalike sertifikaatide põhjal on aga võimalik igaühel.
Keda see puudutab ja keda mitte?
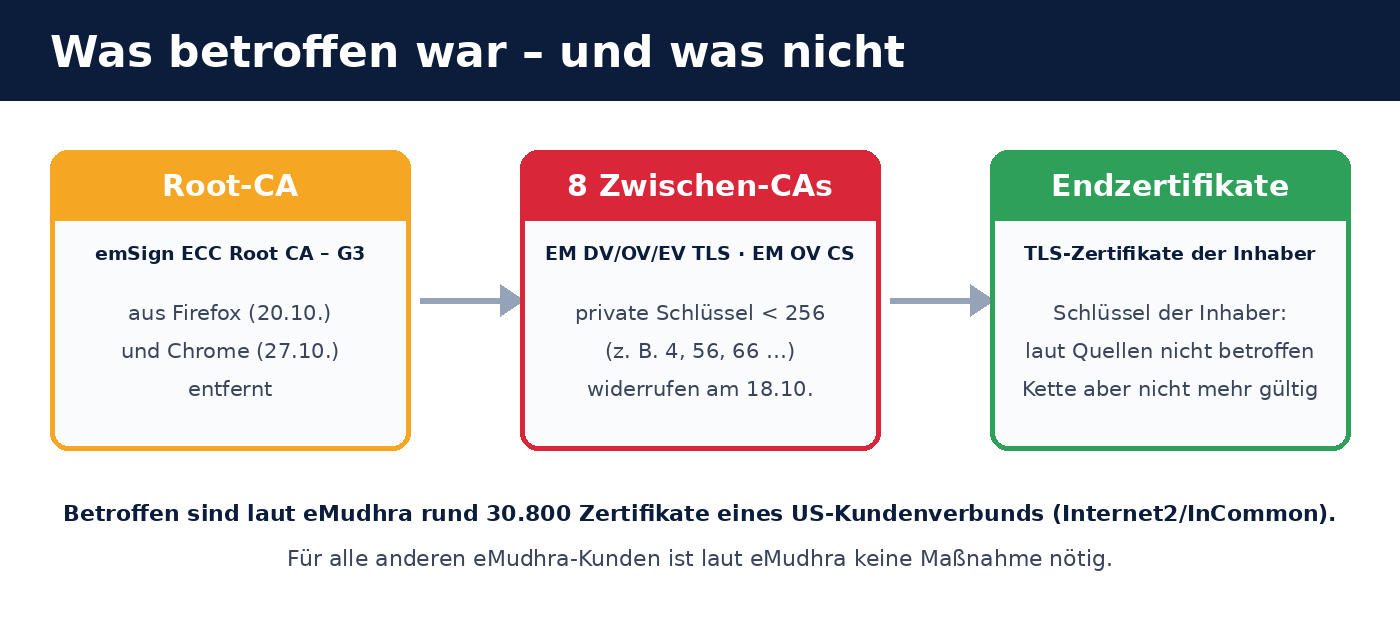
Ahel koosneb kolmest tasandist: juur-CA, vahe-CA ning veebisaidi või serveri lõppsertifikaat. Probleem puudutas keskmist tasandit. Sellest järeldub:
- Sertifikaadiomanike võtmeid (teie serveri võtit) juhtum kõigi meie käsutuses olevate allikate järgi ei puuduta. Neid pole vaja välja vahetada põhjusel, et need oleksid „teada“.
- Zertifikate, die unter der entfernten Root laufen, werden von Browsern nicht mehr akzeptiert. Sie müssen ersetzt werden, weil die Vertrauenskette weg ist, nicht weil der Server-Schlüssel schwach ist. Laut der Analyse des Chrome-Root-Programms (Stand 21.10.2026) betrifft das rund 30.800 noch gültige Zertifikate. 30.791 davon wurden von Unter-CAs von Internet2/InCommon ausgestellt, einem US-Verbund, der vor allem Hochschulen und Forschungseinrichtungen bedient. eMudhra spricht von einem einzigen Kundenverbund in den USA.
- Kõiki teisi eMudhra kliente juhtum eMudhra sõnul ei puuduta. Digiallkirjad, eSign, emSigner, CertiNext, SecurePass, PrivaTrust ja emCA toimivad edasi eraldi taristul.
Seetõttu on väike tõenäosus, et Saksamaa, Austria või Šveitsi kliendid kasutavad selle juursertifikaadi alla kuuluvat sertifikaati. Kindla vastuse saate siiski ainult kontrollides. Selleks kulub mõni minut, vt kontrollnimekirja.
Die 107.107 Zertifikate in den Transparenz-Logs
Nach dem Widerruf tauchten laut Bugzilla zwischen dem 20. und 21. Oktober 2026 107.107 Zertifikate in den Certificate-Transparency-Logs auf, die mit sechs der acht schwachen Schlüssel signiert wurden. Darunter sind nachweislich Proof-of-Concept-Zertifikate, etwa mit google.com als Namen. Die meisten davon laufen über die inzwischen widerrufenen Cross-Zertifikate von Sectigo.
See näitab kahte asja: esiteks oli viga igaühele, kel on krüptograafia algteadmised, kohe ärakasutatav; teiseks näitab see läbipaistvuslogide väärtust, sest need muudavad selliste sertifikaatide väljastamise kõigile nähtavaks. Meie käsutuses olevatest allikatest ei selgu, kas mõnda neist kasutati kuritahtlikult ka väljaspool katseid, ja me ei väida seda.
Mida on brauseritootjad ja sertifitseerimiskeskused ette võtnud
| Kes | Meede |
|---|---|
| Mozilla | Kaheksa vahesertifikaadi blokeerimine OneCRL-i kaudu (levitatud vähem kui kolme tunniga), Firefox 158.0.1, ESR 115.43.1 ja 153.5.1, juursertifikaadi eemaldamine NSS-i versioonis 3.131.1, Androidi lisauuendus 21.10. |
| Google Chrome | Entfernung der Root emSign ECC Root CA – G3 am 27.10.2026; Auswertung der betroffenen Zertifikate (rund 30.800 mit Stand 21.10.) |
| Sectigo | Kaheksa ristsertifikaadi tühistamine 19.10.2026 |
| eMudhra | Vahe-CA-de tühistamine 18.10., mõjutatud USA kliendivõrgustiku tasuta üleviimine teiste TLS-teenusepakkujate juurde, avalikust TLS-ärist loobumine (22.10.) |
Mozilla sõnul dev-security-policy arutelus ei eelda nad, et juhtum puudutaks ka teisi sertifitseerimiskeskusi.
Kontrollnimekiri: mida peaksite nüüd kontrollima
- Tehke kindlaks oma sertifikaatide väljastaja. Suvalises arvutis, kuhu on paigaldatud OpenSSL:
Kui väljastajaks on märgitud eMudhra või emSign (nt „EM DV TLS CA – G3B“ või „G3C“), kontrollige võtmegaopenssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertskogu sertifikaadiahelat ja juursertifikaati. Kui ahel jõuab juursertifikaadini emSign ECC Root CA – G3, tuleb sertifikaat välja vahetada. - Vaadake üle kõik teenused, mitte ainult veebileht. Meiliserverid (SMTPS, IMAPS), VPN-lüüsid, tulemüüride haldusliidesed, koormusjaoturid, siseteenused ning oma sertifikaatidega seadmed ja valmislahendused.
- Vaadake oma domeeni avalikke sertifikaate. Veebilehel crt.sh (otsige
%.ihre-domain.example) näete kõiki oma domeenile väljastatud sertifikaate, sealhulgas neid, millest te ei tea. See on hea võimalus avastada soovimatuid sertifikaatide väljastamisi. - Vahetage mõjutatud sertifikaadid välja. Hankige need mõnelt teiselt tuntud sertifitseerimiskeskuselt või ACME kaudu (nt Let’s Encrypt). Vahetamise käigus looge ka uus serveri võti. See juhtum ei kohusta seda tegema, kuid sertifitseerimiskeskuse vahetamisel on see igal juhul hea tava.
- Kontrollige oma seadmete usaldushoidlaid. Kui olete eMudhra juursertifikaadi oma seadmetesse, Java võtmehoidlatesse, konteineritesse või sertifikaadikomplektidesse püsivalt lisanud, tuleks see sealt eemaldada. Brauserid uuendavad oma usaldushoidlaid ise, sellised kogumid aga automaatselt ei uuene.
- Uuendage Firefoxi. Blokeeringud sisalduvad versioonis 158.0.1 ning ESR-i versioonides 115.43.1 / 153.5.1 ja uuemates. Hallatavate tööarvutite puhul kontrollige, kas uuendused jõuavad kohale.
- Automatiseerige. Kui haldate sertifikaate käsitsi, tuleks üle minna automaatsele uuendamisele (ACME). Siis tähendab sertifitseerimiskeskuse vahetamine seadistuse muutmist ega nõua erakorralist tegutsemist.
Mida sellest õppida
- Sertifitseerimiskeskuse valik on riskiotsus. Määravad on läbipaistvus, protsesside kvaliteet ja osalemine juursertifikaadiprogrammides. Hind ei ütle nende kohta midagi. Juhtum toob esile võtmete loomise tseremoonial tehtud protsessivea, mis võiks juhtuda igas sertifitseerimiskeskuses.
- Certificate Transparency funktioniert. Die öffentlich einsehbaren Logs haben es ermöglicht, den Vorfall schnell einzugrenzen und die 107.107 Zertifikate zu erkennen.
- Krüptoagiilsus tasub end ära. Kui sertifikaate uuendatakse automaatselt ja sertifitseerimiskeskust saab vahetada kümneid süsteeme käsitsi muutmata, saab sellise juhtumi lahendada nädalase töö asemel ühe päevaga.
- Jälgige oma domeene. Läbipaistvuslogide seire (nt crt.sh või meiliteavitusi pakkuvate teenuste kaudu) annab märku, kui keegi väljastab teie domeenile sertifikaate.
- Mitu kaitsekihti. TLS-sertifikaadid on vaid üks kaitsekiht. Lisaks aitavad DNS-i CAA-kirjed (need määravad, milline sertifitseerimiskeskus tohib teie domeenile sertifikaate väljastada) ja kaheastmeline autentimine. Lisateavet leiate meie artiklist Odoo 19 turvamine: tulemüür, 2FA & Web RBL.
Korduma kippuvad küsimused
Mis eMudhras täpselt juhtus?
Sertifitseerimiskeskuse eMudhra kaheksa vahesertifikaadi privaatvõtmed olid täisarvud, mis olid väiksemad kui 256 (üks neist oli arv 4). Seetõttu sai igaüks avaliku sertifikaadi põhjal privaatvõtme välja arvutada ja allkirjastada kehtivana näivaid sertifikaate. Vahesertifitseerimiskeskuste sertifikaadid tühistati ning juursertifikaat emSign ECC Root CA – G3 eemaldati Firefoxist (20.10.2026) ja Chrome’ist (27.10.2026).
Kas eMudhra väljastas klientidele privaatvõtme „4“?
Ei. Nõrgad võtmed kuulusid sertifitseerimiskeskuse enda vahesertifikaatidele. Need ei olnud klientide võtmed ja neid ei väljastatud klientidele. Sotsiaalmeedias esitatud vastupidised väited seda ei muuda.
Kas pean eMudhra kliendina oma sertifikaadi kohe välja vahetama?
Nur, wenn Ihr TLS-Zertifikat über die Root emSign ECC Root CA – G3 läuft. Das betrifft nach Angaben von eMudhra einen einzelnen US-Kundenverbund mit rund 30.800 Zertifikaten. Für alle anderen Kunden ist laut eMudhra keine Maßnahme nötig. Prüfen Sie den Aussteller Ihres Zertifikats, bevor Sie handeln.
Kuidas saan aru, kas juhtum puudutab minu sertifikaati?
Väljastaja ja sertifikaadiahela järgi: vaadake sertifikaati brauseris või kasutage kontrollnimekirjas toodud OpenSSL-i käsku. Nimed nagu „EM DV TLS CA – G3B“, „EM OV TLS CA – G3C“ või „emSign ECC Root CA – G3“ viitavad mõjutatud ahelale.
Kas pean oma serveri privaatvõtme välja vahetama?
Selle juhtumi tõttu mitte. Allikate järgi ei ole serveri võti mõjutatud. Kui sertifikaat tuleb välja vahetada, on siiski soovitatav luua ka uus võti.
Kas ründajad saavad minu domeenile võltsitud sertifikaate luua?
Nende kaheksa võtmega oli tehniliselt võimalik allkirjastada mis tahes domeeni sertifikaate. See toimis vaid seni, kuni brauserid ahelat usaldasid. Pärast Mozilla ja Chrome’i blokeeringuid pole see ajakohastes brauserites enam võimalik. Seadmetes, mida ei uuendata või kuhu juursertifikaat on püsivalt lisatud, võib risk kauem püsida. Seetõttu jälgige oma domeenile väljastatud sertifikaate.
Kas juhtum puudutab Let’s Encrypti või teiste sertifitseerimiskeskuste sertifikaate?
Avaldatud allikate järgi mitte. Mozilla hinnangul ei puuduta juhtum teisi sertifitseerimiskeskusi.
Mida tähendab eMudhra loobumine TLS-sertifikaatide ärist?
eMudhra ei väljasta enam uusi avalikke TLS-sertifikaate. Koodi allkirjastamise, S/MIME-i, digiallkirjade ja eSigni teenused jätkuvad. Kui hankisite seni TLS-sertifikaate eMudhralt, vajate uut teenusepakkujat.
Kas juhtum puudutab Odoot?
Odoot ennast mitte. Kuid nagu iga veebirakenduse puhul, peaks ka teie Odoo domeeni TLS-sertifikaat pärinema usaldusväärselt sertifitseerimiskeskuselt. Kontrollige väljastajat, eriti kui sertifikaate ei uuendata automaatselt.
Allikad
Vaadatud 6. novembril 2026:
- Mozilla Bugzilla, veateade 2083449 (juhtumi aruanne, ajajoon, sertifikaatide sõrmejäljed): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: Firefoxi kasutajate kaitsmine pärast eMudhra vahesertifikaatide kompromiteerimist
- eMudhra avaldus: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: India sertifitseerimiskeskuse eMudhra privaatvõtmed kompromiteeriti, üks neist oli arv 4
- Mozilla dev-security-policy: Juhtumit käsitlev arutelulõim
- Certificate Transparency otsing: crt.sh
Kaheksa võtme väärtused arvutasime ise avalike sertifikaatide põhjal üle. Väited põhjuse, lõppsertifikaatide väljastamata jätmise ja mõjutatud klientide arvu kohta pärinevad eMudhralt või Bugzillast ning me ei ole neid sõltumatult kontrollinud.
Biricon IT Services aitab
Kui te pole kindel, kes on teie TLS-sertifikaadid väljastanud, aitame meeleldi: kaardistame kõik veebiserverite, meiliserverite, tulemüüride ja valmislahenduste sertifikaadid, aitame üle minna teisele sertifitseerimiskeskusele, võtta kasutusele automaatse uuendamise (ACME) ning korraldada teie domeenide seire. IT-teenusepakkujana haldame väikeste ja keskmise suurusega ettevõtete servereid, tulemüüre ja veebirakendusi.
Seisuga 6. november 2026. Olukord võib muutuda; lähtuda tuleb Mozilla, Google’i, Apple’i ja eMudhra avaldatud teabest.