Intercept X Endpoint

Endpoint Detection and Response (EDR)
Mae Sophos Intercept X Advanced with EDR yn cyfuno Endpoint Detection and Response (EDR) pwerus ag amddiffyniad rhag malware ac ecsbloetiau sydd ar y lefel orau yn y diwydiant. Datblygwyd Intercept X ar gyfer gweithrediadau diogelwch TG a hela bygythiadau fel ei gilydd, ac mae'n canfod ac yn dadansoddi gweithgarwch amheus gan ddefnyddio dadansoddeg a yrrir gan AI. Yn wahanol i offer EDR eraill, cewch fynediad unigryw at arbenigedd y byddai fel arfer angen i chi gyflogi dadansoddwyr hynod gymwys ar ei gyfer.

Gwrth-ransomware

Technoleg Dysgu Dwfn
Trwy integreiddio dysgu dwfn, ffurf arbennig ar ddysgu peirianyddol, mae Intercept X yn trawsnewid diogelwch pwyntiau terfyn adweithiol yn ddiogelwch pwyntiau terfyn rhagfynegol ac yn amddiffyn yn ddibynadwy rhag bygythiadau anhysbys. Mae llawer o ddarparwyr yn hysbysebu bod eu cynhyrchion yn seiliedig ar ddysgu peirianyddol. Ond nid yw pob dysgu peirianyddol yr un fath. Yn y gorffennol, roedd dysgu dwfn yn well yn gyson na modelau dysgu peirianyddol eraill wrth ganfod malware.

Exploit Prevention
Mae Exploit Prevention yn atal y technegau a ddefnyddir mewn ymosodiadau di-ffeil, heb malware ac ymosodiadau sy'n seiliedig ar ecsbloetiau. Er bod miliynau o amrywiadau malware gwahanol ar led a miloedd o wendidau meddalwedd yn bodoli, dim ond llond llaw o dechnegau ecsbloetio y mae ymosodwyr yn eu defnyddio yn y gadwyn ymosod. Dyma'n union lle mae Intercept X yn ymyrryd: caiff y technegau ecsbloetio eu rhwystro'n benodol a chaiff ymosodiadau dim-diwrnod eu hatal cyn iddynt gael cyfle i ddatblygu.

Managed Threat Response

Active Adversary Mitigations
Mae Intercept X yn defnyddio cyfres o dechnegau, gan gynnwys Credentials Theft Prevention a Code Cave Utilization Detection, i atal ymosodwyr rhag cael troedle mewn rhwydweithiau a pharhau yno heb eu canfod. Mae ymosodwyr yn canolbwyntio fwyfwy ar dechnegau sy'n mynd y tu hwnt i malware i symud o gwmpas systemau a rhwydweithiau fel defnyddwyr cyfreithlon. Mae Intercept X yn adnabod ac yn atal yr ymddygiad hwn.
Dysgu Dwfn
Yn Intercept X defnyddir rhwydweithiau niwral dysgu dwfn, sef ffurfiau arbennig ar ddysgu peirianyddol, i greu hyd yn oed mwy o ddiogelwch ar gyfer eich pwyntiau terfyn. Gellir felly ddatgelu malware anhysbys fel meddalwedd faleisus hyd yn oed heb lofnodion.
Trwy ddysgu dwfn, mae Intercept X yn ennill mantais enfawr dros atebion diogelwch pwyntiau terfyn traddodiadol sy'n dibynnu ar ddysgu peirianyddol arferol neu ganfod ar sail llofnodion.

Dileu Ransomware yn Effeithiol
Mae Intercept X yn rhwystro ymosodiadau ransomware cyn y gallant achosi difrod difrifol yn eich cwmni. Caiff prosesau amgryptio maleisus eu canfod cyn gynted â phosibl ac atelir eu lledaeniad yn y rhwydwaith.
Os yw ffeiliau eisoes wedi'u hamgryptio, caiff y rhain eu hadfer i'w cyflwr diogel. Felly mae Intercept X yn galluogi ymyrraeth ddi-dor yn y diwrnod gwaith ac yn sicrhau'r parhad dymunol i chi a'ch cwmni.
Cydweddu rhwng Meddalwedd a Chaledwedd
Cewch y diogelwch gorau posibl trwy gyfuno Interceot X Endpoint Security â'ch wal dân XG. Trwy Synchronized Security, rydych yn galluogi'r ddwy gydran ddiogelwch hyn i gyfnewid gwybodaeth mewn amser real ac felly i ymateb hyd yn oed yn gyflymach ac yn fwy effeithiol i ymosodiadau a digwyddiadau.

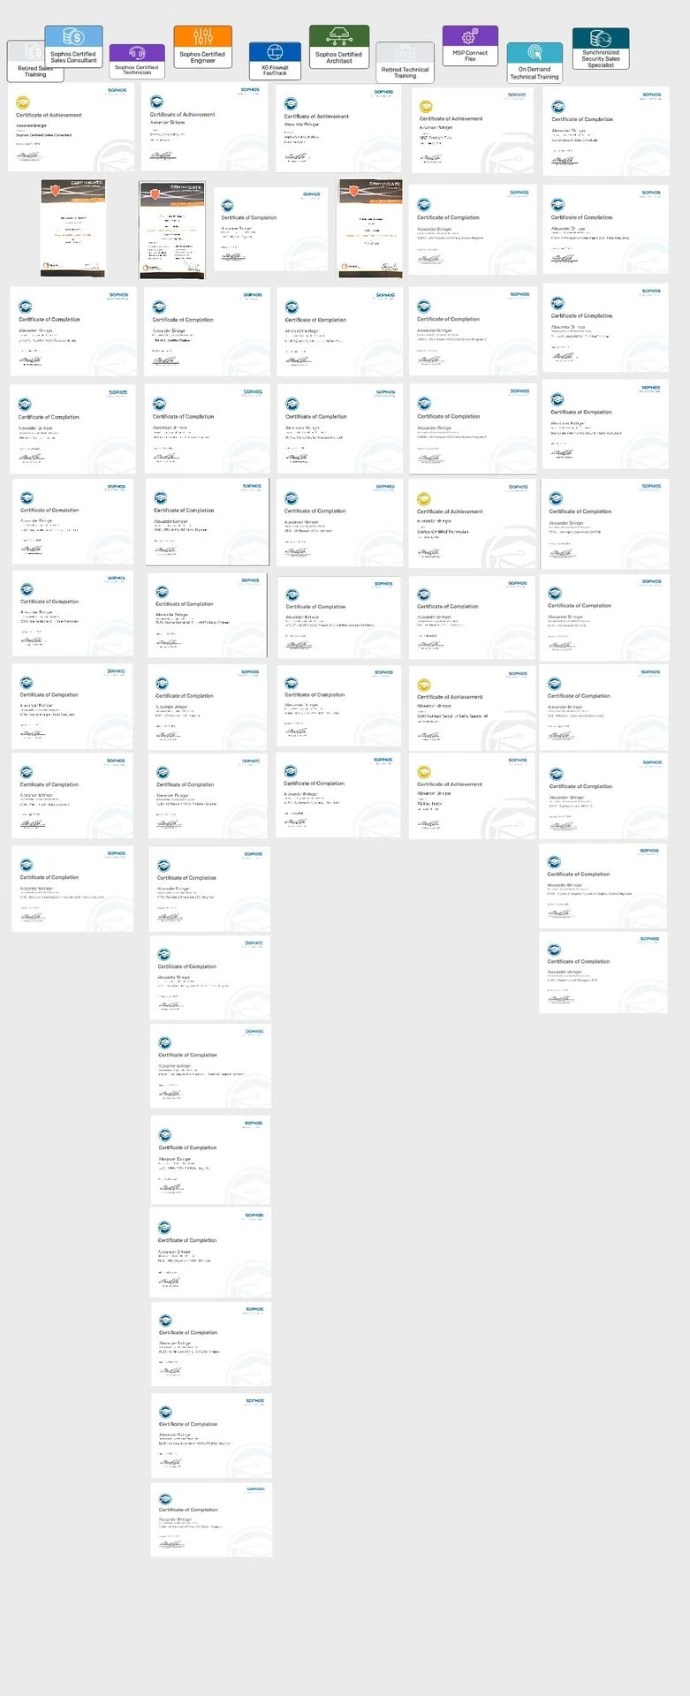
Ymddiriedwch mewn partner ardystiedig
Rydym ar fwrdd gyda Sophos, Astaro gynt, o'r cychwyn cyntaf. Yma cewch gymorth o'r radd flaenaf gan dîm cymorth ardystiedig yn ddi-dor.
Mae gan y tîm sy'n cynnwys Alexander, Dominic, Robert a Nanti ardystiad parhaus ym mhob maes. Mae Nisa yn y swyddfa gefn hefyd yn cwmpasu'r rhan fasnachol, y mae pob technegydd hefyd yn ei meistroli.