Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR combina unha potente Endpoint Detection and Response (EDR) cunha protección contra malware e exploits de primeiro nivel no sector. Intercept X foi desenvolvido tanto para as operacións de seguranza informática como para o Threat Hunting, e detecta e analiza actividades sospeitosas mediante análises baseadas en IA. A diferenza doutras ferramentas EDR, vostede obtén acceso exclusivo ao know-how de expertos, para o que normalmente tería que contratar analistas altamente cualificados.

Anti-Ransomware

Tecnoloxía Deep Learning
Grazas á integración do Deep Learning, unha forma especial de Machine Learning, Intercept X converte a seguranza reactiva dos endpoints en seguranza preditiva e protéxeo de forma fiable contra ameazas descoñecidas. Moitos provedores presumen de que os seus produtos se basean en Machine Learning. Con todo, nin todo o Machine Learning é igual. No pasado, o Deep Learning foi sempre superior a outros modelos de Machine Learning para a detección de malware.

Exploit Prevention
Exploit Prevention detén as técnicas empregadas nos ataques sen ficheiros, sen malware e baseados en exploits. Aínda que circulan millóns de variantes de malware e existen miles de vulnerabilidades de software, os atacantes só utilizan un puñado de técnicas de exploit ao longo da cadea de ataque. É xusto aquí onde actúa Intercept X: as técnicas de exploit bloquéanse de forma selectiva e os ataques de día cero detéñense desde o seu inicio.

Managed Threat Response

Active Adversary Mitigations
Intercept X emprega unha serie de técnicas, entre elas Credentials Theft Prevention e Code Cave Utilization Detection, para impedir que os atacantes se establezan nas redes e permanezan alí sen seren detectados. Os atacantes concéntranse cada vez máis en técnicas que van máis aló do malware para moverse por sistemas e redes como usuarios lexítimos. Intercept X detecta e impide este comportamento.
Deep Learning
En Intercept X empréganse redes neuronais de Deep Learning, que son formas especiais de Machine Learning, para lograr aínda máis seguranza nos seus endpoints. Así, ata o malware descoñecido pode ser identificado como software malicioso sen necesidade de sinaturas.
Grazas ao Deep Learning, Intercept X obtén unha enorme vantaxe sobre as solucións de seguranza para endpoints convencionais que recorren ao Machine Learning normal ou á detección baseada en sinaturas.

Eliminación eficaz do ransomware
Intercept X bloquea os ataques de ransomware antes de que poidan causar un dano grave na súa empresa. Os procesos de cifrado maliciosos detéctanse o antes posible e evítase a súa propagación pola rede.
Se algúns ficheiros xa foron cifrados, restáuranse ao seu estado seguro. Así, Intercept X permite unha intervención sen interrupcións na xornada laboral e garántelle a vostede e á súa empresa a continuidade desexada.
Sincronización entre software e hardware
O máximo nivel de seguridade conséguese coa interacción entre Intercept X Endpoint Security e a súa firewall XG. Grazas a Synchronized Security, estes dous compoñentes de seguranza poden intercambiar información en tempo real e reaccionar así aínda máis rápido e de forma máis eficaz ante ataques e incidentes.

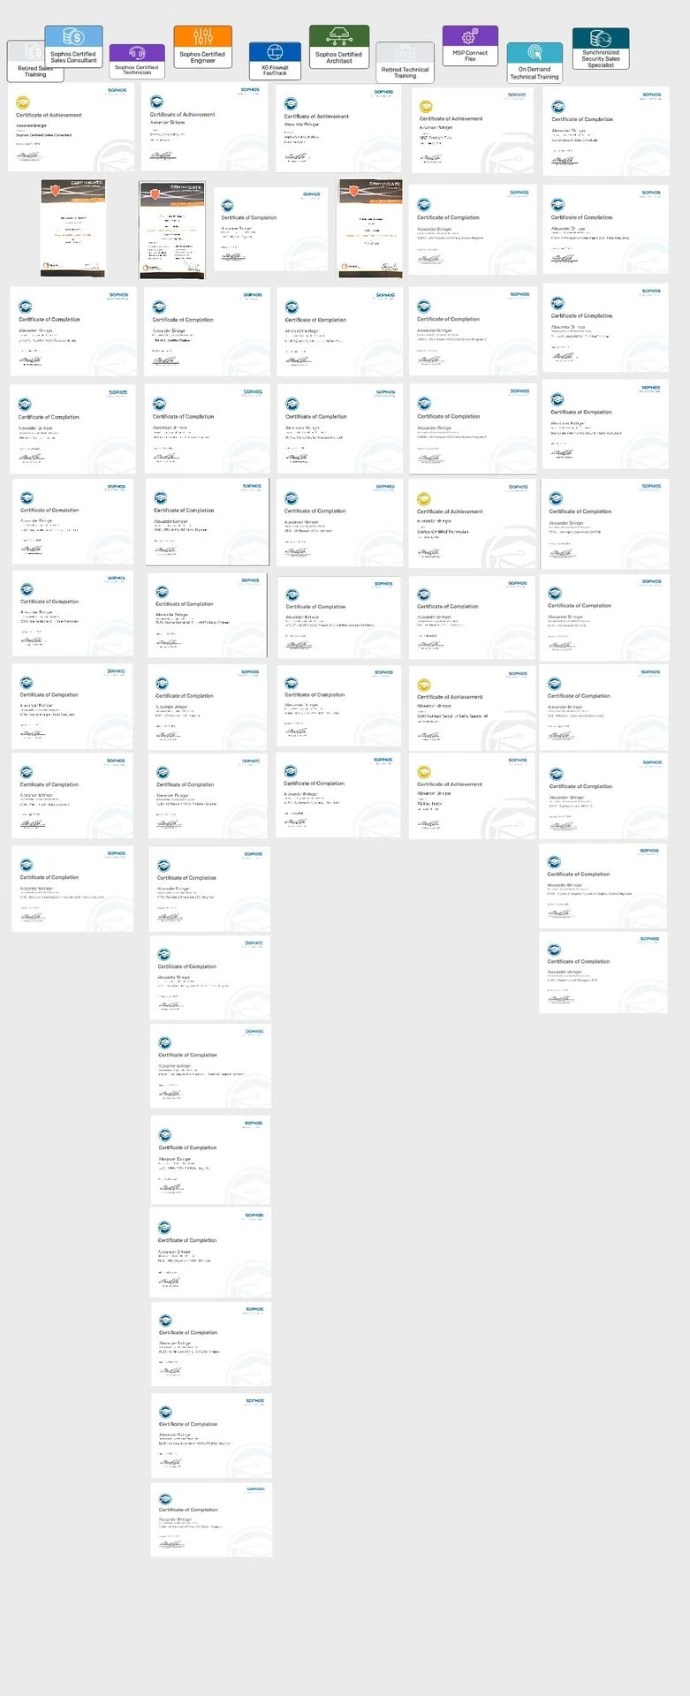
Confíe nun socio certificado
Estamos con Sophos, antes Astaro, desde o principio. Aquí recibe asistencia de primeira clase dun equipo de soporte con certificación permanente.
O equipo, formado por Alexander, Dominic, Robert e Nanti, conta cunha certificación continua en todas as áreas. Nisa cobre no backoffice tamén a parte comercial que todos os técnicos tamén dominan.