Intercept X Endpoint

Végponti észlelés és reagálás (EDR)
A Sophos Intercept X Advanced with EDR a hatékony végponti észlelést és reagálást (EDR) az iparág élvonalába tartozó kártevő- és exploitvédelemmel ötvözi. Az Intercept X az IT-biztonsági műveletek és a proaktív fenyegetésvadászat támogatására készült, és AI-vezérelt elemzésekkel észleli és vizsgálja a gyanús tevékenységeket. Más EDR-eszközökkel szemben exkluzív hozzáférést biztosít olyan szakértői tudáshoz, amelyhez egyébként magasan képzett elemzőket kellene alkalmaznia.

Zsarolóvírus-védelem

Mélytanulási technológia
A gépi tanulás egyik speciális formájának, a mélytanulásnak az integrálásával az Intercept X a reaktív végpontvédelmet előrejelzésen alapuló végpontvédelemmé alakítja, és megbízhatóan véd az ismeretlen fenyegetésekkel szemben. Számos gyártó hirdeti, hogy termékei gépi tanulásra épülnek. A gépi tanulási megoldások között azonban jelentős különbségek vannak. A mélytanulás a múltban következetesen felülmúlta a többi gépi tanulási modellt a kártevők felismerésében.

Exploitok elleni védelem
Az Exploit Prevention megállítja a fájlmentes, kártevőmentes és exploitokra épülő támadásokban alkalmazott technikákat. Bár több millió kártevőváltozat van forgalomban és több ezer szoftversérülékenység létezik, a támadók a támadási lánc során csupán néhány exploitmódszert használnak. Az Intercept X pontosan itt avatkozik be: célzottan blokkolja ezeket a módszereket, és már csírájukban elfojtja a nulladik napi támadásokat.

Managed Threat Response

Active Adversary Mitigations
Az Intercept X számos technikát alkalmaz, köztük a Credentials Theft Prevention és a Code Cave Utilization Detection megoldásokat, hogy megakadályozza a támadók hálózaton belüli megtelepedését és észrevétlen jelenlétét. A támadók egyre inkább a kártevőkön túlmutató technikákra összpontosítanak, hogy jogos felhasználóknak álcázva mozoghassanak a rendszerekben és hálózatokban. Az Intercept X felismeri és megakadályozza ezt a viselkedést.
Mélytanulás
Az Intercept X mélytanulásra épülő neurális hálózatokat alkalmaz, amelyek a gépi tanulás speciális formái, hogy még nagyobb biztonságot nyújtson végpontjai számára. Ennek köszönhetően az ismeretlen kártevők akár szignatúrák nélkül is rosszindulatú szoftverként azonosíthatók.
A mélytanulás jelentős előnyt biztosít az Intercept X számára a hagyományos végpontvédelmi megoldásokkal szemben, amelyek hagyományos gépi tanulásra vagy szignatúraalapú felismerésre támaszkodnak.

A zsarolóvírusok hatékony eltávolítása
Az Intercept X még azelőtt blokkolja a zsarolóvírus-támadásokat, hogy azok komoly kárt okozhatnának vállalkozásában. A rosszindulatú titkosítási folyamatokat a lehető leggyorsabban felismeri, és megakadályozza a hálózaton belüli terjedésüket.
Ha egyes fájlokat már titkosítottak, visszaállítja azokat biztonságos állapotukba. Az Intercept X így a napi munka megszakítása nélkül avatkozik be, és biztosítja Önnek és vállalkozásának a kívánt folytonosságot.
Szinkronizáció a szoftver és a hardver között
Az optimális biztonságot az Intercept X Endpoint Security és az XG tűzfal együttműködésével érheti el. A Synchronized Security lehetővé teszi, hogy e két biztonsági összetevő valós időben osszon meg információkat, így még gyorsabban és hatékonyabban reagáljanak a támadásokra és incidensekre.

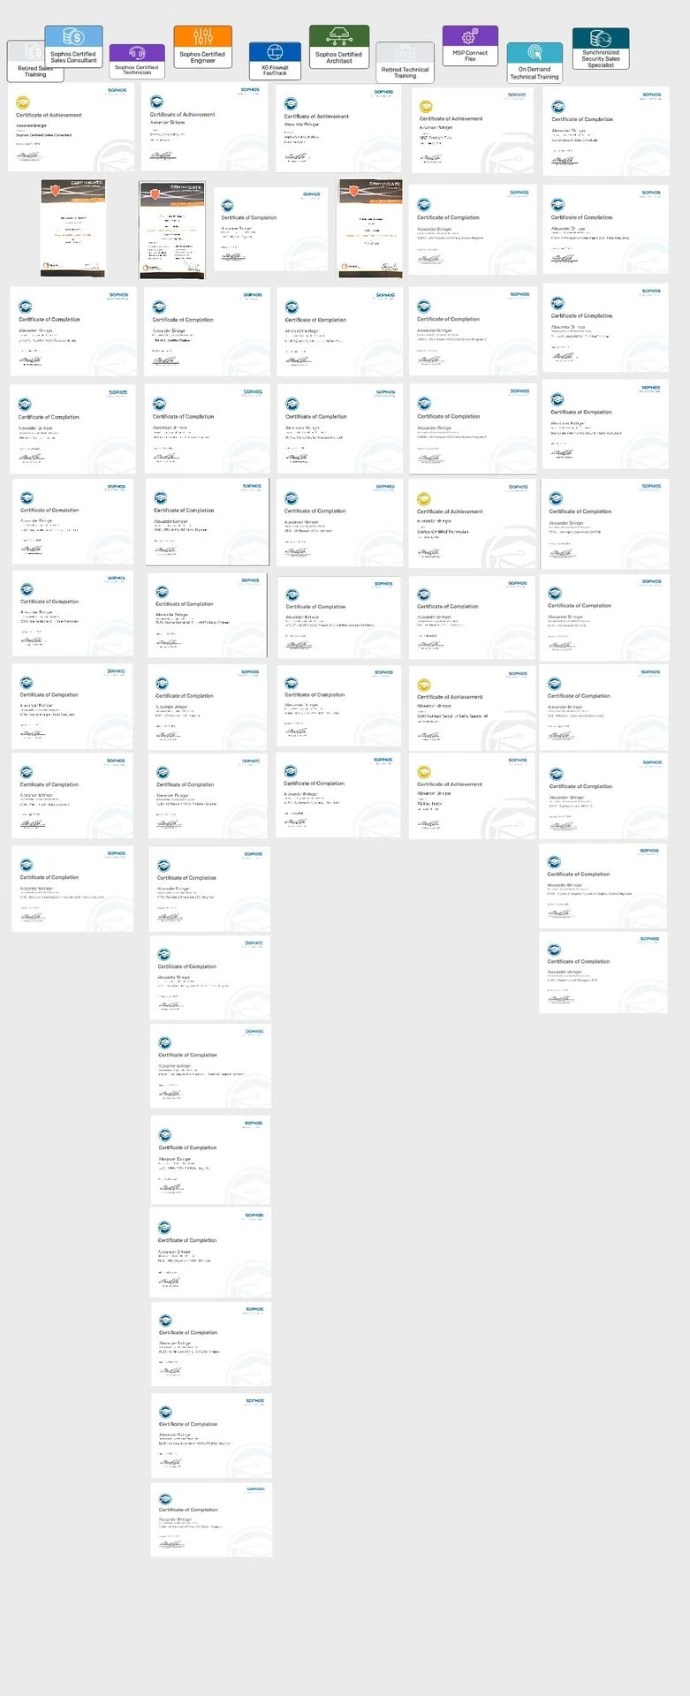
Bízzon egy minősített partnerben
A kezdetektől együtt dolgozunk a Sophos vállalattal, korábbi nevén az Astaróval. Nálunk elsőrangú támogatást kap egy teljes körűen minősített támogatói csapattól.
Az Alexander, Dominic, Robert és Nanti alkotta csapat minden területen teljes körű minősítéssel rendelkezik. Nisa az adminisztrációban a kereskedelmi feladatokat is ellátja, amelyekhez minden technikusunk szintén ért.