Intercept X Endpoint

Galinių įrenginių aptikimas ir reagavimas (EDR)
Sophos Intercept X Advanced with EDR sujungia galingą galinių įrenginių aptikimą ir reagavimą (EDR) su pramonėje pirmaujančia apsauga nuo kenkėjiškų programų ir išnaudojimų (exploit). Intercept X sukurta tiek IT saugumo operacijoms, tiek grėsmių paieškai (Threat Hunting) ir aptinka bei analizuoja įtartiną veiklą naudodama DI valdomą analizę. Skirtingai nei kiti EDR įrankiai, gaunate išskirtinę prieigą prie ekspertų žinių, dėl kurių įprastai tektų samdyti aukštos kvalifikacijos analitikus.

Apsauga nuo išpirkos reikalaujančių programų

Giluminio mokymosi technologija
Integravęs giluminį mokymąsi (Deep Learning), ypatingą mašininio mokymosi formą, Intercept X reaktyvią galinių įrenginių apsaugą paverčia prognozuojančia ir patikimai saugo nuo nežinomų grėsmių. Daugelis gamintojų reklamuoja, kad jų produktai grindžiami mašininiu mokymusi. Tačiau mašininis mokymasis ne visada yra tas pats. Giluminis mokymasis praeityje nuosekliai pranoko kitus mašininio mokymosi modelius kenkėjiškoms programoms aptikti.

Exploit Prevention
Exploit Prevention sustabdo metodus, naudojamus atakose be failų, be kenkėjiškų programų ir atakose, paremtose išnaudojimais (exploit). Nors apyvartoje yra milijonai skirtingų kenkėjiškų programų variantų ir egzistuoja tūkstančiai programinės įrangos pažeidžiamumų, užpuolikai atakos grandinėje naudoja tik saują išnaudojimo metodų. Būtent čia ir veikia Intercept X: šie išnaudojimo metodai blokuojami tiksliai, o nulinės dienos (Zero-Day) atakos sustabdomos dar užuomazgoje.

Managed Threat Response

Active Adversary Mitigations
Intercept X naudoja daugybę metodų, įskaitant Credentials Theft Prevention ir Code Cave Utilization Detection, kad užpuolikai negalėtų įsitvirtinti tinkluose ir likti ten nepastebėti. Užpuolikai vis dažniau remiasi metodais, kurie neapsiriboja kenkėjiškomis programomis, kad judėtų sistemose ir tinkluose apsimesdami teisėtais naudotojais. Intercept X atpažįsta ir sustabdo tokį elgesį.
Giluminis mokymasis
Intercept X naudoja giluminio mokymosi neuroninius tinklus – ypatingą mašininio mokymosi formą – kad jūsų galiniai įrenginiai būtų dar saugesni. Todėl net nežinomos kenkėjiškos programos gali būti išaiškintos kaip kenkėjiška programinė įranga ir be parašų.
Naudodama giluminį mokymąsi, Intercept X įgyja didžiulį pranašumą prieš įprastus galinių įrenginių saugumo sprendimus, kurie remiasi paprastu mašininiu mokymusi arba aptikimu pagal parašus.

Veiksmingas išpirkos reikalaujančių programų pašalinimas
Intercept X blokuoja išpirkos reikalaujančių programų atakas, kol jos dar nespėjo padaryti rimtos žalos jūsų įmonei. Kenkėjiški šifravimo procesai aptinkami kuo greičiau ir užkertamas kelias plisti tinkle.
Jei failai jau buvo užšifruoti, jie grąžinami į saugią būseną. Taip Intercept X leidžia įsikišti nenutraukiant darbo dienos ir užtikrina jums bei jūsų įmonei norimą veiklos tęstinumą.
Programinės ir aparatinės įrangos sinchronizavimas
Maksimalų saugumą pasieksite derindami Intercept X Endpoint Security ir savo XG ugniasienę. Naudodami Synchronized Security leidžiate šiems dviem saugumo komponentams keistis informacija realiuoju laiku ir taip dar greičiau bei veiksmingiau reaguoti į atakas ir incidentus.

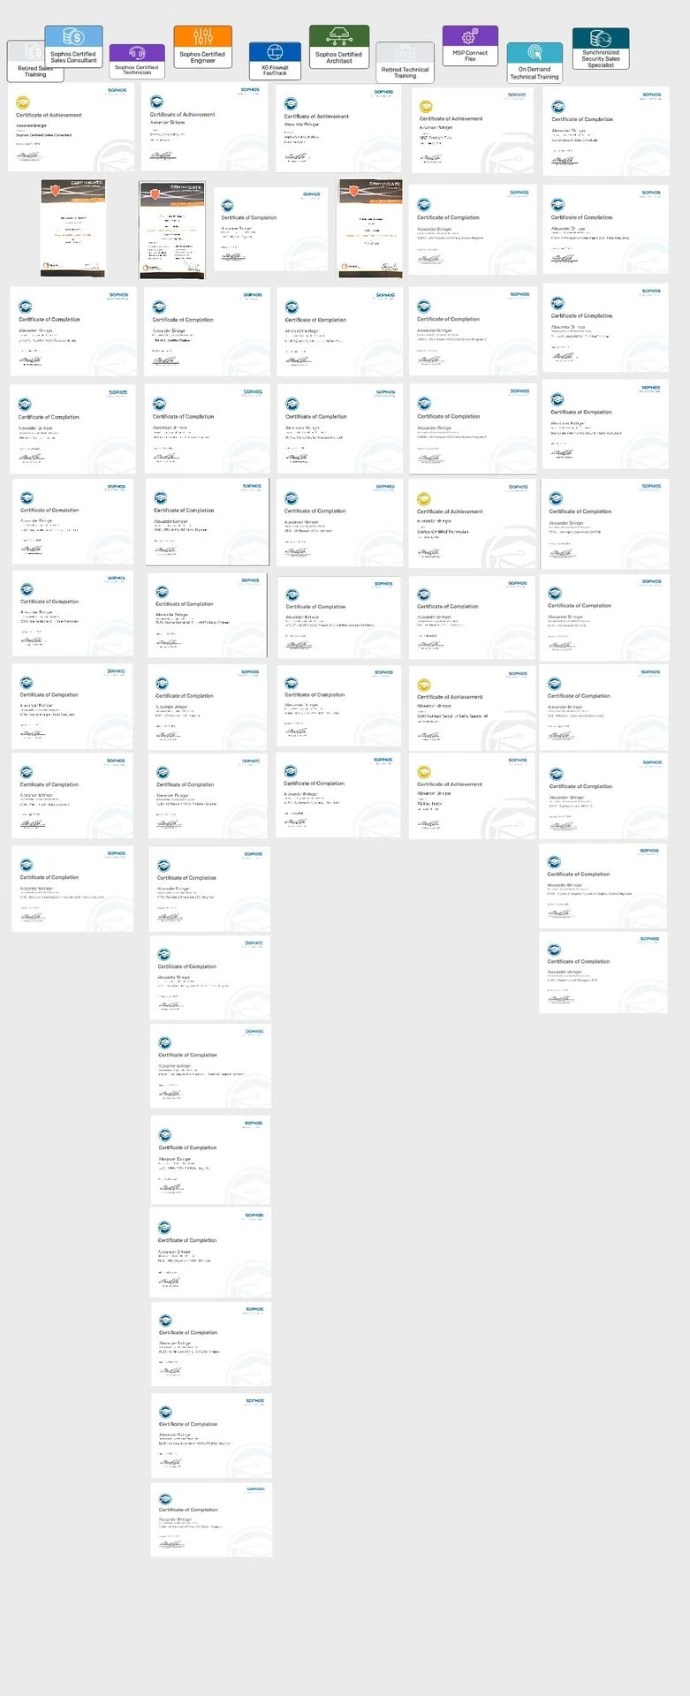
Pasitikėkite sertifikuotu partneriu
Su Sophos, anksčiau Astaro, esame kartu nuo pat pradžių. Čia gausite pirmos klasės palaikymą iš nuolat sertifikuotos palaikymo komandos.
Komandos nariai Alexander, Dominic, Robert ir Nanti turi nuolatines sertifikacijas visose srityse. Nisa užkulisiuose taip pat aprėpia komercinę dalį, kurią valdo ir visi technikai.