21 Hydref 2026 | PHP | Diogelwch TG
Ar 21 Hydref 2026, rhyddhaodd tîm diogelwch PHP ddiweddariadau ar gyfer pob fersiwn PHP sy’n dal i gael ei chefnogi. Maent yn cau dau wendid critigol sydd wedi dod yn adnabyddus fel PHP2Shell. Mae’r BSI wedi cyhoeddi rhybudd amdanynt ac yn mynnu bod systemau sydd wedi’u heffeithio’n cael eu clytio ar unwaith. Dylai unrhyw un sy’n rhedeg gweinydd gwe gyda PHP weithredu heddiw. Mae hyn hefyd yn berthnasol i bawb sydd “dim ond” yn rhedeg WordPress, Nextcloud neu Joomla, gan fod y rhaglenni hyn yn rhedeg ar PHP.
Mae’r erthygl hon yn crynhoi beth sydd wedi digwydd, pa fersiynau PHP sydd wedi’u heffeithio, pa fersiwn sydd ei hangen arnoch nawr a sut i wirio mewn ychydig funudau a yw eich gweinydd wedi’i ddiogelu.
Cynnwys yr erthygl hon
- Beth ddigwyddodd? Trefn y digwyddiadau
- Trosolwg o’r ddau wendid yn PHP
- Pwy sydd wedi’u heffeithio?
- Mae’r fersiynau PHP hyn yn ddiogel
- Sut i wirio a diweddaru eich gweinydd
- PHP 8.1 a fersiynau hŷn: dim diweddariad swyddogol
- Mesurau dros dro a’r cwestiwn “A ddylid tynnu’r gweinydd oddi ar-lein?”
- Cwestiynau cyffredin
- Cymorth gan Biricon IT Services
Beth ddigwyddodd? Trefn y digwyddiadau
Cyhoeddodd tîm diogelwch PHP ymlaen llaw y byddai’r cywiriadau’n cael eu rhyddhau, er mwyn rhoi amser i ddarparwyr lletya a gweinyddwyr baratoi. Fe’u rhyddhawyd ar 21 Hydref 2026. Cyhoeddodd y BSI ei rybudd (fersiwn 1.1) yr un diwrnod.
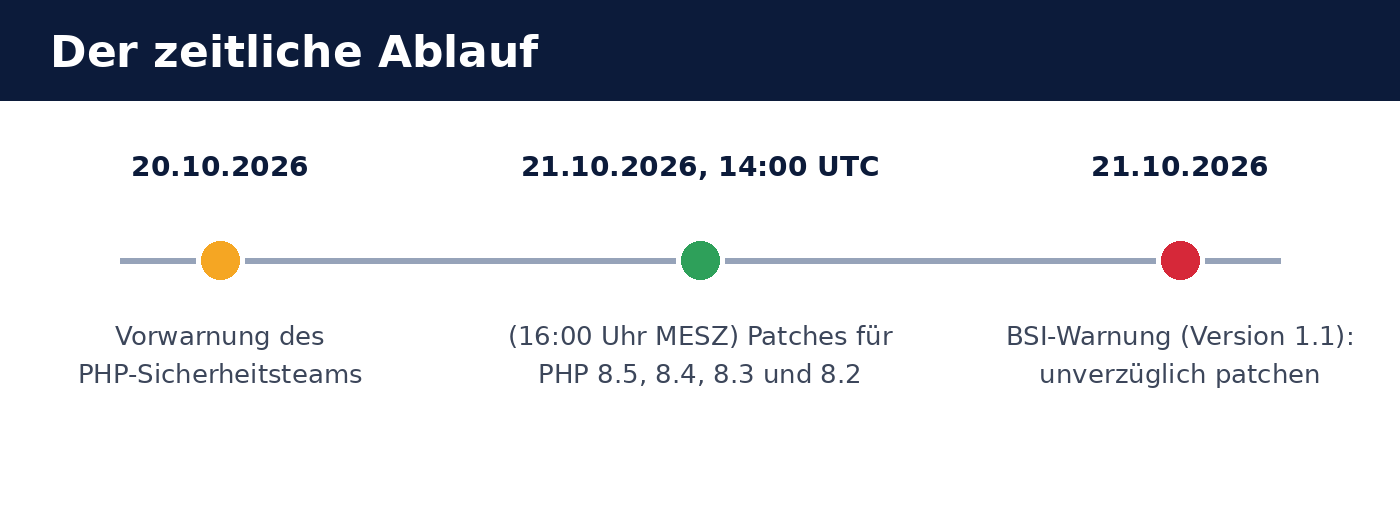
- 20 Hydref 2026: Rhybudd ymlaen llaw gan dîm diogelwch PHP y bydd diweddariadau diogelwch yn cael eu rhyddhau’r diwrnod canlynol.
- 21 Hydref 2026, 14:00 UTC (16:00 CEST): Rhyddhau’r clytiau ar gyfer PHP 8.5, 8.4, 8.3 ac 8.2.
- 21 Hydref 2026: Mae’r BSI yn rhybuddio am y “gwendidau critigol sy’n bygwth rhaglenni gwe ledled y byd” ac yn argymell gosod y clytiau ar unwaith. Yn ôl y BSI, roedd rhai darparwyr lletya mawr wedi tynnu gweinyddion oddi ar-lein fel mesur rhagofalus.
Trosolwg o’r ddau wendid yn PHP
Dau wall ar wahân yng nghraidd PHP yw’r rhain: CVE-2026-109618 a CVE-2026-109619. Yn ôl tîm diogelwch PHP, gall y ddau alluogi ymosodwr i weithredu cod rhaglen ar y gweinydd heb fewngofnodi (gweithredu cod o bell heb ddilysu). Mae’r gwendidau wedi cael sgôr o CVSS v4.0: 9,2 (critigol).
| Nodwedd | Ystyr |
|---|---|
| Dynodwyr | CVE-2026-109618 a CVE-2026-109619 |
| Sgôr | CVSS v4.0: 9,2 — critigol |
| Effaith | Gweithredu cod ar y gweinydd o bell, heb fewngofnodi |
| Achos 1 | Llygru’r cof pan nad oes rhagor o gof ar gael i PHP wrth brosesu (diffyg cof) |
| Achos 2 | Cyflwr byd-eang hen sy’n aros yn y cof rhwng ceisiadau |
| Mewn perygl arbennig | Apache gyda mod_php |
Yn ôl asesiad y BSI, nid oedd unrhyw ymosodiadau wedi’u cadarnhau ar adeg cyhoeddi, ond roedd arwyddion heb eu cadarnhau o ymdrechion i fanteisio ar y gwendidau. Mae profiad yn dangos, pan geir gwendidau critigol mewn meddalwedd mor gyffredin, y gellir disgwyl i ymosodwyr ddadansoddi’r cywiriadau a pharatoi ymosodiadau awtomataidd. Felly, mae’r amser sydd ar gael i osod y clytiau’n brin.
Pwy sydd wedi’u heffeithio?
Yn gyffredinol, mae pob gweinydd sy’n rhedeg PHP wedi’i effeithio, ni waeth sut mae PHP wedi’i integreiddio: PHP-FPM, mod_php yn Apache, php-cgi, FrankenPHP neu LiteSpeed. Yn ôl tîm diogelwch PHP, mae’r risg ar ei huchaf gydag Apache a mod_php.
Mae’r BSI yn enwi’n benodol raglenni sydd wedi’u seilio ar PHP ac a allai felly hefyd gael eu heffeithio:
- Systemau rheoli cynnwys: WordPress, Drupal, TYPO3, Joomla
- Systemau siopau ar-lein: Magento
- Gwasanaethau cwmwl a storio ffeiliau: Nextcloud
- Rhyngwynebau waliau tân: pfSense, OPNsense
Nid oes rhaid bod nam ar y rhaglen ei hun. Mae’r gwendid yn PHP, felly nid yw diweddaru WordPress, Nextcloud & rhaglenni tebyg yn unig yn ddigon. Rhaid diweddaru’r fersiwn PHP ar y gweinydd. Yn achos waliau tân fel pfSense ac OPNsense, daw’r fersiwn PHP wedi’i chywiro drwy ddiweddariad cadarnwedd perthnasol y gwneuthurwr.
Mae’r fersiynau PHP hyn yn ddiogel
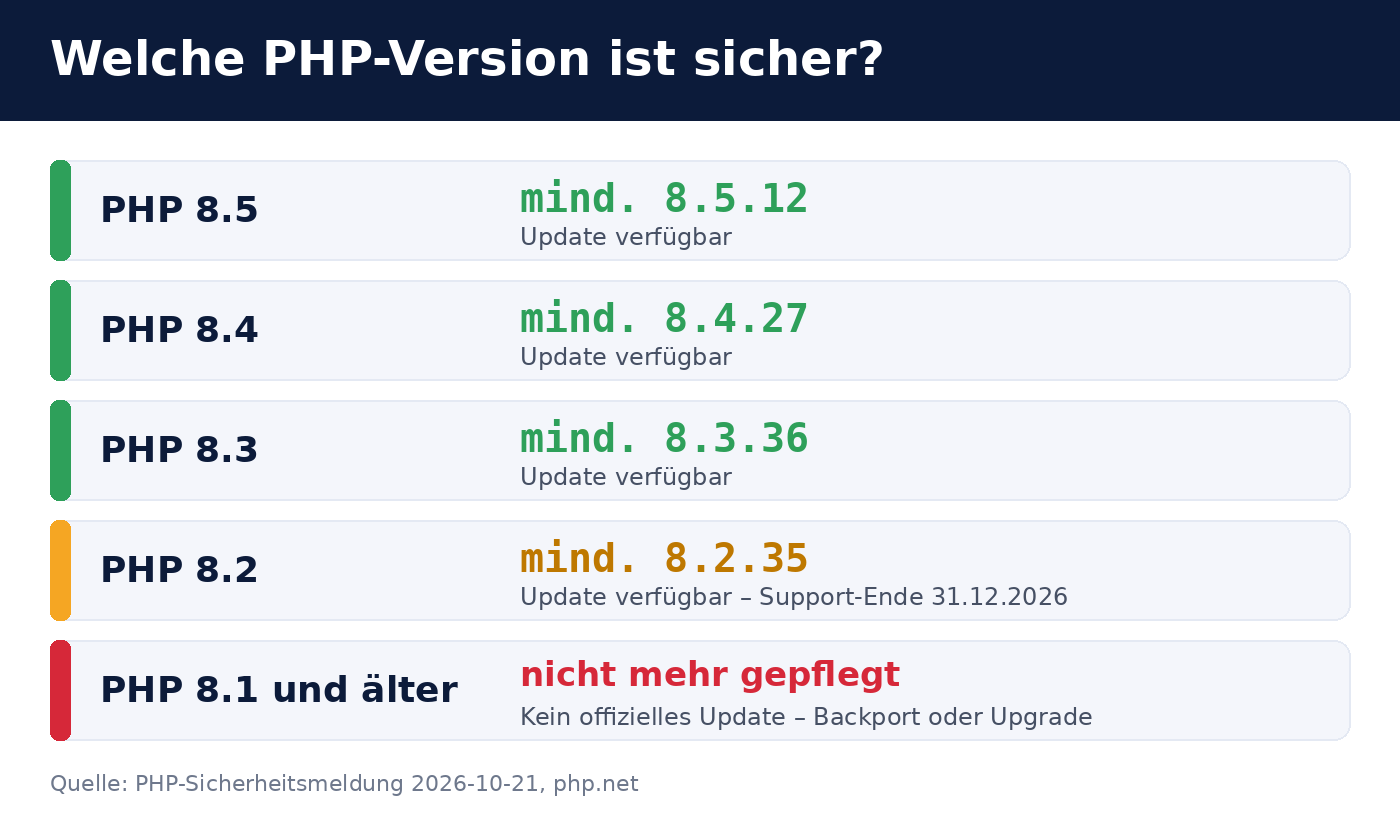
Mae’r gwendidau wedi’u trwsio yn y fersiynau canlynol. Ystyrir bod pob fersiwn gynharach yn agored i niwed.
| Cangen PHP | Y fersiwn isaf sydd ei hangen | Nodyn |
|---|---|---|
| PHP 8.5 | 8.5.12 | y gangen gyfredol |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Daw’r gefnogaeth i ben ar 31 Rhagfyr 2026 |
| PHP 8.1 a fersiynau hŷn | dim diweddariad swyddogol, gweler isod | |
Sut i wirio a diweddaru eich gweinydd
1. Canfod pa fersiwn PHP sydd wedi’i gosod
Ar linell orchymyn y gweinydd, mae php -v yn dangos fersiwn PHP y llinell orchymyn. Gall y gweinydd gwe ddefnyddio fersiwn PHP wahanol. Felly, gwiriwch hefyd fersiwn PHP-FPM neu fodiwl Apache, er enghraifft gyda php-fpm8.3 -v neu drwy dudalen sy’n dangos allbwn phpinfo() (dilëwch y dudalen honno’n syth wedyn).
2. Gosod y diweddariad drwy’r system rheoli pecynnau
Ar Debian, Ubuntu, RHEL a dosbarthiadau tebyg, daw’r fersiwn wedi’i chywiro drwy’r system rheoli pecynnau arferol, er enghraifft apt update && apt upgrade neu dnf upgrade. Gyda ffynonellau trydydd parti fel Sury-PPA neu Remi-Repository, mae’r pecynnau newydd fel arfer yn ymddangos yn fuan.
apt changelog php8.3-fpm neu rpm -q --changelog php | grep CVE-2026-1096).
3. Ailgychwyn y gwasanaeth PHP
Nid yw diweddaru’r pecyn yn unig yn ddigon: mae prosesau PHP sy’n rhedeg yn cadw’r hen god yn y cof. Ailgychwynnwch PHP-FPM (systemctl restart php8.3-fpm) neu Apache (systemctl restart apache2), ac yna gwiriwch fod y prosesau wedi’u cychwyn ar ôl y diweddariad.
4. Gwefannau wedi’u lletya
Gyda gwesteio a rennir, y darparwr sy'n gosod diweddariadau fel arfer. Fel rheol, gallwch ddewis y fersiwn PHP ar gyfer pob gwefan yn newislen y cwsmer. Dewiswch un o'r fersiynau diogel a restrir uchod, neu holwch y darparwr pa glytiau sydd wedi'u gosod. Yn ôl BSI, mae rhai darparwyr wedi datgysylltu gweinyddion o'r rhwydwaith fel rhagofal. Os nad yw eich gwefan ar gael am gyfnod byr, gallai hynny fod yn achos.
PHP 8.1 a fersiynau hŷn: dim diweddariad swyddogol
Nid oes diweddariadau diogelwch swyddogol ar gael mwyach ar gyfer PHP 8.1 a fersiynau hŷn. Mae gan weithredwyr systemau o'r fath ddau ddewis:
- Symud i fersiwn a gefnogir (argymhellir hyn). Po hynaf yw'r fersiwn, mwyaf o waith sydd ei angen i addasu'r rhaglen a'r estyniadau, felly dylid profi'r newid ymlaen llaw.
- Trosglwyddo'r cywiriadau i fersiynau hŷn. Mae tîm diogelwch PHP wedi darparu'r cywiriadau mewn canghennau datblygu ar GitHub. Gall y rhai sy'n crynhoi PHP eu hunain gynnwys y newidiadau hyn mewn fersiynau hŷn. Datrysiad dros dro yw hwn ac mae angen arbenigedd i'w wneud.
Dim ond tan 31 Rhagfyr 2026 y caiff PHP 8.2 ei gefnogi hefyd. Felly cynlluniwch nawr i symud i PHP 8.4 neu 8.5, yn hytrach na gohirio tan droad y flwyddyn.
Mesurau dros dro a’r cwestiwn “A ddylid tynnu’r gweinydd oddi ar-lein?”
Gyda'r cyhoeddiad disgrifiodd tîm diogelwch PHP hefyd fesurau amddiffyn dros dro. Mae'r rhain yn lleihau'r risg, ond nid ydynt yn cau'r bylchau yn llwyr. Nid ydynt yn disodli'r diweddariad ac fe'u bwriedir yn unig i bontio'r amser tan y diweddariad.
Mae p'un a ddylid datgysylltu gweinydd o'r rhwydwaith nes bod y diweddariad wedi'i osod yn dibynnu ar ei bwysigrwydd a phwy all gael mynediad ato. Mae BSI yn nodi bod darparwyr mawr wedi cymryd y cam hwn. Fel rheol gyffredinol:
- Gweinydd sydd ar gael i'r cyhoedd, a gellir ei ddiweddaru nawr: gosodwch y clwt ar unwaith; nid oes angen ei ddiffodd.
- Gweinydd sydd ar gael i'r cyhoedd, ond ni ellir ei ddiweddaru'n fuan: cyfyngwch ar fynediad (er enghraifft, drwy wal dân sy'n caniatáu mynediad o gyfeiriadau hysbys yn unig) neu ddiffoddwch y gwasanaeth dros dro, yn enwedig gyda
mod_php. - Gweinydd sydd ond ar gael yn fewnol: gosodwch y clwt cyn bo hir; mae'r angen yn llai brys.
Cwestiynau cyffredin
Oes angen i mi ddiweddaru WordPress, Joomla neu Nextcloud?
Nid oherwydd y gwendid hwn. Mae'r gwendid yn PHP, nid yn y rhaglen. Diweddarwch y fersiwn PHP ar y gweinydd. Mae diweddaru'r rhaglen yn syniad da beth bynnag.
Sut gallaf wybod a yw rhywun eisoes wedi manteisio ar y gwendid?
Mae'n anodd bod yn sicr. Mae ffeiliau PHP anhysbys yn y cyfeiriadur gwe, prosesau anarferol sy'n rhedeg o dan gyfrif defnyddiwr y gweinydd gwe, cyfrifon defnyddwyr neu dasgau cron newydd, a thraffig data anarferol sy'n mynd allan yn arwyddion amheus. Os oes sail benodol i amau ymosodiad, dylid cynnal archwiliad fforensig o'r system a'i hailadeiladu os oes amheuaeth o hyd.
A yw wal dân rhaglenni gwe yn ddigon?
Gall wal dân rwystro patrymau ymosod hysbys, ond nid yw'n disodli y diweddariad. Darllenwch fwy am sut mae haenau diogelu yn cydweithio yn ein herthygl Diogelu Odoo 19: wal dân, 2FA & Web RBL. Mae'r egwyddorion yn berthnasol i bob rhaglen we.
A yw Odoo yn cael ei effeithio?
Nac ydy. Mae Odoo wedi'i ysgrifennu yn Python ac nid yw'n rhedeg ar PHP. Dim ond rhaglenni PHP sy'n rhedeg ar yr un gweinydd fyddai'n cael eu heffeithio.
Ble gallaf ddod o hyd i'r wybodaeth swyddogol?
Mae cyhoeddiad tîm diogelwch PHP i'w weld yn archifau newyddion php.net (cofnod dyddiedig 20 Hydref 2026), a'r fersiynau yn php.net/downloads. Rhif rhybudd BSI yw 2026-297981-1032 ac mae wedi'i gyhoeddi ar bsi.bund.de .
Cymorth gan Biricon IT Services
Os nad ydych yn siŵr pa fersiwn PHP sy'n rhedeg ar eich gweinydd, neu os oes angen help arnoch i osod clytiau, byddwn yn falch o'ch helpu: i gofnodi'r holl systemau PHP sydd gennych, gosod y diweddariadau, symud i fersiwn PHP a gefnogir a gwirio a oes unrhyw system wedi'i chyfaddawdu. Fel darparwr gwasanaethau TG, rydym yn gofalu am weinyddion, waliau tân a rhaglenni gwe ar gyfer busnesau bach a chanolig.
Diweddarwyd: 21 Hydref 2026. Gall y sefyllfa newid yn gyflym; cyhoeddiadau tîm diogelwch PHP a BSI yw'r ffynonellau awdurdodol.