21 de octubre de 2026 | PHP | Seguridad informática
El 21 de octubre de 2026, el equipo de seguridad de PHP publicó actualizaciones para todas las versiones de PHP que aún cuentan con soporte. Corrigen dos vulnerabilidades críticas que se han dado a conocer como PHP2Shell. El BSI ha emitido una alerta al respecto y exige aplicar los parches de inmediato a los sistemas afectados. Quienes administren un servidor web con PHP deberían actuar hoy mismo. Esto también se aplica a quienes «solo» tengan un WordPress, Nextcloud o Joomla, ya que estas aplicaciones funcionan con PHP.
Este artículo resume qué ha ocurrido, qué versiones de PHP están afectadas, qué versión necesita ahora y cómo comprobar en pocos minutos si su servidor está protegido.
Contenido de este artículo
- ¿Qué ha ocurrido? Cronología
- Resumen de las dos vulnerabilidades de PHP
- ¿Quién está afectado?
- Estas versiones de PHP son seguras
- Cómo comprobar y actualizar su servidor
- PHP 8.1 y versiones anteriores: sin actualización oficial
- Medidas provisionales y la pregunta «¿Debo desconectar el servidor?»
- Preguntas frecuentes
- Asistencia de Biricon IT Services
¿Qué ha ocurrido? Cronología
El equipo de seguridad de PHP anunció de antemano la publicación de las correcciones para que los proveedores de alojamiento y los administradores tuvieran tiempo de prepararse. La publicación tuvo lugar el 21 de octubre de 2026. El BSI emitió su alerta (versión 1.1) ese mismo día.
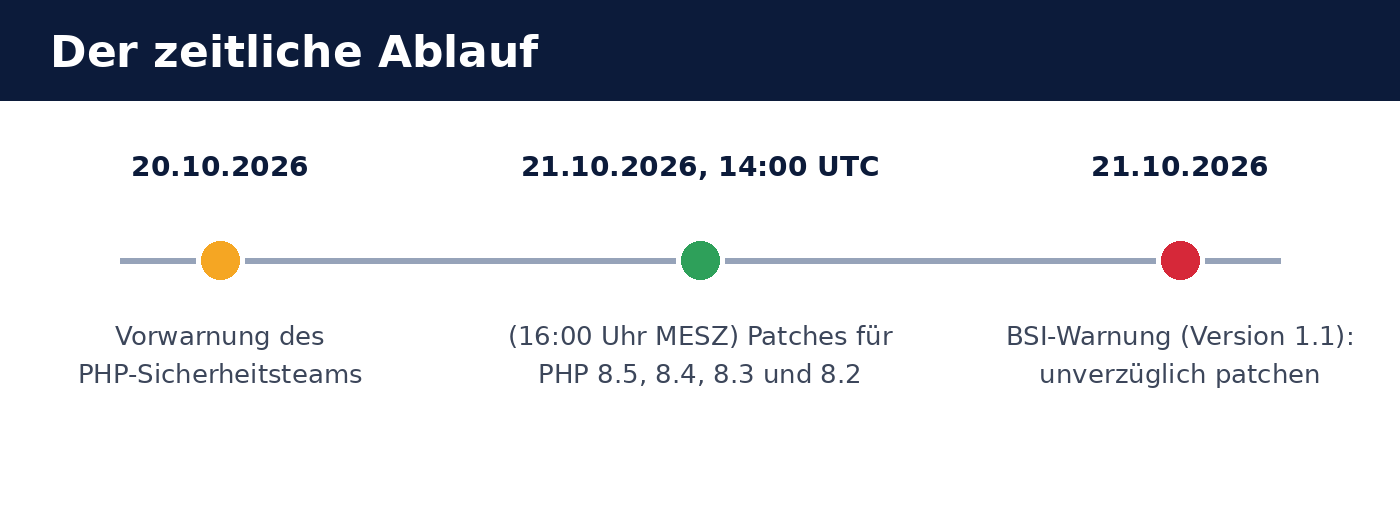
- 20 de octubre de 2026: el equipo de seguridad de PHP avisa de que al día siguiente se publicarán actualizaciones de seguridad.
- 21 de octubre de 2026, 14:00 UTC (16:00, hora de verano de Europa Central): se publican los parches para PHP 8.5, 8.4, 8.3 y 8.2.
- 21 de octubre de 2026: el BSI alerta sobre las «vulnerabilidades críticas que amenazan a las aplicaciones web de todo el mundo» y recomienda aplicar los parches de inmediato. Según el BSI, algunos grandes proveedores de alojamiento han desconectado servidores de forma preventiva.
Resumen de las dos vulnerabilidades de PHP
Se trata de dos fallos independientes en el núcleo de PHP: CVE-2026-109618 y CVE-2026-109619. Según el equipo de seguridad de PHP, ambos pueden permitir que un atacante ejecute código en el servidor sin necesidad de autenticarse (ejecución remota de código sin autenticación). Las vulnerabilidades tienen una puntuación de CVSS v4.0: 9,2 (crítica).
| Característica | Descripción |
|---|---|
| Identificadores | CVE-2026-109618 y CVE-2026-109619 |
| Gravedad | CVSS v4.0: 9,2 — crítica |
| Impacto | Ejecución de código en el servidor (ejecución remota de código) sin autenticación |
| Causa 1 | Corrupción de memoria cuando PHP se queda sin memoria RAM durante el procesamiento (Out-of-Memory) |
| Causa 2 | Estado global obsoleto que permanece en memoria entre solicitudes |
| Especialmente expuesto | Apache con mod_php |
Según la evaluación del BSI, en el momento de la publicación no había ataques confirmados, aunque sí indicios sin confirmar de intentos de explotación. La experiencia indica que, ante vulnerabilidades críticas en un software tan extendido, cabe esperar que los atacantes analicen las correcciones y preparen ataques automatizados. Por eso, el margen de tiempo para aplicar los parches es reducido.
¿Quién está afectado?
En principio, está afectado cualquier servidor que ejecute PHP, independientemente de cómo esté integrado: PHP-FPM, mod_php en Apache, php-cgi, FrankenPHP o LiteSpeed. Según el equipo de seguridad de PHP, el riesgo es mayor en Apache con mod_php.
El BSI menciona expresamente aplicaciones basadas en PHP que, por tanto, también pueden verse afectadas:
- Sistemas de gestión de contenidos: WordPress, Drupal, TYPO3, Joomla
- Plataformas de comercio electrónico: Magento
- Nube y almacenamiento de archivos: Nextcloud
- Interfaces de cortafuegos: pfSense, OPNsense
La propia aplicación no tiene por qué contener errores. La vulnerabilidad está en PHP, por lo que actualizar únicamente WordPress, Nextcloud & compañía no basta. Es necesario actualizar la versión de PHP del servidor. En cortafuegos como pfSense y OPNsense, la versión corregida de PHP se distribuye mediante la correspondiente actualización de firmware del fabricante.
Estas versiones de PHP son seguras
Las vulnerabilidades están corregidas en las siguientes versiones. Las versiones inferiores se consideran vulnerables.
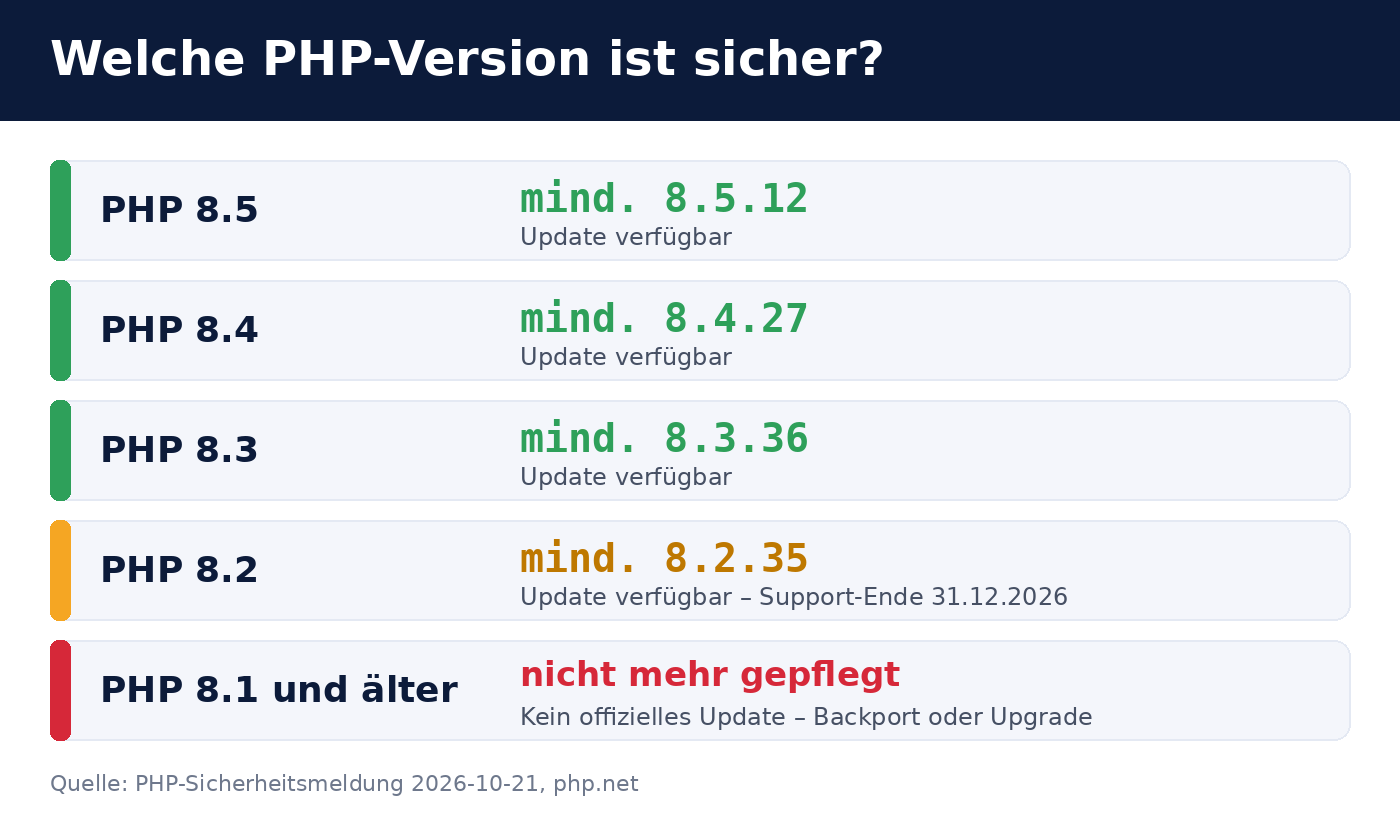
| Rama de PHP | Versión mínima necesaria | Observaciones |
|---|---|---|
| PHP 8.5 | 8.5.12 | rama actual |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | El soporte finaliza el 31 de diciembre de 2026 |
| PHP 8.1 y versiones anteriores | sin actualización oficial; véase más abajo | |
Cómo comprobar y actualizar su servidor
1. Identificar la versión de PHP instalada
En la línea de comandos del servidor, php -v muestra la versión de PHP utilizada en la línea de comandos. El servidor web puede utilizar una versión de PHP distinta. Por eso, compruebe también la versión de PHP-FPM o del módulo de Apache, por ejemplo, con php-fpm8.3 -v o mediante una página que muestre la salida de phpinfo() (elimínela inmediatamente después).
2. Instalar la actualización mediante el gestor de paquetes
En Debian, Ubuntu, RHEL y distribuciones afines, la versión corregida se obtiene mediante el gestor de paquetes habitual, por ejemplo, con apt update && apt upgrade o dnf upgrade. En fuentes externas, como el PPA de Sury o el repositorio de Remi, los nuevos paquetes suelen estar disponibles poco después.
apt changelog php8.3-fpm o rpm -q --changelog php | grep CVE-2026-1096).
3. Reiniciar el servicio de PHP
Actualizar el paquete no basta: los procesos de PHP en ejecución conservan el código antiguo en memoria. Reinicie PHP-FPM (systemctl restart php8.3-fpm) o Apache (systemctl restart apache2) y compruebe después que los procesos se hayan iniciado tras la actualización.
4. Sitios web alojados
En un alojamiento compartido, normalmente es el proveedor quien realiza la actualización. El panel de cliente suele permitir seleccionar la versión de PHP de cada sitio web. Elija una de las versiones seguras indicadas anteriormente o consulte al proveedor si ya ha aplicado los parches. Según el BSI, algunos proveedores han desconectado servidores de forma preventiva. Si su sitio deja de estar disponible brevemente, esa podría ser la causa.
PHP 8.1 y versiones anteriores: sin actualización oficial
PHP 8.1 y las versiones anteriores ya no reciben actualizaciones oficiales de seguridad. Quienes administren estos sistemas tienen dos opciones:
- Migrar a una versión con soporte (recomendado). Cuanto más antigua sea la versión, mayor será el trabajo de adaptación de la aplicación y sus extensiones, por lo que conviene probar la migración de antemano.
- Adaptar las correcciones a versiones anteriores. El equipo de seguridad de PHP ha publicado las correcciones en ramas de desarrollo de GitHub. Quienes compilen PHP por su cuenta pueden incorporar estos cambios a versiones anteriores. Es una solución provisional que requiere conocimientos especializados.
También PHP 8.2 dejará de recibir soporte el 31 de diciembre de 2026. Por tanto, planifique ya la migración a PHP 8.4 o 8.5 y no la posponga hasta el cambio de año.
Medidas provisionales y la pregunta «¿Debo desconectar el servidor?»
En su anuncio, el equipo de seguridad de PHP también describió medidas de protección provisionales. Estas reducen el riesgo, pero no corrigen por completo las vulnerabilidades. No sustituyen a la actualización y solo están pensadas para cubrir el periodo hasta que esta se aplique.
La conveniencia de desconectar un servidor de la red hasta que se actualice depende de su importancia y de quién pueda acceder a él. El BSI señala que grandes proveedores han tomado esta medida. Como orientación general:
- Servidor accesible públicamente que puede actualizarse ahora: aplique los parches de inmediato; no es necesario apagarlo.
- Servidor accesible públicamente que no puede actualizarse a corto plazo: restrinja el acceso (por ejemplo, mediante un cortafuegos que solo permita direcciones conocidas) o desactive temporalmente el servicio, especialmente si utiliza
mod_php. - Servidor accesible solo desde la red interna: aplique los parches cuanto antes, aunque la urgencia es menor.
Preguntas frecuentes
¿Tengo que actualizar WordPress, Joomla o Nextcloud?
No por esta vulnerabilidad. Está en PHP, no en la aplicación. Actualice la versión de PHP del servidor. En cualquier caso, actualizar la aplicación también es recomendable.
¿Cómo puedo saber si alguien ya ha explotado la vulnerabilidad?
Es difícil determinarlo con certeza. Algunas señales de alerta son archivos PHP desconocidos en el directorio web, procesos inusuales ejecutados con el usuario del servidor web, nuevas cuentas de usuario o tareas cron y tráfico saliente inusual. Si existen sospechas concretas, debe realizarse un análisis forense del sistema y, en caso de duda, reinstalarlo desde cero.
¿Basta con un cortafuegos de aplicaciones web?
Un cortafuegos puede bloquear patrones de ataque conocidos, pero no sustituye a la actualización. Encontrará más información sobre cómo se complementan las distintas capas de protección en nuestro artículo Cómo proteger Odoo 19: cortafuegos, 2FA & Web RBL. Estos principios se aplican a cualquier aplicación web.
¿Está afectado Odoo?
No. Odoo está escrito en Python y no funciona con PHP. Solo estarían afectadas las aplicaciones PHP que se ejecuten en el mismo servidor.
¿Dónde puedo encontrar la información oficial?
Encontrará el anuncio del equipo de seguridad de PHP en los archivos de noticias de php.net (entrada del 20 de octubre de 2026), y las versiones en php.net/downloads. La advertencia de la BSI lleva el número 2026-297981-1032 y se ha publicado en bsi.bund.de .
Asistencia de Biricon IT Services
Si no tiene claro qué versión de PHP se ejecuta en su servidor o necesita ayuda para aplicar los parches, estaremos encantados de ayudarle: con el inventario de todos los sistemas PHP, la instalación de las actualizaciones, la migración a una versión de PHP con soporte y la comprobación de posibles intrusiones. Como proveedor de servicios informáticos, administramos servidores, cortafuegos y aplicaciones web para pequeñas y medianas empresas.
Información actualizada a 21 de octubre de 2026. La situación puede cambiar rápidamente; las publicaciones del equipo de seguridad de PHP y del BSI son la referencia oficial.