2026ko urriaren 21a | PHP | Segurtasun informatikoa
2026ko urriaren 21ean, PHPren segurtasun-taldeak eguneraketak argitaratu zituen oraindik euskarria duten PHP bertsio guztietarako. Eguneraketa horiek PHP2Shell izenez ezagutu diren bi ahultasun kritiko konpontzen dituzte. BSI erakundeak horri buruzko ohartarazpena argitaratu du, eta kaltetutako sistemetan adabakiak berehala aplikatzeko eskatu du. PHP darabilen web-zerbitzari bat kudeatzen duenak gaur bertan hartu beharko lituzke neurriak. WordPress, Nextcloud edo Joomla bat «besterik ez» kudeatzen dutenei ere dagokie hori, aplikazio horiek PHPn exekutatzen baitira.
Artikulu honek laburbiltzen du zer gertatu den, zer PHP bertsiok dituzten ahultasunak, orain zer bertsio behar duzun eta nola egiazta dezakezun minutu gutxitan zure zerbitzaria babestuta dagoen.
Artikulu honen edukia
- Zer gertatu da? Gertaeren kronologia
- PHPren bi ahultasunak, labur
- Nori eragiten dio?
- PHP bertsio hauek seguruak dira
- Nola egiaztatu eta eguneratu zure zerbitzaria
- PHP 8.1 eta aurrekoak: eguneraketa ofizialik ez
- Behin-behineko neurriak eta «Zerbitzaria deskonektatu?» galdera
- Ohiko galderak
- Biricon IT Servicesen laguntza
Zer gertatu da? Gertaeren kronologia
PHPren segurtasun-taldeak aldez aurretik iragarri zuen zuzenketen argitalpena, web-ostatuaren hornitzaileek eta administratzaileek prestatzeko denbora izan zezaten. Zuzenketak 2026ko urriaren 21ean argitaratu ziren. BSI erakundeak egun berean argitaratu zuen bere ohartarazpena (1.1 bertsioa).
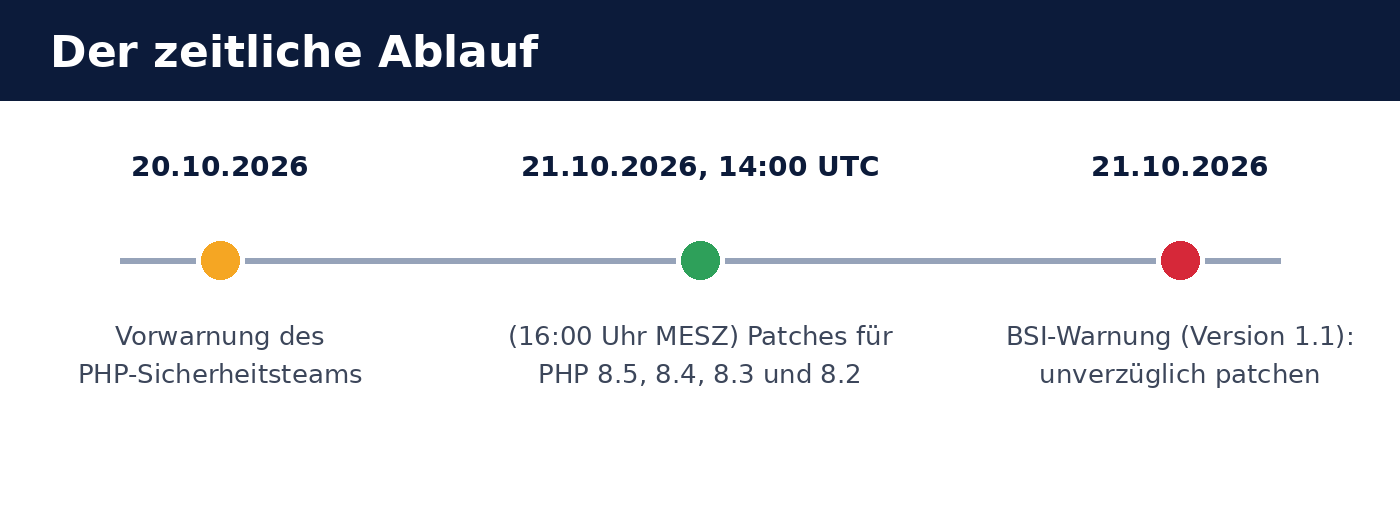
- 2026ko urriaren 20a: PHPren segurtasun-taldeak aurretiazko abisua eman zuen, hurrengo egunean segurtasun-eguneraketak argitaratuko zirela jakinarazteko.
- 2026ko urriaren 21a, 14:00 UTC (16:00, Europako Erdialdeko udako ordua): PHP 8.5, 8.4, 8.3 eta 8.2 bertsioetarako adabakiak argitaratu ziren.
- 2026ko urriaren 21a: BSIk «mundu osoko web-aplikazioak arriskuan jartzen dituzten ahultasun kritikoez» ohartarazi zuen, eta adabakiak berehala aplikatzea gomendatu zuen. BSIren arabera, web-ostatuaren hornitzaile handi batzuek zerbitzariak deskonektatu zituzten prebentzioz.
PHPren bi ahultasunak, labur
PHPren nukleoko bi akats bereizi dira: CVE-2026-109618 eta CVE-2026-109619. PHPren segurtasun-taldearen arabera, biek eman diezaiokete erasotzaile bati zerbitzarian programa-kodea exekutatzeko aukera, saioa hasi beharrik gabe (autentifikaziorik gabeko urruneko kode-exekuzioa). Ahultasunei CVSS v4.0: 9,2 (kritikoa) balorazioa eman zaie.
| Ezaugarria | Esanahia |
|---|---|
| Identifikatzaileak | CVE-2026-109618 eta CVE-2026-109619 |
| Balorazioa | CVSS v4.0: 9,2 — kritikoa |
| Ondorioa | Zerbitzarian kodea exekutatzea (urruneko kode-exekuzioa), saioa hasi gabe |
| 1. kausa | Memoria hondatzea, prozesatzean PHPk RAM memoria gehiago eskuratu ezin duenean (Out-of-Memory) |
| 2. kausa | Eskaeren artean memorian geratzen den egoera global zaharkitua |
| Bereziki arriskuan | Apache, mod_php moduluarekin |
BSIren balorazioaren arabera, argitaratzeko unean ez zegoen baieztatutako erasorik, baina ahultasunak ustiatzeko saiakeren zantzu baieztatu gabeak bazeuden. Esperientziak erakusten du hain hedatuta dagoen software batean ahultasun kritikoak agertzean espero izatekoa dela erasotzaileek zuzenketak aztertzea eta eraso automatizatuak prestatzea. Horregatik, adabakiak aplikatzeko denbora-tartea laburra da.
Nori eragiten dio?
Oro har, PHP exekutatzen duen zerbitzari orori eragiten dio, PHP nola integratuta dagoen gorabehera: PHP-FPM, Apacheko mod_php, php-cgi, FrankenPHP edo LiteSpeed. PHPren segurtasun-taldearen arabera, arriskurik handiena mod_php darabilen Apachek du.
BSIk berariaz aipatzen ditu PHPn oinarrituta daudenez kaltetuak izan daitezkeen aplikazio hauek:
- Edukiak kudeatzeko sistemak: WordPress, Drupal, TYPO3, Joomla
- Lineako dendetarako sistemak: Magento
- Hodeia eta fitxategi-biltegiratzea: Nextcloud
- Suebakien interfazeak: pfSense, OPNsense
Horretarako, aplikazioak berak ez du zertan akastuna izan. Ahultasuna PHPn dago; beraz, WordPress, Nextcloud & Co. soilik eguneratzea ez da nahikoa. Zerbitzariko PHP bertsioa eguneratu behar da. pfSense eta OPNsense bezalako suebakietan, PHP bertsio zuzendua fabrikatzailearen dagokion firmware-eguneraketaren bidez iristen da.
PHP bertsio hauek seguruak dira
Ahultasunak honako bertsio hauetan konpondu dira. Bertsio zaharrago guztiak zaurgarritzat jotzen dira.
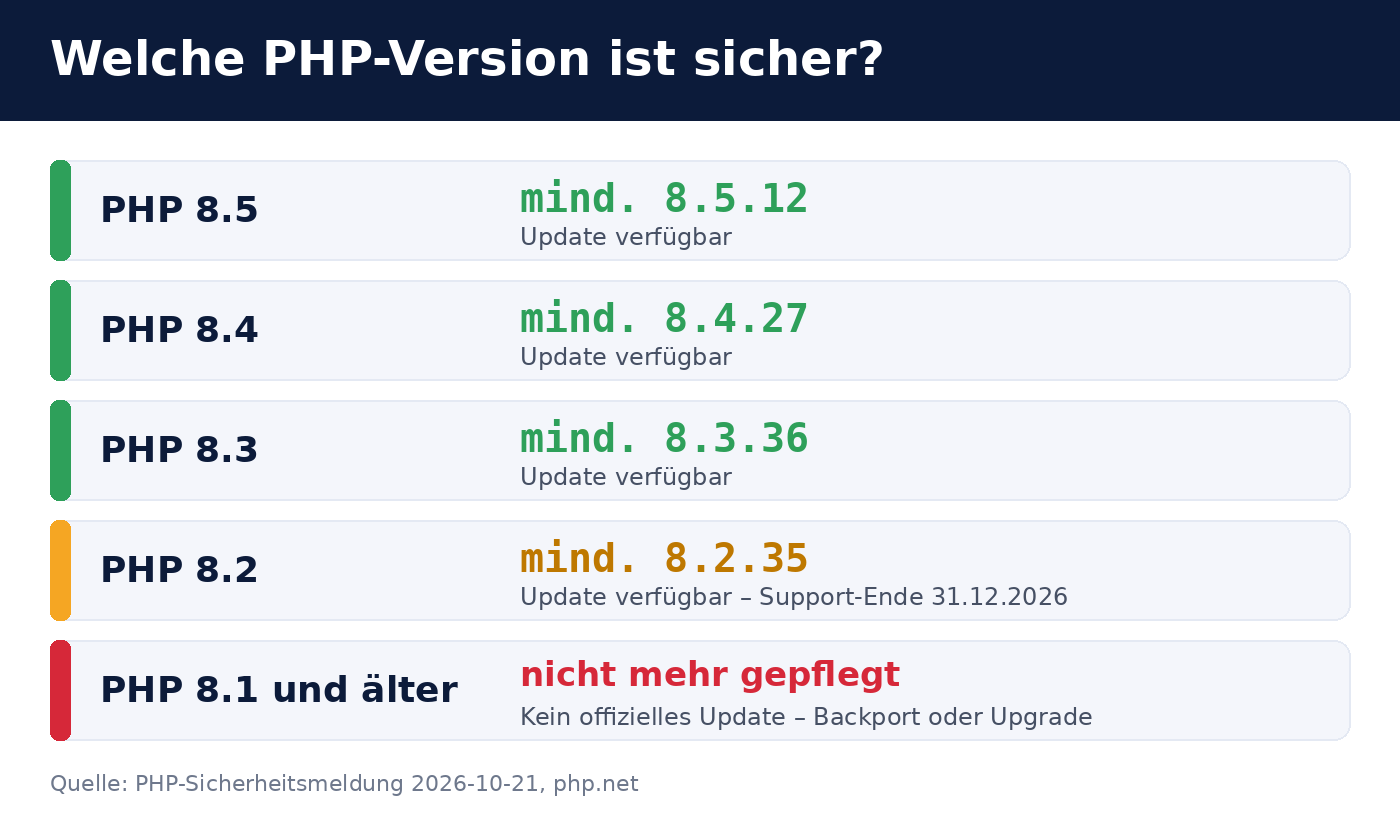
| PHP adarra | Gutxienez behar dena | Oharra |
|---|---|---|
| PHP 8.5 | 8.5.12 | egungo adarra |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Euskarria 2026ko abenduaren 31n amaituko da |
| PHP 8.1 eta aurrekoak | eguneraketa ofizialik ez, ikusi beherago | |
Nola egiaztatu eta eguneratu zure zerbitzaria
1. Egiaztatu instalatutako PHP bertsioa
Zerbitzariaren komando-lerroan, php -v komandoak komando-lerroko PHPren bertsioa erakusten du. Web-zerbitzariak beste PHP bertsio bat erabil dezake. Horregatik, egiaztatu PHP-FPMren edo Apache moduluaren bertsioa ere, adibidez php-fpm8.3 -v komandoarekin edo phpinfo() funtzioaren irteera erakusten duen orri baten bidez (ondoren, kendu orri hori berehala).
2. Instalatu eguneraketa pakete-kudeatzailearen bidez
Debian, Ubuntu, RHEL eta antzeko banaketetan, bertsio zuzendua ohiko pakete-kudeatzailearen bidez iristen da, adibidez apt update && apt upgrade edo dnf upgrade erabilita. Sury-PPA edo Remi biltegia bezalako hirugarrenen iturrietan, pakete berriak laster agertu ohi dira.
apt changelog php8.3-fpm edo rpm -q --changelog php | grep CVE-2026-1096 erabilita).
3. Berrabiarazi PHP zerbitzua
Paketea eguneratzea bakarrik ez da nahikoa: martxan dauden PHP prozesuek kode zaharra memorian mantentzen dute. Berrabiarazi PHP-FPM (systemctl restart php8.3-fpm) edo Apache (systemctl restart apache2), eta egiaztatu ondoren prozesuak eguneraketaren ostean abiarazi direla.
4. Web-ostatu zerbitzu batean dauden webguneak
Ostatu partekatuan, hornitzaileak egin ohi ditu eguneratzeak. Bezeroaren menuan, normalean, webgune bakoitzaren PHP bertsioa hauta daiteke. Hautatu bertan goian aipatutako bertsio seguruetako bat, edo galdetu hornitzaileari adabakien egoeraz. BSIren arabera, hornitzaile batzuek zerbitzariak saretik deskonektatu dituzte, badaezpada. Zure webgunea tarte labur batez eskuragarri ez badago, hori izan daiteke arrazoia.
PHP 8.1 eta aurrekoak: eguneraketa ofizialik ez
PHP 8.1 bertsiorako eta zaharragoetarako ez dago jada segurtasun-eguneratze ofizialik. Sistema horien arduradunek bi aukera dituzte:
- Laguntza duen bertsio batera aldatzea (gomendatua). Zenbat eta zaharragoa izan bertsioa, orduan eta lan handiagoa beharko da aplikazioa eta hedapenak egokitzeko; horregatik, aldaketa egin aurretik probatu behar da.
- Zuzenketak bertsio zaharragoetara eramatea. PHPren segurtasun-taldeak GitHubeko garapen-adarretan jarri ditu zuzenketak. PHP beren kabuz konpilatzen dutenek bertsio zaharragoetan txerta ditzakete aldaketa horiek. Behin-behineko irtenbidea da, eta ezagutza espezializatua eskatzen du.
PHP 8.2 bertsioak ere 2026ko abenduaren 31ra arte baino ez du laguntza izango. Beraz, planifikatu orain PHP 8.4 edo 8.5 bertsiora aldatzea, eta ez utzi urte-amaierarako.
Behin-behineko neurriak eta «Zerbitzaria deskonektatu?» galdera
PHPren segurtasun-taldeak behin-behineko babes-neurriak ere azaldu ditu iragarpenarekin batera. Neurri horiek arriskua murrizten dute, baina ez dituzte segurtasun-zuloak erabat ixten. Ez dute eguneratzea ordezten: eguneratu arteko tartea estaltzeko baino ez dira.
Eguneratu arte zerbitzari bat saretik deskonektatu behar den erabakitzeko, haren garrantzia eta eskuragarritasuna hartu behar dira kontuan. BSIk azaldu du hornitzaile handiek neurri hori hartu dutela. Irizpide orokor gisa:
- Publikoki eskuragarri dagoen zerbitzaria, orain eguneratu daitekeena: aplikatu adabakia berehala; ez da itzali behar.
- Publikoki eskuragarri dagoen zerbitzaria, epe laburrean eguneratu ezin dena: mugatu sarbidea (adibidez, suebakiaren bidez helbide ezagunei soilik baimenduta) edo eten zerbitzua aldi baterako, bereziki
mod_phperabiltzen bada. - Barne-saretik soilik eskuragarri dagoen zerbitzaria: aplikatu adabakia laster; premia txikiagoa da.
Ohiko galderak
WordPress, Joomla edo Nextcloud eguneratu behar dut?
Ez segurtasun-zulo honengatik. Arazoa PHPn dago, ez aplikazioan. Eguneratu zerbitzariko PHP bertsioa. Nolanahi ere, aplikazioa eguneratzea komeni da.
Nola jakin dezaket norbaitek segurtasun-zuloa dagoeneko baliatu duen?
Zaila da ziurtasunez jakitea. Susmagarriak dira web-direktorioko PHP fitxategi ezezagunak, web-zerbitzariaren erabiltzailearekin exekutatzen diren ezohiko prozesuak, erabiltzaile-kontu edo cron ataza berriak eta irteerako ezohiko datu-trafikoa. Susmo zehatzik badago, sistema forentseki aztertu behar da, eta, zalantzarik izanez gero, hutsetik berrinstalatu.
Nahikoa al da web-aplikazioen suebaki bat?
Suebaki batek eraso-eredu ezagunak geldiaraz ditzake, baina ez du eguneratzea ordezten. Babes-geruzen arteko elkarlanari buruz gehiago jakiteko, irakurri gure artikulua Odoo 19 babestea: suebakia, 2FA & Web RBL. Oinarri horiek edozein web-aplikaziotarako balio dute.
Odoo ukituta dago?
Ez. Odoo Pythonen idatzita dago, eta ez da PHPn exekutatzen. Zerbitzari berean exekutatzen diren PHP aplikazioak baino ez lirateke kaltetuko.
Non aurki dezaket informazio ofiziala?
PHPren segurtasun-taldearen iragarpena hemen aurkituko duzu: php.net webguneko albisteen artxiboak (2026ko urriaren 20ko sarrera); bertsioak, berriz, hemen: php.net/downloads. BSIren abisuaren zenbakia 2026-297981-1032 da, eta bsi.bund.de webgunean argitaratuta dago.
Biricon IT Servicesen laguntza
Ez badakizu ziur zure zerbitzarian zein PHP bertsio exekutatzen den, edo adabakiak aplikatzeko laguntza behar baduzu, gustura lagunduko dizugu: PHP sistema guztien inbentarioa egiten, eguneratzeak instalatzen, euskarria duen PHP bertsio batera aldatzen eta sisteman baimenik gabeko sarbiderik edo aldaketarik izan den egiaztatzen. IT zerbitzuen hornitzaile gisa, enpresa txiki eta ertainen zerbitzariak, suebakiak eta web-aplikazioak kudeatzen ditugu.
Jarri gurekin harremanetan orain
Egoera: 2026ko urriaren 21ekoa. Egoera epe laburrean alda daiteke; erabakigarriak PHP segurtasun-taldearen eta BSIren argitalpenak dira.