21. oktober 2026 | PHP | IT-sikkerhed
Den 21. oktober 2026 udgav PHP's sikkerhedsteam opdateringer til alle PHP-versioner, der stadig understøttes. De lukker to kritiske sårbarheder, som er blevet kendt under navnet PHP2Shell. BSI har udsendt en advarsel og kræver, at berørte systemer sikkerhedsopdateres omgående. Driver du en webserver med PHP, bør du handle allerede i dag. Det gælder også alle, der »kun« driver en WordPress-, Nextcloud- eller Joomla-installation, da disse applikationer kører på PHP.
Dette indlæg opsummerer, hvad der er sket, hvilke PHP-versioner der er berørt, hvilken version du har brug for nu, og hvordan du på få minutter kan kontrollere, om din server er sikret.
Artiklens indhold
- Hvad er der sket? Forløbet
- Overblik over de to PHP-sårbarheder
- Hvem er berørt?
- Disse PHP-versioner er sikre
- Sådan kontrollerer og opdaterer du din server
- PHP 8.1 og ældre: ingen officiel opdatering
- Midlertidige tiltag og spørgsmålet »Skal serveren tages offline?«
- Ofte stillede spørgsmål
- Hjælp fra Biricon IT Services
Hvad er der sket? Forløbet
PHP's sikkerhedsteam varslede udgivelsen af rettelserne på forhånd, så hostingudbydere og administratorer havde tid til at forberede sig. Selve udgivelsen fandt sted den 21. oktober 2026. BSI udsendte sin advarsel (version 1.1) samme dag.
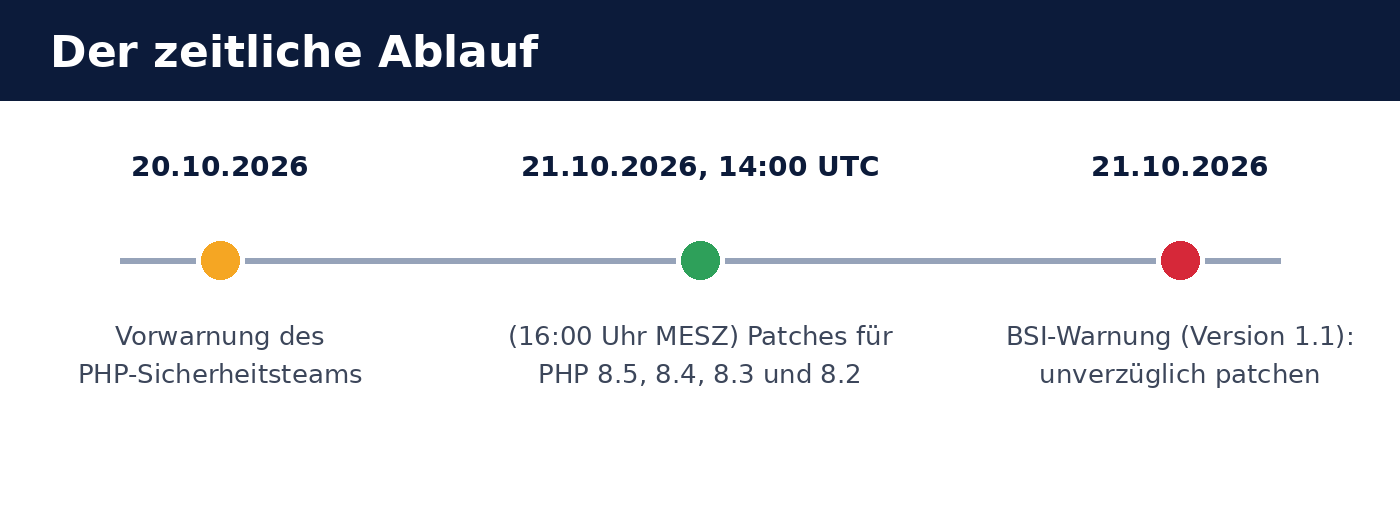
- 20. oktober 2026: PHP-sikkerhedsteamet varsler, at der udkommer sikkerhedsopdateringer dagen efter.
- 21. oktober 2026, 14:00 UTC (16:00 CEST): Patchene til PHP 8.5, 8.4, 8.3 og 8.2 udgives.
- 21. oktober 2026: BSI advarer om de »kritiske sårbarheder, der truer webapplikationer verden over«, og anbefaler at installere rettelserne omgående. Ifølge BSI har nogle store hostingudbydere som en sikkerhedsforanstaltning taget servere offline.
Overblik over de to PHP-sårbarheder
Der er tale om to separate fejl i PHP-kernen: CVE-2026-109618 og CVE-2026-109619. Ifølge PHP-sikkerhedsteamet kan begge medføre, at en angriber kan køre programkode på serveren uden at logge ind (fjernkørsel af kode uden autentificering). Sårbarhederne vurderes til CVSS v4.0: 9,2 (kritisk).
| Egenskab | Betydning |
|---|---|
| Identifikatorer | CVE-2026-109618 og CVE-2026-109619 |
| Vurdering | CVSS v4.0: 9,2 — kritisk |
| Konsekvens | Kørsel af kode på serveren (Remote Code Execution) uden login |
| Årsag 1 | Hukommelseskorruption, når PHP løber tør for arbejdshukommelse under behandlingen (Out-of-Memory) |
| Årsag 2 | Forældet global tilstand, der bliver liggende i hukommelsen mellem forespørgsler |
| Særligt udsat | Apache med mod_php |
Ifølge BSI var der på udgivelsestidspunktet ingen bekræftede angreb, men der var ubekræftede meldinger om forsøg på at udnytte sårbarhederne. Erfaringen viser, at man ved kritiske sårbarheder i så udbredt software må forvente, at angribere analyserer rettelserne og forbereder automatiserede angreb. Der er derfor kun kort tid til at få installeret rettelserne.
Hvem er berørt?
Som udgangspunkt er alle servere, der kører PHP, berørt, uanset hvordan PHP er integreret: PHP-FPM, mod_php i Apache, php-cgi, FrankenPHP eller LiteSpeed. Ifølge PHP-sikkerhedsteamet er risikoen størst ved Apache med mod_php.
BSI nævner udtrykkeligt applikationer, der bygger på PHP og derfor også kan være berørt:
- CMS-systemer: WordPress, Drupal, TYPO3, Joomla
- Webshopsystemer: Magento
- Cloud og fillagring: Nextcloud
- Firewallgrænseflader: pfSense, OPNsense
Selve applikationen behøver ikke at indeholde fejl. Sårbarheden ligger i PHP, så en opdatering af WordPress, Nextcloud & Co. er ikke tilstrækkelig i sig selv. PHP-versionen på serveren skal opdateres. Ved firewalls som pfSense og OPNsense leveres den rettede PHP-version via producentens firmwareopdatering.
Disse PHP-versioner er sikre
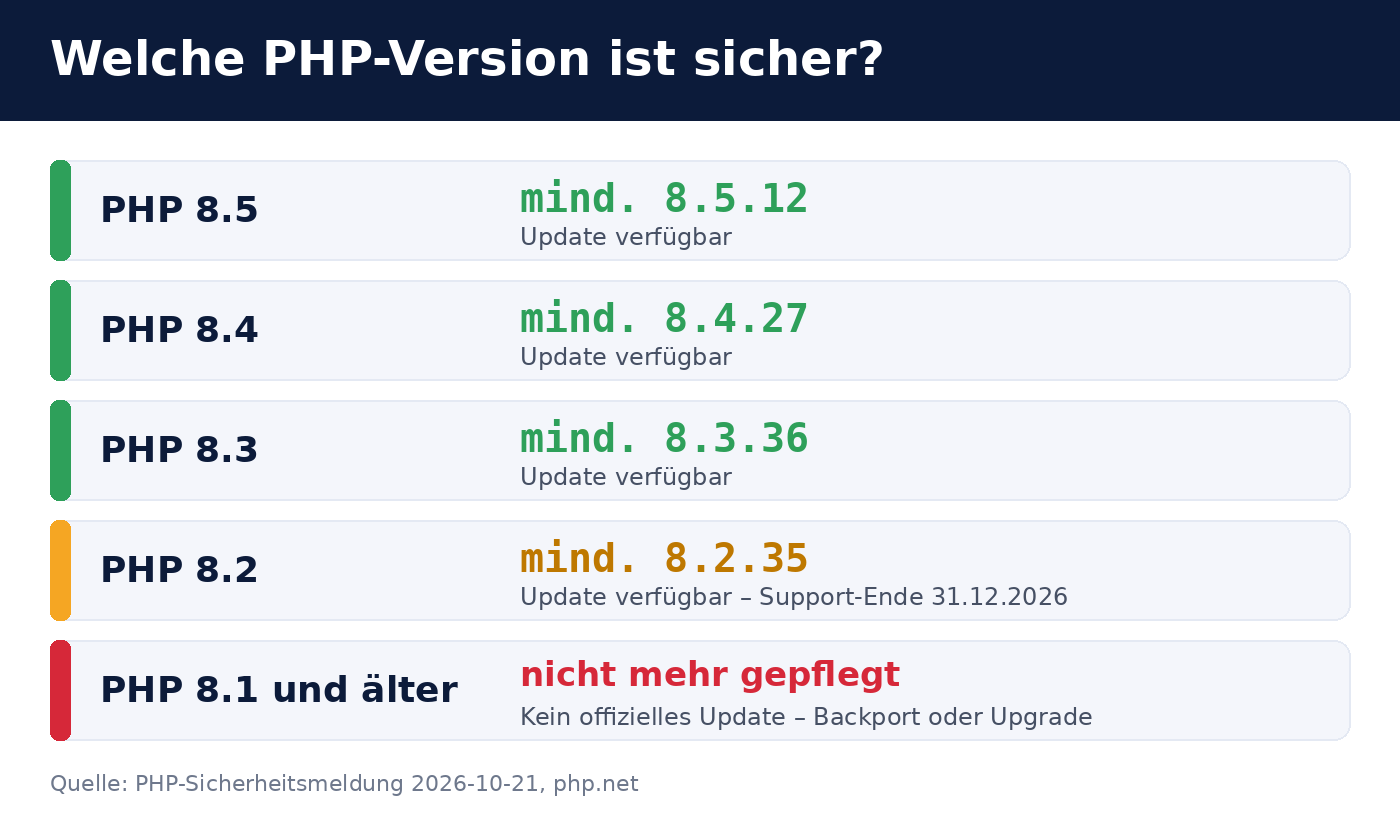
Sårbarhederne er rettet i følgende versioner. Alle tidligere versioner betragtes som sårbare.
| PHP-versionsgren | Mindste påkrævede version | Bemærkning |
|---|---|---|
| PHP 8.5 | 8.5.12 | aktuel versionsgren |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Support ophører den 31. december 2026 |
| PHP 8.1 og ældre | ingen officiel opdatering, se nedenfor | |
Sådan kontrollerer og opdaterer du din server
1. Find den installerede PHP-version
På serverens kommandolinje viser php -v versionen af PHP til kommandolinjen. Webserveren kan bruge en anden PHP-version. Kontrollér derfor også versionen af PHP-FPM eller Apache-modulet, for eksempel med php-fpm8.3 -v eller via en side, der viser output fra phpinfo() (fjern siden igen med det samme bagefter).
2. Installér opdateringen via pakkehåndteringen
På Debian, Ubuntu, RHEL og beslægtede distributioner leveres den rettede version via den almindelige pakkehåndtering, for eksempel med apt update && apt upgrade eller dnf upgrade. I tredjepartskilder som Sury-PPA eller Remi-pakkearkivet bliver de nye pakker som regel hurtigt tilgængelige.
apt changelog php8.3-fpm eller rpm -q --changelog php | grep CVE-2026-1096).
3. Genstart PHP-tjenesten
En pakkeopdatering er ikke nok i sig selv: PHP-processer, der allerede kører, beholder den gamle kode i hukommelsen. Genstart PHP-FPM (systemctl restart php8.3-fpm) eller Apache (systemctl restart apache2), og kontrollér derefter, at processerne er startet efter opdateringen.
4. Hostede hjemmesider
Ved shared hosting står udbyderen som regel for opdateringen. I kundepanelet kan man normalt vælge PHP-version for hver hjemmeside. Vælg en af de sikre versioner nævnt ovenfor, eller spørg udbyderen, hvor langt de er med rettelserne. Ifølge BSI har enkelte udbydere som en sikkerhedsforanstaltning taget servere offline. Hvis din side kortvarigt er utilgængelig, kan det være årsagen.
PHP 8.1 og ældre: ingen officiel opdatering
PHP 8.1 og ældre modtager ikke længere officielle sikkerhedsopdateringer. Dem, der driver sådanne systemer, har to muligheder:
- Skift til en understøttet version (anbefalet). Jo ældre versionen er, desto mere arbejde kræver det at tilpasse applikationen og dens udvidelser. Derfor bør skiftet testes på forhånd.
- Tilbageportér rettelserne. PHP-sikkerhedsteamet har gjort rettelserne tilgængelige i udviklingsgrene på GitHub. Hvis du selv kompilerer PHP, kan du overføre disse ændringer til ældre versioner. Det er en midlertidig løsning, som kræver faglig ekspertise.
Også PHP 8.2 understøttes kun frem til 31. december 2026. Planlæg derfor overgangen til PHP 8.4 eller 8.5 nu, og udskyd den ikke til årsskiftet.
Midlertidige tiltag og spørgsmålet »Skal serveren tages offline?«
I forbindelse med meddelelsen har PHP-sikkerhedsteamet også beskrevet midlertidige beskyttelsestiltag. De mindsker risikoen, men lukker ikke sårbarhederne fuldstændigt. De erstatter ikke opdateringen og er kun beregnet til at beskytte i perioden frem til opdateringen.
Om en server frem til opdateringen bør tages af nettet, afhænger af dens betydning og tilgængelighed. BSI anfører, at store udbydere har taget dette skridt. Som tommelfingerregel gælder:
- Offentligt tilgængelig server, som kan opdateres nu: Installér rettelserne med det samme. Det er ikke nødvendigt at lukke serveren ned.
- Offentligt tilgængelig server, som ikke kan opdateres inden for kort tid: Begræns adgangen (for eksempel med en firewall, der kun tillader kendte adresser), eller luk tjenesten midlertidigt ned, især ved
mod_php. - Server, der kun er tilgængelig internt: Installér rettelserne snarest. Det haster mindre.
Ofte stillede spørgsmål
Skal jeg opdatere WordPress, Joomla eller Nextcloud?
Ikke på grund af denne sårbarhed. Den ligger i PHP, ikke i applikationen. Opdatér PHP-versionen på serveren. Uafhængigt af dette er det stadig en god idé at opdatere applikationen.
Hvordan kan jeg se, om nogen allerede har udnyttet sårbarheden?
Det er svært at afgøre med sikkerhed. Tegn kan være ukendte PHP-filer i webmappen, usædvanlige processer, der kører under webserverens bruger, nye brugerkonti eller cronjobs samt usædvanlig udgående datatrafik. Ved konkret mistanke bør systemet undersøges med it-forensiske metoder og geninstalleres, hvis der er tvivl.
Er en Web Application Firewall nok?
En firewall kan blokere kendte angrebsmønstre, men er ingen erstatning for opdateringen. Læs mere om samspillet mellem flere beskyttelseslag i vores artikel Beskyt Odoo 19: Firewall, 2FA & Web RBL. Principperne gælder for alle webapplikationer.
Er Odoo berørt?
Nej. Odoo er skrevet i Python og kører ikke på PHP. Kun PHP-applikationer, der kører på samme server, vil være berørt.
Hvor finder jeg de officielle oplysninger?
Du finder PHP-sikkerhedsteamets meddelelse i nyhedsarkiverne på php.net (indlæg fra 20. oktober 2026) og versionerne på php.net/downloads. BSI's advarsel har nummer 2026-297981-1032 og er på bsi.bund.de offentliggjort.
Hjælp fra Biricon IT Services
Hvis du er usikker på, hvilken PHP-version der kører på din server, eller har brug for hjælp til patching, hjælper vi dig gerne: med kortlægning af alle PHP-systemer, med indspilning af opdateringer, med overgang til en understøttet PHP-version og med kontrol for kompromittering. Som IT-leverandør passer vi servere, firewalls og webapplikationer for små og mellemstore virksomheder.
Status: 21. oktober 2026. Situationen kan ændre sig med kort varsel; det er PHP-sikkerhedsteamets og BSI's offentliggørelser, der er afgørende.