21 Οκτωβρίου 2026 | PHP | Ασφάλεια πληροφορικής
Στις 21 Οκτωβρίου 2026 η ομάδα ασφαλείας της PHP δημοσίευσε ενημερώσεις για όλες τις εκδόσεις PHP που εξακολουθούν να υποστηρίζονται. Κλείνουν δύο κρίσιμες ευπάθειες, που έγιναν γνωστές ως PHP2Shell. Η BSI εξέδωσε σχετική προειδοποίηση και ζητά τα επηρεαζόμενα συστήματα να ενημερωθούν χωρίς καθυστέρηση. Όποιος λειτουργεί web server με PHP, πρέπει να δράσει ακόμη και σήμερα. Αυτό ισχύει και για όλους όσοι λειτουργούν «μόνο» ένα WordPress, Nextcloud ή Joomla, διότι αυτές οι εφαρμογές τρέχουν σε PHP.
Αυτό το άρθρο συνοψίζει τι συνέβη, ποιες εκδόσεις της PHP επηρεάζονται, ποια έκδοση χρειάζεστε τώρα και πώς να ελέγξετε μέσα σε λίγα λεπτά αν ο διακομιστής σας είναι προστατευμένος.
Περιεχόμενα του άρθρου
- Τι συνέβη; Το χρονικό
- Οι δύο ευπάθειες της PHP με μια ματιά
- Ποιοι επηρεάζονται;
- Αυτές οι εκδόσεις της PHP είναι ασφαλείς
- Πώς να ελέγξετε και να ενημερώσετε τον διακομιστή σας
- PHP 8.1 και παλαιότερες εκδόσεις: χωρίς επίσημη ενημέρωση
- Προσωρινά μέτρα και το ερώτημα «Να θέσω τον διακομιστή εκτός σύνδεσης;»
- Συχνές ερωτήσεις
- Υποστήριξη από την Biricon IT Services
Τι συνέβη; Το χρονικό
Η ομάδα ασφαλείας της PHP είχε προαναγγείλει την κυκλοφορία των διορθώσεων, ώστε οι πάροχοι φιλοξενίας και οι διαχειριστές να έχουν χρόνο να προετοιμαστούν. Οι διορθώσεις κυκλοφόρησαν στις 21 Οκτωβρίου 2026. Την ίδια ημέρα, το BSI εξέδωσε την προειδοποίησή του (έκδοση 1.1).
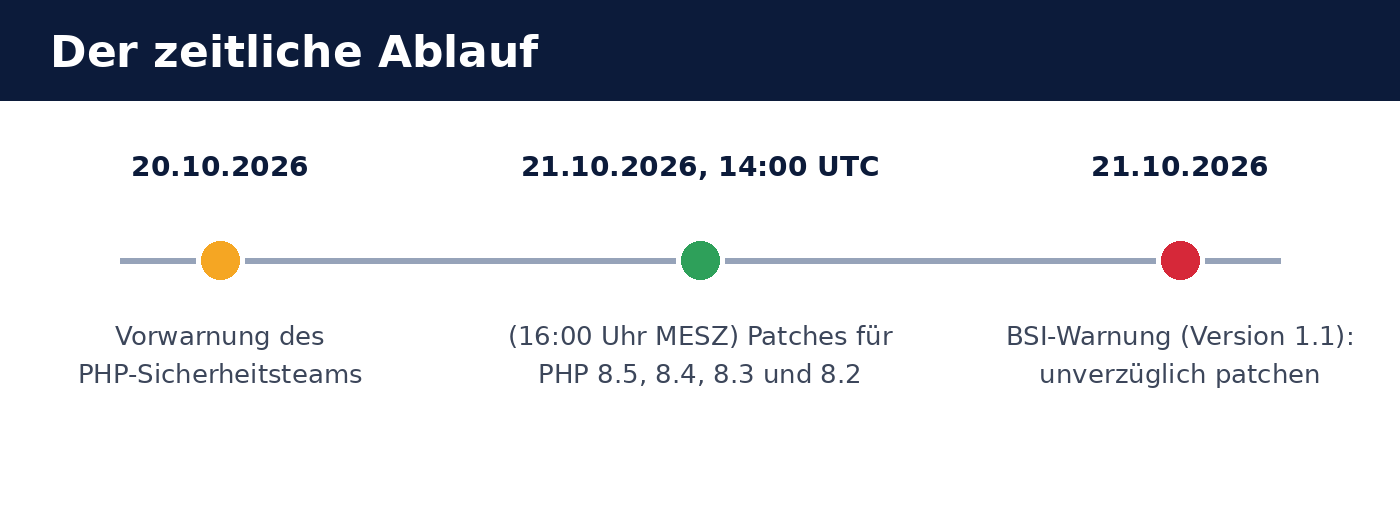
- 20 Οκτωβρίου 2026: Η ομάδα ασφαλείας της PHP προειδοποιεί ότι την επόμενη ημέρα θα κυκλοφορήσουν ενημερώσεις ασφαλείας.
- 21 Οκτωβρίου 2026, 14:00 UTC (16:00 θερινή ώρα Κεντρικής Ευρώπης): Κυκλοφορούν οι διορθώσεις για τις PHP 8.5, 8.4, 8.3 και 8.2.
- 21 Οκτωβρίου 2026: Το BSI προειδοποιεί για τις «κρίσιμες ευπάθειες που απειλούν διαδικτυακές εφαρμογές παγκοσμίως» και συνιστά την άμεση εφαρμογή των διορθώσεων. Σύμφωνα με το BSI, μεγάλοι πάροχοι φιλοξενίας έχουν θέσει προληπτικά ορισμένους διακομιστές εκτός σύνδεσης.
Οι δύο ευπάθειες της PHP με μια ματιά
Πρόκειται για δύο ξεχωριστά σφάλματα στον πυρήνα της PHP: CVE-2026-109618 και CVE-2026-109619. Σύμφωνα με την ομάδα ασφάλειας της PHP, και τα δύο μπορούν να επιτρέψουν σε έναν εισβολέα να εκτελέσει κώδικα στον διακομιστή χωρίς να συνδεθεί (απομακρυσμένη εκτέλεση κώδικα χωρίς έλεγχο ταυτότητας). Οι ευπάθειες αξιολογούνται με CVSS v4.0: 9,2 (κρίσιμες).
| Χαρακτηριστικό | Σημασία |
|---|---|
| Αναγνωριστικά | CVE-2026-109618 και CVE-2026-109619 |
| Αξιολόγηση | CVSS v4.0: 9,2 — κρίσιμη |
| Επίπτωση | Εκτέλεση κώδικα στον διακομιστή (Remote Code Execution), χωρίς σύνδεση |
| Αιτία 1 | Αλλοίωση της μνήμης όταν η PHP εξαντλεί τη διαθέσιμη μνήμη κατά την επεξεργασία (Out-of-Memory) |
| Αιτία 2 | Παρωχημένη καθολική κατάσταση που παραμένει στη μνήμη μεταξύ αιτημάτων |
| Ιδιαίτερα εκτεθειμένα συστήματα | Apache με mod_php |
Σύμφωνα με την εκτίμηση του BSI, κατά τη δημοσίευση δεν υπήρχαν επιβεβαιωμένες επιθέσεις, υπήρχαν όμως ανεπιβεβαίωτες ενδείξεις για απόπειρες εκμετάλλευσης. Η εμπειρία δείχνει ότι, όταν εντοπίζονται κρίσιμες ευπάθειες σε τόσο διαδεδομένο λογισμικό, οι εισβολείς αναλύουν τις διορθώσεις και προετοιμάζουν αυτοματοποιημένες επιθέσεις. Γι’ αυτό ο διαθέσιμος χρόνος για την εγκατάσταση των διορθώσεων είναι περιορισμένος.
Ποιοι επηρεάζονται;
Κατ’ αρχήν επηρεάζεται κάθε διακομιστής που εκτελεί PHP, ανεξάρτητα από τον τρόπο ενσωμάτωσής της: PHP-FPM, mod_php στον Apache, php-cgi, FrankenPHP ή LiteSpeed. Σύμφωνα με την ομάδα ασφάλειας της PHP, ο κίνδυνος είναι μεγαλύτερος για τον Apache με mod_php.
Το BSI αναφέρει ρητά εφαρμογές που βασίζονται στην PHP και, επομένως, ενδέχεται επίσης να επηρεάζονται:
- Συστήματα διαχείρισης περιεχομένου: WordPress, Drupal, TYPO3, Joomla
- Πλατφόρμες ηλεκτρονικού εμπορίου: Magento
- Υπηρεσίες cloud και αποθήκευσης αρχείων: Nextcloud
- Περιβάλλοντα διαχείρισης τειχών προστασίας: pfSense, OPNsense
Η ίδια η εφαρμογή δεν χρειάζεται να έχει κάποιο σφάλμα για να επηρεάζεται. Η ευπάθεια βρίσκεται στην PHP, επομένως μια ενημέρωση του WordPress, του Nextcloud & άλλων εφαρμογών από μόνη της δεν αρκεί. Πρέπει να ενημερωθεί η έκδοση PHP στον διακομιστή. Στα τείχη προστασίας όπως τα pfSense και OPNsense, η διορθωμένη έκδοση PHP παρέχεται μέσω της αντίστοιχης ενημέρωσης υλικολογισμικού του κατασκευαστή.
Αυτές οι εκδόσεις της PHP είναι ασφαλείς
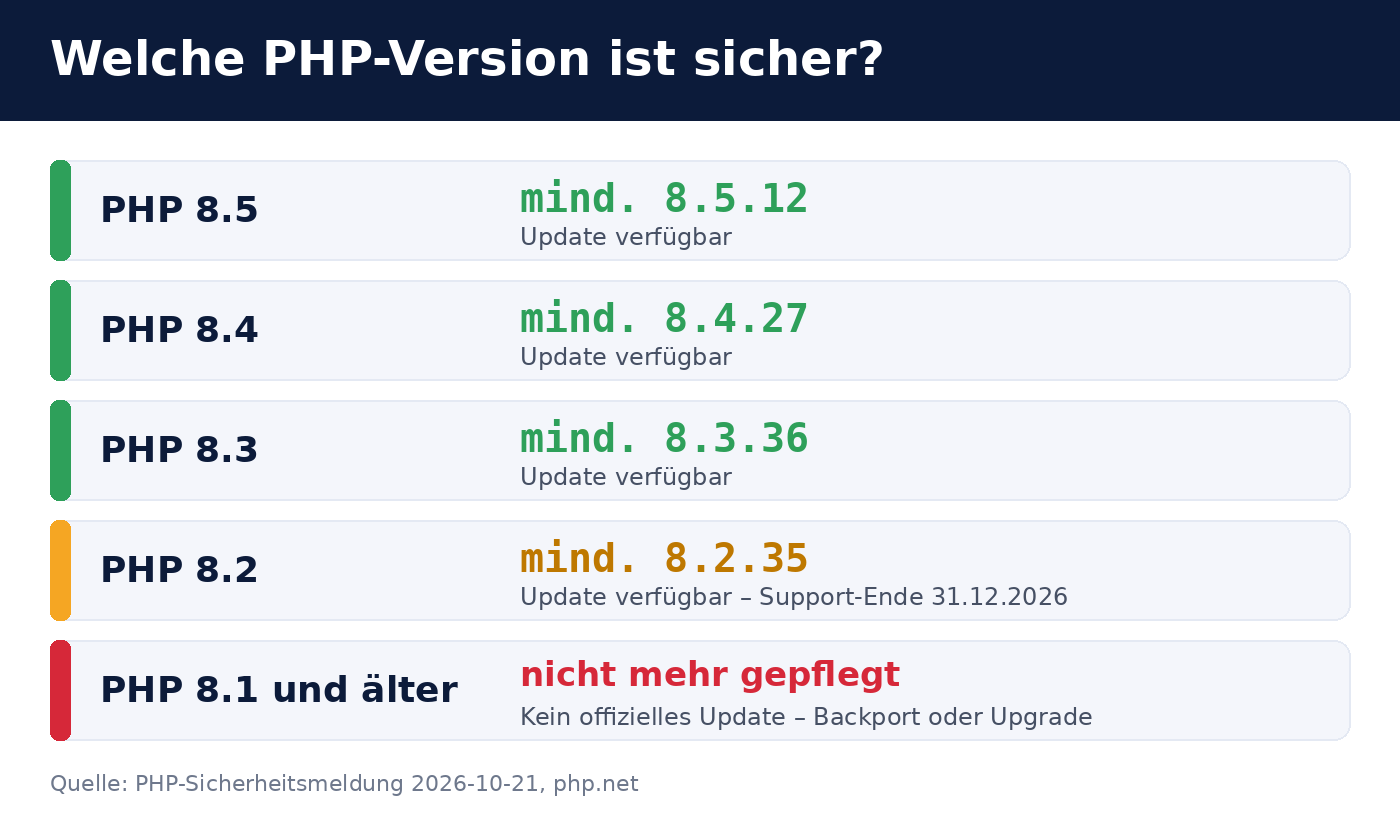
Οι ευπάθειες έχουν διορθωθεί στις παρακάτω εκδόσεις. Όλες οι προγενέστερες εκδόσεις θεωρούνται ευάλωτες.
| Κλάδος PHP | Ελάχιστη απαιτούμενη έκδοση | Σημείωση |
|---|---|---|
| PHP 8.5 | 8.5.12 | τρέχων κλάδος |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Η υποστήριξη λήγει στις 31 Δεκεμβρίου 2026 |
| PHP 8.1 και παλαιότερες εκδόσεις | δεν υπάρχει επίσημη ενημέρωση, δείτε παρακάτω | |
Πώς να ελέγξετε και να ενημερώσετε τον διακομιστή σας
1. Εντοπίστε την εγκατεστημένη έκδοση PHP
Στη γραμμή εντολών του διακομιστή, η εντολή php -v εμφανίζει την έκδοση της PHP που χρησιμοποιείται στη γραμμή εντολών. Ο διακομιστής ιστού μπορεί να χρησιμοποιεί διαφορετική έκδοση PHP. Ελέγξτε επομένως και την έκδοση του PHP-FPM ή της μονάδας Apache, για παράδειγμα με την εντολή php-fpm8.3 -v ή μέσω μιας σελίδας που εμφανίζει την έξοδο της phpinfo() (διαγράψτε τη σελίδα αμέσως μετά).
2. Εγκαταστήστε την ενημέρωση μέσω του διαχειριστή πακέτων
Στα Debian, Ubuntu, RHEL και στις συγγενικές διανομές, η διορθωμένη έκδοση παρέχεται μέσω του συνήθους διαχειριστή πακέτων, για παράδειγμα με τις εντολές apt update && apt upgrade ή dnf upgrade. Σε πηγές τρίτων, όπως το Sury-PPA ή το αποθετήριο Remi, τα νέα πακέτα συνήθως διατίθενται σύντομα.
apt changelog php8.3-fpm ή rpm -q --changelog php | grep CVE-2026-1096).
3. Επανεκκινήστε την υπηρεσία PHP
Η ενημέρωση του πακέτου από μόνη της δεν αρκεί: οι διεργασίες PHP που εκτελούνται διατηρούν τον παλιό κώδικα στη μνήμη. Επανεκκινήστε το PHP-FPM (systemctl restart php8.3-fpm) ή τον Apache (systemctl restart apache2) και ελέγξτε στη συνέχεια ότι οι διεργασίες ξεκίνησαν μετά την ενημέρωση.
4. Ιστότοποι σε υπηρεσίες φιλοξενίας
Στην κοινόχρηστη φιλοξενία, την ενημέρωση συνήθως αναλαμβάνει ο πάροχος. Στον πίνακα ελέγχου πελατών μπορείτε συνήθως να ορίσετε την έκδοση PHP για κάθε ιστότοπο. Επιλέξτε μία από τις παραπάνω ασφαλείς εκδόσεις ή ρωτήστε τον πάροχο αν έχουν εγκατασταθεί οι διορθώσεις. Σύμφωνα με το BSI, ορισμένοι πάροχοι αποσύνδεσαν προληπτικά διακομιστές από το δίκτυο. Αν ο ιστότοπός σας δεν είναι προσβάσιμος για λίγο, αυτό μπορεί να είναι η αιτία.
PHP 8.1 και παλαιότερες εκδόσεις: χωρίς επίσημη ενημέρωση
Για την PHP 8.1 και τις παλαιότερες εκδόσεις δεν παρέχονται πλέον επίσημες ενημερώσεις ασφαλείας. Οι διαχειριστές αυτών των συστημάτων έχουν δύο επιλογές:
- Μετάβαση σε υποστηριζόμενη έκδοση (συνιστάται). Όσο παλαιότερη είναι η έκδοση, τόσο περισσότερες προσαρμογές απαιτούνται στην εφαρμογή και στις επεκτάσεις. Γι’ αυτό η μετάβαση πρέπει να δοκιμάζεται εκ των προτέρων.
- Μεταφορά των διορθώσεων σε παλαιότερες εκδόσεις. Η ομάδα ασφάλειας της PHP έχει διαθέσει τις διορθώσεις σε κλάδους ανάπτυξης στο GitHub. Όσοι μεταγλωττίζουν οι ίδιοι την PHP μπορούν να ενσωματώσουν αυτές τις αλλαγές σε παλαιότερες εκδόσεις. Πρόκειται για προσωρινή λύση που απαιτεί εξειδικευμένες γνώσεις.
Και η PHP 8.2 υποστηρίζεται πλέον μόνο έως τις 31 Δεκεμβρίου 2026. Προγραμματίστε λοιπόν από τώρα τη μετάβαση στην PHP 8.4 ή 8.5 και μην την αναβάλλετε για την αλλαγή του χρόνου.
Προσωρινά μέτρα και το ερώτημα «Να θέσω τον διακομιστή εκτός σύνδεσης;»
Μαζί με την ανακοίνωση, η ομάδα ασφάλειας της PHP περιέγραψε και προσωρινά μέτρα προστασίας. Αυτά μειώνουν τον κίνδυνο, αλλά δεν εξαλείφουν πλήρως τις ευπάθειες. Δεν αντικαθιστούν την ενημέρωση και προορίζονται μόνο για το διάστημα μέχρι την εγκατάστασή της.
Το αν ένας διακομιστής πρέπει να αποσυνδεθεί από το δίκτυο μέχρι την ενημέρωση εξαρτάται από τη σημασία του και από το πού είναι προσβάσιμος. Το BSI αναφέρει ότι μεγάλοι πάροχοι προχώρησαν σε αυτό το βήμα. Ως γενικός κανόνας ισχύει:
- Διακομιστής προσβάσιμος από το διαδίκτυο, με δυνατότητα άμεσης ενημέρωσης: εγκαταστήστε αμέσως τις διορθώσεις· δεν χρειάζεται διακοπή λειτουργίας.
- Διακομιστής προσβάσιμος από το διαδίκτυο, χωρίς δυνατότητα ενημέρωσης σύντομα: περιορίστε την πρόσβαση (για παράδειγμα, μέσω τείχους προστασίας μόνο σε γνωστές διευθύνσεις) ή απενεργοποιήστε προσωρινά την υπηρεσία, ιδιαίτερα αν χρησιμοποιείται
mod_php. - Διακομιστής προσβάσιμος μόνο εσωτερικά: εγκαταστήστε σύντομα τις διορθώσεις· ο βαθμός επείγοντος είναι μικρότερος.
Συχνές ερωτήσεις
Πρέπει να ενημερώσω το WordPress, το Joomla ή το Nextcloud;
Όχι εξαιτίας αυτής της ευπάθειας. Βρίσκεται στην PHP, όχι στην εφαρμογή. Ενημερώστε την έκδοση PHP στον διακομιστή. Ανεξάρτητα από αυτό, η ενημέρωση της εφαρμογής παραμένει χρήσιμη.
Πώς μπορώ να καταλάβω αν κάποιος έχει ήδη εκμεταλλευτεί την ευπάθεια;
Είναι δύσκολο να διαπιστωθεί με βεβαιότητα. Ύποπτες ενδείξεις είναι άγνωστα αρχεία PHP στον κατάλογο του ιστότοπου, ασυνήθιστες διεργασίες που εκτελούνται με τον λογαριασμό χρήστη του διακομιστή ιστού, νέοι λογαριασμοί χρηστών ή εργασίες cron και ασυνήθιστη εξερχόμενη κίνηση δεδομένων. Αν υπάρχουν συγκεκριμένες υποψίες, πρέπει να γίνει ψηφιακή εγκληματολογική ανάλυση του συστήματος και, αν παραμένουν αμφιβολίες, επανεγκατάστασή του από την αρχή.
Αρκεί ένα τείχος προστασίας εφαρμογών ιστού;
Ένα τείχος προστασίας μπορεί να αναχαιτίσει γνωστά μοτίβα επιθέσεων, αλλά δεν υποκαθιστά την ενημέρωση. Για τον συνδυασμό πολλαπλών επιπέδων προστασίας, διαβάστε περισσότερα στο άρθρο μας Ασφαλίστε το Odoo 19: τείχος προστασίας, 2FA & Web RBL. Οι ίδιες αρχές ισχύουν για κάθε εφαρμογή ιστού.
Επηρεάζεται το Odoo;
Όχι. Το Odoo είναι γραμμένο σε Python και δεν εκτελείται σε PHP. Θα επηρεάζονταν μόνο εφαρμογές PHP που εκτελούνται στον ίδιο διακομιστή.
Πού θα βρω τις επίσημες πληροφορίες;
Την ανακοίνωση της ομάδας ασφάλειας της PHP θα τη βρείτε στα αρχεία ειδήσεων του php.net (καταχώριση της 20ής Οκτωβρίου 2026), ενώ τις εκδόσεις στη διεύθυνση php.net/downloads. Η προειδοποίηση του BSI φέρει τον αριθμό 2026-297981-1032 και είναι στον ιστότοπο bsi.bund.de δημοσιευμένη.
Υποστήριξη από την Biricon IT Services
Αν δεν είστε βέβαιοι ποια έκδοση PHP εκτελείται στον διακομιστή σας ή χρειάζεστε βοήθεια με την εγκατάσταση των διορθώσεων, είμαστε στη διάθεσή σας: για την απογραφή όλων των συστημάτων PHP, την εγκατάσταση των ενημερώσεων, τη μετάβαση σε υποστηριζόμενη έκδοση PHP και τον έλεγχο για παραβίαση. Ως πάροχος υπηρεσιών πληροφορικής, διαχειριζόμαστε διακομιστές, τείχη προστασίας και εφαρμογές ιστού για μικρές και μεσαίες επιχειρήσεις.
Τελευταία ενημέρωση: 21 Οκτωβρίου 2026. Η κατάσταση μπορεί να αλλάξει γρήγορα· καθοριστικές είναι οι δημοσιεύσεις της ομάδας ασφάλειας της PHP και του BSI.