12. November 2026 | Sicherheits-Blog | Passwörter sicher weitergeben
Ein Kunde braucht das Passwort der neuen Firewall. Ein Dienstleister braucht die Zugangsdaten zum Server. Und jemand schreibt sie in eine normale E-Mail, tippt sie in einen Messenger oder diktiert sie am Telefon. Dort bleiben sie jahrelang lesbar: im Postfach, in Sicherungen, in der Weiterleitung an Kollegen. Genau das wollen wir ändern. Wir haben dafür die Sichere Übergabe entwickelt, ein Modul für unser Odoo-19-System: Das Geheimnis geht verschlüsselt über einen Link, der Zugangscode kommt auf einem zweiten Weg, und nach Ablauf wird der Inhalt wirklich gelöscht. Der Kunde kann auf demselben Weg sicher antworten und Passwörter oder Passwortlisten an uns schicken.
Dieser Beitrag erklärt, wie das aus Sicht von Kunde und Techniker abläuft, wie die Daten geschützt sind, was das Modul bewusst nicht kann und wo die Grenzen liegen. Alle Bildschirmfotos zeigen erfundene Demodaten.
Inhalt
- Ablauf in vier Schritten: Link und Code getrennt
- Die Seite für den Kunden
- Der Kunde antwortet sicher
- Für das Team: Ticket, Protokoll, Rechte
- So sind die Daten geschützt
- Ehrliche Grenzen
- Häufige Fragen
Ablauf in vier Schritten: Link und Code getrennt
Das Prinzip ist einfach, und genau deshalb funktioniert es im Alltag:
- Der Techniker legt eine Übergabe an. Er trägt das Geheimnis in ein Textfeld ein, hängt bei Bedarf Dateien an und wählt, wie lange und wie oft es abrufbar sein soll: Standard ist ein Abruf und drei Tage, höchstens 14 Tage. Der Empfänger kommt aus dem Odoo-Kontakt, im Ticket ist er schon vorausgewählt.
- Der Kunde bekommt einen Link per E-Mail. Die E-Mail enthält nie das Geheimnis und nie den Code. Der Techniker bestätigt vor dem Versand ausdrücklich den Empfänger, damit nichts ungefragt beim Kunden landet.
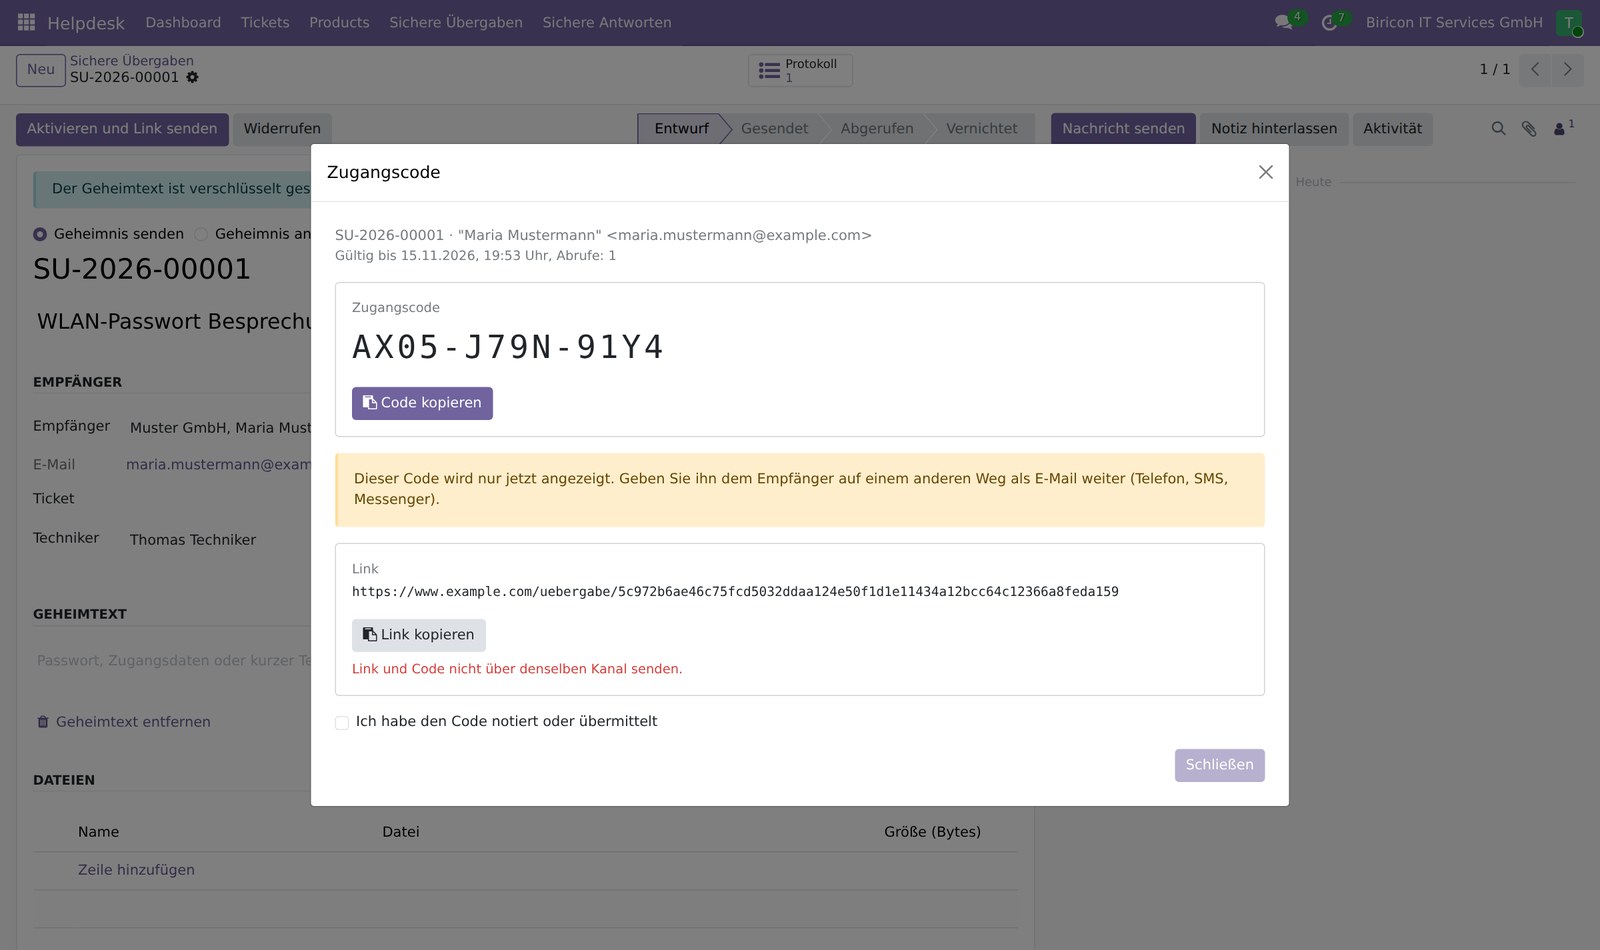
- Den Zugangscode übermittelt der Techniker auf einem zweiten Weg, etwa am Telefon, per SMS oder im Messenger. Der Code hat zwölf Zeichen in drei Vierergruppen, ist leicht diktierbar (keine verwechselbaren Zeichen) und wird dem Techniker genau einmal angezeigt.
- Der Kunde öffnet den Link, gibt den Code ein und sieht das Geheimnis. Danach ist die Übergabe nach Ablauf oder erschöpften Abrufen automatisch gelöscht.
Warum zwei Wege? Wer nur das Postfach des Kunden mitliest, hat den Link, aber nicht den Code. Wer nur das Telefonat mithört, hat den Code, aber nicht den Link. Erst beides zusammen öffnet die Übergabe.
Der Techniker sieht den Code genau einmal und gibt ihn über einen zweiten Kanal weiter. Der Dialog lässt sich erst schließen, wenn er das bestätigt hat.
Die Seite für den Kunden
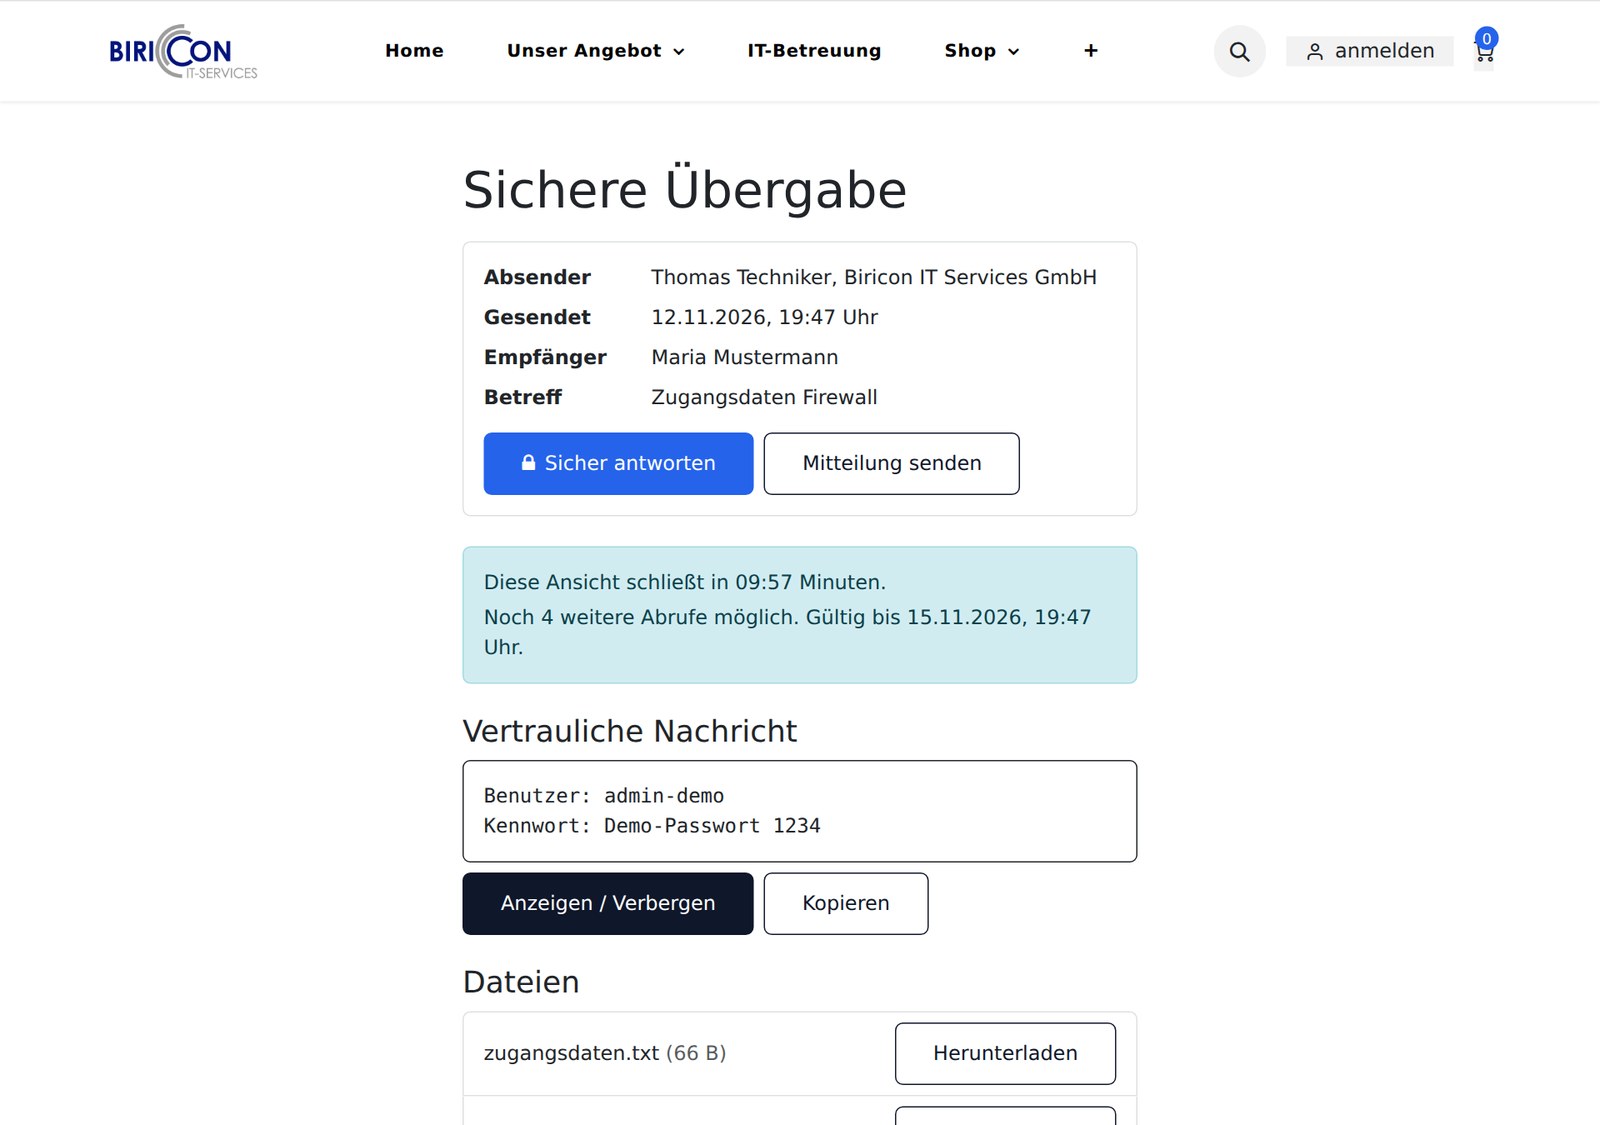
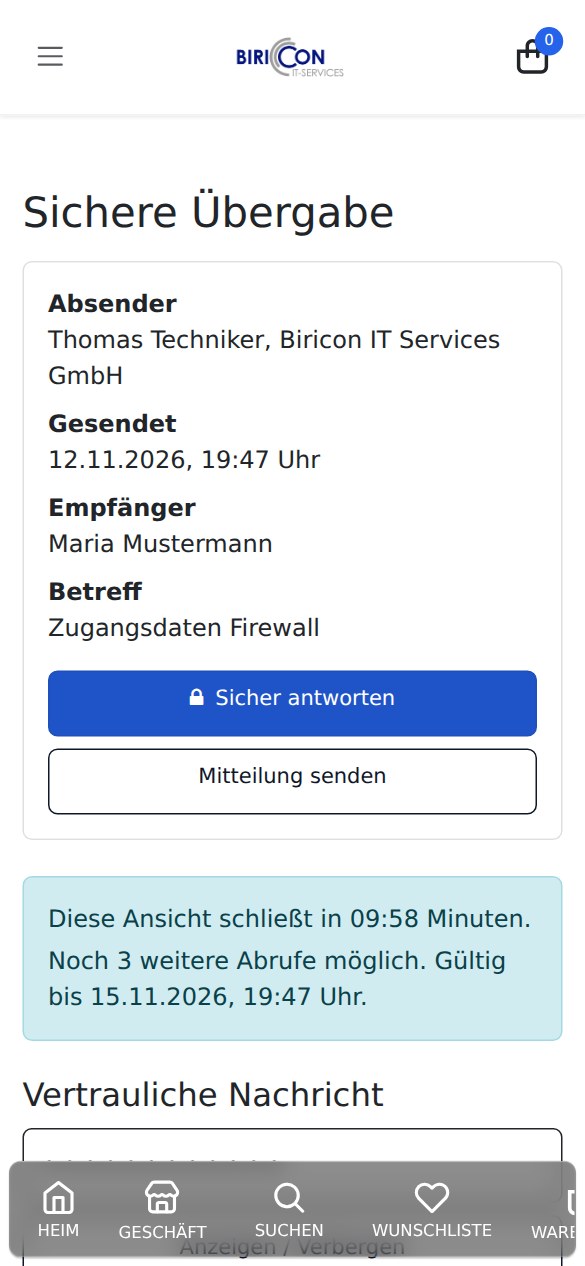
Die Kundenseite erscheint im Design unserer Website, ist auf dem Handy bedienbar und für Tastatur und Screenreader gebaut. Der Kunde gibt den Code ein (Leerzeichen und Bindestriche sind egal, Tippfehler erkennt die Seite, ohne einen Versuch zu verbrauchen). Danach sieht er das Geheimnis zunächst verdeckt, kann es anzeigen und kopieren und Dateien einzeln herunterladen. Wer alles gesichert hat, kann den Inhalt sofort selbst vernichten.
Das Geheimnis ist zunächst verdeckt; Dateien lassen sich einzeln herunterladen. Die Ansicht schließt nach zehn Minuten.
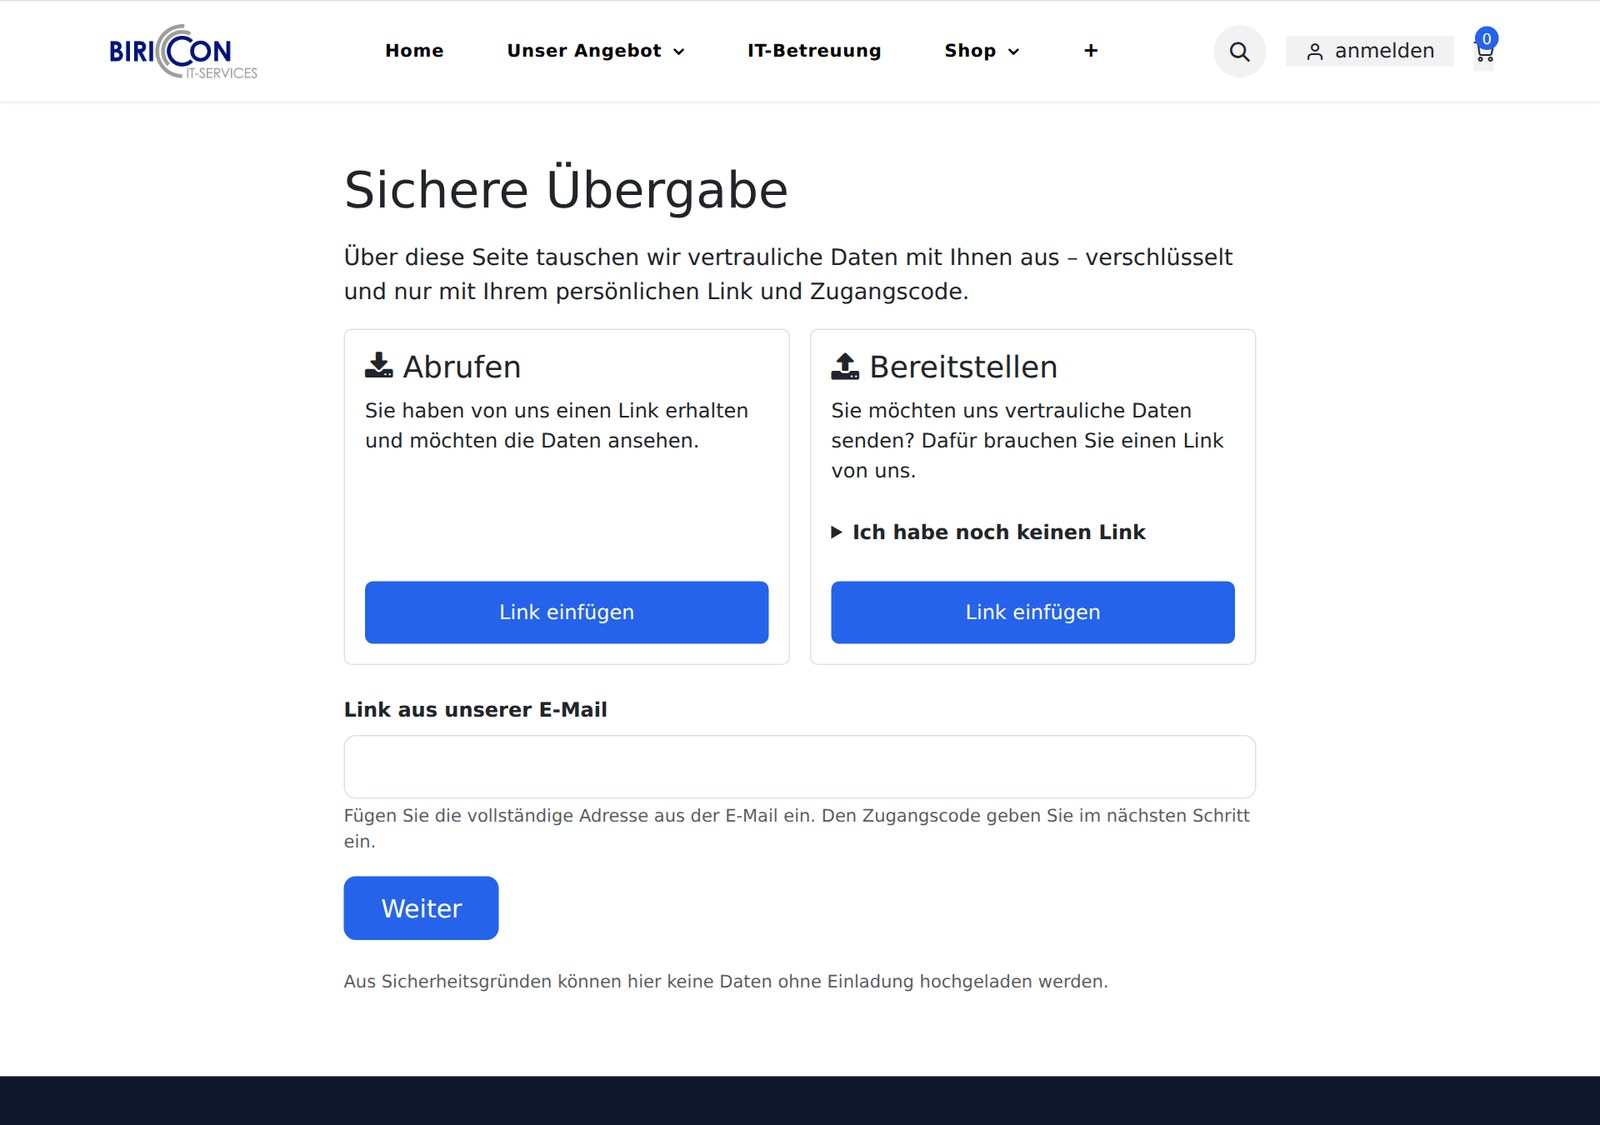
Die Einstiegsseite unter /uebergabe ist bewusst neutral: Sie nimmt nur einen eingefügten Link an und leitet weiter. Anonym kann dort niemand etwas hochladen oder anlegen.
Ohne Einladung kann hier niemand etwas hochladen.
Auch am Handy bedienbar.
Der Kunde antwortet sicher
Oft braucht der Techniker auch etwas vom Kunden: das WLAN-Passwort, die Zugangsliste, eine Konfigurationsdatei. Dafür gibt es zwei Wege, die wir klar trennen:
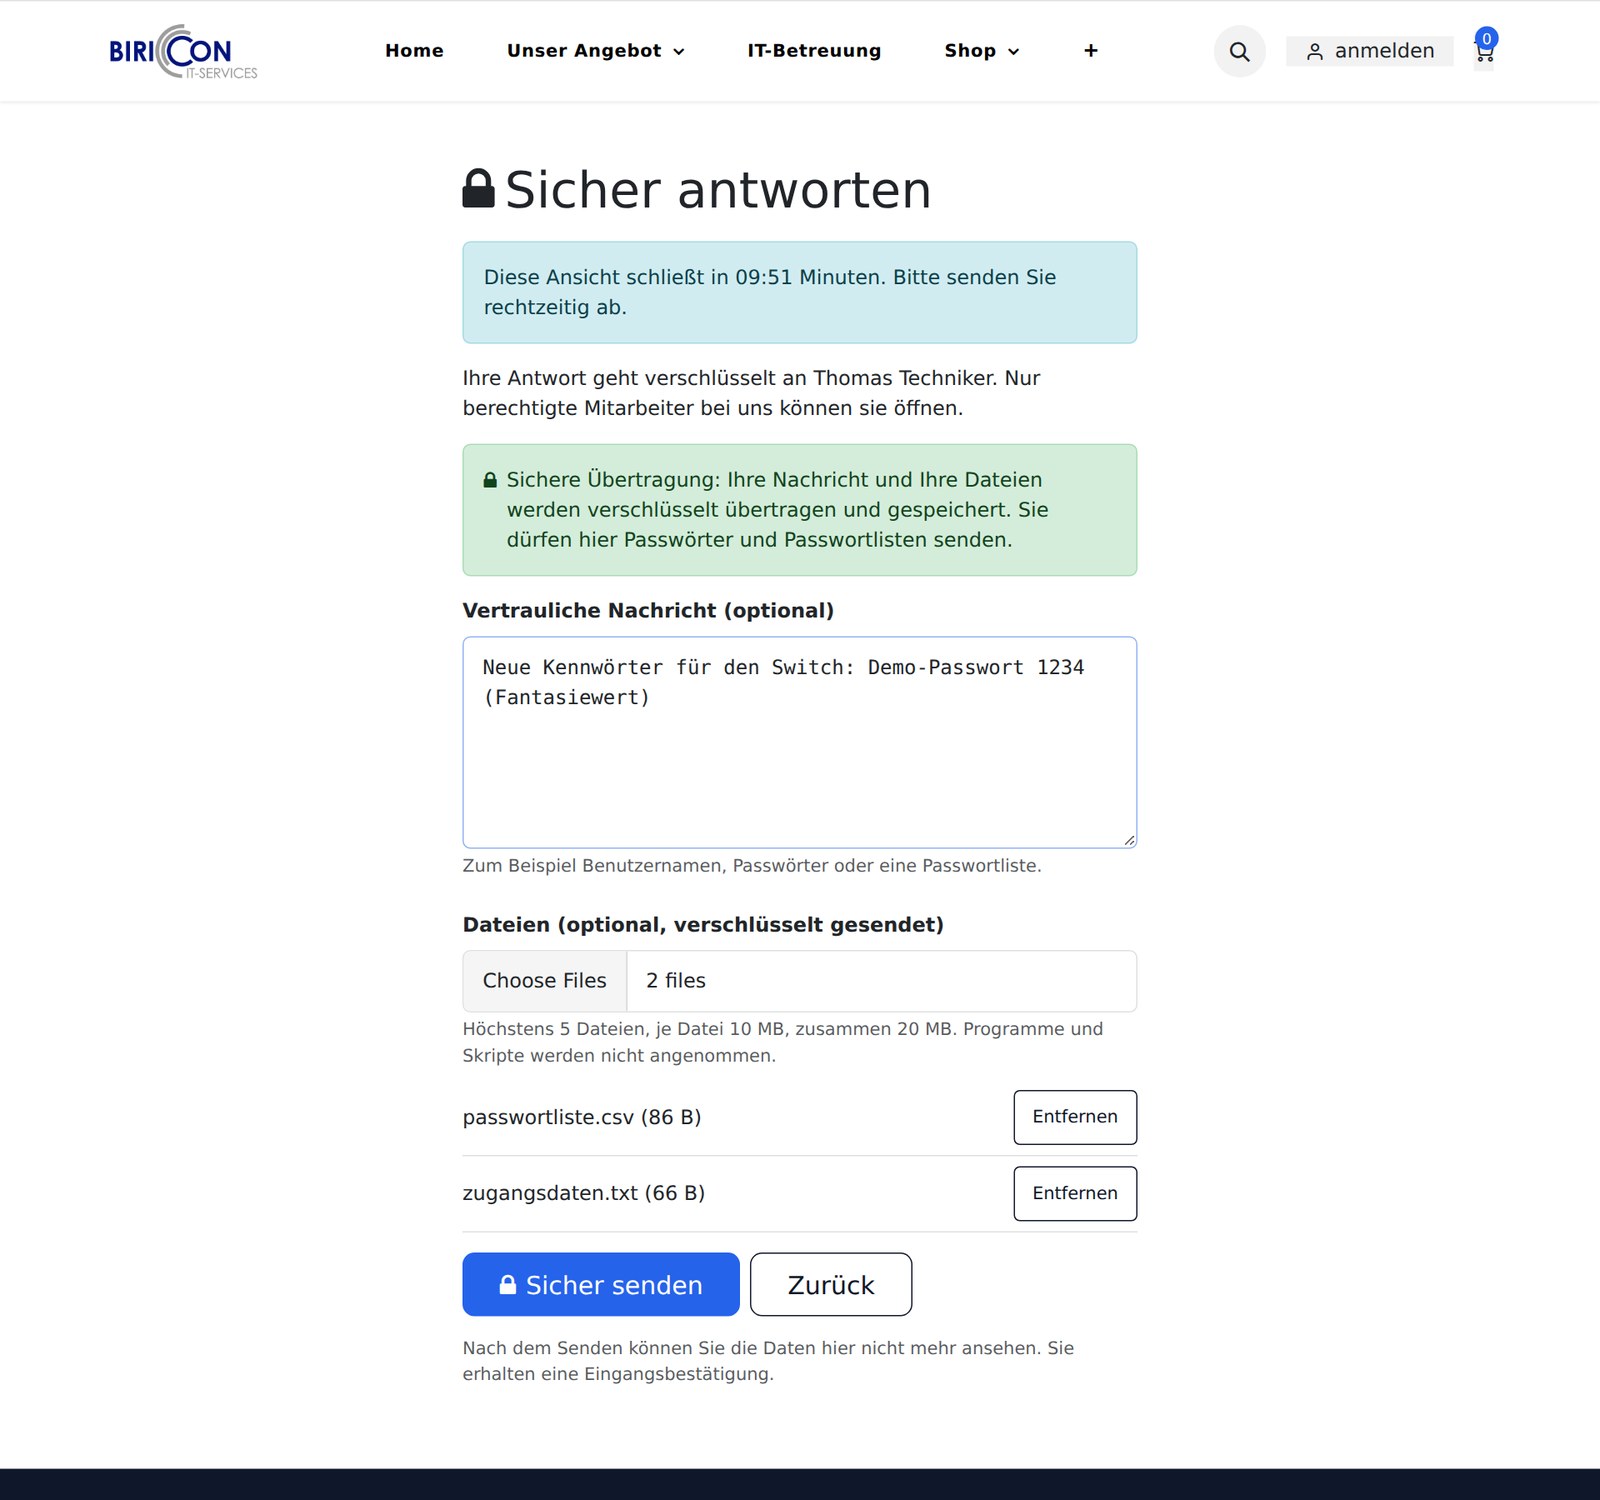
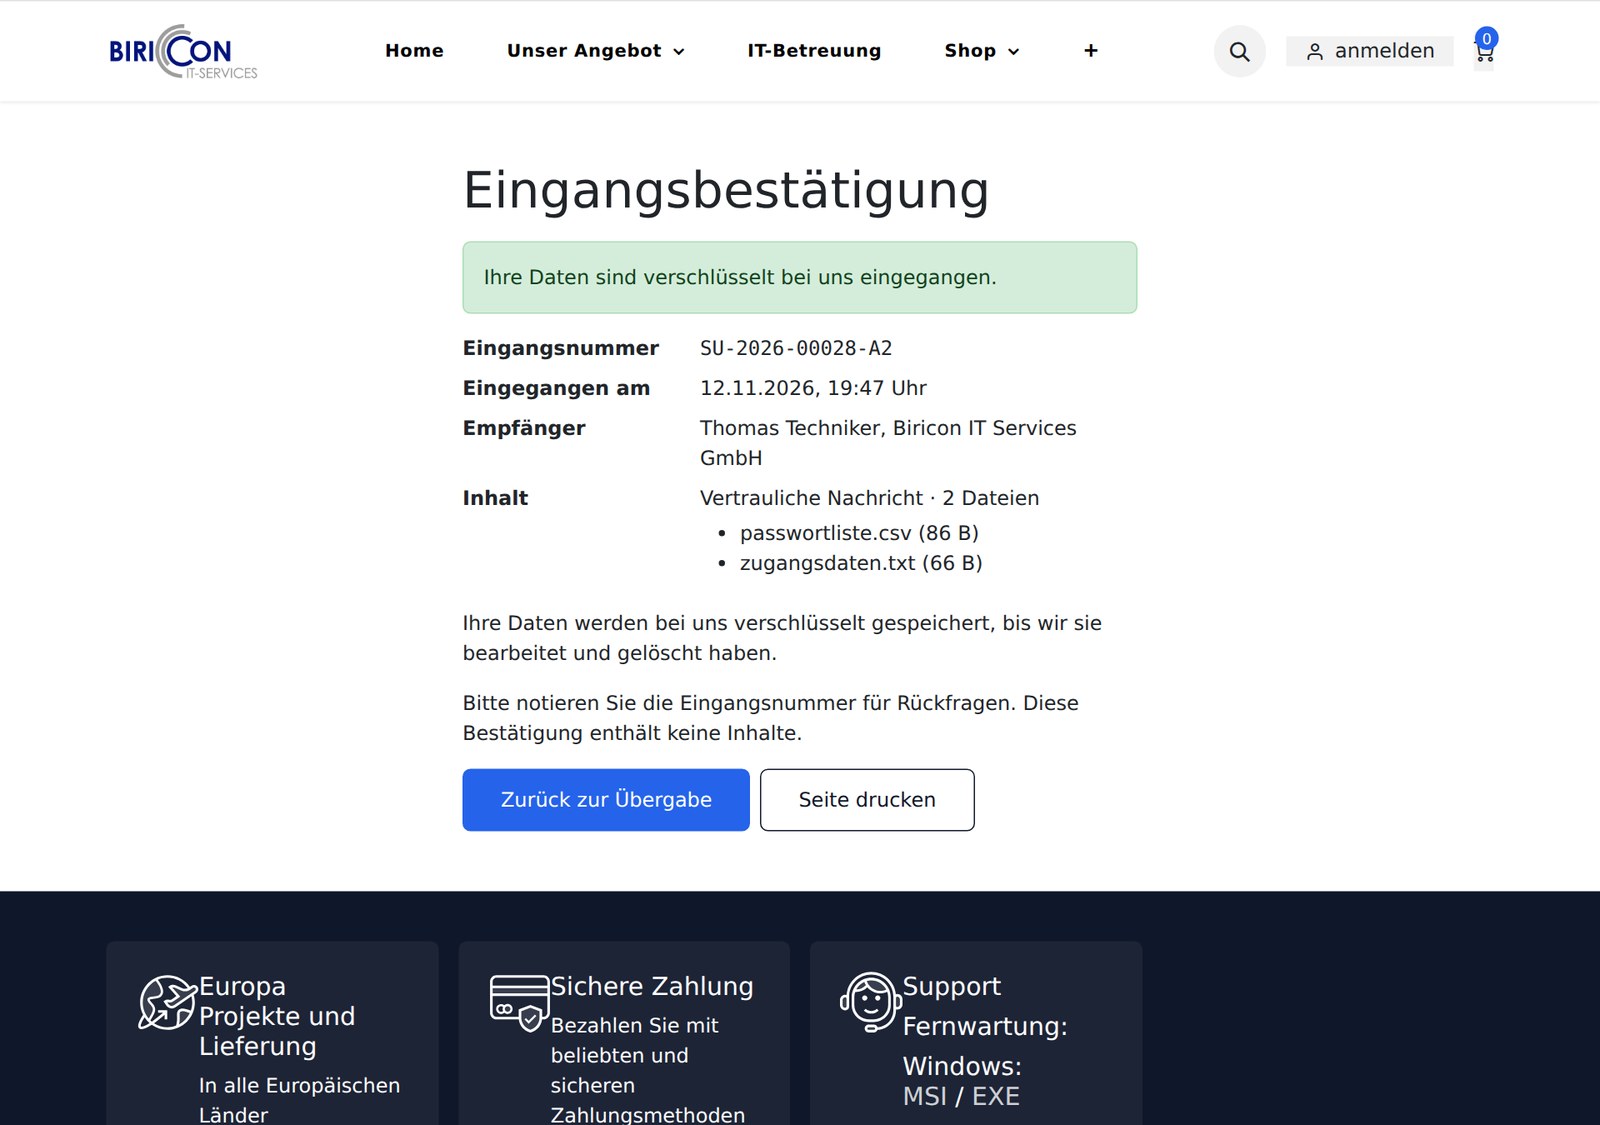
- Sicher antworten: Text und Dateien werden verschlüsselt übertragen und gespeichert. Der Kunde darf hier ausdrücklich Passwörter und Passwortlisten senden. Er bekommt eine Eingangsbestätigung mit Nummer und Zeitpunkt, aber nie den Inhalt zurück.
- Mitteilung senden: für normale Rückfragen ohne Vertrauliches. Sie ist nicht verschlüsselt und steht als interne Notiz im Ticket. Die Seite sagt das offen dazu und verweist für Passwörter auf „Sicher antworten“.
Der Techniker kann auch eine Anforderung starten: eine Übergabe ohne Inhalt, bei der der Kunde nach Eingabe des Codes etwas bei uns hochlädt („Bitte laden Sie die Konfigurationsdatei Ihrer Firewall hoch“).
Der Kunde sendet Passwörter und Passwortlisten verschlüsselt an uns, mit Dateiliste und Fortschrittsanzeige.
Nach dem Senden bekommt der Kunde nur eine Quittung, nie den Inhalt.
Für das Team: Ticket, Protokoll, Rechte
Die Sichere Übergabe ist in unser Helpdesk eingebaut. Ein Ticket kennt seine Übergaben und Eingänge, der Techniker startet sie mit einem Klick, und die Antwort des Kunden erscheint als Hinweis im Ticket. Rückfragen bleiben als Notiz im Ticket, bis wir sie löschen. Eingehende Geheimnisse bleiben verschlüsselt gespeichert, bis ein Techniker sie vernichtet. Nach 30 Tagen erinnert eine Aktivität daran. Wer das Geheimnis liest, lässt sich genau nachvollziehen:
- Lesen darf nur der zuständige Techniker. Ein Kollege oder Manager muss die Zuständigkeit ausdrücklich übernehmen, mit Begründung, die protokolliert wird, und der bisherige Techniker wird benachrichtigt.
- Jedes Anzeigen, Herunterladen und Vernichten steht im Protokoll, nie mit dem Inhalt.
- Dateien können bewusst als interne Notiz im Ticket abgelegt werden. Sie sind dort für das Team sichtbar, nie im Kundenportal.
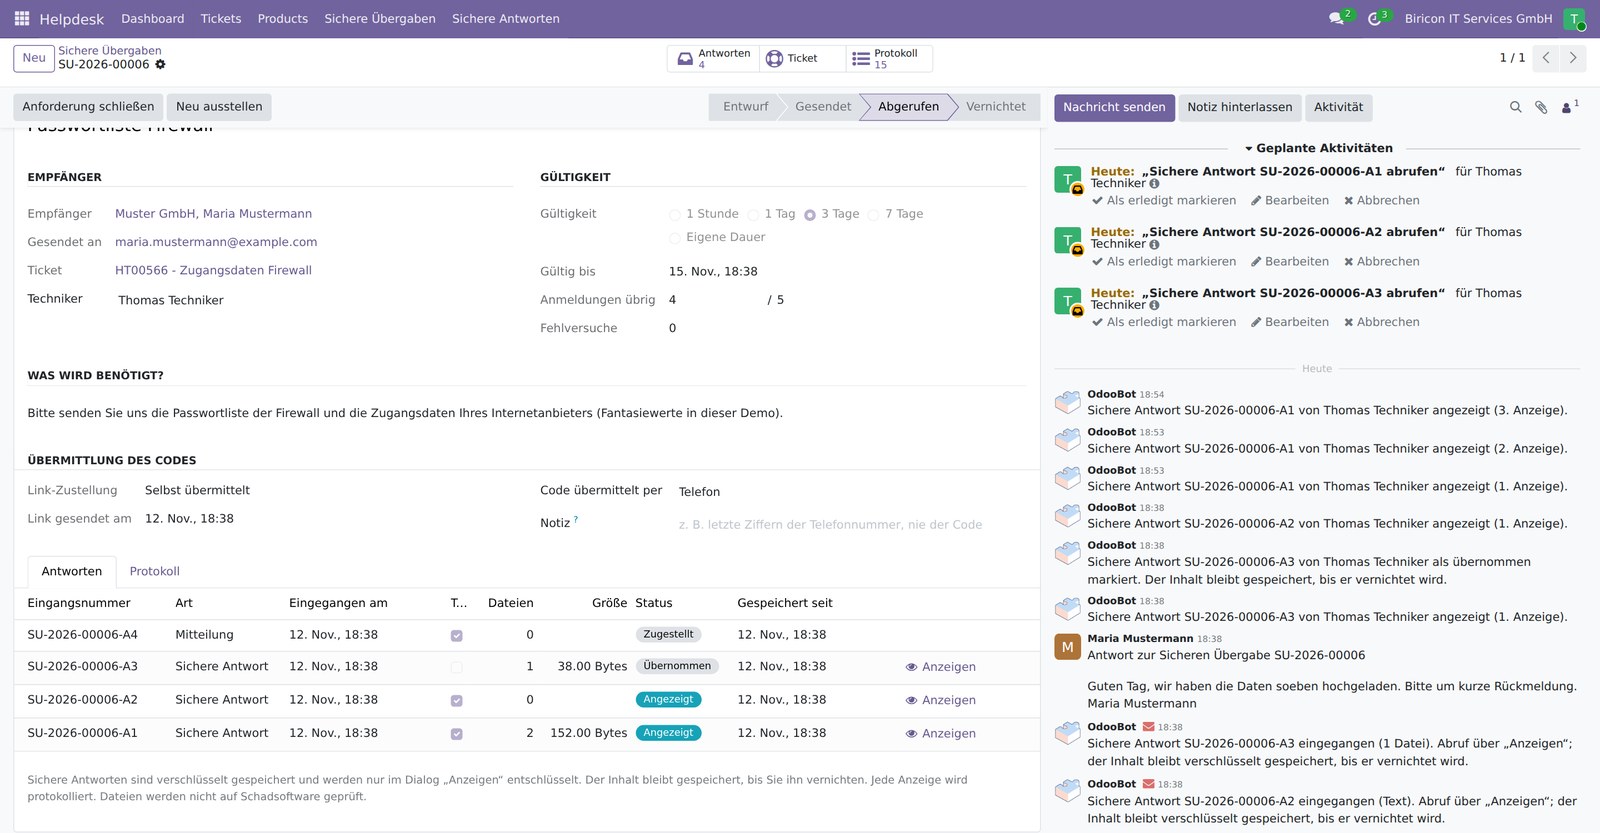
Anzeigen, Herunterladen, im Ticket ablegen oder vernichten: alles wird protokolliert.
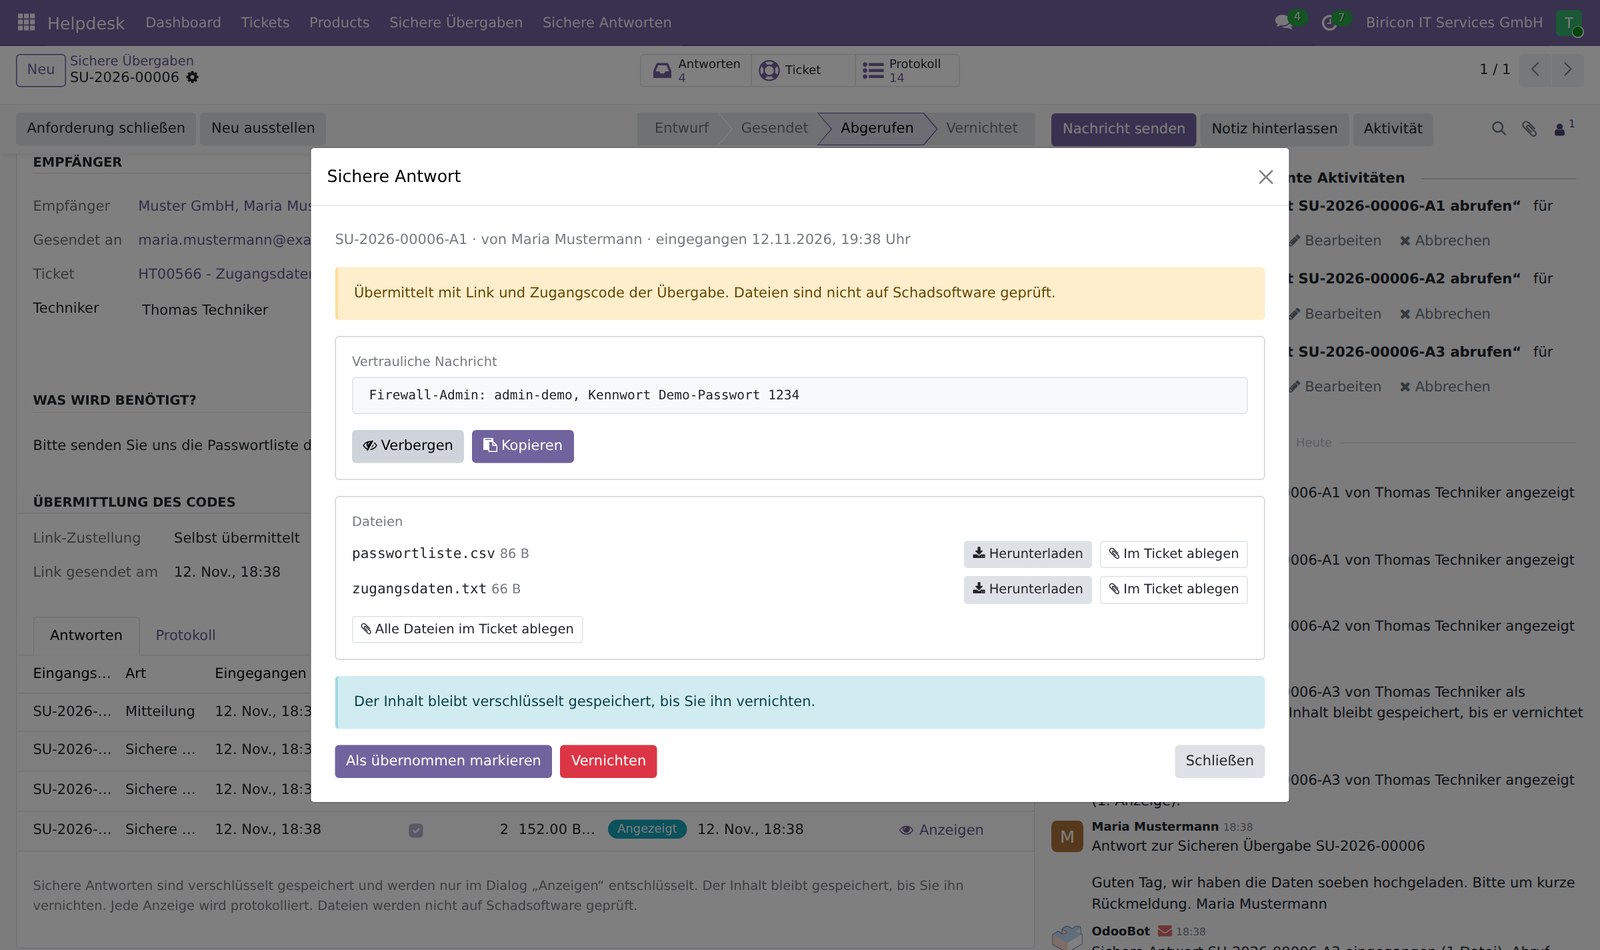
Eingänge sind verschlüsselt abgelegt und werden erst über „Anzeigen“ entschlüsselt.
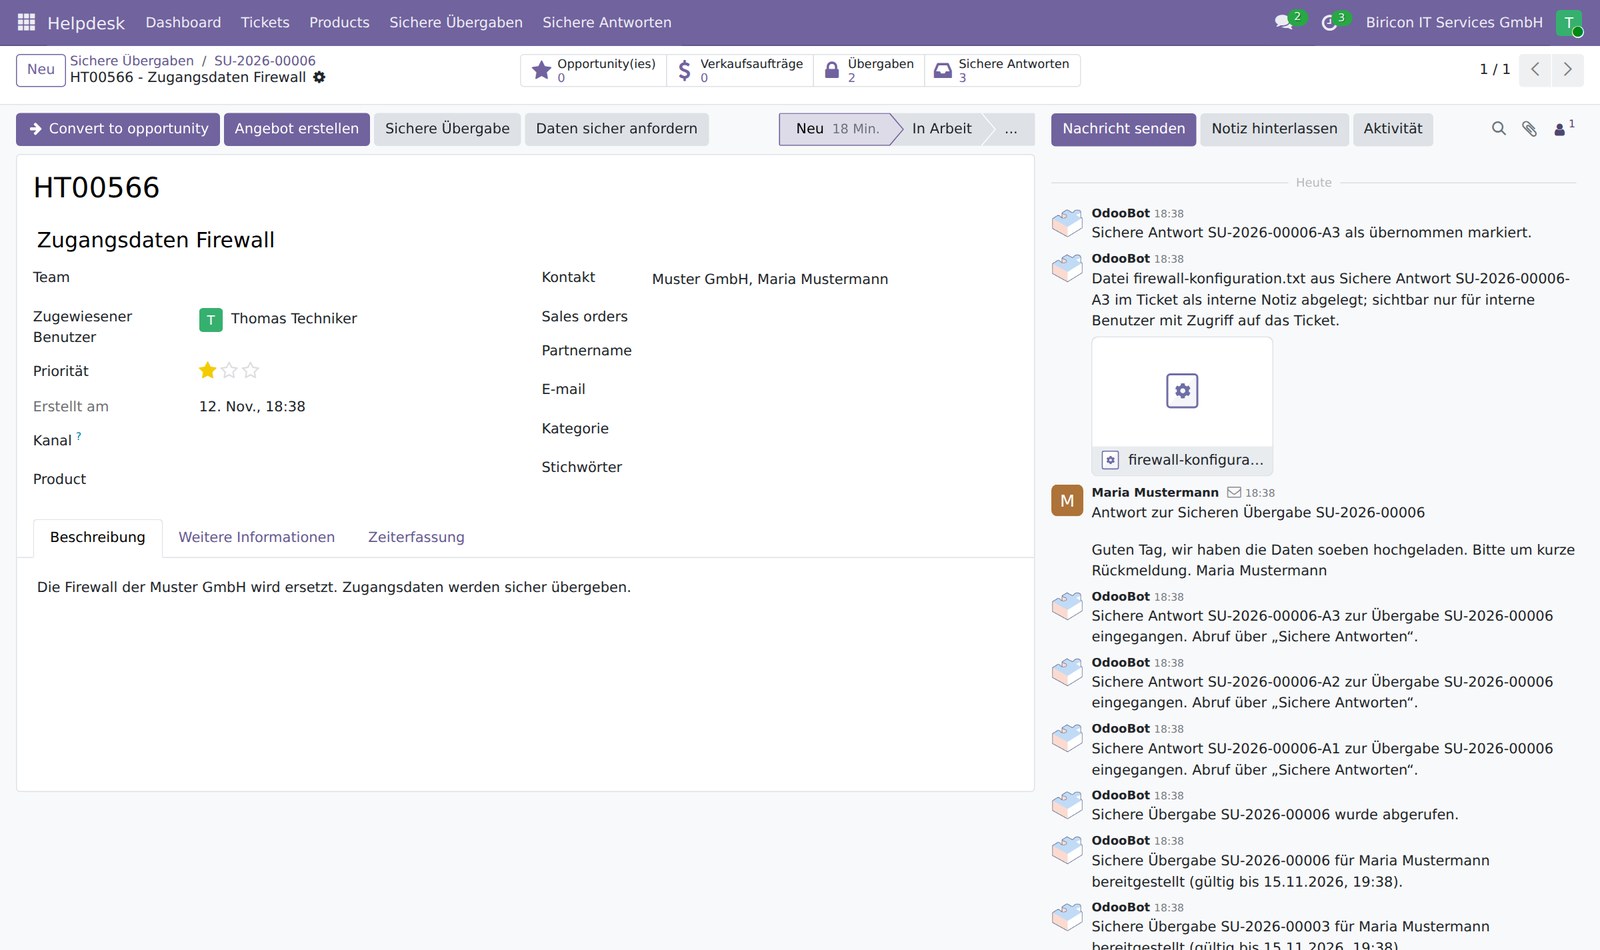
Im Ticket sieht das Team den Stand. Eine abgelegte Datei steht als interne Notiz im Verlauf, ohne den Inhalt der Antwort.
So sind die Daten geschützt
- Verschlüsselung im Ruhezustand: Jede Übergabe und jeder Eingang bekommt einen eigenen Schlüssel (AES-256-GCM). Bei ausgehenden Geheimnissen wird er aus dem Zugangscode abgeleitet (scrypt) und zusätzlich mit einem Schlüssel des Servers verpackt. Der Code selbst wird nie gespeichert. Ein Datenbank-Auszug allein verrät nichts.
- Kein Klartext in Nebenwegen: Weder in Mails, noch im Chatter, in Protokollen oder Zwischenspeichern. Wir prüfen das mit einer Suche über alle Tabellen der Datenbank.
- Link-Scanner verbrauchen nichts: Viele Mail-Programme rufen Links vorab auf. Hier zählt ein Abruf erst nach richtiger Code-Eingabe per Formular.
- Schutz vor Raten: Nach fünf falschen Codes wird die Übergabe gesperrt, und der Techniker wird benachrichtigt. Zusätzlich begrenzen wir Versuche pro Adresse.
- Löschung statt Ausblenden: Bei Ablauf, erschöpften Abrufen oder Widerruf werden Text, Dateien und Schlüsselmaterial gelöscht. Ein Zeitplan prüft das alle fünf Minuten zusätzlich.
- Nur über HTTPS: Die Seiten verweigern unverschlüsselte Aufrufe, setzen strenge Browser-Header und sind für Suchmaschinen nicht indexierbar. Es werden keine Tracker geladen.
- Unabhängig geprüft: Zwei unabhängige Sicherheitsprüfungen mit eigenem Gegenversuch haben Befunde gefunden, die wir behoben und mit Regressionstests abgesichert haben. Über 350 automatische Tests laufen bei jeder Änderung.
Ehrliche Grenzen
Keine Lösung ist perfekt. Das sollten Sie wissen:
- Eingehende Geheimnisse sind mit einem Schlüssel des Servers verpackt, nicht mit dem Code des Kunden, weil das Team sie später öffnen muss. Ein Administrator mit Zugriff auf den Server kann sie technisch lesen, solange sie gespeichert sind. Wir übernehmen sie deshalb zügig in unseren Passwortspeicher und vernichten sie.
- Dateien werden nicht auf Schadsoftware geprüft. Programme und Skripte lehnt die Seite ab, und die Mitarbeiter öffnen Anhänge nur, wenn sie sie erwarten.
- Wer den Code weitergibt, gibt das Geheimnis weiter. Der Schutz hängt am zweiten Kanal.
- In Tickets abgelegte Dateien sind bewusst nicht mehr verschlüsselt und für alle mit Ticketzugriff sichtbar. Der Dialog warnt davor.
Häufige Fragen
Was ist eine Sichere Übergabe?
Eine Übergabe überträgt ein Geheimnis (Text und Dateien) verschlüsselt über einen Link, der nur zusammen mit einem getrennt mitgeteilten Zugangscode funktioniert. Nach Ablauf oder erschöpften Abrufen wird der Inhalt gelöscht.
Warum nicht einfach eine verschlüsselte E-Mail?
Verschlüsselte E-Mail setzt voraus, dass beide Seiten Zertifikate oder Schlüssel eingerichtet haben. Bei Kunden ist das selten der Fall. Link und Code funktionieren mit jedem Browser, ohne Installation.
Kann der Kunde uns auch etwas schicken?
Ja. Über „Sicher antworten“ oder eine Anforderung schickt der Kunde Text und Dateien verschlüsselt an uns und bekommt eine Eingangsbestätigung. Normale Rückfragen laufen als nicht verschlüsselte Mitteilung ins Ticket.
Wie lange bleibt der Inhalt gespeichert?
Ausgehende Übergaben bis zum Ablauf der gewählten Gültigkeit (höchstens 14 Tage) oder dem letzten Abruf. Eingehende Antworten verschlüsselt, bis ein Techniker sie vernichtet. Eine Erinnerung nach 30 Tagen hilft dabei.
Was passiert bei falschem Code?
Die Seite meldet nur einen allgemeinen Fehler. Nach fünf Fehlversuchen wird die Übergabe gesperrt und der Techniker informiert.
Ist das Modul Open Source?
Nein. Die Sichere Übergabe ist eine proprietäre Eigenentwicklung der Biricon IT Services GmbH und Teil unserer Betreuung. Sprechen Sie uns an, wenn Sie Passwörter mit Ihren Kunden oder uns sicher austauschen wollen.
Passwörter verdienen einen besseren Weg als das Postfach. Wenn Sie wissen möchten, wie sich das in Ihre IT-Betreuung einfügt, melden Sie sich über unsere Kontaktseite.