12 noyabr 2026 | Təhlükəsizlik bloqu | Şifrələrin təhlükəsiz paylaşılması
Müştəriyə yeni təhlükəsizlik divarının şifrəsi lazımdır. Xidmət təminatçısına serverə giriş məlumatları lazımdır. Kimsə onları adi e-poçta yazır, mesencerlə göndərir və ya telefonla diktə edir. Orada bu məlumatlar illərlə oxuna bilən vəziyyətdə qalır: poçt qutusunda, ehtiyat nüsxələrdə, həmkarlara yönləndirilmiş məktublarda. Biz məhz bunu dəyişmək istəyirik. Bunun üçün Odoo 19 sistemimizə Sichere Übergabe modulunu hazırlamışıq: məxfi məlumat şifrələnmiş şəkildə bir keçidlə göndərilir, giriş kodu başqa kanalla çatdırılır və müddət bitdikdə məzmun həqiqətən silinir. Müştəri də eyni yolla təhlükəsiz cavab verə, bizə şifrələr və ya şifrə siyahıları göndərə bilər.
Bu yazıda prosesin müştəri və texniki mütəxəssis üçün necə işlədiyini, məlumatların necə qorunduğunu, modulun bilərəkdən hansı funksiyaları yerinə yetirmədiyini və məhdudiyyətlərini izah edirik. Bütün ekran görüntülərində uydurma demo məlumatları göstərilir.
Mündəricat
- Dörd addımlıq proses: keçid və kod ayrı kanallarla
- Müştəri üçün səhifə
- Müştəri təhlükəsiz cavab verir
- Komanda üçün: dəstək sorğusu, jurnal, icazələr
- Məlumatlar belə qorunur
- Məhdudiyyətlər barədə açıq danışaq
- Tez-tez verilən suallar
Dörd addımlıq proses: keçid və kod ayrı kanallarla
Das Prinzip ist einfach, und genau deshalb funktioniert es im Alltag:
- Texniki mütəxəssis ötürmə yaradır. Məxfi məlumatı mətn sahəsinə daxil edir, lazım gəldikdə fayllar əlavə edir və məlumatın nə qədər müddətə, neçə dəfə açılacağını seçir: standart olaraq bir dəfə açılma və üç gün, maksimum isə 14 gün. Alıcı Odoo kontaktlarından seçilir, dəstək sorğusunda isə artıq əvvəlcədən seçilmiş olur.
- Müştəri e-poçtla keçid alır. E-poçtda heç vaxt məxfi məlumat və heç vaxt kod olmur. Müştəriyə istəmədiyi bir şey göndərilməsin deyə, texniki mütəxəssis göndərməzdən əvvəl alıcını ayrıca təsdiqləyir.
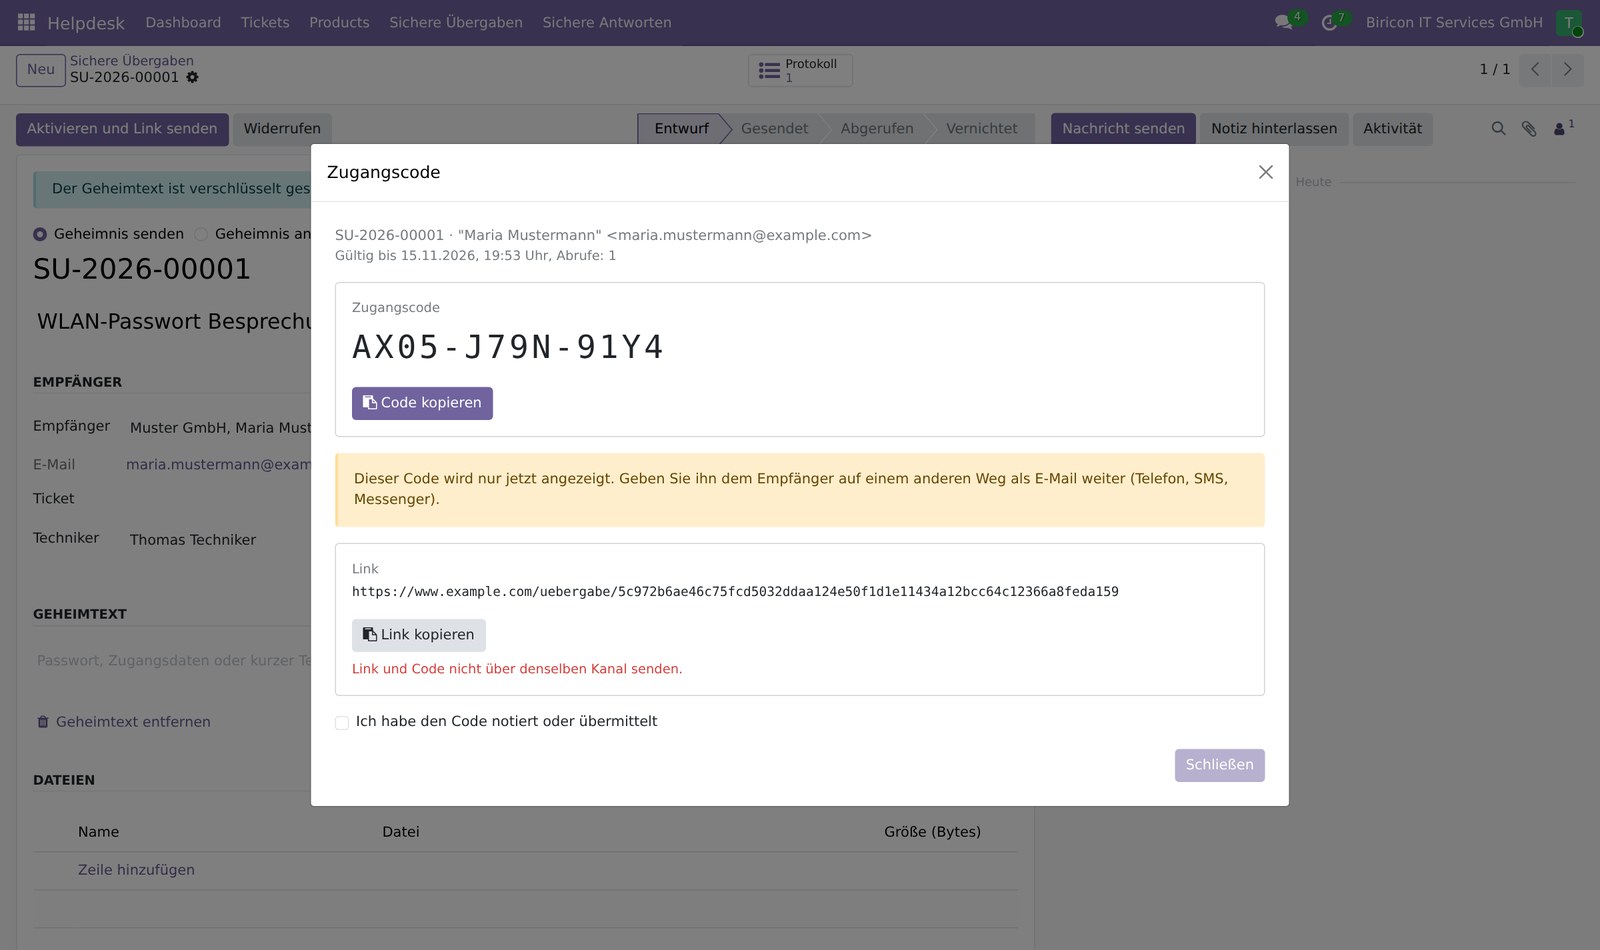
- Texniki mütəxəssis giriş kodunu başqa kanalla çatdırır, məsələn, telefonla, SMS-lə və ya mesencer vasitəsilə. Kod hər biri dörd simvoldan ibarət üç qrupda verilən on iki simvoldan ibarətdir, asanlıqla diktə olunur (bir-biri ilə qarışdırıla bilən simvollar yoxdur) və texniki mütəxəssisə yalnız bir dəfə göstərilir.
- Müştəri keçidi açır, kodu daxil edir və məxfi məlumatı görür. Sonra müddət bitdikdə və ya açılma limiti tükəndikdə ötürmə avtomatik silinir.
Niyə iki kanal? Yalnız müştərinin poçt qutusunu izləyən şəxs keçidi əldə edir, kodu isə yox. Yalnız telefon danışığını dinləyən şəxs kodu əldə edir, keçidi isə yox. Ötürmə yalnız hər ikisi birlikdə olduqda açılır.
Texniki mütəxəssis kodu yalnız bir dəfə görür və başqa kanalla çatdırır. Bunu təsdiqləməyincə dialoq pəncərəsini bağlamaq mümkün deyil.
Müştəri üçün səhifə
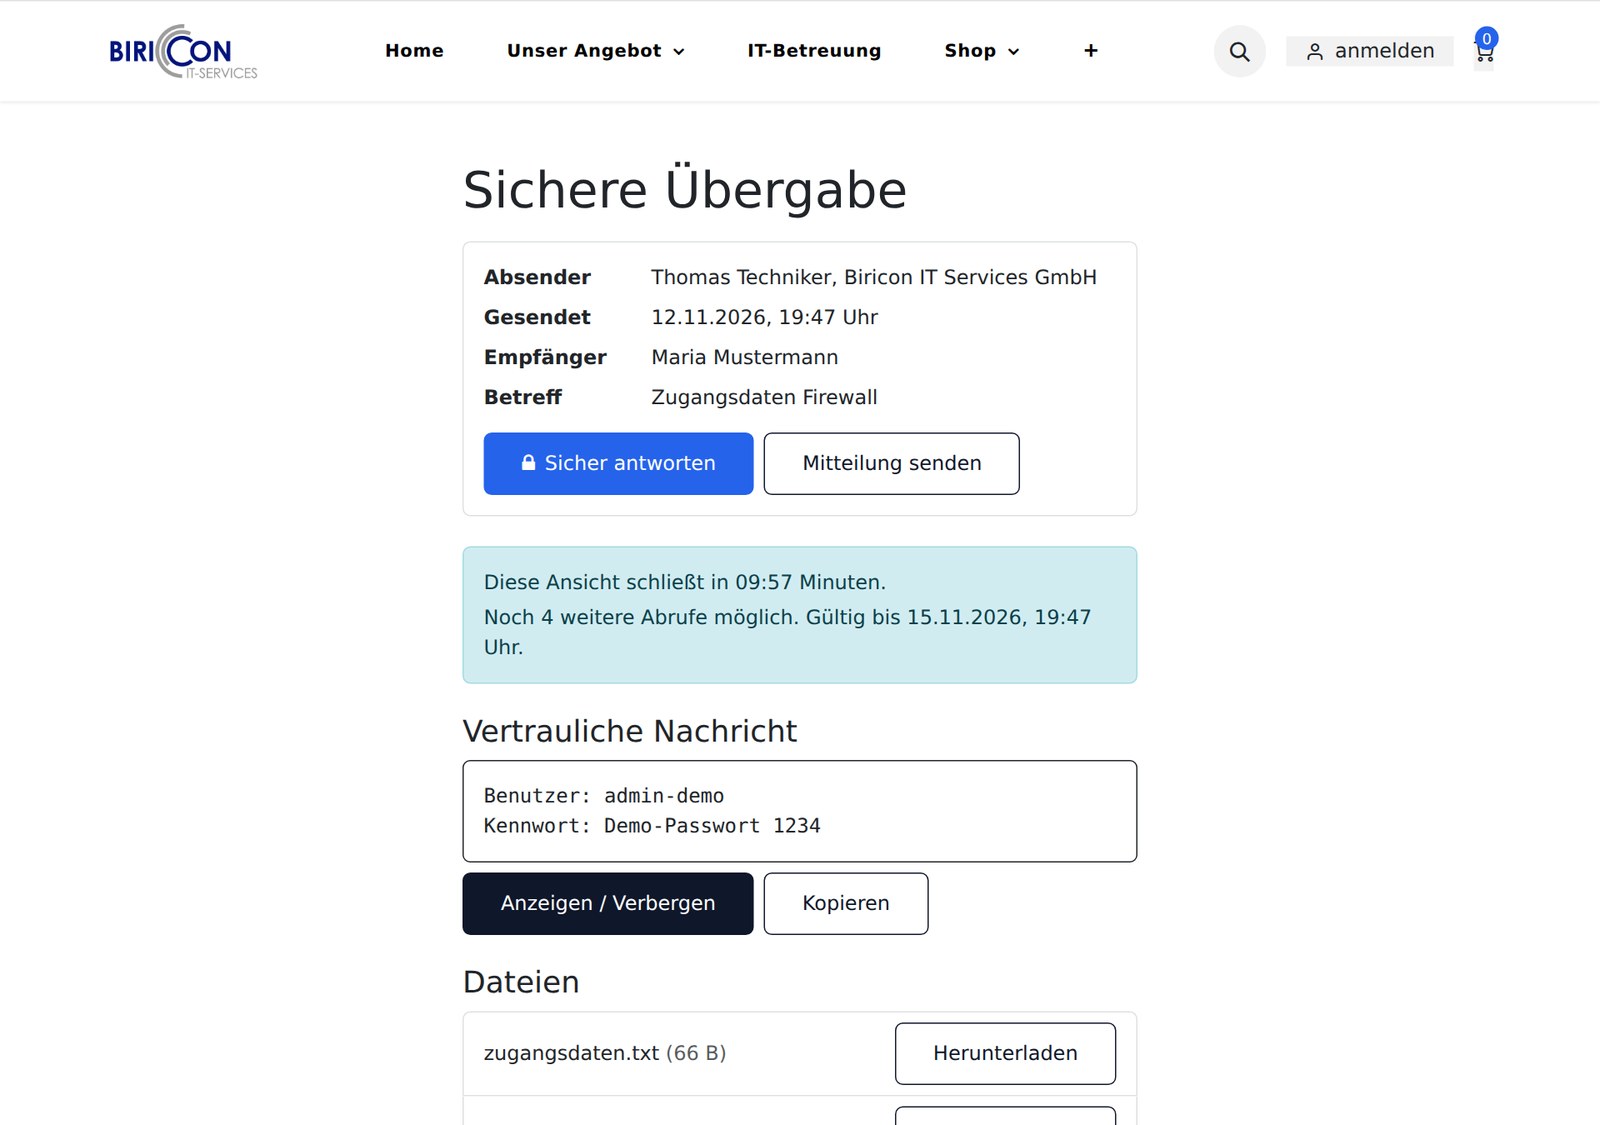
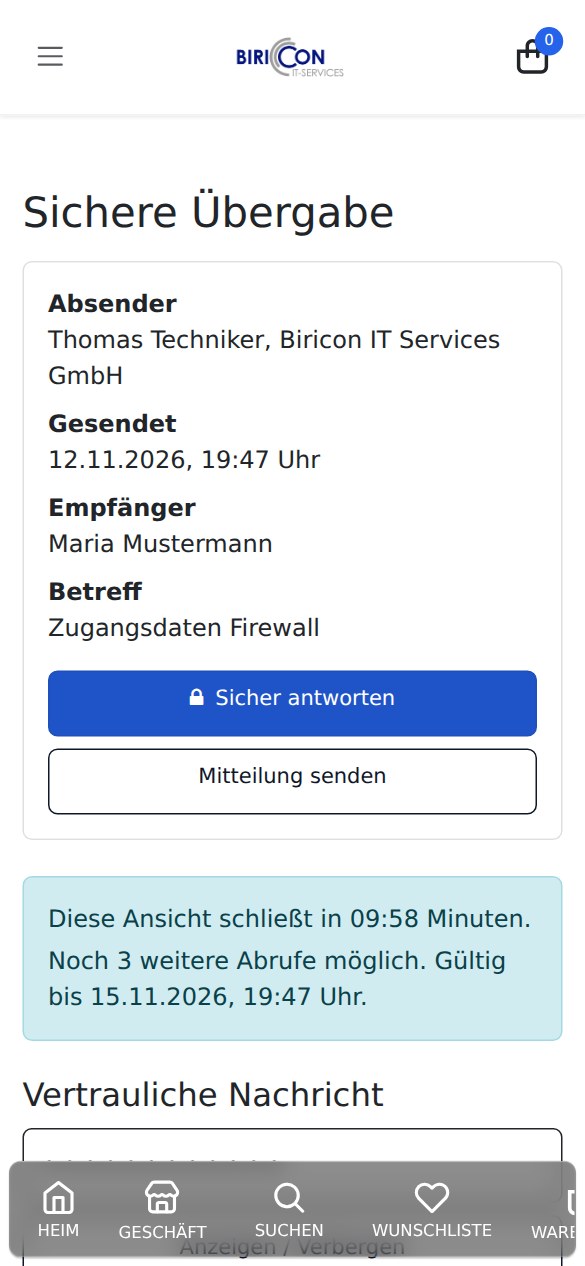
Müştəri səhifəsi veb-saytımızın dizaynındadır, telefonda rahat istifadə olunur və klaviatura və ekran oxuyucusu ilə istifadəyə uyğun hazırlanıb. Müştəri kodu daxil edir (boşluq və defislər nəzərə alınmır, səhifə yazı səhvlərini cəhd sayını azaltmadan aşkar edir). Sonra məxfi məlumat əvvəlcə gizli şəkildə görünür; müştəri onu göstərə və köçürə, faylları isə ayrı-ayrılıqda endirə bilər. Hər şeyi saxladıqdan sonra məzmunu dərhal özü məhv edə bilər.
Məxfi məlumat əvvəlcə gizlədilir; faylları ayrı-ayrılıqda endirmək mümkündür. Görünüş on dəqiqədən sonra bağlanır.
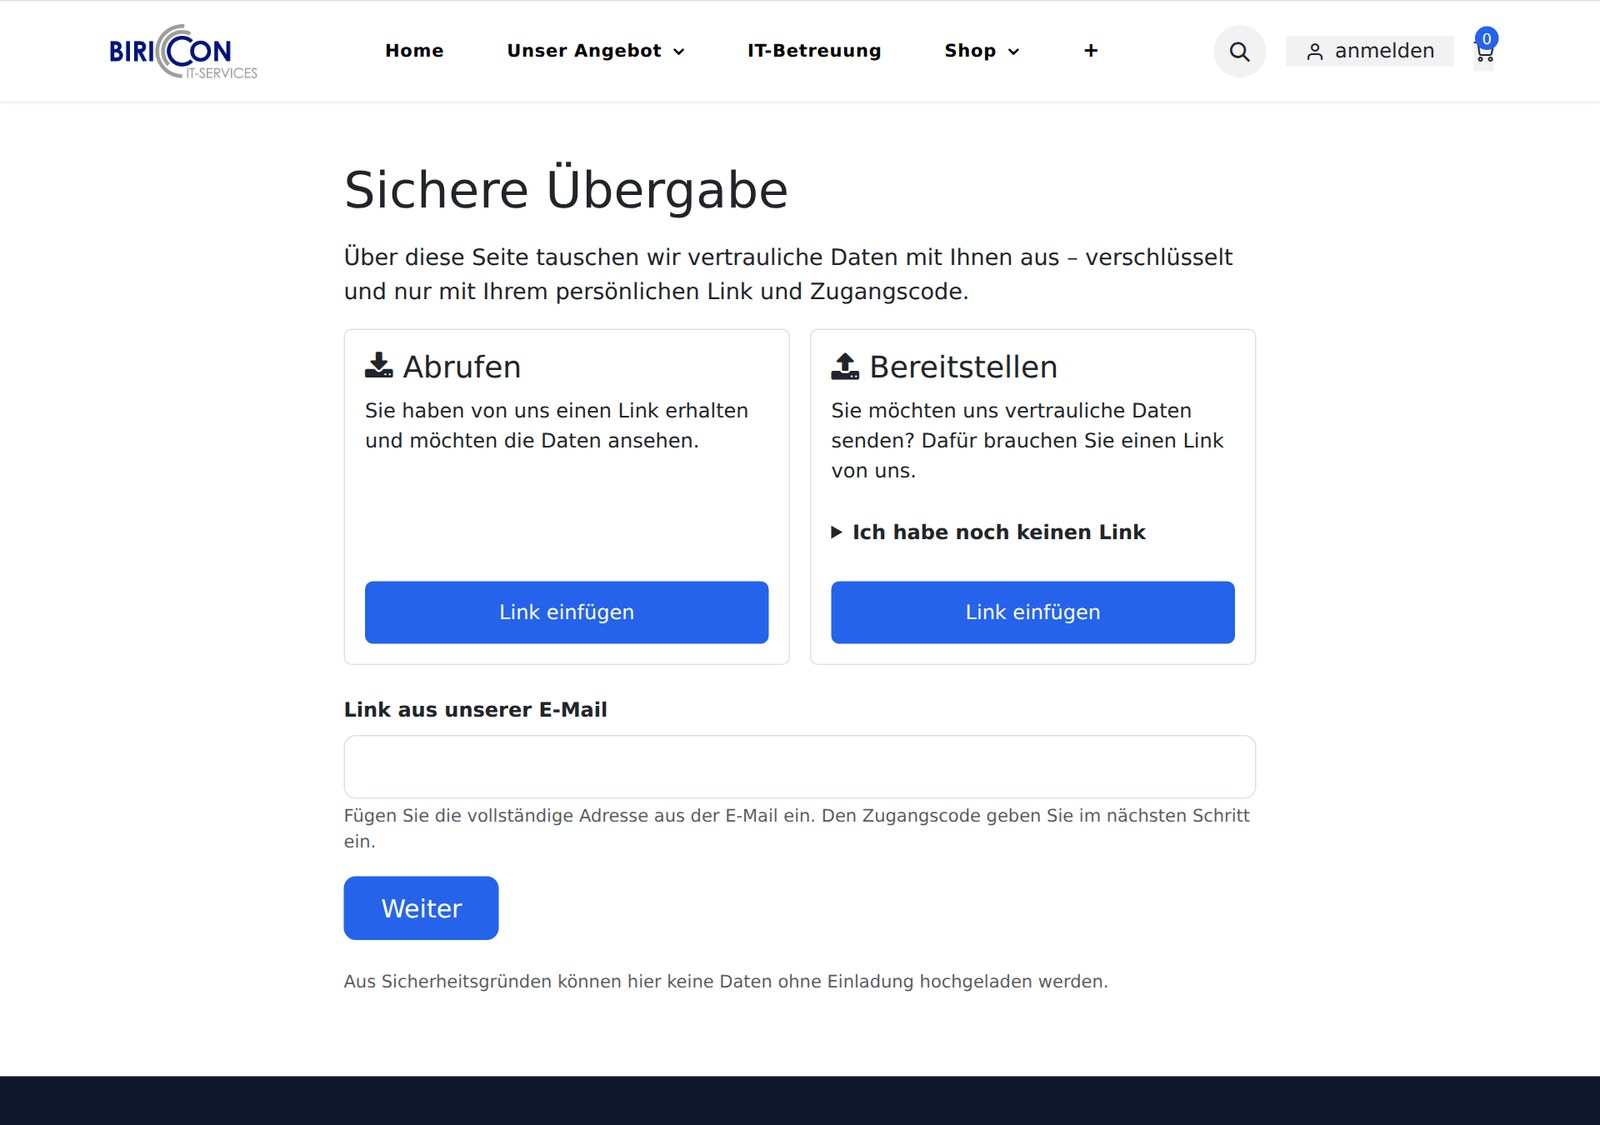
/uebergabe ünvanındakı giriş səhifəsi qəsdən neytral saxlanılıb: yalnız daxil edilmiş keçidi qəbul edir və müvafiq səhifəyə yönləndirir. Anonim istifadəçi burada heç nə yükləyə və ya yarada bilməz.
Dəvət olmadan heç kim buraya fayl yükləyə bilməz.
Telefonda da istifadə etmək mümkündür.
Müştəri təhlükəsiz cavab verir
Çox vaxt texniki mütəxəssisə də müştəridən nəsə lazım olur: Wi-Fi şifrəsi, giriş məlumatlarının siyahısı, konfiqurasiya faylı. Bunun üçün bir-birindən aydın şəkildə ayırdığımız iki yol var:
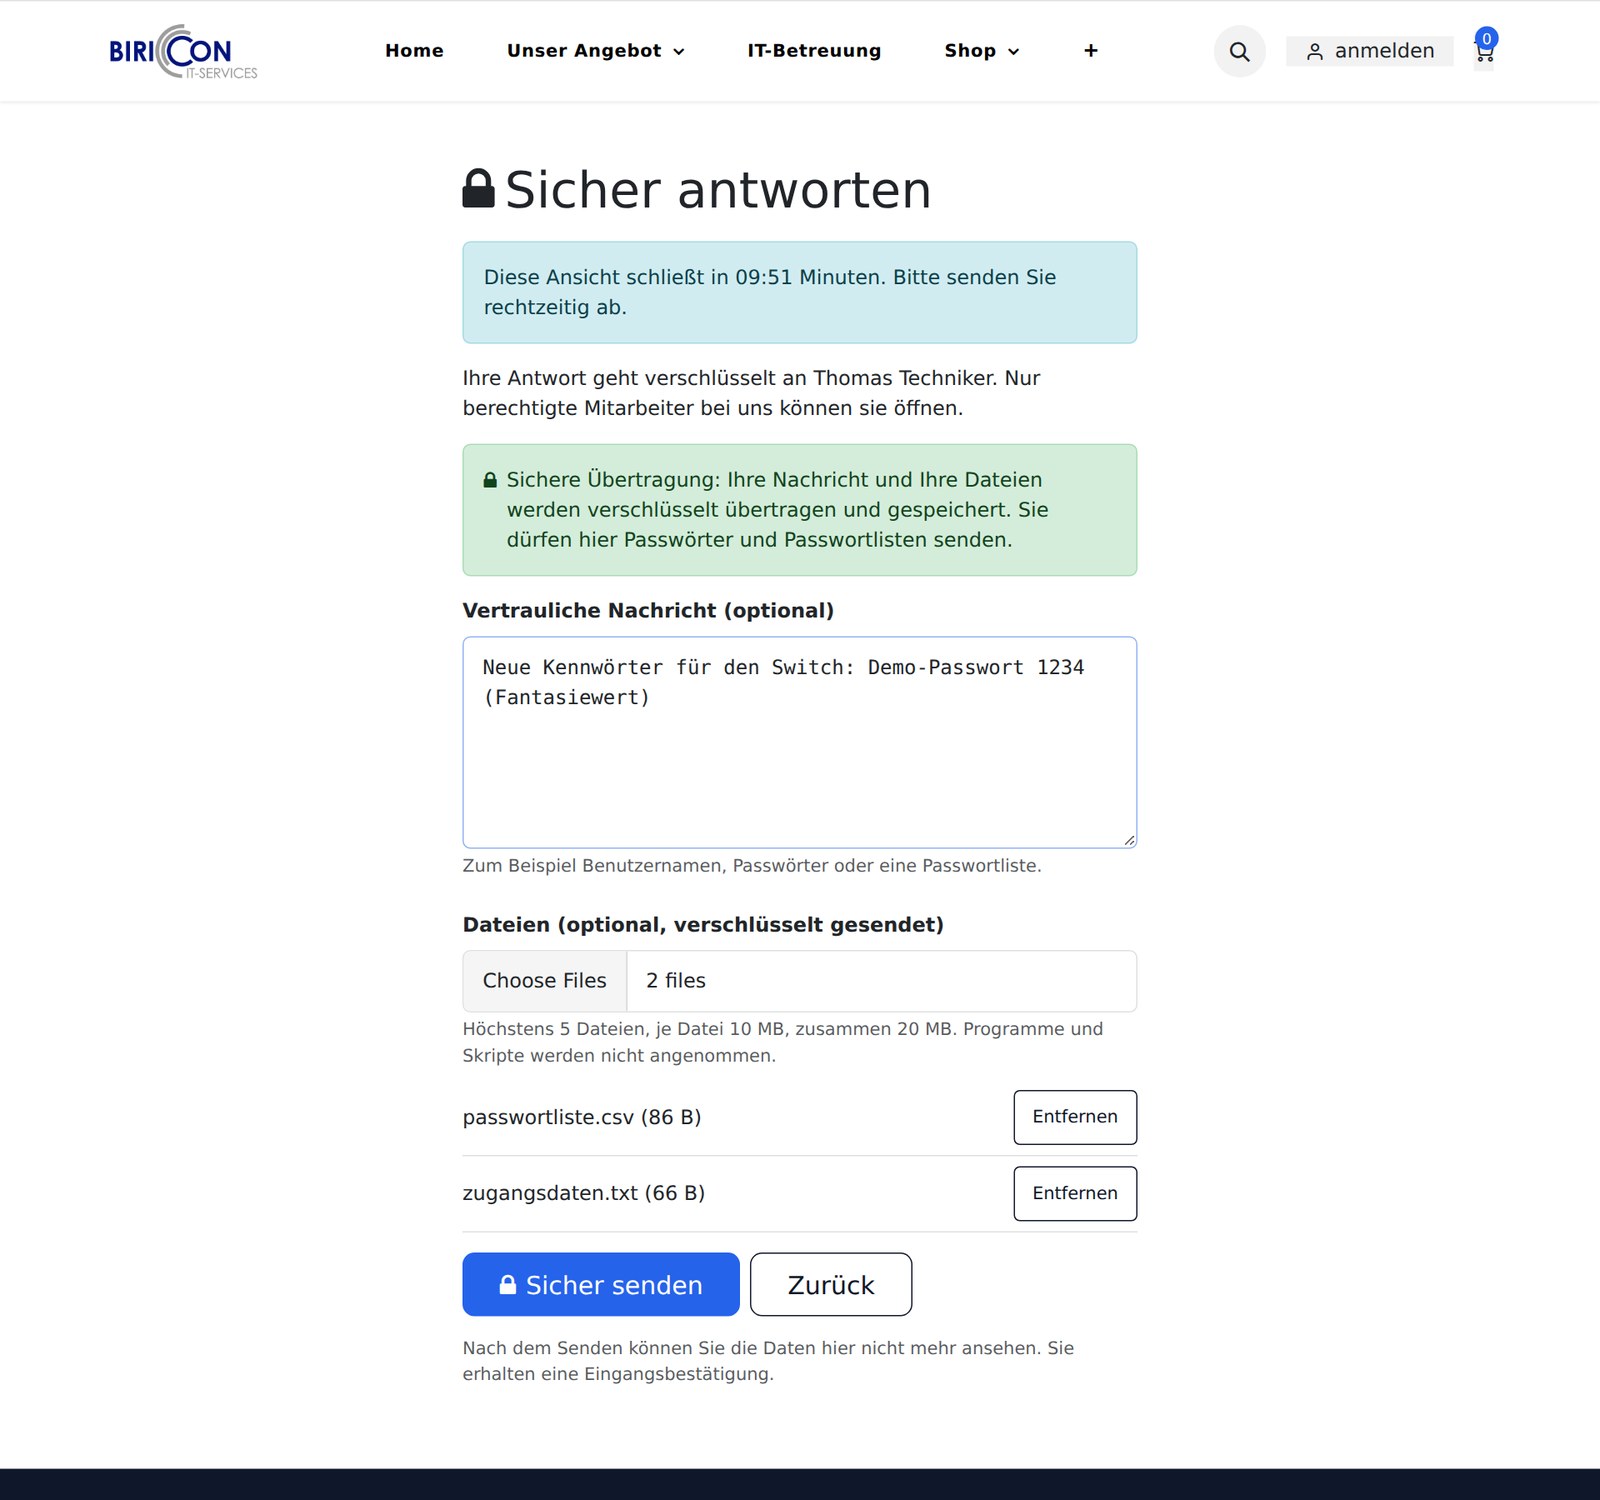
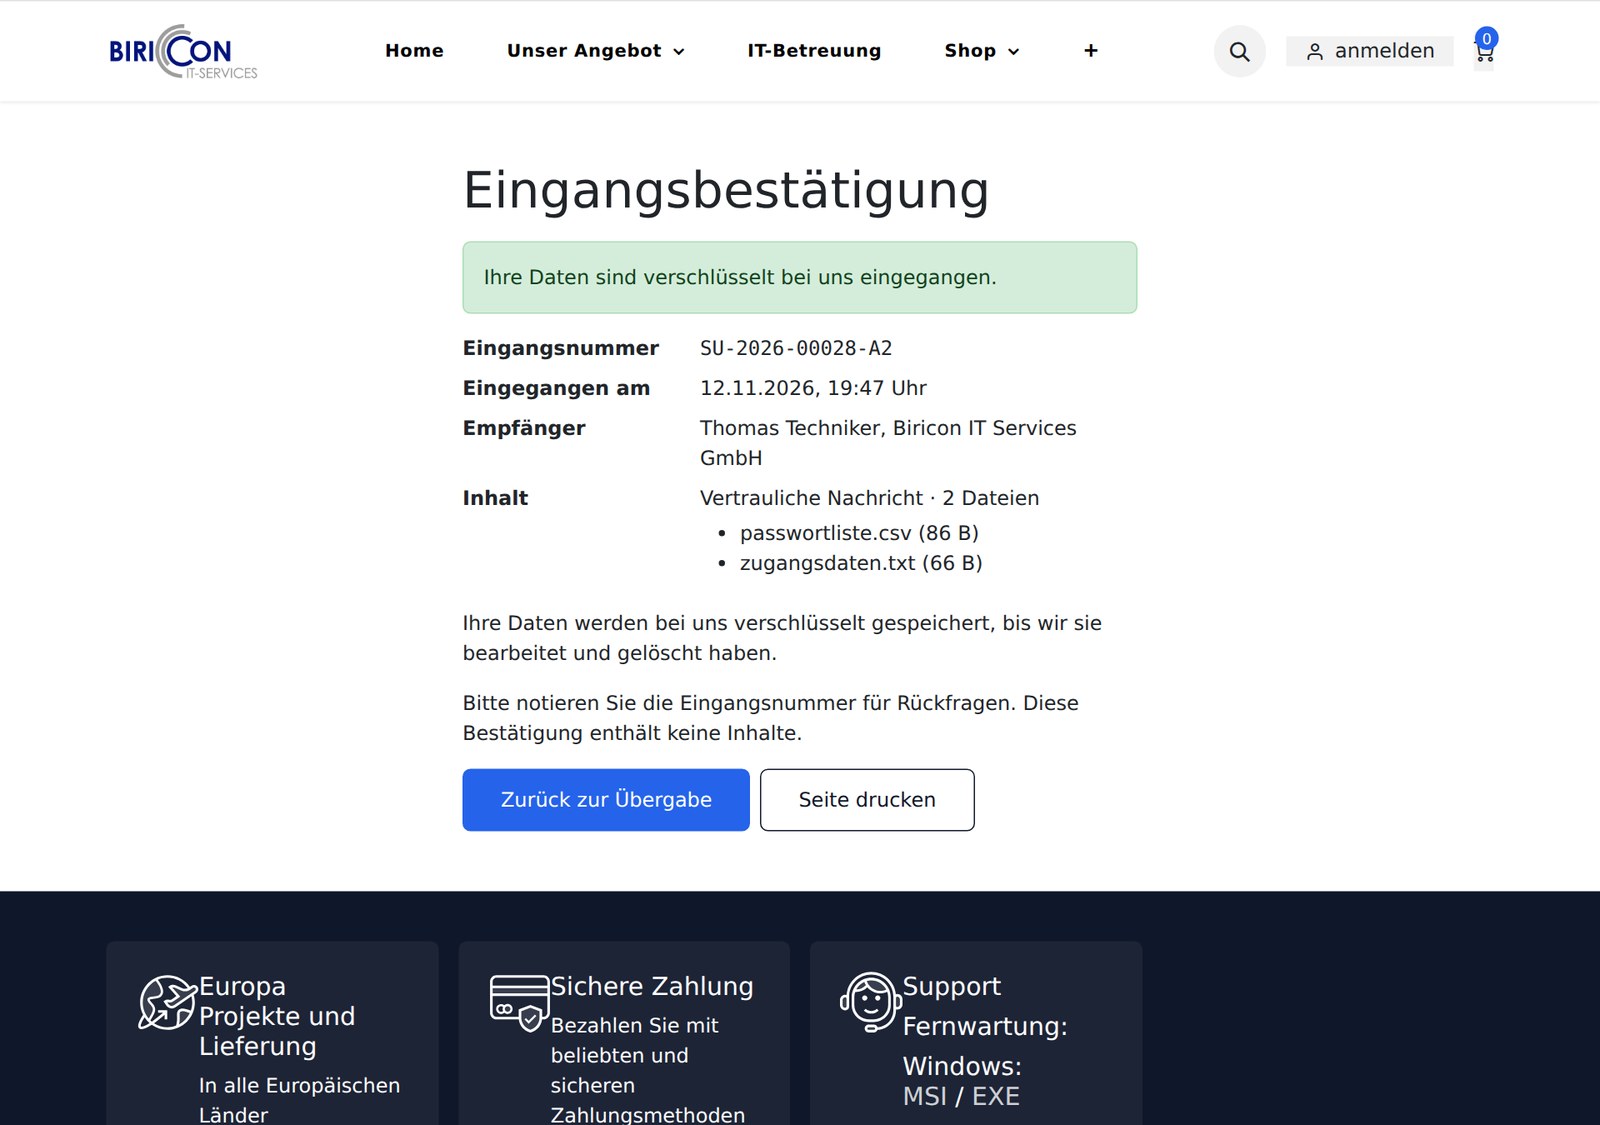
- Sicher antworten: Text und Dateien werden verschlüsselt übertragen und gespeichert. Der Kunde darf hier ausdrücklich Passwörter und Passwortlisten senden. Er bekommt eine Eingangsbestätigung mit Nummer und Zeitpunkt, aber nie den Inhalt zurück.
- Mesaj göndər: məxfi məlumat olmayan adi əlavə suallar üçündür. Mesaj şifrələnmir və dəstək sorğusunda daxili qeyd kimi saxlanılır. Səhifə bunu açıq bildirir və şifrələr üçün “Təhlükəsiz cavab ver” seçiminə yönləndirir.
Texniki mütəxəssis məlumat tələbi də yarada bilər: bu, məzmunu olmayan ötürmədir və müştəri kodu daxil etdikdən sonra bizə fayl yükləyir (“Zəhmət olmasa, təhlükəsizlik divarınızın konfiqurasiya faylını yükləyin”).
Müştəri şifrələri və şifrə siyahılarını bizə şifrələnmiş şəkildə göndərir; fayl siyahısı və gedişat göstəricisi də görünür.
Göndərdikdən sonra müştəri yalnız qəbul təsdiqi alır, məzmun ona geri göndərilmir.
Komanda üçün: dəstək sorğusu, jurnal, icazələr
Sichere Übergabe Helpdesk sistemimizə inteqrasiya olunub. Hər dəstək sorğusunda ona aid ötürmələr və daxil olan göndərişlər görünür, texniki mütəxəssis onları bir kliklə yaradır, müştərinin cavabı isə dəstək sorğusunda bildiriş kimi görünür. Əlavə suallar dəstək sorğusunda qeyd kimi qalır, biz onları silənədək. Daxil olan məxfi məlumatlar texniki mütəxəssis onları məhv edənədək şifrələnmiş şəkildə saxlanılır. 30 gündən sonra bununla bağlı xatırlatma tapşırığı yaradılır. Məxfi məlumatı kimin oxuduğunu dəqiq izləmək mümkündür:
- Yalnız məsul texniki mütəxəssis oxuya bilər. Həmkar və ya rəhbər məsuliyyəti ayrıca üzərinə götürməli və jurnala yazılan səbəb göstərməlidir; əvvəlki texniki mütəxəssisə də bildiriş göndərilir.
- Hər göstərmə, endirmə və məhv etmə əməliyyatı jurnalda qeydə alınır, məzmun isə heç vaxt yazılmır.
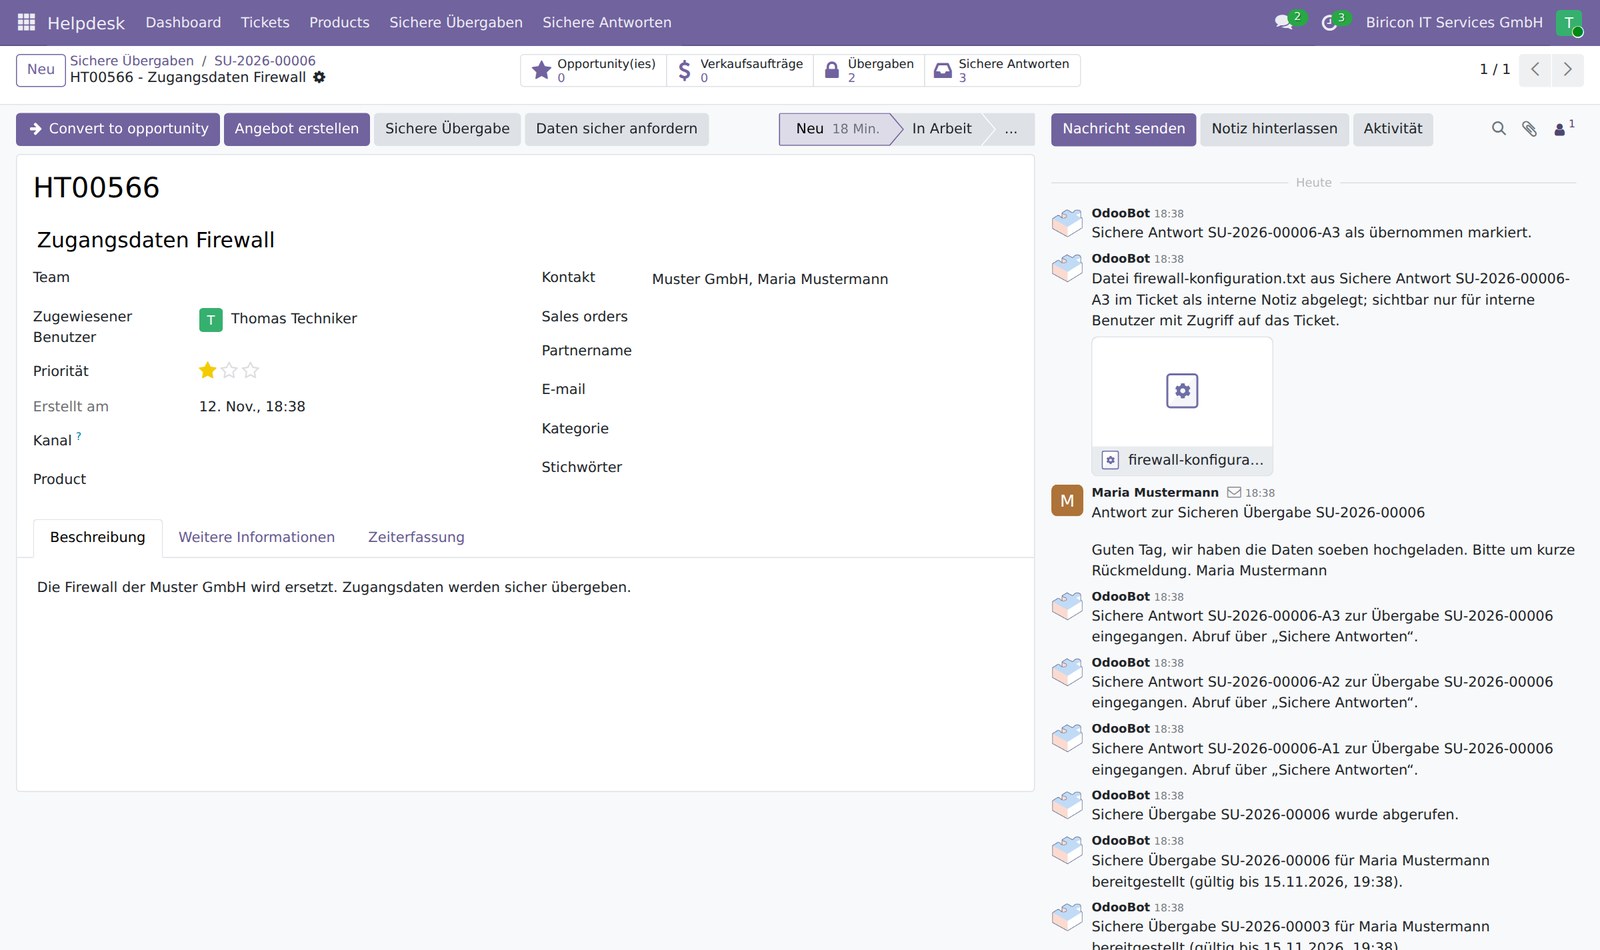
- Fayllar məqsədli şəkildə dəstək sorğusunda daxili qeyd kimi saxlanıla bilər. Orada faylları komanda görür, müştəri portalında isə onlar heç vaxt görünmür.
Göstərmə, endirmə, dəstək sorğusunda saxlama və ya məhv etmə: hər şey jurnala yazılır.
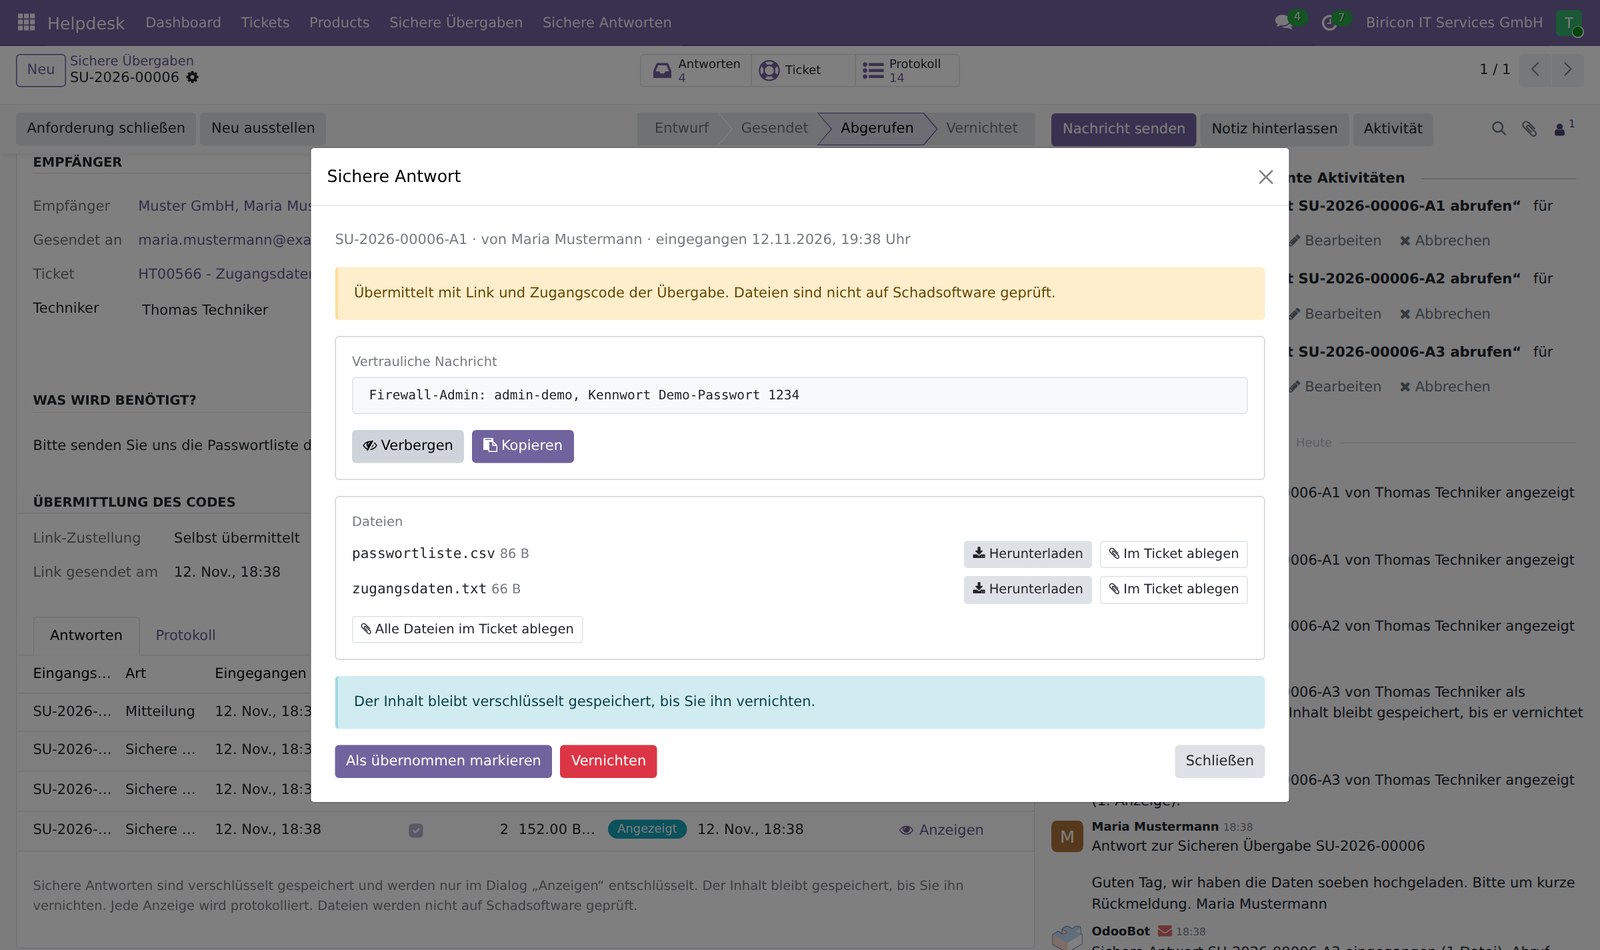
Daxil olan göndərişlər şifrələnmiş şəkildə saxlanılır və yalnız “Göstər” seçildikdə deşifrə olunur.
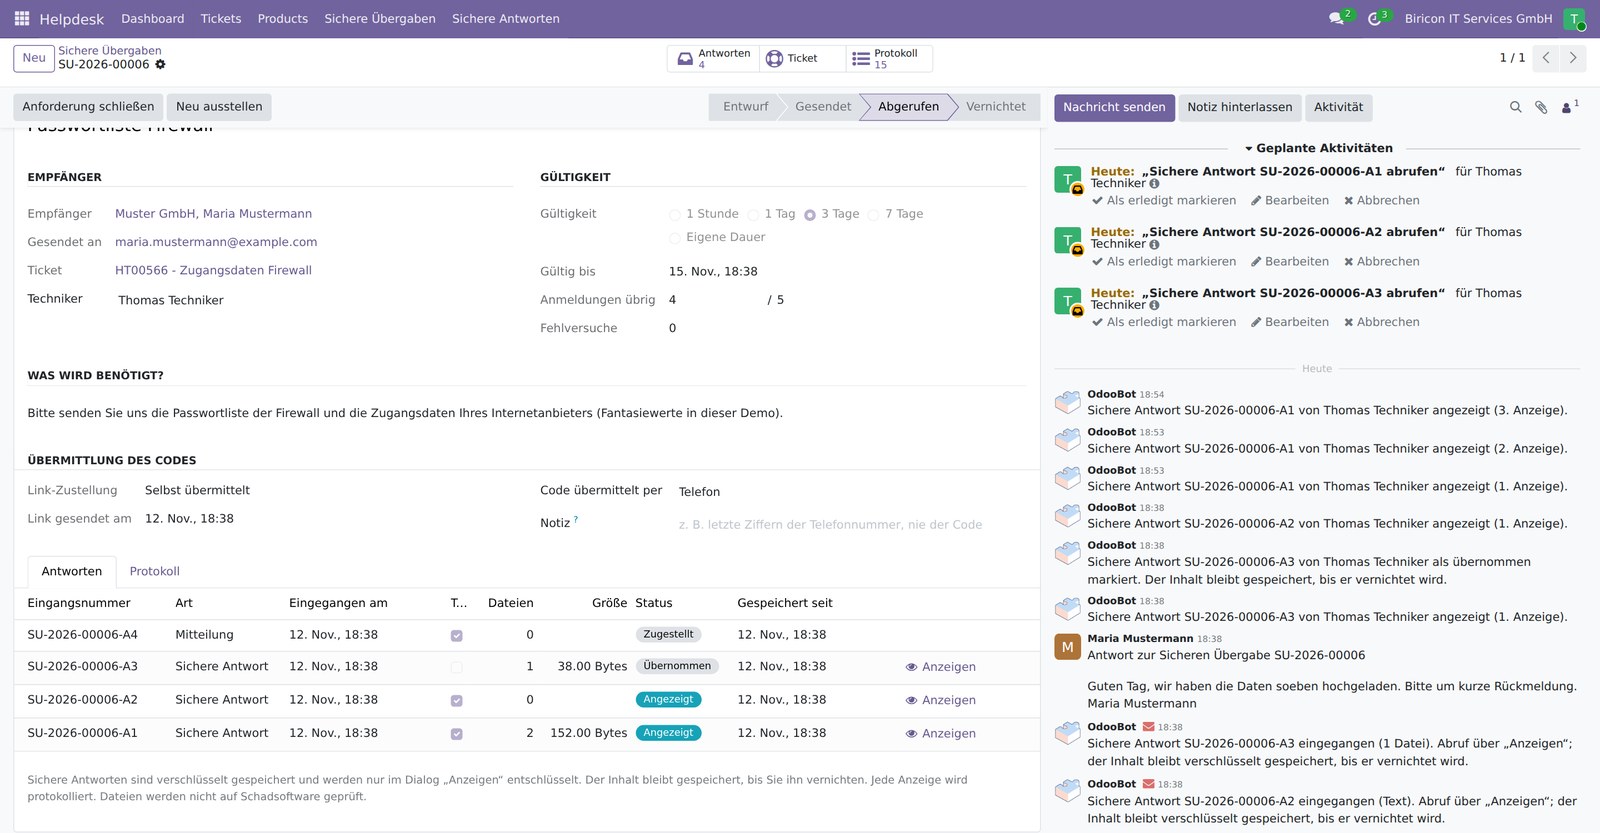
Komanda vəziyyəti dəstək sorğusunda görür. Saxlanmış fayl tarixçədə daxili qeyd kimi göstərilir, cavabın məzmunu isə göstərilmir.
Məlumatlar belə qorunur
- Saxlanılan məlumatların şifrələnməsi: Hər ötürmə və daxil olan hər göndəriş üçün ayrıca açar yaradılır (AES-256-GCM). Göndərilən məxfi məlumatlarda bu açar giriş kodundan törədilir (scrypt) və əlavə olaraq server açarı ilə şifrələnir. Kodun özü heç vaxt saxlanılmır. Təkcə verilənlər bazasının surəti heç nəyi üzə çıxarmır.
- Digər kanallarda açıq mətn yoxdur: Nə e-poçtlarda, nə Chatter-də, nə jurnallarda, nə də müvəqqəti yaddaşlarda. Bunu verilənlər bazasının bütün cədvəllərində axtarış apararaq yoxlayırıq.
- Keçid skanerləri açılma sayını azaltmır: Bir çox e-poçt proqramı keçidləri əvvəlcədən açır. Burada açılma yalnız düzgün kod forma vasitəsilə daxil edildikdən sonra sayılır.
- Kodu təxmin etməyə qarşı qorunma: Beş yanlış koddan sonra ötürmə bloklanır və texniki mütəxəssisə bildiriş göndərilir. Bundan əlavə, hər ünvan üzrə cəhd sayını məhdudlaşdırırıq.
- Gizlətmək əvəzinə silmək: Müddət bitdikdə, açılma limiti tükəndikdə və ya ötürmə ləğv edildikdə mətn, fayllar və açarla bağlı məlumatlar silinir. Planlaşdırılmış tapşırıq bunu əlavə olaraq hər beş dəqiqədən bir yoxlayır.
- Yalnız HTTPS vasitəsilə: Səhifələr şifrələnməmiş sorğuları qəbul etmir, ciddi brauzer təhlükəsizlik başlıqları təyin edir və axtarış sistemləri tərəfindən indekslənə bilmir. Heç bir izləyici yüklənmir.
- Müstəqil yoxlamadan keçib: Hər biri ayrıca əks sınaqla aparılan iki müstəqil təhlükəsizlik yoxlamasında problemlər aşkar edilib; biz onları aradan qaldırmış və reqressiya testləri ilə təkrar yaranmalarına qarşı yoxlamalar əlavə etmişik. Hər dəyişiklikdə 350-dən çox avtomatik test işə salınır.
Məhdudiyyətlər barədə açıq danışaq
Heç bir həll mükəmməl deyil. Bunları bilməlisiniz:
- Daxil olan məxfi məlumatlar müştərinin kodu ilə deyil, server açarı ilə qorunur, çünki komanda onları sonradan açmalıdır. Serverə çıxışı olan administrator, məlumatlar saxlanıldığı müddətdə, texniki baxımdan onları oxuya bilər. Buna görə onları operativ şəkildə şifrə anbarımıza köçürüb məhv edirik.
- Fayllar zərərli proqramlara qarşı yoxlanılmır. Səhifə proqram və skriptləri qəbul etmir, əməkdaşlar isə əlavələri yalnız onları gözlədikləri halda açırlar.
- Kodu başqasına verən şəxs məxfi məlumatı da vermiş olur. Qorunma ikinci kanalın təhlükəsizliyindən asılıdır.
- Dəstək sorğularında saxlanmış fayllar məqsədli olaraq artıq şifrələnmir və həmin sorğuya çıxışı olan hər kəsə görünür. Dialoq pəncərəsi bu barədə xəbərdarlıq edir.
Tez-tez verilən suallar
Sichere Übergabe nədir?
Ötürmə məxfi məlumatı (mətn və faylları) şifrələnmiş şəkildə keçid vasitəsilə çatdırır; keçid yalnız ayrıca göndərilən giriş kodu ilə birlikdə işləyir. Müddət bitdikdə və ya açılma limiti tükəndikdə məzmun silinir.
Niyə sadəcə şifrələnmiş e-poçtdan istifadə etməyək?
Şifrələnmiş e-poçt üçün hər iki tərəfdə sertifikatlar və ya açarlar qurulmalıdır. Müştərilərdə bu, nadir hallarda olur. Keçid və kod isə heç nə quraşdırmadan istənilən brauzerdə işləyir.
Müştəri də bizə nəsə göndərə bilərmi?
Bəli. Müştəri “Təhlükəsiz cavab ver” seçimi və ya məlumat tələbi vasitəsilə bizə mətn və faylları şifrələnmiş şəkildə göndərir və qəbul təsdiqi alır. Adi əlavə suallar dəstək sorğusuna şifrələnməmiş mesaj kimi daxil olur.
Məzmun nə qədər saxlanılır?
Göndərilən ötürmələr seçilmiş etibarlılıq müddəti bitənədək (maksimum 14 gün) və ya son açılmayadək saxlanılır. Daxil olan cavablar isə texniki mütəxəssis onları məhv edənədək şifrələnmiş şəkildə qalır. 30 gündən sonrakı xatırlatma bu işə kömək edir.
Yanlış kod daxil edildikdə nə baş verir?
Səhifə yalnız ümumi xəta bildirir. Beş uğursuz cəhddən sonra ötürmə bloklanır və texniki mütəxəssisə məlumat verilir.
Modul açıq mənbəlidirmi?
Xeyr. Sichere Übergabe Biricon IT Services GmbH şirkətinin özünün hazırladığı qapalı mənbəli məhsuldur və dəstək xidmətimizin bir hissəsidir. Müştərilərinizlə və ya bizimlə şifrələri təhlükəsiz mübadilə etmək istəyirsinizsə, bizimlə əlaqə saxlayın.
Şifrələr poçt qutusundan daha yaxşı ötürmə üsuluna layiqdir. Bunun sizə göstərilən İT dəstəyinə necə inteqrasiya oluna biləcəyini öyrənmək istəyirsinizsə, bizimlə əlaqə saxlamaq üçün bu səhifəyə keçin: Əlaqə səhifəsi.