16. November 2026 | Eigenentwicklung | Industrie, Automatisierung und Daten
In fast jedem Betrieb stehen Anlagen aus verschiedenen Jahrzehnten nebeneinander: eine SPS, die nur Modbus spricht, eine ältere Siemens S7 ohne OPC-UA, Maschinen und Fahrzeugtechnik am CAN-Bus, ein Leitsystem mit klassischem OPC-DA, eine neue Maschine mit OPC-UA, dazu eine Datenbank für Auswertungen und vielleicht eine IoT-Plattform mit MQTT. Jedes System funktioniert für sich, aber die Werte kommen nicht dort an, wo man sie braucht.
Dafür haben wir die OPC Bridge entwickelt: einen Protokollkonverter mit Weboberfläche, der OPC-DA, OPC-UA, Modbus TCP/RTU, CAN-Bus, MQTT, Sparkplug B, SQL-Datenbanken und Webdienste in jede Richtung verbindet. Dieser Beitrag zeigt, welche Aufgaben sie löst, wie die Einrichtung abläuft und wo ihre Grenzen liegen. Die Bildschirmfotos stammen aus einer Demo-Installation mit simulierten Werten. Wer tiefer einsteigen will, findet am Ende das Betriebshandbuch online.
Inhalt dieses Beitrags
- Kurzfassung
- Das Problem: Anlagen sprechen verschiedene Sprachen
- Sechs typische Einsatzfälle
- Aufbau: Verbindungen, Mappings, Werte
- Funktionen im Überblick
- In vier Schritten zur ersten Kopplung
- Register-Inspektor für Modbus
- Siemens S7 direkt anbinden
- CAN-Bus: Eingang, Ausgang und Analyzer
- MQTT und Sparkplug B: Unified Namespace
- Bridge-Link: Werte sicher aus der Produktion in die IT
- Webhook und REST-API
- InfluxDB, Zeitreihen und Batch-Schreiben
- Live-Werte, Historie und Trends
- Berechnete Punkte und Redundanz
- Alarme per E-Mail und Webhook
- WebView: Live-Ansicht teilen
- Sicherheit und Benutzerrollen
- Installation, Lizenz und Testbetrieb
- Betriebshandbuch online und als PDF
- Was die OPC Bridge nicht ist
- Unsere Leistungen rund um die OPC Bridge
- Häufige Fragen
Kurzfassung
- Was: Software, die industrielle Protokolle ineinander übersetzt: OPC-DA (Client), OPC-UA (Client und Server), Modbus TCP und RTU (Master und Slave), CAN-Bus mit J1939 (Eingang, Ausgang und Analyser), MQTT und Sparkplug B, SQL-Datenbanken sowie Webhooks (HTTP mit JSON).
- Wie: Einrichtung im Browser. Sie legen Verbindungen an und ordnen Werte einander zu, von A nach B, von B nach A oder beidseitig.
- Unterwegs: Umrechnung mit Faktor, Offset oder Formel, Wandlung von Datentyp und Byte-Reihenfolge, berechnete Punkte aus mehreren Quellen.
- Betriebssicher: Pufferung bei Ausfall des Ziels auf der Festplatte (Store-and-Forward, übersteht einen Neustart), automatische Wiederverbindung, Umschaltung zwischen redundanten Quellen.
- OT und IT: Bridge-Link koppelt Produktionsnetz und IT über eine DMZ, ohne eingehenden Port in der Produktions-Firewall, auf Wunsch als strikte Einbahn (Data-Diode).
- Anmeldung: lokale Benutzer mit Rollen, wahlweise Active Directory (LDAP), Single Sign-on (OIDC) und Zwei-Faktor-Anmeldung.
- Überblick: Live-Werte, Historie, Trends mit CSV-Export, Alarme per E-Mail und eine teilbare Nur-Lese-Ansicht.
- Plattform: Windows (Dienst, Setup-Programm), Debian, Ubuntu und Raspberry Pi OS (Paket) sowie Docker. Testbetrieb ohne Lizenz möglich.
- Dokumentation: Betriebshandbuch mit rund 100 Seiten auf Deutsch und Englisch, online lesbar und als PDF, dazu eine eingebaute API-Dokumentation.
Sie möchten wissen, ob die OPC Bridge zu Ihrer Anlage passt?
Schildern Sie uns kurz, welche Systeme Sie verbinden wollen. Sie erhalten eine Einschätzung und auf Wunsch eine Testversion.
Das Problem: Anlagen sprechen verschiedene Sprachen
Industrielle Kommunikation ist über Jahrzehnte gewachsen. Drei Schwierigkeiten begegnen uns bei Kunden immer wieder:
- OPC-DA und DCOM. Klassisches OPC-DA baut auf DCOM von Windows auf. Über Rechnergrenzen hinweg ist das aufwendig einzurichten, schwer durch Firewalls zu führen und nach Windows-Härtungen oft plötzlich gestört. Viele Leitsysteme und Treiber bieten aber nur diese Schnittstelle.
- Modbus ohne Beschreibung. Modbus liefert nackte Register. Welches Register welcher Messwert ist, in welchem Datentyp und in welcher Byte-Reihenfolge, steht im Handbuch des Herstellers, wenn es eines gibt. Ein modernes SCADA erwartet dagegen benannte Datenpunkte, am liebsten per OPC-UA.
- Daten bleiben in der Anlage. Für Auswertung, Abrechnung oder Berichte müssten Messwerte in eine Datenbank oder auf eine Plattform. Dafür wird oft eigene Software geschrieben, die dann niemand mehr pflegt.
Ein Protokollkonverter löst das an einer Stelle: Er spricht mit jedem System in dessen Protokoll und reicht die Werte in der Form weiter, die das Zielsystem versteht.
Sechs typische Einsatzfälle
Eingesetzt wird die OPC Bridge überall dort, wo Anlagentechnik Daten liefert: in der Prozessindustrie von der Raffinerie bis zur Chemie, in der Energieerzeugung und -verteilung, in der Flughafen- und Luftfahrttechnik, in der Gebäudetechnik und im Maschinenbau. Die Aufgaben ähneln sich dabei:
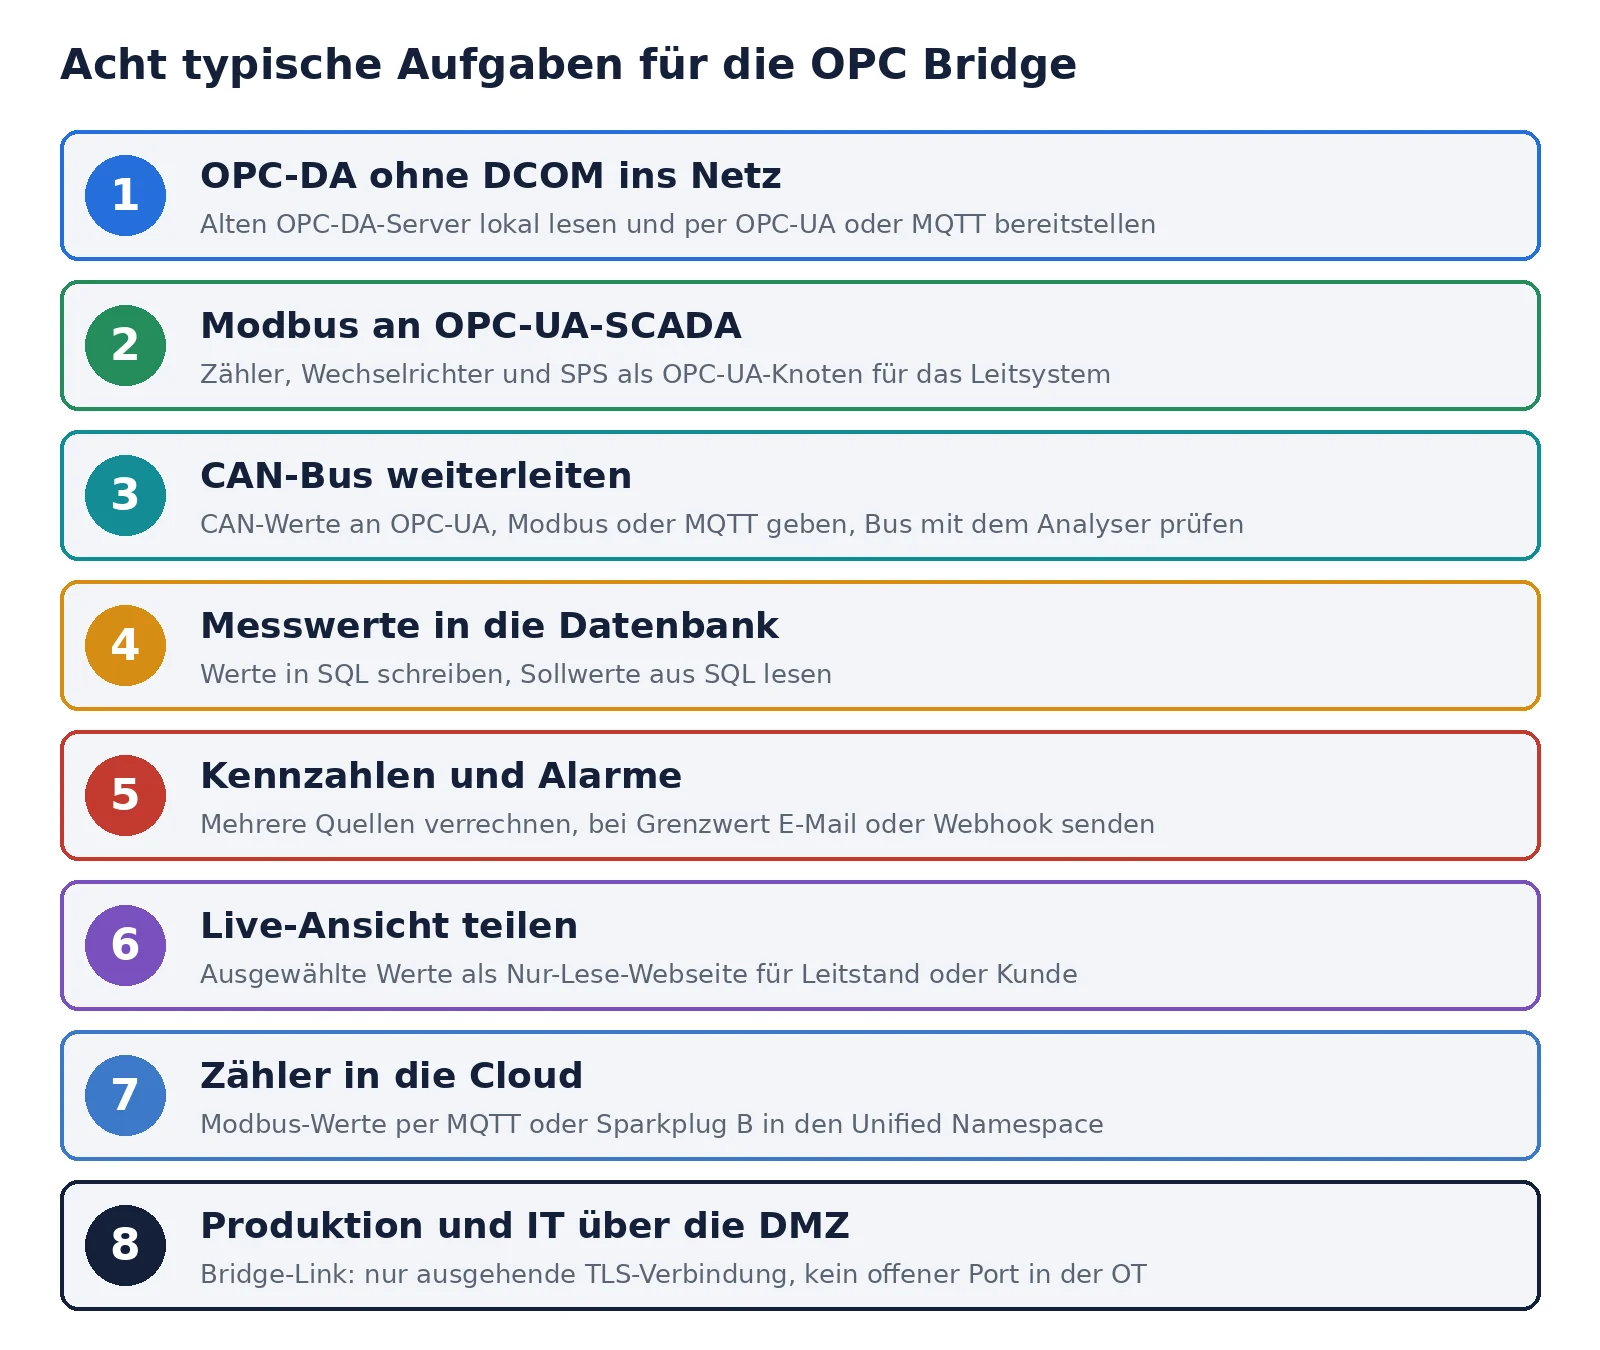
1. Einen OPC-DA-Server ohne DCOM ins Netz bringen
Die OPC Bridge wird auf dem Rechner des OPC-DA-Servers installiert und liest ihn dort lokal. Nach außen bietet sie dieselben Werte über ihren eigenen OPC-UA-Server oder über MQTT an. DCOM über das Netzwerk entfällt, und das alte Leitsystem bleibt unverändert.
2. Modbus-Geräte an ein OPC-UA-SCADA anbinden
Zähler, Wechselrichter, Frequenzumrichter oder ältere Steuerungen werden per Modbus TCP oder RTU abgefragt. Im OPC-UA-Server der Bridge erscheinen sie als benannte Knoten, zum Beispiel Anlage/Linie1/Temperatur, mit passendem Datentyp. direkt ausliest.
3. CAN-Bus-Daten an OPC-UA, Modbus oder MQTT weitergeben
Aggregate, mobile Maschinen, Batteriesysteme und viele Sensoren sprechen CAN. Die Bridge liest die Werte vom Bus und reicht sie an das Leitsystem, an eine Steuerung oder an eine IoT-Plattform weiter. In der Gegenrichtung sendet sie Werte auf den Bus.
3. Messwerte in eine Datenbank schreiben, Sollwerte daraus lesen
Über die SQL-Verbindung landen Werte in einer Tabelle Ihrer Datenbank, etwa Microsoft SQL Server, PostgreSQL, MySQL/MariaDB oder SQLite. Für Zeitreihen gibt es einen eigenen Ausgang zu InfluxDB. In der Gegenrichtung liest die Bridge Sollwerte oder Rezeptdaten aus einer Tabelle und schreibt sie in die Steuerung.
4. Kennzahlen bilden und bei Grenzwerten alarmieren
Aus mehreren Quellen entsteht per Formel ein neuer Datenpunkt, etwa ein Mittelwert oder eine Differenz. Regeln überwachen Werte und Qualität und melden eine Überschreitung per E-Mail oder per Webhook in einen Teams- oder Slack-Kanal.
5. Werte als Live-Webseite bereitstellen
Ausgewählte Datenpunkte lassen sich als Nur-Lese-Seite freigeben, etwa für einen Bildschirm im Leitstand oder für einen Kunden, der seinen Zählerstand sehen soll.
7. Zähler und Sensoren in die Cloud bringen
Energiezähler oder Sensoren mit Modbus liefern ihre Werte über MQTT an eine IoT-Plattform oder als Sparkplug B in einen Unified Namespace. Reißt die Leitung ab, puffert die Bridge und liefert nach.
8. Produktionsnetz und IT über die DMZ koppeln
Zwei Instanzen der OPC Bridge spiegeln Werte zwischen Produktion und IT. Die Verbindung geht nur vom Produktionsnetz nach außen, in dessen Firewall bleibt jeder eingehende Port geschlossen. Mehr dazu im Abschnitt Bridge-Link.
Aufbau: Verbindungen, Mappings, Werte
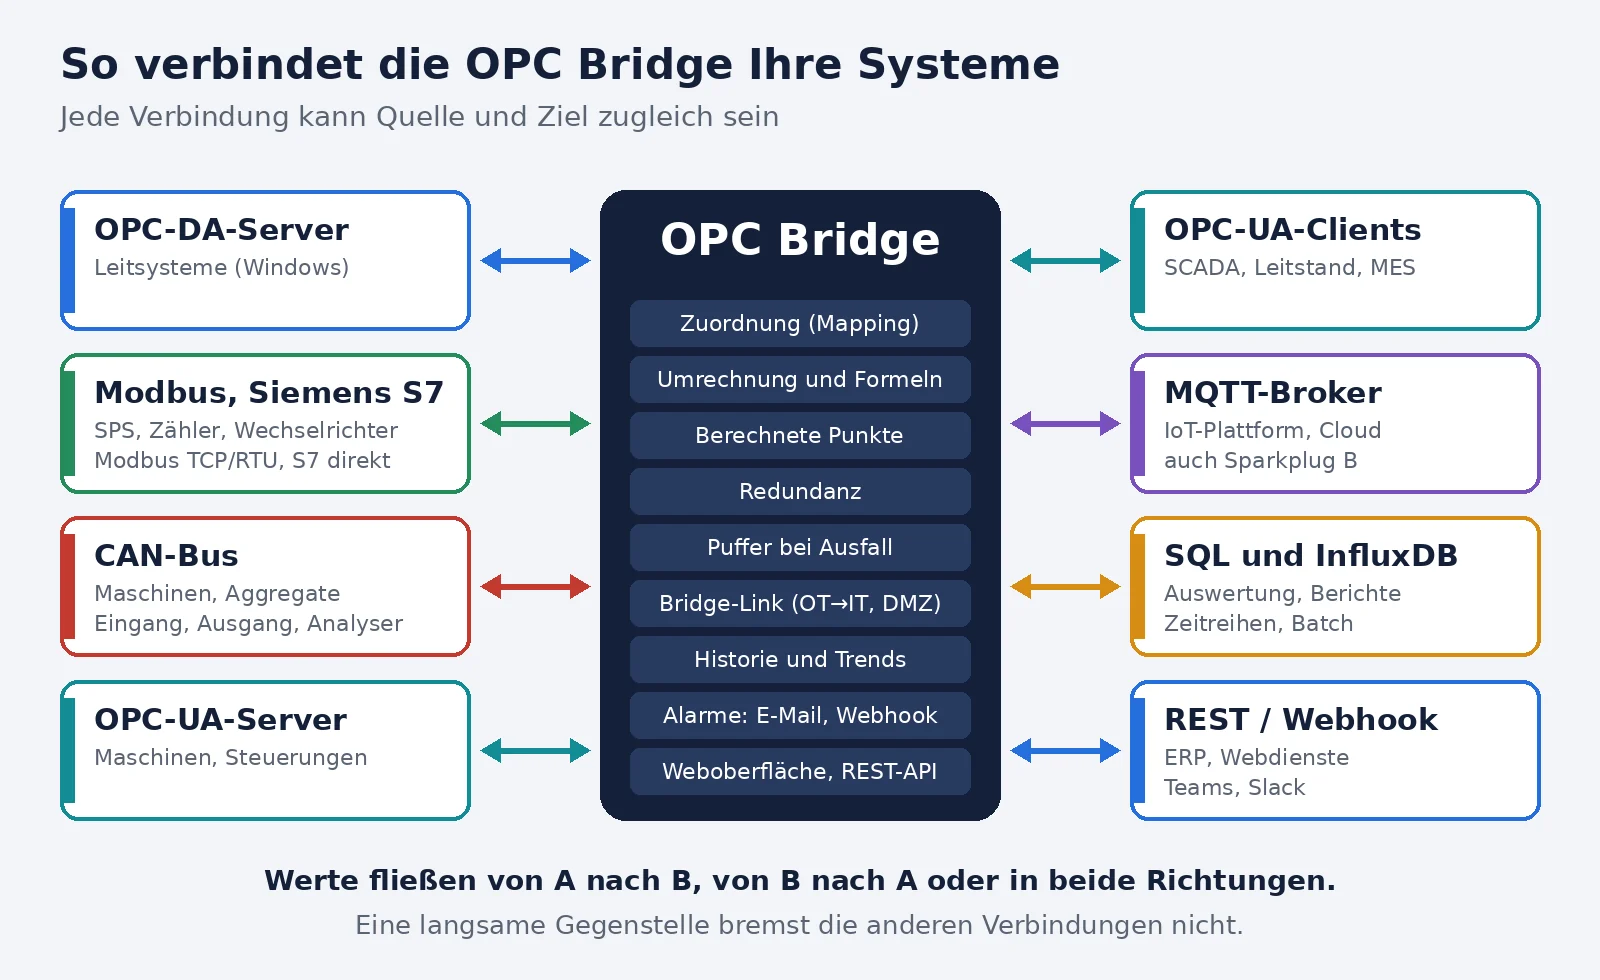
Die OPC Bridge kennt zwei Bausteine. Eine Verbindung ist ein angebundenes System, zum Beispiel ein Modbus-Gerät, ein CAN-Bus oder ein MQTT-Broker. Die Bridge läuft als Dienst im Hintergrund; der Browser dient nur zur Einrichtung und Beobachtung. Ein Mapping ordnet einen Datenpunkt der einen Verbindung einem Datenpunkt einer anderen zu und legt die Richtung fest. Jede Verbindung kann Quelle und Ziel zugleich sein.
Jede Verbindung arbeitet unabhängig von den anderen. Antwortet ein Gerät langsam oder gar nicht, laufen die übrigen Verbindungen ungebremst weiter.
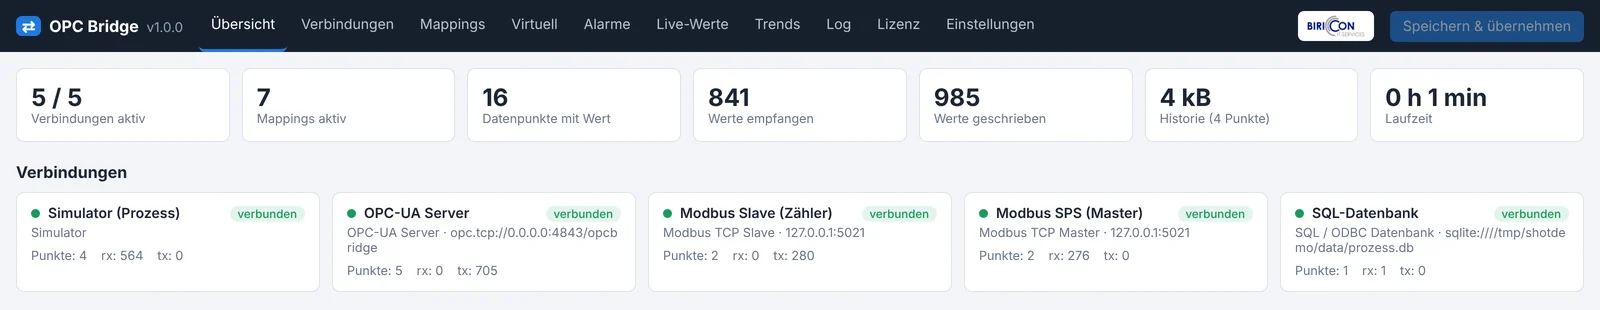
Die Startseite zeigt alle Verbindungen mit Zustand, Anzahl der Datenpunkte und empfangenen bzw. gesendeten Werten.
Funktionen im Überblick
| Bereich | Was die OPC Bridge kann |
|---|---|
| Protokolle | OPC-DA (Client), OPC-UA (Client und Server), Modbus TCP und RTU (Master und Slave), CAN-Bus mit J1939 (Signale lesen und senden, DBC-Import, CAN über Ethernet), MQTT, MQTT Sparkplug B (Edge-Node), SQL-Datenbanken, REST/Webhook, eingebauter Simulator zum Testen |
| Analyse | Register-Inspektor für Modbus, Analyzer für den CAN-Bus |
| Datenfluss | A nach B, B nach A oder beidseitig ohne Echo-Schleife. Mehrere Quellen lassen sich zusammenführen. |
| Umrechnung | Faktor und Offset, freie Formeln wie x*1.8+32, clamp oder scale, Wandlung von Datentyp und Byte-Reihenfolge |
| Virtuelle Quellen | Berechnete Punkte aus mehreren Quellen, Redundanzgruppen mit Umschaltung (Hot-Standby) |
| Zuverlässigkeit | Store-and-Forward je Ziel mit Puffer auf der Festplatte, der einen Neustart übersteht; automatische Wiederverbindung |
| Durchsatz | Batch-Schreiben für SQL, Webhook und InfluxDB: viele Werte in einer Anfrage statt einer Anfrage je Wert |
| OT-IT-Kopplung | Bridge-Link: ausgehender TLS-Tunnel zwischen zwei Instanzen, kein eingehender Port im Produktionsnetz, optional strikter Einweg-Modus (Data-Diode) |
| Überwachung | Live-Werte in Echtzeit mit Qualität und Zeitstempel, Historie mit Totband, Trends, CSV-Export, Alarmregeln mit E-Mail und Webhook, OPC-UA Alarms & Events |
| Teilen | WebView: Nur-Lese-Ansicht ausgewählter Werte über einen Link mit Zugriffs-Token |
| Sicherheit | Anmeldung mit Rollen Administrator und Operator, wahlweise über LDAP/Active Directory oder OIDC (Single Sign-on), Zwei-Faktor-Anmeldung (TOTP), HTTPS, API-Anmeldung per HTTP-Basic oder Token, OPC-UA-Verschlüsselung und Zertifikate |
| Integration | REST-API für Status, Werte, Schreiben, Historie und Ereignisse mit eingebauter Dokumentation nach OpenAPI 3.1, die ohne Internet funktioniert |
| Betrieb | Windows-Dienst mit Setup-Programm, Paket mit systemd-Dienst für Debian, Ubuntu und Raspberry Pi OS, Docker-Container |
| Oberfläche | Weboberfläche in Deutsch, Englisch, Französisch, Spanisch und Portugiesisch, umschaltbar je Browser |
| Dokumentation | Betriebshandbuch mit rund 100 Seiten auf Deutsch und Englisch |
In vier Schritten zur ersten Kopplung
Schritt 1: Verbindungen anlegen
Sie wählen den Typ, tragen Adresse und Port ein und speichern. Jede Verbindung hat nur die Felder, die ihr Protokoll braucht: bei Modbus etwa Abfrageintervall, Unit-ID und Standard-Byte-Reihenfolge.
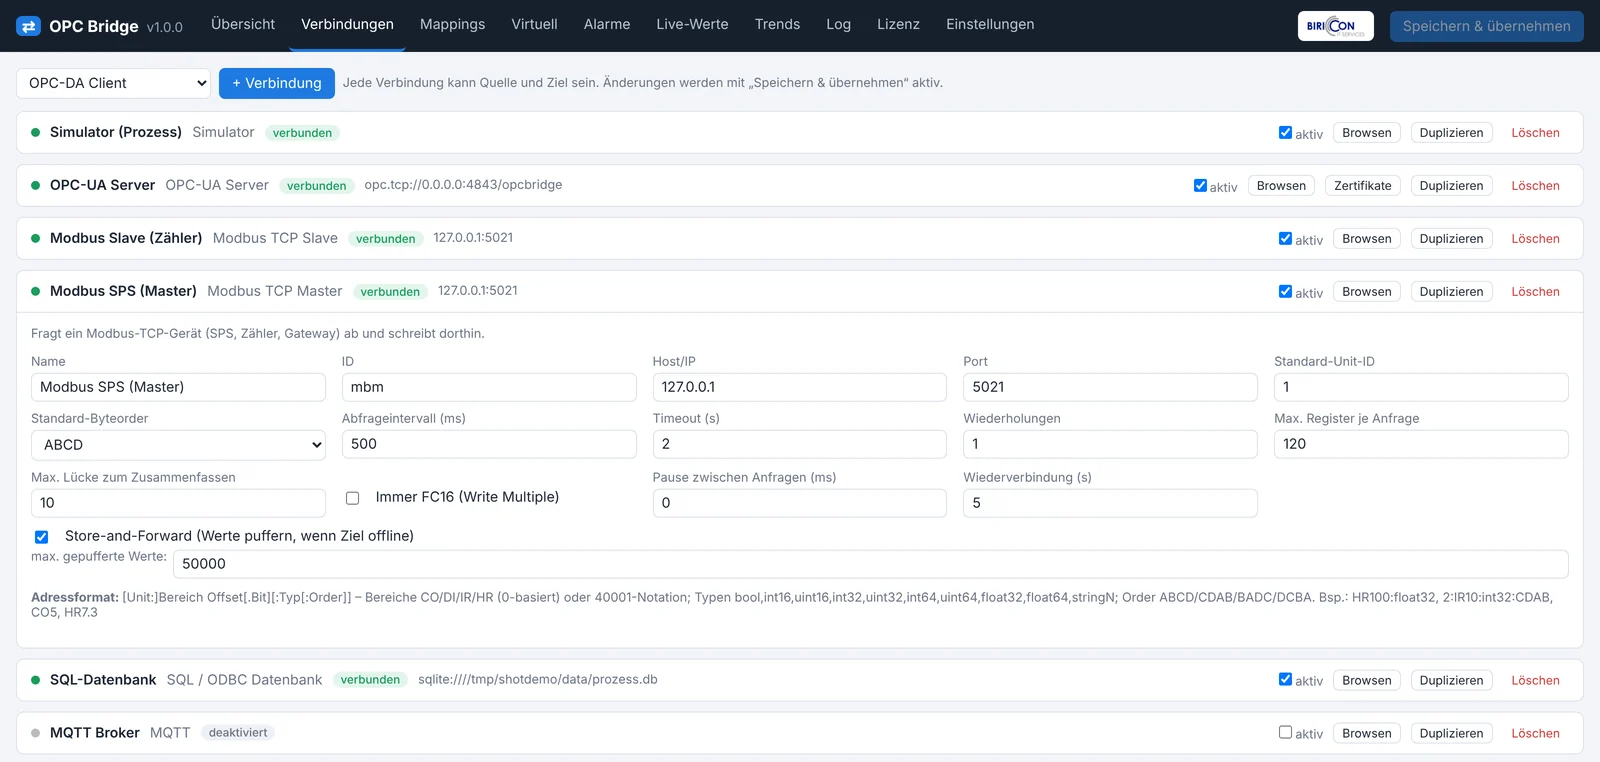
Für Ziele lässt sich Store-and-Forward einschalten: Werte werden auf der Festplatte gepuffert, solange das Ziel nicht erreichbar ist, und danach in der richtigen Reihenfolge nachgeliefert.
Schritt 2: Werte zuordnen
Im Bereich Mappings verbinden Sie Quelle und Ziel. Ein Adress-Browser zeigt, welche Datenpunkte die jeweilige Verbindung anbietet. Je Zeile legen Sie Richtung, Datentyp sowie Faktor und Offset fest und sehen sofort den aktuellen Wert auf beiden Seiten.
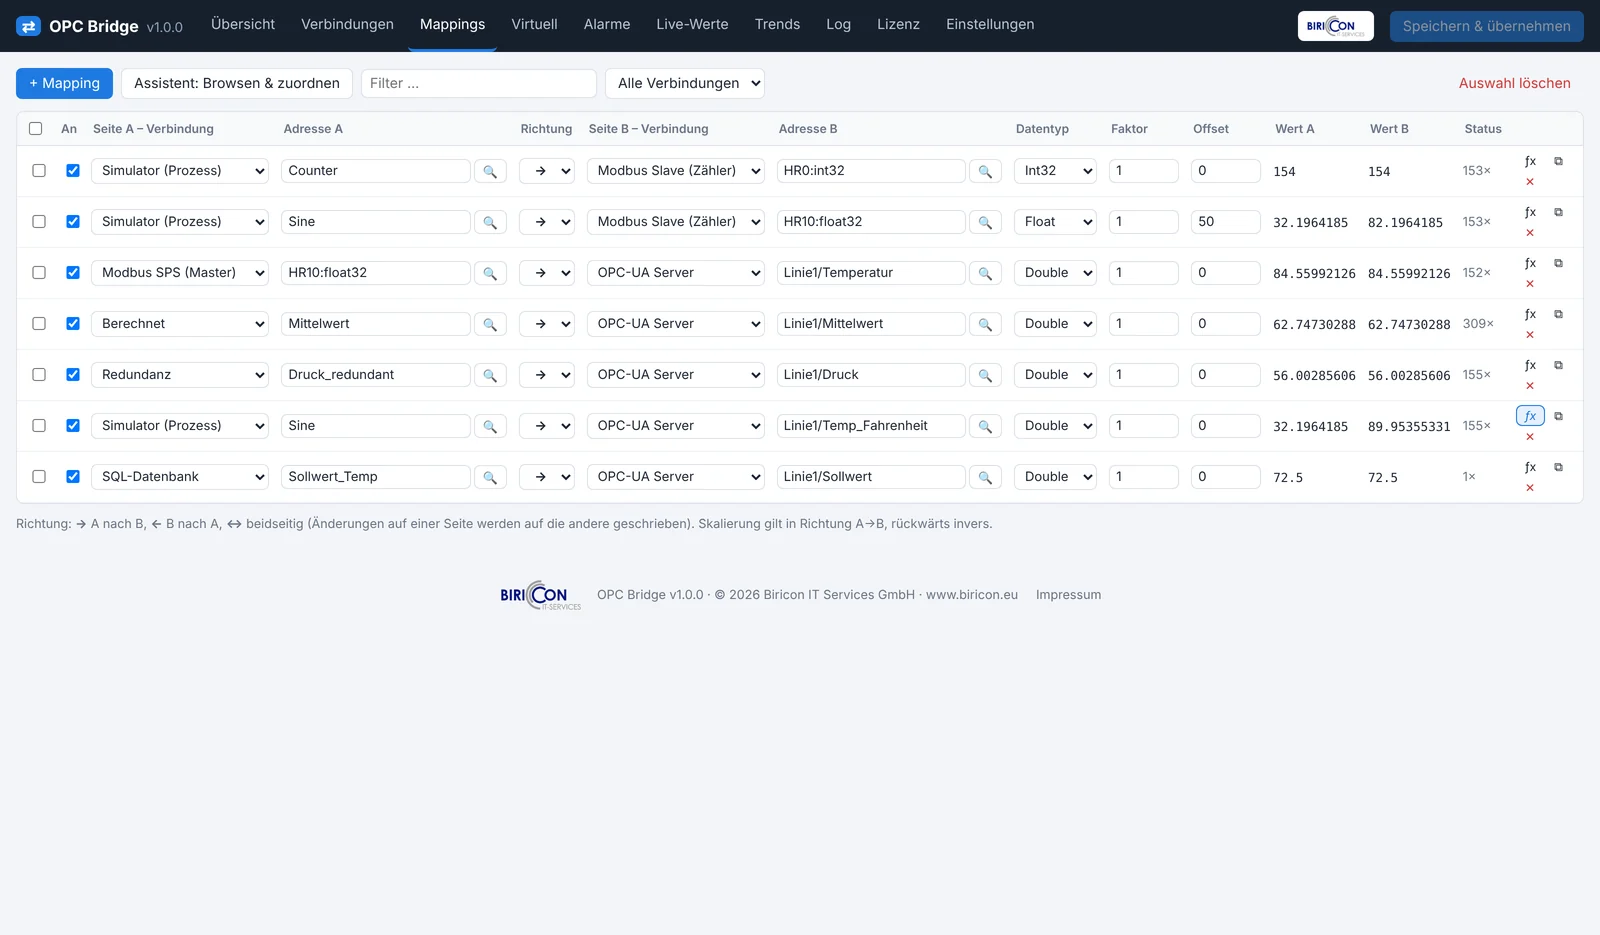
Im Beispiel gehen ein Modbus-Register, ein berechneter Mittelwert, ein redundanter Druckwert und ein Sollwert aus einer Datenbank an den OPC-UA-Server.
Schritt 3: Umrechnen, wo es nötig ist
Für lineare Umrechnungen genügen Faktor und Offset. Für alles andere hinterlegen Sie je Mapping eine Formel. Zur Verfügung stehen der Wert x, die Qualität q und Funktionen wie min, max, avg, clamp, scale und round. Celsius in Fahrenheit ist zum Beispiel x*1.8+32.
Schritt 4: Viele Punkte auf einmal übernehmen
Ein Assistent durchsucht eine Quelle. Sie haken die gewünschten Datenpunkte an und legen sie mit einer Adressvorlage in einem Zug als Mappings an. Das spart bei größeren Anlagen viel Tipparbeit.
Register-Inspektor für Modbus
Wer schon einmal ein fremdes Modbus-Gerät angebunden hat, kennt das Ratespiel: Ist der Wert ein 16-Bit-Zähler, eine 32-Bit-Gleitkommazahl, und in welcher Reihenfolge liegen die Bytes? Der Register-Inspektor liest einen Registerbereich roh aus und zeigt jeden Wert gleichzeitig in allen gängigen Deutungen: als Ganzzahl mit und ohne Vorzeichen, hexadezimal, als Einzelbits, als Text sowie als 32- und 64-Bit-Werte in allen vier Byte-Reihenfolgen.
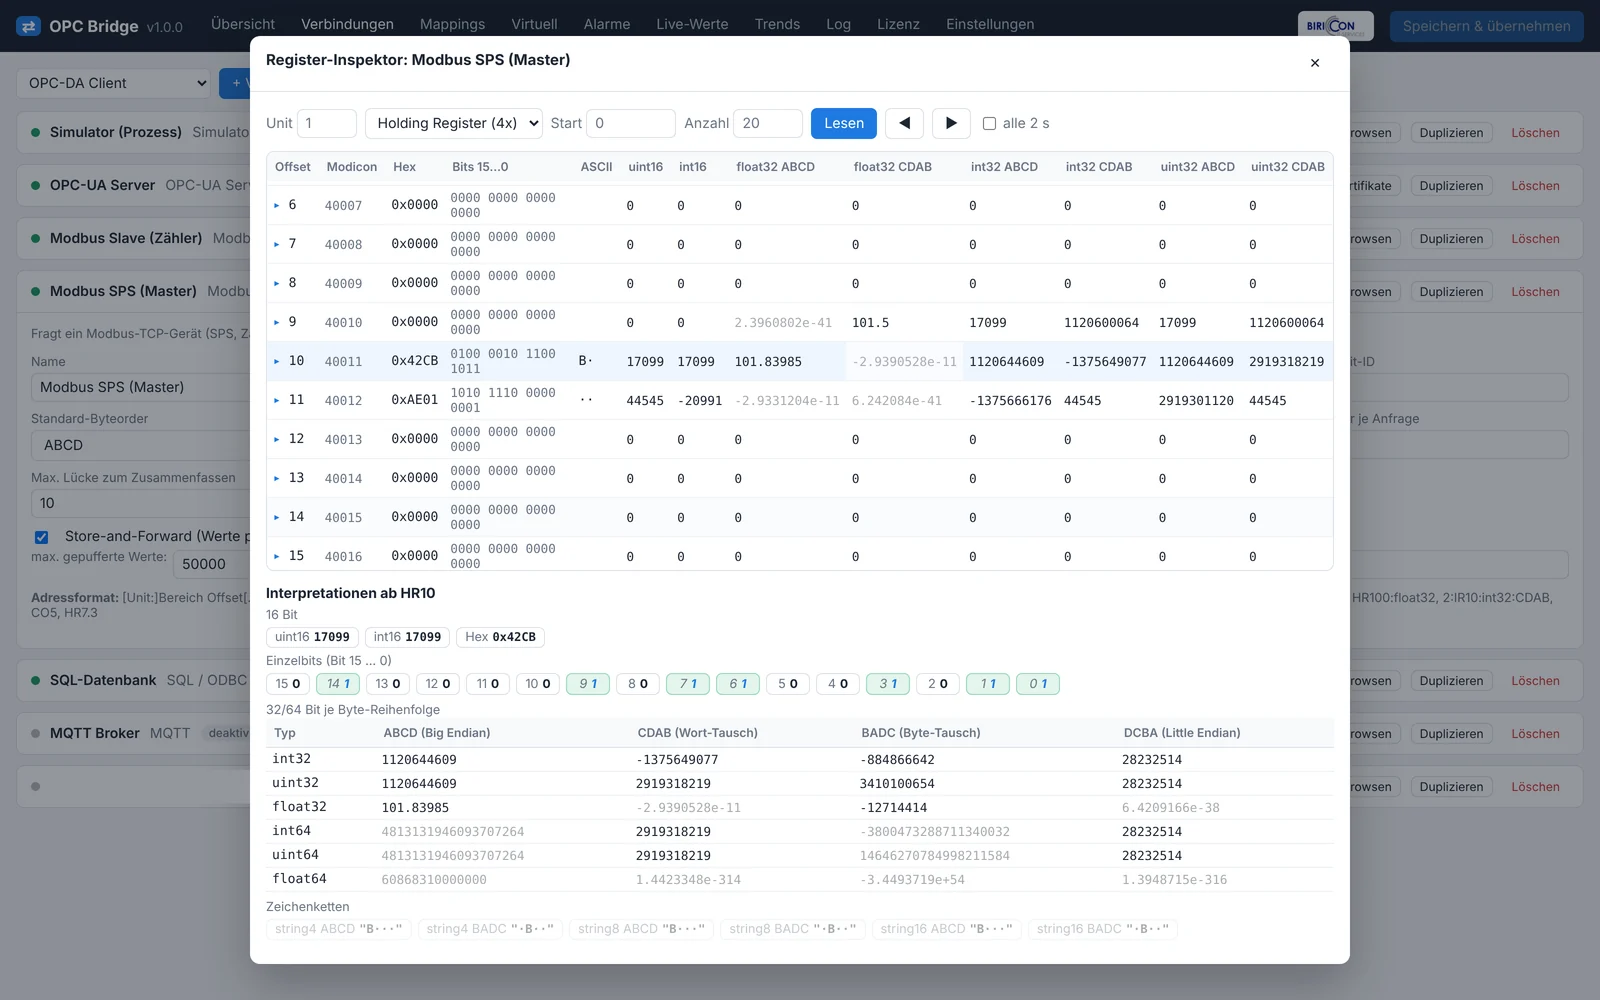
Im Beispiel ist auf einen Blick zu erkennen, dass ab Register 10 ein float32-Wert in der Reihenfolge ABCD liegt (101,84).
Ein Klick übernimmt die Adresse samt Datentyp und Byte-Reihenfolge ins Mapping, zum Beispiel HR10:float32:CDAB. Adressen lassen sich mit Bereichskürzel (HR100, IR10, CO5) oder in Modicon-Schreibweise (40001) angeben, einzelne Bits mit HR7.3.
Warum die Byte-Reihenfolge so oft falsch ist
Ein Modbus-Register hat 16 Bit. Eine Gleitkommazahl belegt zwei Register, also vier Bytes, und jeder Hersteller legt sie anders ab. Der Wert 45,0 besteht aus den Bytes 42 34 00 00. Je nach Gerät steht er als 4234 0000 (ABCD), 0000 4234 (CDAB), 3442 0000 (BADC) oder 0000 3442 (DCBA) in den Registern. Mit der falschen Annahme kommt eine völlig andere Zahl heraus. Zeigt ein Modbus-Wert also Unsinn, liegt es fast immer am Datentyp oder an der Byte-Reihenfolge.
Siemens S7 direkt anbinden
Viele Steuerungen im Bestand sind eine Siemens S7, bei der kein OPC-UA-Server läuft: weil die Baureihe ihn nicht hat, weil er nicht lizenziert ist oder weil niemand das Projekt anfassen will. Die OPC Bridge spricht solche Steuerungen direkt an, über ISO-on-TCP (RFC 1006) auf Port 102. Unterstützt werden S7-300, S7-400, S7-1200 und S7-1500. Gelesen und geschrieben werden Datenbausteine (DB), Merker (M), Eingänge (E) und Ausgänge (A).
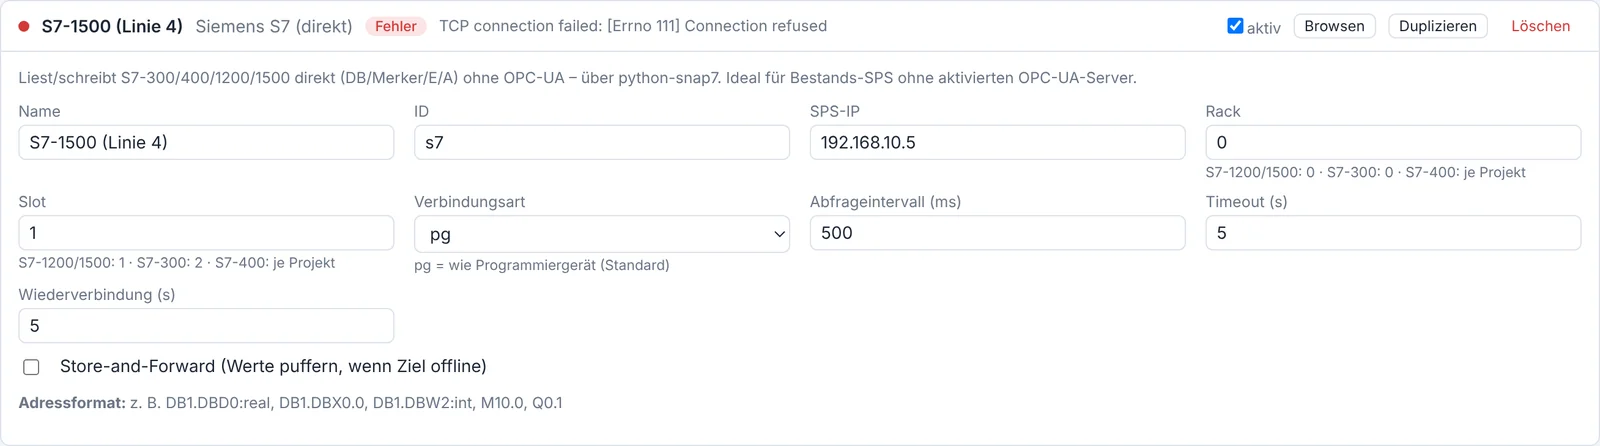
Für die Verbindung genügen IP-Adresse, Rack und Slot: bei S7-1200 und S7-1500 in der Regel 0 und 1, bei S7-300 0 und 2.
Die Adressen schreiben Sie so, wie Sie sie aus dem Steuerungsprojekt kennen:
| Adresse | Bedeutung |
|---|---|
DB1.DBX0.0 | Bit 0.0 im Datenbaustein 1 (Bool) |
DB1.DBW4 | Wort ab Byte 4 im Datenbaustein 1 (Ganzzahl) |
DB10.DBD20:real | Doppelwort ab Byte 20 im Datenbaustein 10 als Gleitkommazahl |
M10.0, MW20 | Merkerbit und Merkerwort |
Q0.1 | Ausgangsbit |
Ein Typ-Zusatz wie :int, :dint, :real, :word oder :string20 legt fest, wie die Bytes zu deuten sind. Die gelesenen Werte sind danach normale Datenpunkte: Sie gehen an den OPC-UA-Server, an MQTT oder Sparkplug B, in eine Datenbank oder an ein Modbus-Leitsystem. Bei S7-1200 und S7-1500 muss in der Steuerung der Zugriff über PUT/GET freigegeben sein.
CAN-Bus: Eingang, Ausgang und Analyzer
Der CAN-Bus ist in Fahrzeugen, mobilen Arbeitsmaschinen, Antrieben, Aggregaten und Batteriespeichern weit verbreitet. Leitsysteme, Datenbanken und IoT-Plattformen sprechen ihn in der Regel nicht. Die OPC Bridge bindet den Bus an und bringt die Werte in Richtung OPC-UA, Modbus, MQTT oder SQL. Drei Betriebsarten stehen zur Verfügung und lassen sich kombinieren:
- Signale lesen und umrechnen (Eingang): Je Signal geben Sie CAN-ID, Startbit, Länge, Byte-Reihenfolge (Intel oder Motorola) und Vorzeichen an, dazu Faktor und Offset:
Wert = Rohwert × Faktor + Offset. Die dekodierten Werte sind normale Datenpunkte und stehen für Mappings, Formeln, Historie, Trends und Alarme zur Verfügung. Vorhandene Signallisten lassen sich als DBC-Datei importieren. - Senden (Ausgang): Als Sendesignal markierte Werte setzt die Bridge zu CAN-Nachrichten zusammen und sendet sie bei Änderung und auf Wunsch zyklisch, zum Beispiel einen Sollwert aus dem Leitsystem.
- CAN über das Netzwerk (Roh-Gateway): Alle Nachrichten eines Busses werden ungefiltert an eine zweite CAN-Verbindung weitergereicht, auf Wunsch in beide Richtungen. So lässt sich ein CAN-Bus transparent über Ethernet verlängern.
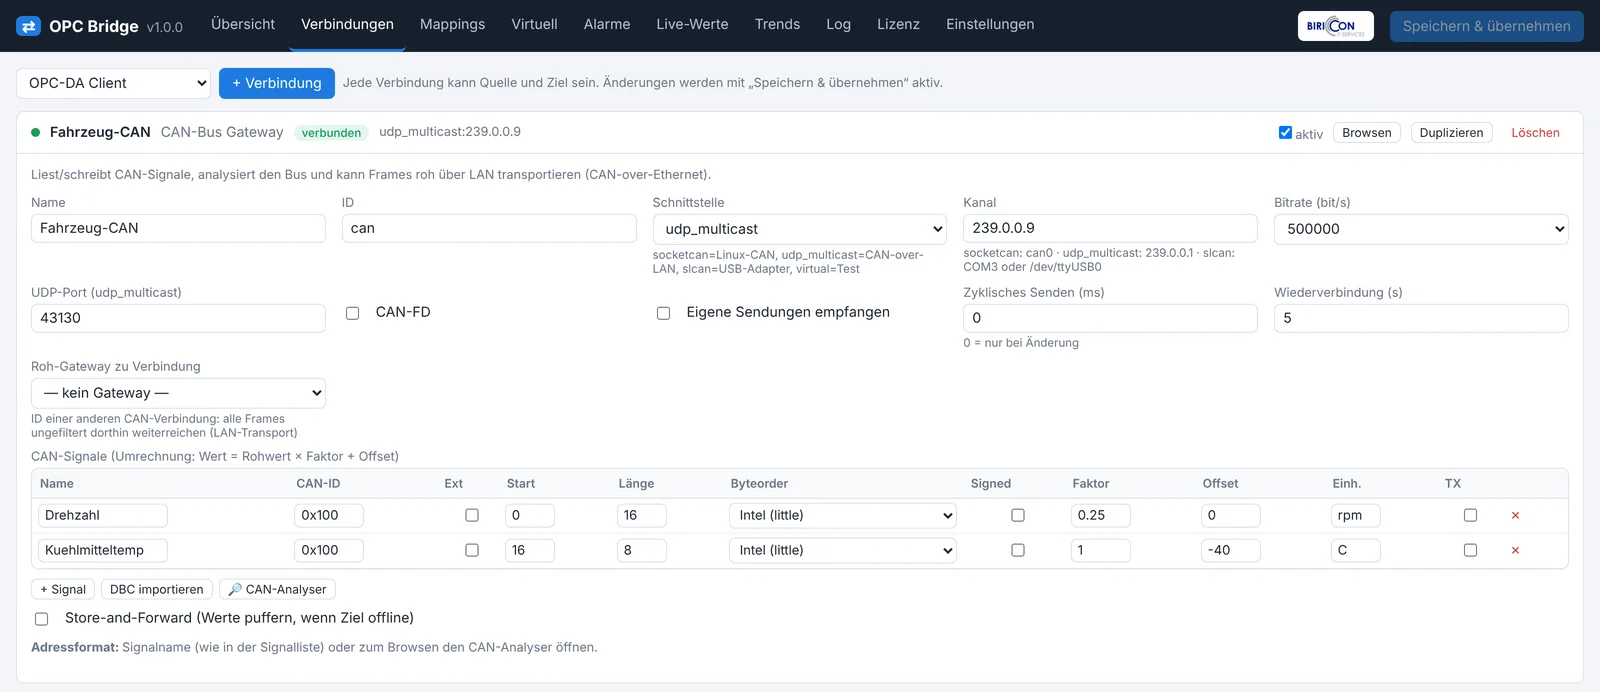
Im Beispiel werden aus der Nachricht 0x100 zwei Signale gelesen: die Drehzahl mit Faktor 0,25 und die Kühlmitteltemperatur mit Offset −40.
CAN-Analyser: unbekannte Signale finden
Oft fehlt die Beschreibung der Nachrichten. Der CAN-Analyser zeichnet den Bus live mit und listet alle gesehenen CAN-IDs mit Datenbytes, Anzahl und Takt. Für eine gewählte ID zeigt er jedes Byte in allen gängigen Deutungen: als 16- und 32-Bit-Ganzzahl mit und ohne Vorzeichen und als Gleitkommazahl, jeweils in Intel- und Motorola-Reihenfolge. Ein Klick auf einen Wert legt daraus ein Signal an, das Sie nur noch feinjustieren. Das ist dasselbe Prinzip wie beim Register-Inspektor für Modbus.
J1939: Bei Nutzfahrzeugen, Motoren, Bau- und Landmaschinen sowie Dieselaggregaten ist die 29-Bit-ID nach SAE J1939 aufgebaut. Der Analyser erkennt solche Nachrichten und zeigt Parametergruppe (PGN), Quelladresse, Priorität und Zieladresse gleich mit an. Die Drehzahl eines Aggregats aus PGN 61444 ist so auch ohne DBC-Datei schnell gefunden und steht wenig später als OPC-UA-Knoten im Leitsystem.
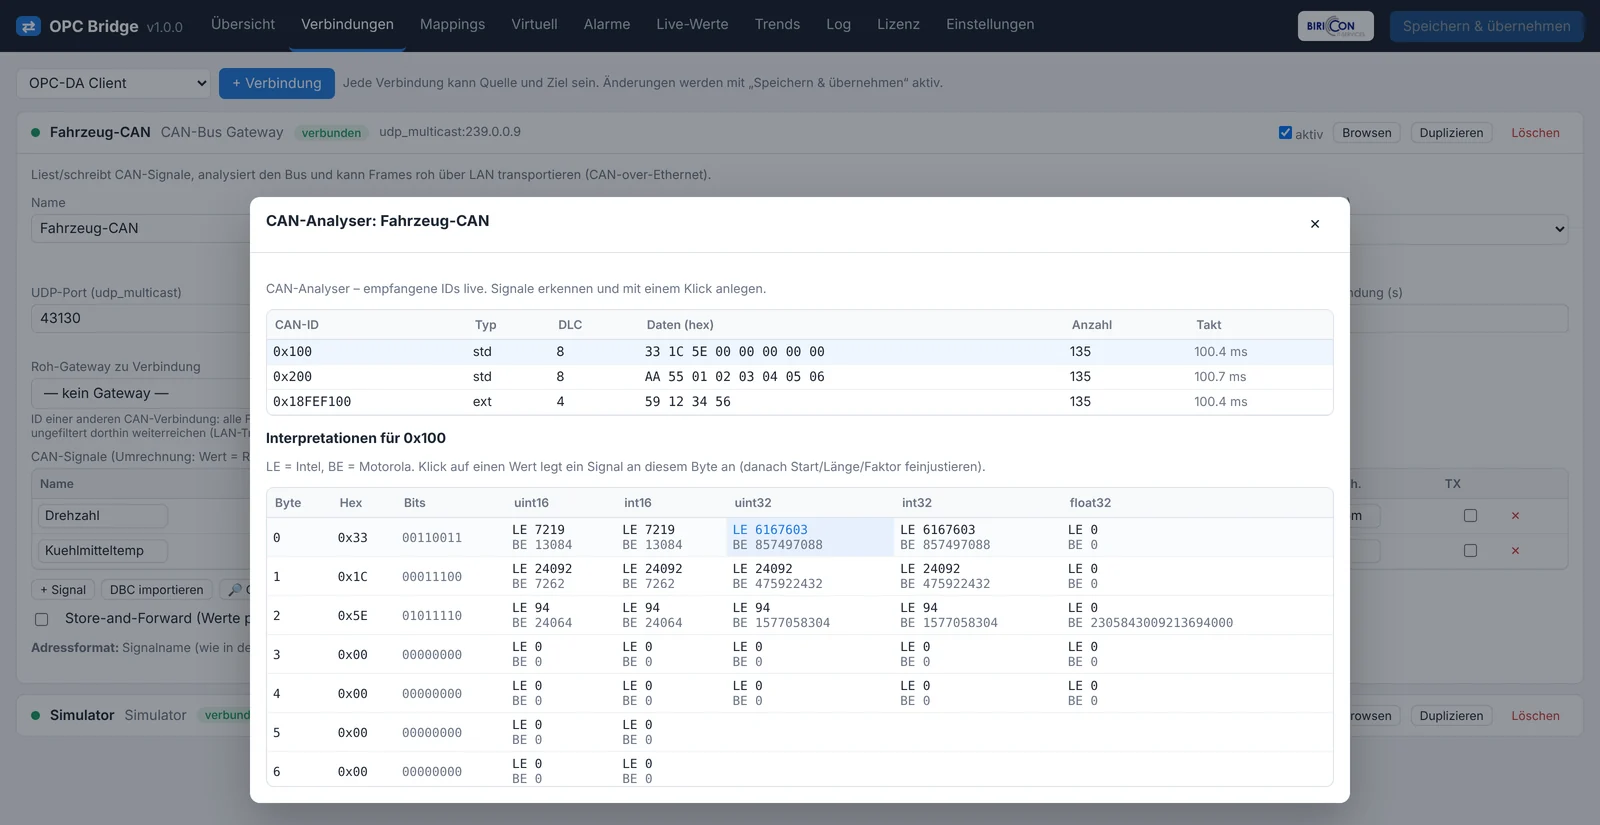
Der Analyser zeigt Standard- und erweiterte CAN-IDs und, wie oft und in welchem Takt sie gesendet werden.
Unterstützte CAN-Schnittstellen
Je nach Hardware und installiertem Treiber: SocketCAN unter Linux, CAN über Ethernet (UDP-Multicast), serielle USB-Adapter (slcan) sowie Adapter von PEAK (PCAN), Kvaser und Vector und weitere USB-Adapter. Zum Testen ohne Hardware gibt es einen virtuellen Bus. CAN-FD lässt sich je Verbindung einschalten. Welche Schnittstelle zu Ihrer Anlage passt, klären wir gemeinsam.
MQTT und Sparkplug B: Unified Namespace
Über MQTT veröffentlicht und abonniert die OPC Bridge Werte an einem Broker, auf Wunsch mit TLS, mit wählbarer Zustellgarantie (QoS 0 bis 2) und als Retained Message. Als Inhalt sendet sie den reinen Wert oder JSON. Aus eingehenden JSON-Nachrichten greift sie gezielt ein Feld heraus: sensor/abc@data.temperature liest das Feld data.temperature aus dem Topic sensor/abc.
Reines MQTT legt weder Topics noch Inhalte fest, in großen Anlagen führt das zu Wildwuchs. Sparkplug B ist eine offene Spezifikation oberhalb von MQTT, die Topic-Struktur, Datenformat und Lebenszyklus vorgibt. So entsteht ein Unified Namespace: eine einheitliche, durchsuchbare Abbildung der Anlage in Echtzeit, die viele SCADA- und IIoT-Plattformen direkt verstehen. Die OPC Bridge tritt als Edge-Node auf:
- NBIRTH: Beim Verbinden meldet sie alle Messgrößen mit Name, Datentyp und Alias an.
- NDATA: Änderungen gehen danach nur noch mit Alias, Wert und Sequenznummer hinaus. Das spart Bandbreite, etwa über Mobilfunk.
- NDEATH: Fällt die Bridge aus, meldet der Broker das automatisch. Das Host-System weiß sofort, dass die Daten veraltet sind.
- NCMD: Rebirth-Anforderungen beantwortet sie, Schreibbefehle des Host-Systems führt sie in die Anlage zurück.
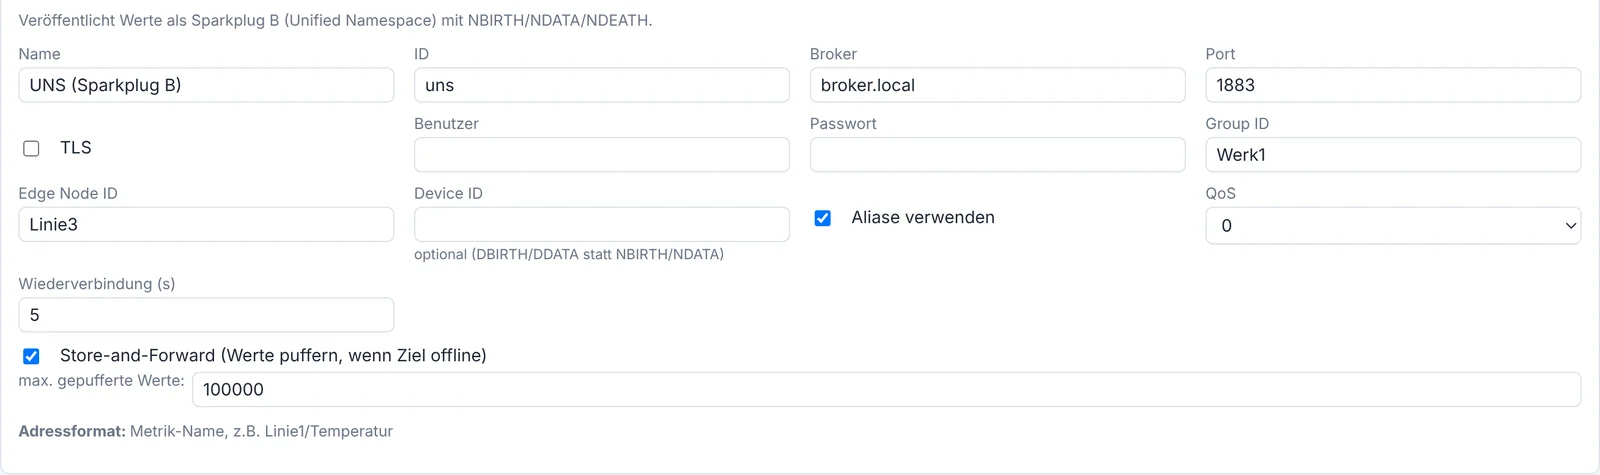
Aus Modbus-Registern, OPC-DA-Items oder CAN-Signalen werden so Sparkplug-Metriken wie Linie1/Temperatur.
Bridge-Link: Werte sicher aus der Produktion in die IT
In einem sauber getrennten Netz darf keine Verbindung von außen in das Produktionsnetz (OT) hinein. Firewalls lassen nur ausgehende Verbindungen zu. Trotzdem sollen Prozesswerte im Büronetz, im ERP oder im Berichtswesen ankommen. Der Bridge-Link löst das mit zwei Instanzen der OPC Bridge:
- Die Instanz im Produktionsnetz arbeitet als Client. Sie baut genau eine TLS-verschlüsselte Verbindung nach außen auf.
- Die Instanz in der DMZ oder IT arbeitet als Server und nimmt diese Verbindung an.
- Datenpunkte mit gleichem Namen werden gespiegelt, auf Wunsch in beide Richtungen.
- Ein gemeinsames Token sichert die Kopplung zusätzlich ab.
- Reißt die Verbindung ab, puffert die Produktionsseite und liefert nach.
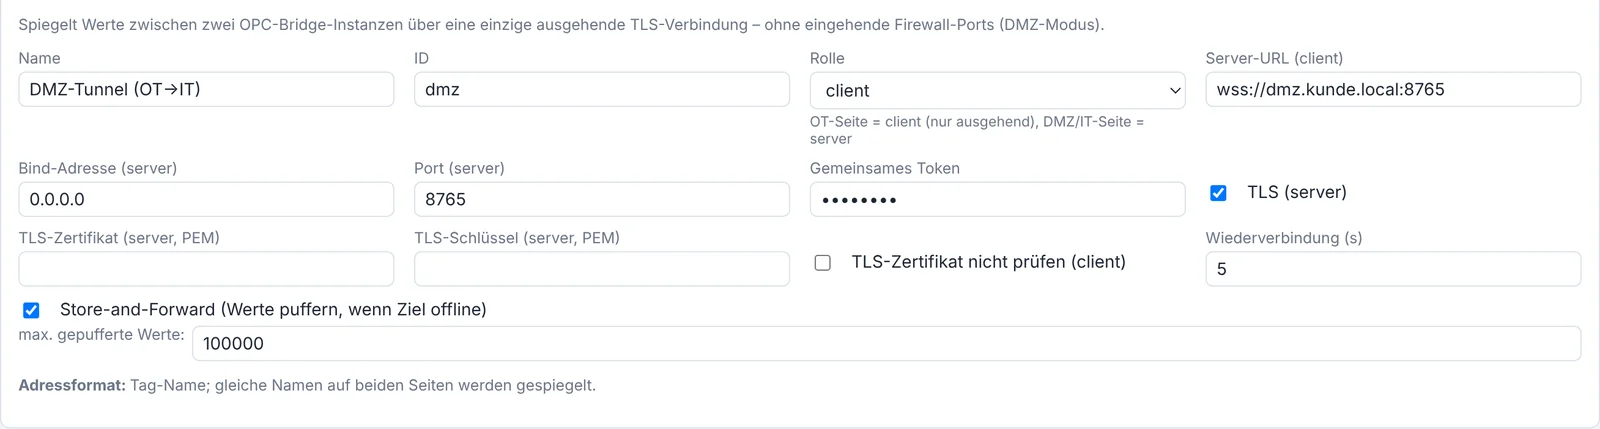
In der Firewall des Produktionsnetzes muss kein eingehender Port geöffnet werden.
Auf der IT-Seite stehen die Werte dann wie jede andere Quelle zur Verfügung: für den OPC-UA-Server des Leitsystems, für die Datenbank oder für MQTT.
Strikter Einweg-Modus (Data-Diode)
Für kritische Infrastrukturen und Hochsicherheitsbereiche reicht „nur ausgehend“ oft nicht: Es darf nachweisbar nichts aus der IT in die Produktion zurückfließen. Dafür gibt es im Bridge-Link den strikten Einweg-Modus. Ist er eingeschaltet, verwirft die Instanz im Produktionsnetz alles, was sie über den Tunnel empfängt, und die Instanz auf der IT-Seite sendet nichts an die Gegenstelle. Der Schalter lässt sich auf einer oder auf beiden Seiten setzen. Werte fließen dann ausschließlich von der Produktion in die IT, was sich in einem Sicherheitsaudit einfach belegen lässt.
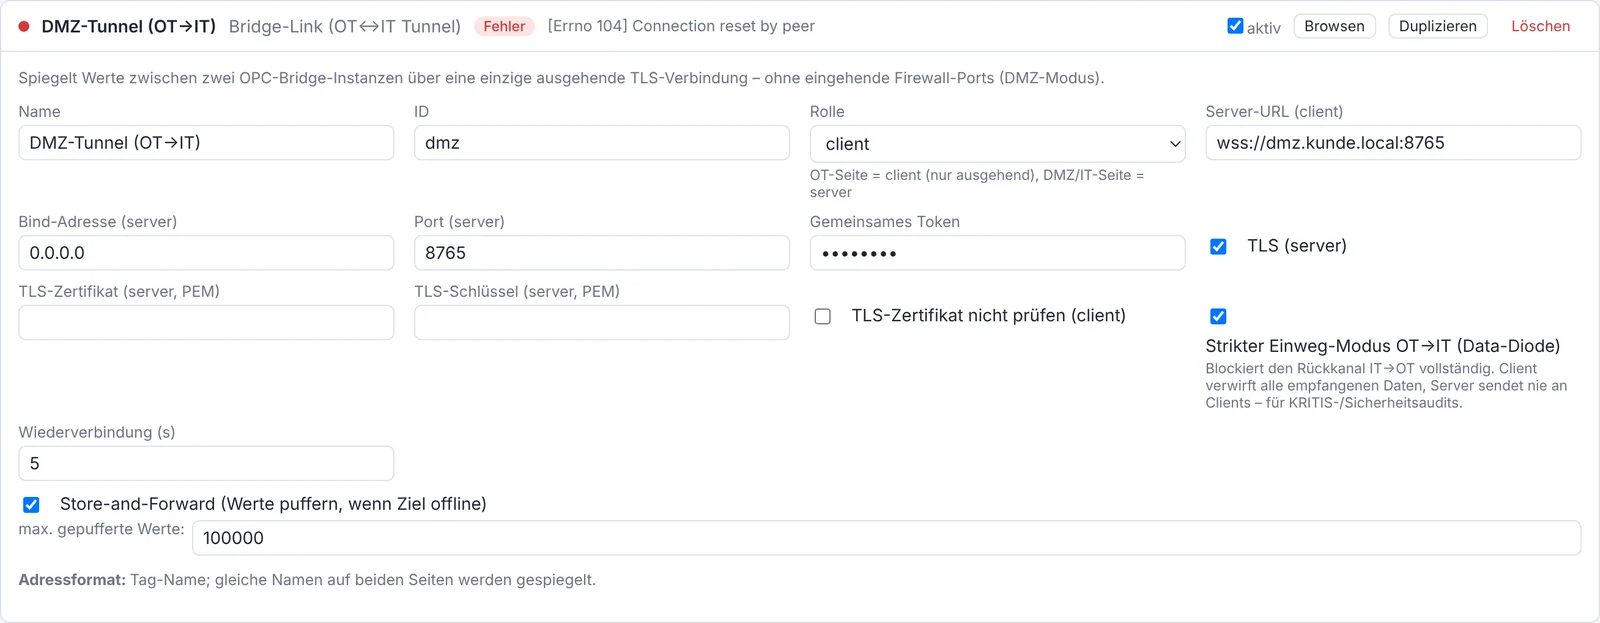
Der Einweg-Modus ist eine Sperre in der Software. Eine Hardware-Diode ersetzt er nicht, er ergänzt die Firewall-Regel.
Webhook und REST-API
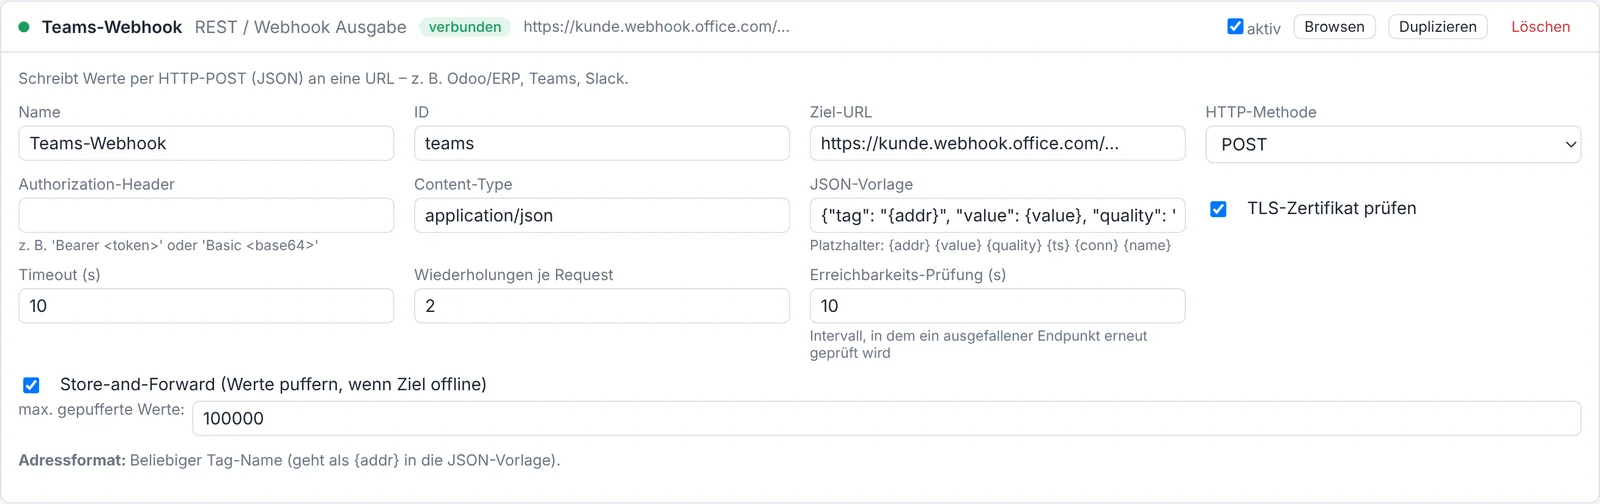
Werte hinaus (Webhook): Für jeden weitergeleiteten Wert sendet die Bridge eine HTTP-Anfrage (POST, PUT oder PATCH) an eine URL Ihrer Wahl, zum Beispiel an ein ERP, eine Low-Code-Plattform oder einen eigenen Dienst. Den Inhalt bestimmen Sie über eine JSON-Vorlage mit Platzhaltern für Adresse, Wert, Qualität und Zeitstempel, etwa {"tag":"{addr}","v":{value},"q":"{quality}","t":"{ts}"}. Ein Authorization-Header lässt sich mitgeben. Mit Store-and-Forward geht nichts verloren, wenn der Endpunkt kurz nicht erreichbar ist.
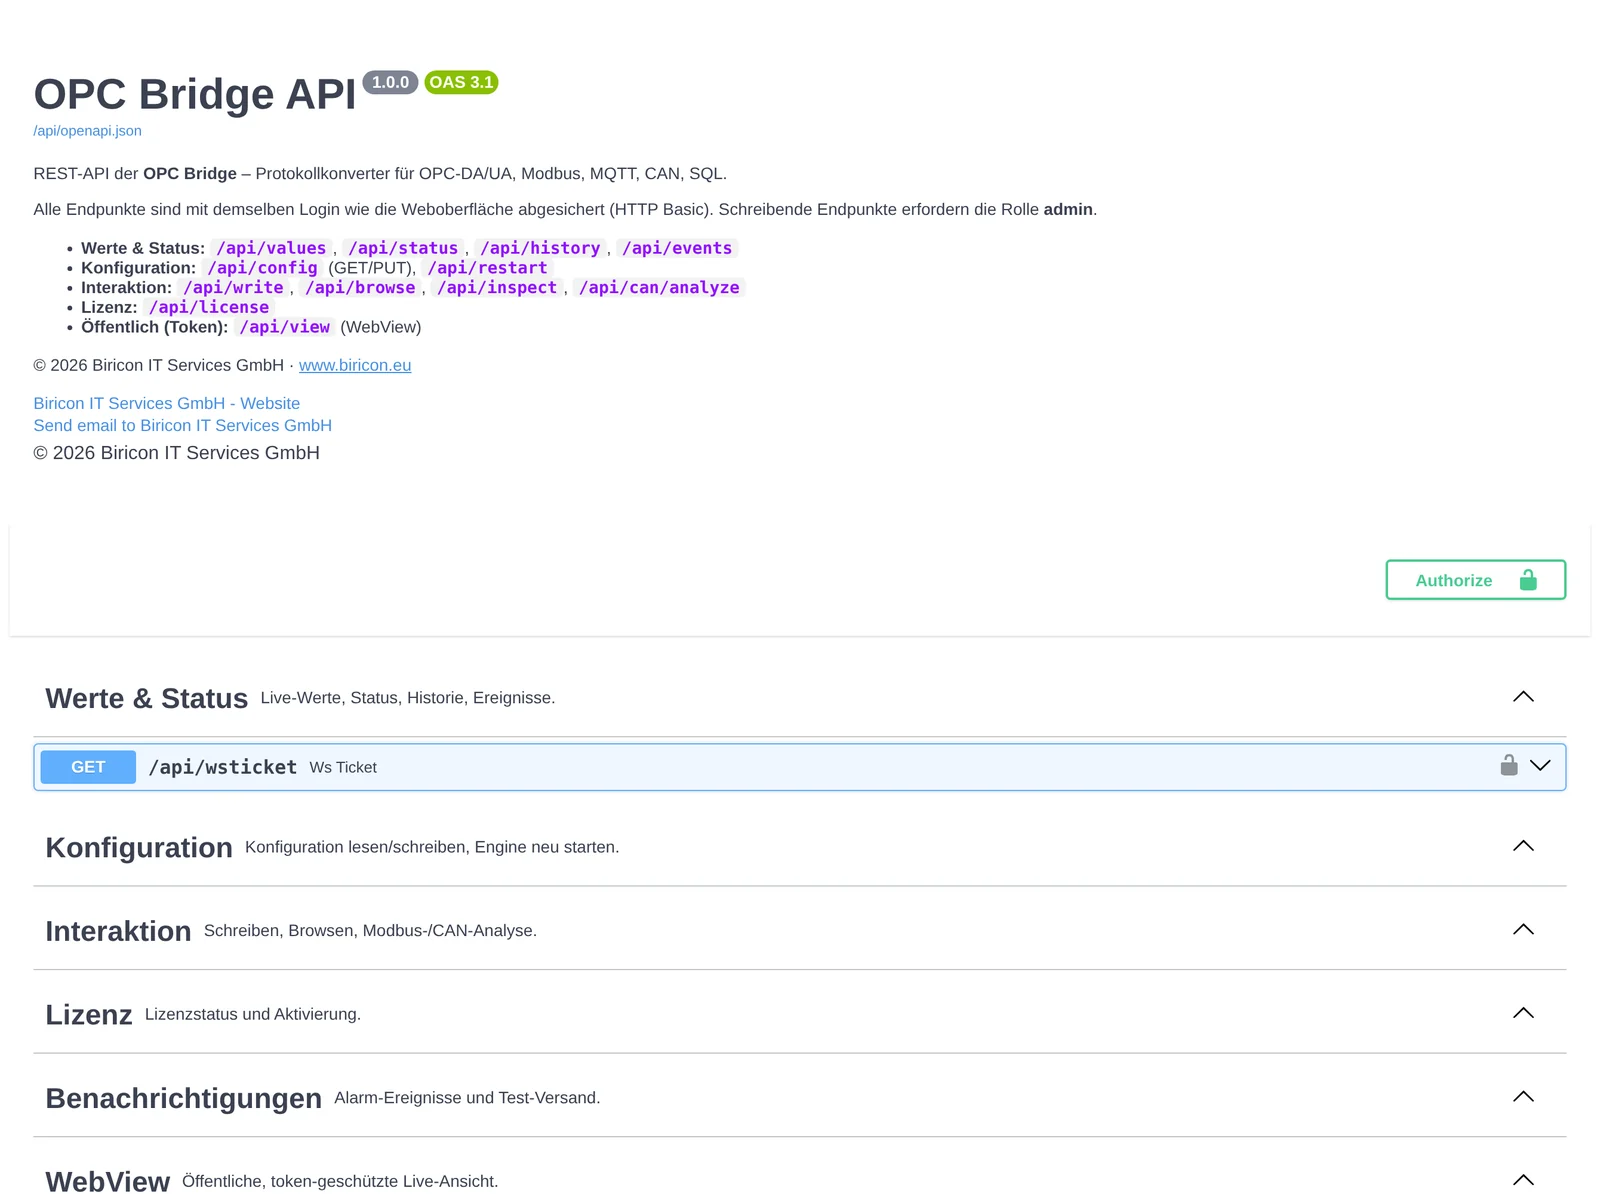
Zugriff von außen (REST-API): Alles, was die Oberfläche kann, steht auch als REST-API bereit: Status, aktuelle Werte, Historie als JSON oder CSV, Ereignisse, Werte schreiben, Konfiguration lesen und schreiben. Die Anmeldung ist einstellbar: HTTP-Basic oder Token mit begrenzter Gültigkeit. Schreibende Aufrufe sind Administratoren vorbehalten.
Die Dokumentation der API ist Teil des Produkts. Sie beruht auf OpenAPI 3.1, jeder Aufruf lässt sich direkt im Browser ausprobieren. Sie lädt nichts aus dem Internet und funktioniert deshalb auch im abgeschotteten Anlagennetz.
InfluxDB, Zeitreihen und Batch-Schreiben
Für lange Messreihen sind Zeitreihendatenbanken die übliche Ablage, oft zusammen mit Grafana für die Auswertung. Die OPC Bridge schreibt Werte im Line Protocol per HTTP in InfluxDB, und zwar in die Versionen 1, 2 und 3. Bei v2 und v3 geben Sie Token, Organisation und Bucket an, bei v1 die Datenbank und bei Bedarf Benutzer und Passwort. Measurement und Tag-Schlüssel sind frei wählbar, die Qualität lässt sich als Tag mitschreiben. TimescaleDB sprechen Sie über die vorhandene SQL-Verbindung mit PostgreSQL an.
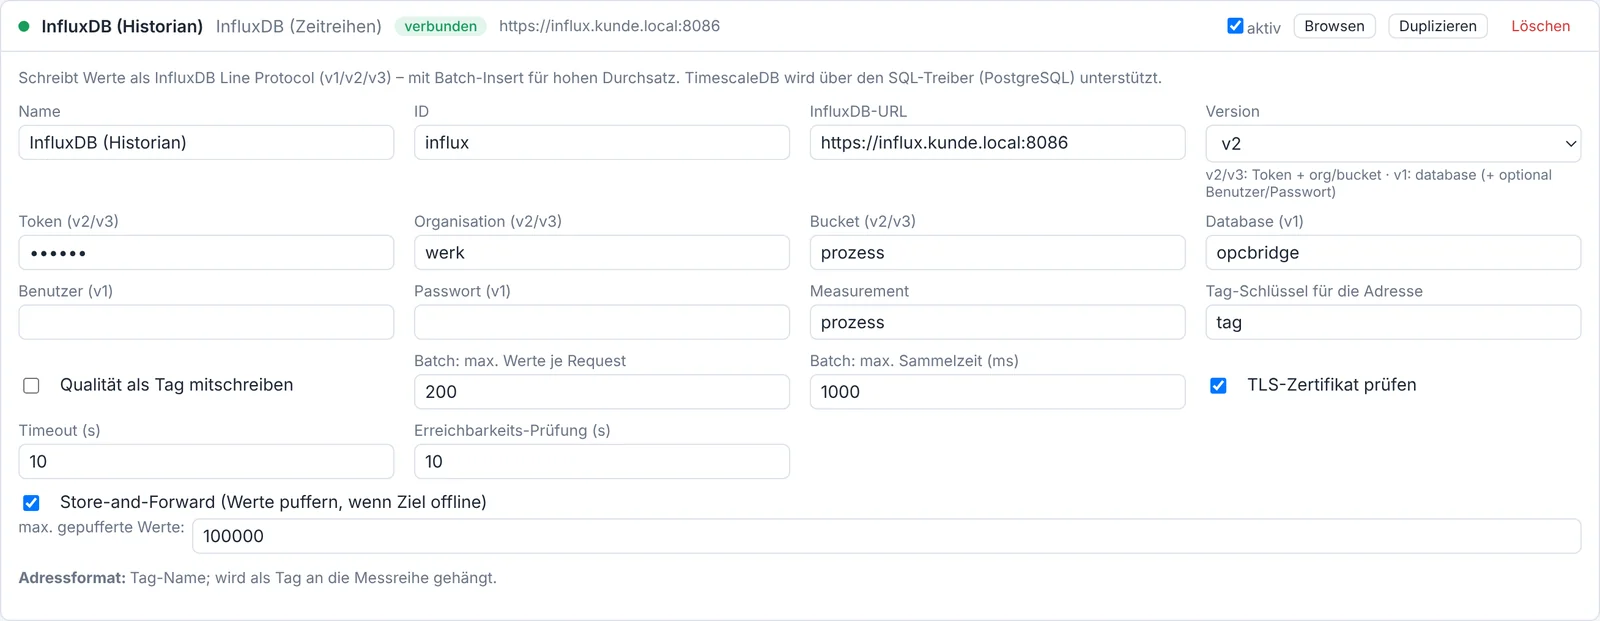
Im Beispiel sammelt die Bridge bis zu 200 Werte oder höchstens eine Sekunde lang und schreibt sie dann in einer Anfrage.
Batch-Schreiben für hohen Durchsatz
Ändern sich viele Datenpunkte schnell, kostet eine eigene Anfrage je Wert unnötig Zeit und Last. Die Ausgänge SQL, Webhook und InfluxDB haben deshalb einen Batch-Modus mit zwei Einstellungen: die höchste Anzahl von Werten je Anfrage und die längste Sammelzeit in Millisekunden. Gesendet wird, sobald eine der beiden Grenzen erreicht ist.
- SQL: mehrere Zeilen in einer Anweisung und einer Transaktion
- Webhook: ein JSON-Array statt einzelner Objekte
- InfluxDB: mehrere Zeilen Line Protocol in einer Anfrage
Der Batch-Modus arbeitet mit Store-and-Forward zusammen: Nach einem Ausfall liefert die Bridge die gepufferten Werte gebündelt nach und holt den Rückstand entsprechend schnell auf.
Live-Werte, Historie und Trends
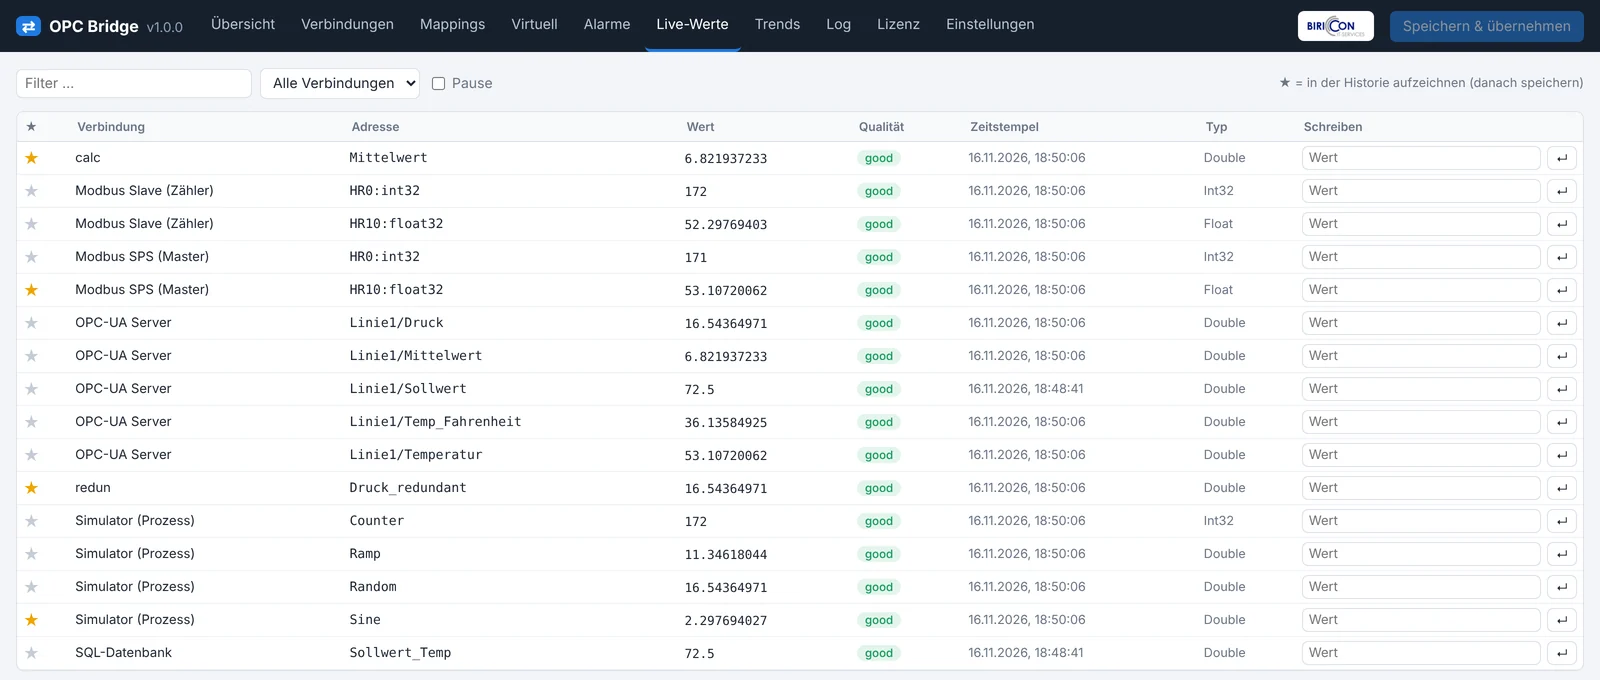
Die Live-Ansicht listet alle Datenpunkte mit Wert, Qualität und Zeitstempel. Administratoren können Werte von hier aus schreiben, was bei der Inbetriebnahme hilft. Mit einem Stern markierte Punkte werden in der Historie aufgezeichnet. Die Anzeige aktualisiert sich in Echtzeit über WebSocket; lässt ein Proxy das nicht zu, fragt die Oberfläche automatisch regelmäßig ab.
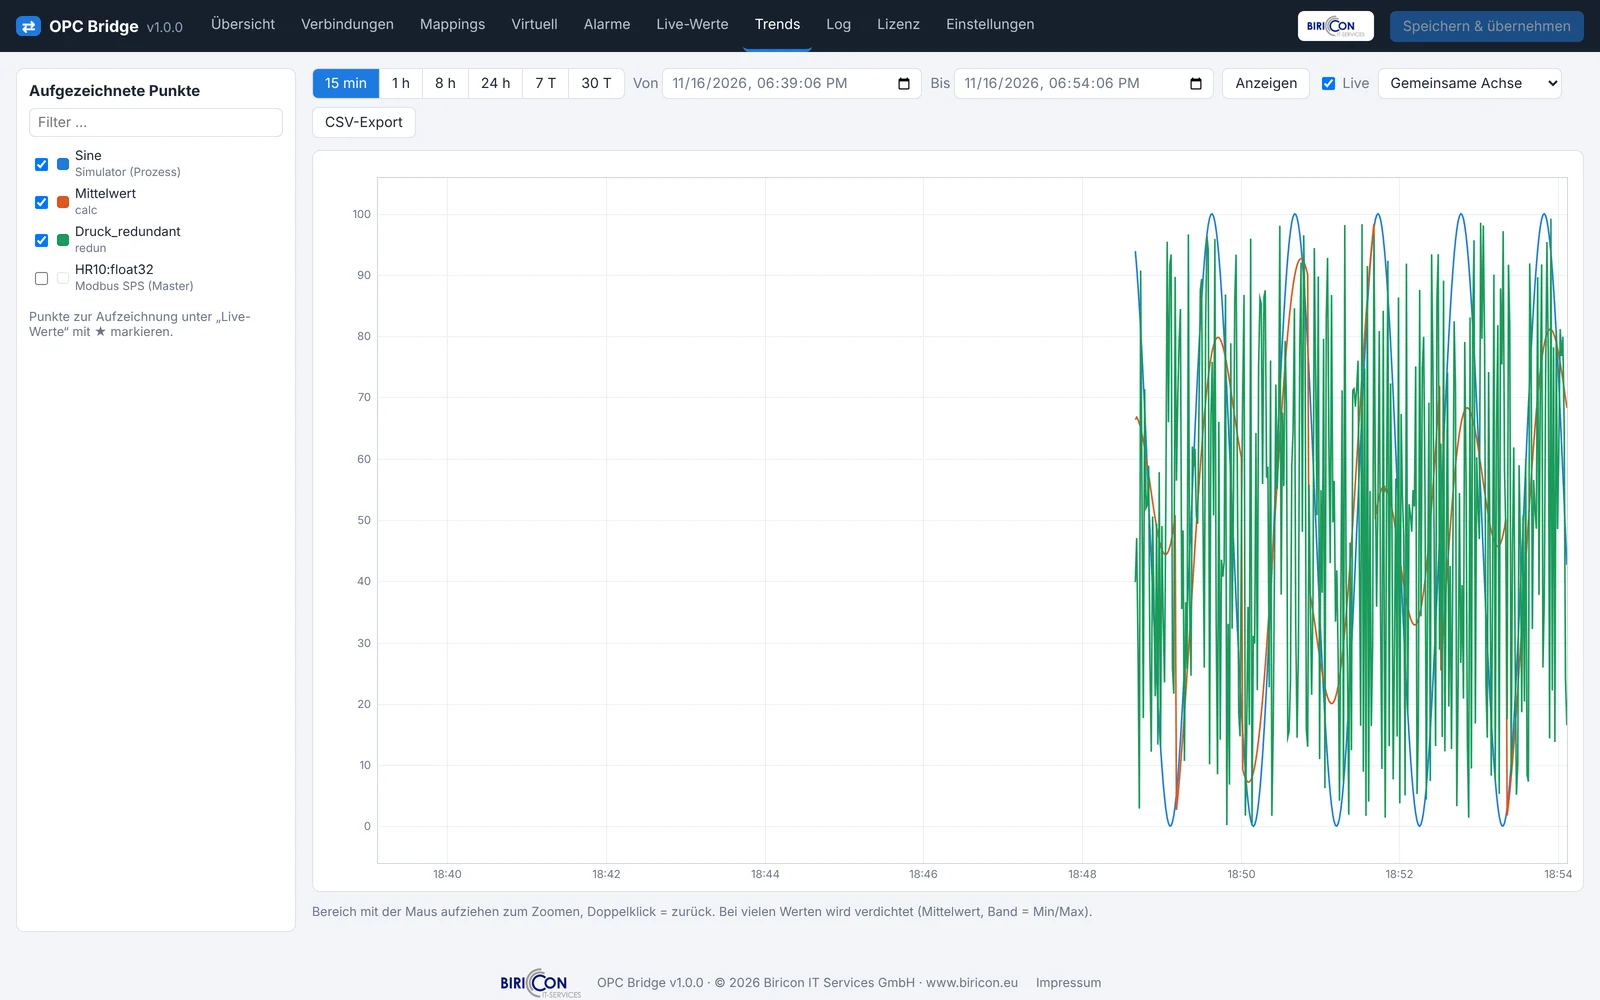
Aufgezeichnete Punkte erscheinen als Trend. Sie wählen einen Zeitraum oder ziehen ihn mit der Maus auf, legen Kurven auf eine gemeinsame oder getrennte Achsen und exportieren die Daten als CSV. Bei langen Zeiträumen verdichtet die Darstellung automatisch auf Mittelwert mit Minimum und Maximum. Die Aufbewahrungsdauer ist einstellbar. Ein Totband je Punkt und ein Mindestabstand halten Messrauschen aus der Historie heraus und das Datenvolumen klein.
Berechnete Punkte und Redundanz
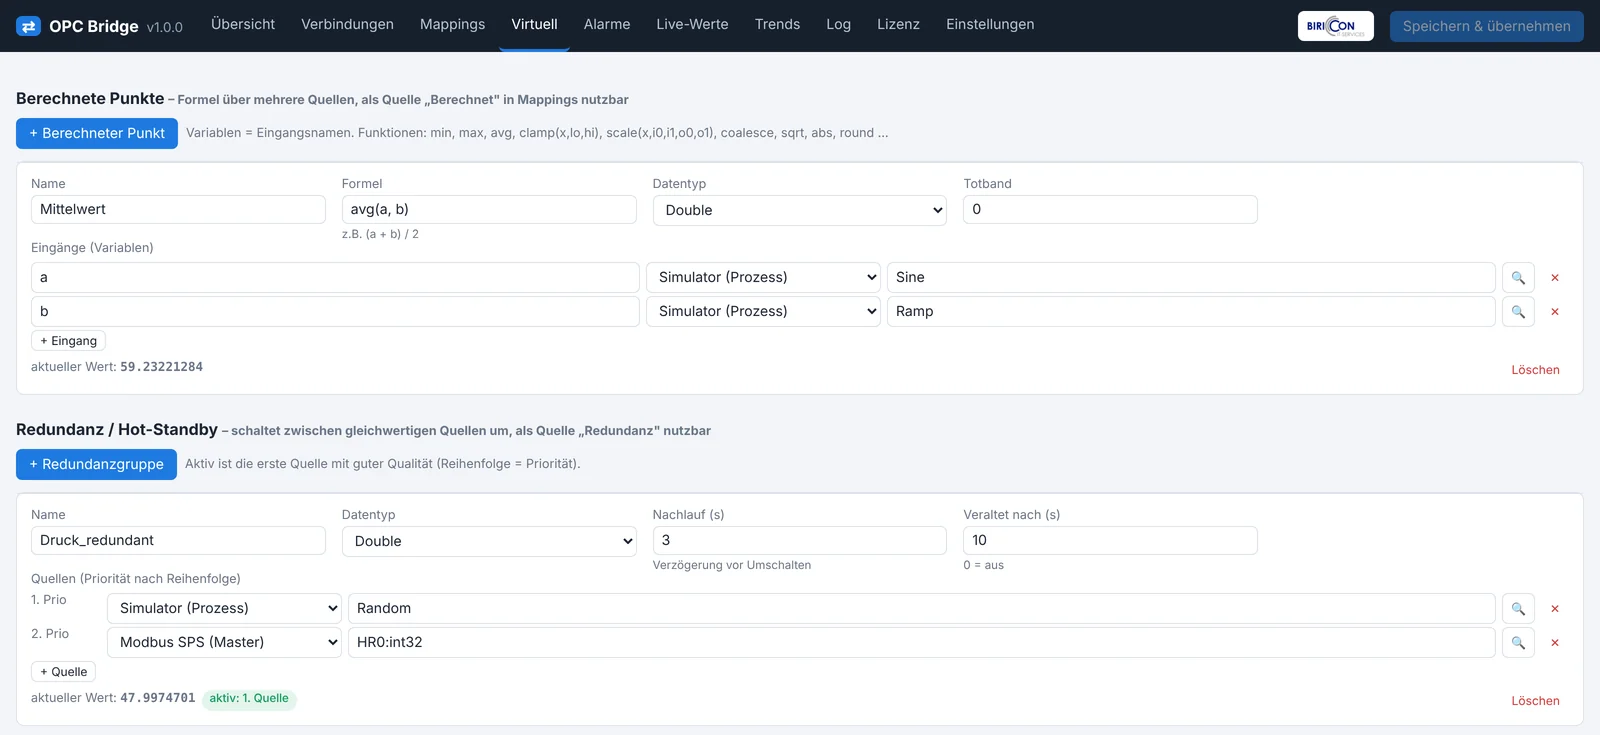
Berechnete Punkte sind neue Datenpunkte, die aus mehreren Quellen entstehen: der Mittelwert zweier Fühler, die Differenz zwischen Vor- und Rücklauf, die Summe mehrerer Zähler. Sie verhalten sich wie jede andere Quelle und lassen sich weiterleiten, aufzeichnen und überwachen.
Redundanzgruppen fassen gleichwertige Quellen zusammen. Aktiv ist die erste Quelle mit guter Qualität, die Reihenfolge bestimmt die Priorität. Fällt sie aus oder liefert sie veraltete Werte, schaltet die Bridge nach einer einstellbaren Verzögerung auf die nächste um. Das Zielsystem sieht durchgehend einen Wert.
Alarme per E-Mail und Webhook
Eine Alarmregel besteht aus einem Datenpunkt und einer Bedingung über Wert und Qualität, etwa x > 90 oder q == 'bad'. Die Regel löst aus, wenn die Bedingung eintritt, und meldet auf Wunsch auch die Entwarnung. Ein Mindestabstand verhindert eine Flut von Nachrichten, der Text enthält Platzhalter für Wert, Zeit und Schweregrad. Versendet wird über Ihren Mailserver; über einen Mail-zu-SMS-Dienst erreichen die Meldungen auch das Telefon.
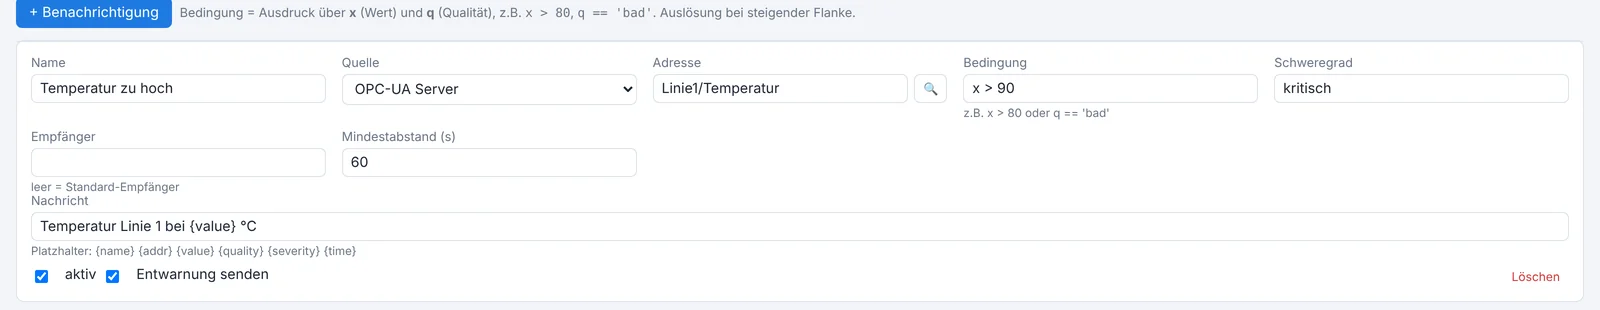
Je Regel lässt sich zusätzlich eine Webhook-URL hinterlegen. Die Meldung erscheint dann in einem Kanal von Microsoft Teams oder Slack oder geht an ein beliebiges System, das eingehende Webhooks annimmt.
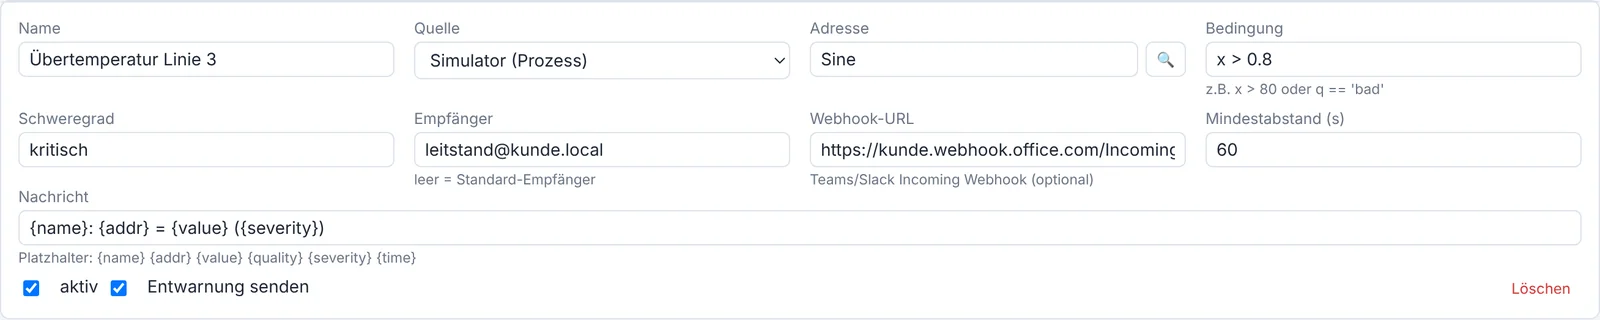
Zusätzlich kann der OPC-UA-Client Alarme und Ereignisse eines OPC-UA-Servers abonnieren (Alarms & Events). Sie erscheinen in derselben Ansicht.
WebView: Live-Ansicht teilen
Die WebView ist eine schlichte Seite mit Kacheln für frei gewählte Datenpunkte. Sie ist ohne Anmeldung erreichbar, aber nur über einen Link mit Zugriffs-Token, und sie kann nichts verändern. Das eignet sich für einen Bildschirm in der Halle, für die Bereitschaft am Telefon oder für einen Kunden, der einzelne Werte sehen soll.
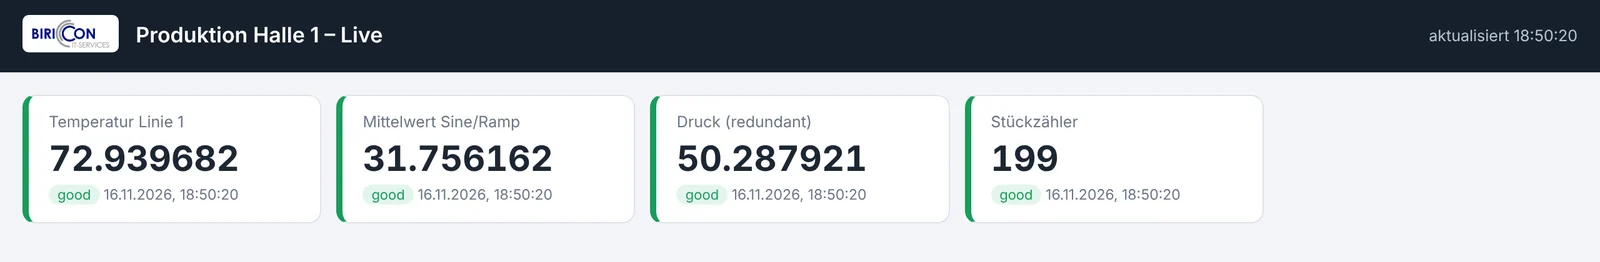
Wer den Link kennt, sieht die freigegebenen Werte. Geben Sie deshalb nur frei, was nötig ist, und betreiben Sie die Seite außerhalb des internen Netzes nur über HTTPS.
Sicherheit und Benutzerrollen
Ein Protokollkonverter sitzt zwischen Büro-IT und Anlage. Entsprechend ernst nehmen wir die Absicherung:
- Rollen: Administratoren dürfen alles, Operatoren sehen alles und ändern nichts. Schreibzugriffe prüft der Server, nicht nur die Oberfläche.
- Weboberfläche: Anmeldung mit gehashten Passwörtern, HTTPS mit eigenem Zertifikat oder Betrieb hinter einem Reverse-Proxy.
- Zentrale Anmeldung: Anbindung an LDAP bzw. Active Directory, auch über LDAPS. Mitglieder einer festgelegten Gruppe werden Administratoren, die einer zweiten Operatoren.
- Single Sign-on: Anmeldung über OIDC, zum Beispiel mit Microsoft Entra ID oder Keycloak. Die Rolle ergibt sich aus einem Claim des Identitätsanbieters.
- Zwei-Faktor-Anmeldung: Lokale Benutzer können einen zweiten Faktor einschalten: einen sechsstelligen Code aus einer Authenticator-App (TOTP).
- OPC-UA-Server: wählbare Sicherheitsrichtlinien bis Signieren und Verschlüsseln, Benutzer mit Lese- oder Schreibrecht, Liste vertrauenswürdiger Client-Zertifikate. Anonymer Zugriff lässt sich abschalten oder auf Lesen beschränken.
- REST-API: Anmeldung per HTTP-Basic oder Token mit einstellbarer Gültigkeit. Ein offener Modus ohne Anmeldung ist nur für physisch abgeschottete Maschinennetze gedacht.
- OPC-UA-Client, MQTT, Sparkplug B und Webhook: verschlüsselte Verbindungen mit Zertifikat bzw. TLS.
- Netztrennung: Der Bridge-Link koppelt Produktion und IT, ohne das Produktionsnetz für eingehende Verbindungen zu öffnen, auf Wunsch als strikte Einbahn.
- Sicherung: Die Konfiguration lässt sich exportieren. Passwörter sind im Export maskiert. Weil die gesamte Konfiguration in einer Datei liegt, lässt sie sich versionieren und auf weitere Anlagen übertragen.
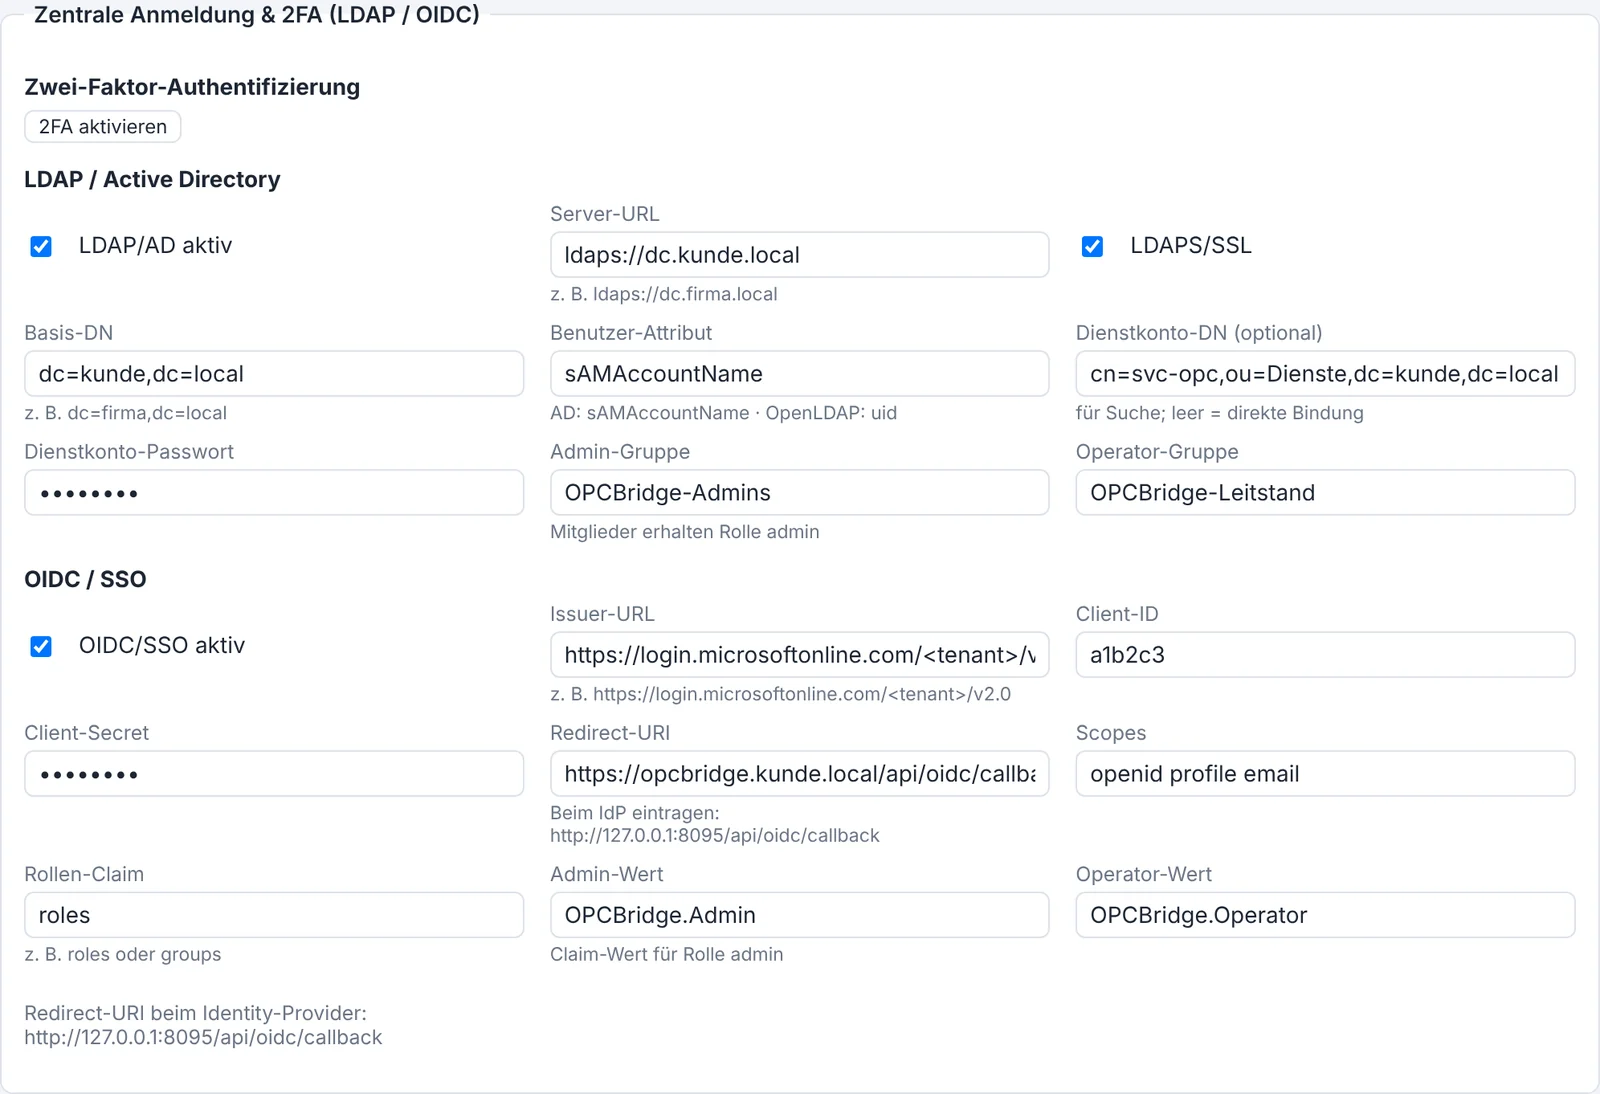
LDAP, OIDC und Zwei-Faktor sind optional und im Auslieferungszustand abgeschaltet. Lokale Benutzer bleiben daneben nutzbar.
Für den Einsatz empfehlen wir, die Bridge in ein eigenes Netzsegment zwischen Anlage und Büro zu stellen und nur die Ports freizugeben, die wirklich gebraucht werden. Dabei unterstützen wir Sie.
Installation, Lizenz und Testbetrieb
- Windows: Das Setup-Programm installiert die OPC Bridge als Windows-Dienst und öffnet danach die Weboberfläche. Für OPC-DA läuft sie am einfachsten auf dem Rechner des OPC-DA-Servers.
- Debian, Ubuntu und Raspberry Pi OS: Ein Paket richtet Dienstbenutzer und systemd-Dienst ein.
- Docker: Für den Betrieb als Container liegt eine fertige Compose-Datei bei. Konfiguration, Lizenz und Historie liegen in einem eigenen Volume und bleiben bei Updates erhalten.
- Hardware: Die Anforderungen sind gering: ein Prozessorkern (x86-64 oder ARM), 512 MB Arbeitsspeicher und 500 MB Speicherplatz zuzüglich Historie genügen als Minimum. Empfohlen sind zwei Kerne und 1 bis 2 GB.
- Updates: Neues Setup oder Paket einspielen, Daten und Lizenz bleiben erhalten.
- Keine Abhängigkeiten: Die Pakete bringen alles mit, es muss keine Laufzeitumgebung installiert werden.
- Testbetrieb: Ohne Lizenz läuft die OPC Bridge nach jedem Start 60 Minuten mit vollem Funktionsumfang und mit höchstens zwei Verbindungen. Das reicht, um die Kopplung an der eigenen Anlage auszuprobieren.
- Lizenz: Eine Seriennummer schaltet den Dauerbetrieb frei. Sie ist an den Rechner gebunden und wird ohne Internetverbindung geprüft, die Bridge funktioniert also auch in abgeschotteten Netzen. Lizenzen gibt es unbefristet oder als Jahreslizenz mit Wartung.
Betriebshandbuch online und als PDF
Zur OPC Bridge gibt es ein technisches Betriebshandbuch mit rund 100 Seiten. Es richtet sich an Inbetriebnehmer, Automatisierungstechniker, IT- und OT-Administratoren und Instandhalter und setzt in den Grundlagenkapiteln kein Vorwissen voraus. Enthalten sind die Grundlagen aller Protokolle von OPC-DA bis J1939, Installation unter Windows, Linux und Docker, sämtliche Einstellungen je Verbindungstyp, Empfehlungen zur Absicherung, Datensicherung, Fehlersuche und vier durchgehende Anwendungsbeispiele.
OPC Bridge – Technisches Betriebshandbuch, Stand November 2026, mit den Neuerungen der Version 1.1
Was die OPC Bridge nicht ist
- Sie ist kein SCADA und keine Visualisierung mit Anlagenbildern. Trends und WebView dienen dem Überblick und der Inbetriebnahme.
- Sie ist keine Steuerung. Für zeitkritische Regelung bleibt die SPS zuständig; die Bridge arbeitet mit Abfrageintervallen im Bereich von Millisekunden bis Sekunden.
- OPC-DA gibt es nur unter Windows, und die Bridge ist dort Client, nicht Server.
- Nicht enthalten sind derzeit eine DDE- bzw. Excel-Anbindung, Video-Streaming und eine gemeinsame Verwaltungsoberfläche für viele Instanzen. Die Konfigurationsdatei lässt sich aber auf mehrere Anlagen ausrollen. Bei Bedarf setzen wir Fehlendes um.
Unsere Leistungen rund um die OPC Bridge
Die OPC Bridge ist eine Eigenentwicklung der Biricon IT Services GmbH aus Brunn am Gebirge bei Wien. Sie bekommen die Software direkt vom Hersteller und auf Wunsch die Arbeit dazu:
- Bestandsaufnahme: Welche Systeme sind vorhanden, welche Werte werden wo gebraucht?
- Einrichtung und Inbetriebnahme, vor Ort oder per Fernwartung
- Netzwerk und Absicherung zwischen Anlage und Büro
- Anbindung an Datenbank, ERP oder Berichtswesen
- Erweiterungen, wenn Ihnen ein Protokoll oder eine Funktion fehlt
Nächster Schritt: Testversion anfragen
Schreiben Sie uns, welche Systeme Sie verbinden möchten, oder rufen Sie an: +43 1 960 80 30. Sie erhalten die Testversion und ein Angebot für Lizenz und Einrichtung.
Häufige Fragen
Was ist die OPC Bridge?
Die OPC Bridge ist ein Protokollkonverter mit Weboberfläche von Biricon IT Services GmbH. Sie verbindet OPC-DA, OPC-UA, Modbus TCP/RTU, MQTT und SQL-Datenbanken, leitet Werte in jede Richtung weiter, rechnet sie um, zeichnet sie auf und überwacht Grenzwerte.
Wie bringe ich einen OPC-DA-Server ohne DCOM ins Netzwerk?
Die OPC Bridge läuft auf demselben Windows-Rechner wie der OPC-DA-Server und liest ihn lokal. Nach außen stellt sie die Werte über ihren eigenen OPC-UA-Server oder über MQTT bereit. Im Netzwerk wird damit kein DCOM mehr benötigt.
Kann ich Modbus-Geräte an ein OPC-UA-Leitsystem anbinden?
Ja. Die OPC Bridge fragt Modbus-Geräte über TCP oder RTU ab und stellt die Werte als Knoten in ihrem OPC-UA-Server bereit. Das Leitsystem verbindet sich als OPC-UA-Client. Schreibzugriffe vom Leitsystem zum Gerät sind möglich, wenn das Mapping beidseitig angelegt ist.
Kann die OPC Bridge CAN-Bus-Daten an OPC-UA, Modbus oder MQTT weitergeben?
Ja. Die OPC Bridge dekodiert CAN-Signale anhand von CAN-ID, Startbit, Länge, Byte-Reihenfolge, Faktor und Offset oder aus einer DBC-Datei und leitet sie an OPC-UA, Modbus, MQTT oder SQL weiter. In der Gegenrichtung sendet sie Werte auf den Bus. Der CAN-Analyser zeigt alle Nachrichten live und hilft, unbekannte Signale zu finden. Zusätzlich kann sie einen CAN-Bus roh über Ethernet weiterreichen.
Kann die OPC Bridge eine Siemens S7 ohne OPC-UA auslesen?
Ja. Der S7-Treiber spricht Steuerungen der Reihen S7-300, S7-400, S7-1200 und S7-1500 direkt über ISO-on-TCP (RFC 1006) an und liest und schreibt Datenbausteine, Merker, Eingänge und Ausgänge. An der Steuerung muss dafür kein OPC-UA-Server aktiviert oder lizenziert sein. Die Werte gehen von dort an OPC-UA, MQTT, Modbus, SQL oder InfluxDB.
Was passiert, wenn das Zielsystem ausfällt?
Für jedes Ziel lässt sich Store-and-Forward einschalten. Die OPC Bridge puffert die Werte bis zu einer einstellbaren Anzahl in einer Warteschlange auf der Festplatte und sendet sie nach der Wiederverbindung in der ursprünglichen Reihenfolge nach. Der Puffer übersteht auch einen Neustart der Bridge. Die Verbindung wird automatisch neu aufgebaut.
Brauche ich Programmierkenntnisse?
Nein. Verbindungen, Zuordnungen, Formeln und Alarme werden in der Weboberfläche eingerichtet. Formeln sind einfache Ausdrücke wie x*1.8+32. Für die Anbindung eigener Software gibt es zusätzlich eine REST-API.
Auf welchen Betriebssystemen läuft die OPC Bridge?
Unter Windows 10/11 und Windows Server ab 2016 als Dienst mit Setup-Programm, unter Debian, Ubuntu und Raspberry Pi OS als Paket mit systemd-Dienst sowie als Docker-Container. OPC-DA steht technisch bedingt nur unter Windows zur Verfügung, CAN über SocketCAN nur unter Linux. Ein installiertes Python wird nicht benötigt.
Kann ich die OPC Bridge vor dem Kauf testen?
Ja. Ohne Lizenz läuft die OPC Bridge im Demo-Modus: nach jedem Start 60 Minuten mit vollem Funktionsumfang und mit höchstens zwei Verbindungen. Die Testversion erhalten Sie auf Anfrage bei Biricon.
Unterstützt die OPC Bridge MQTT Sparkplug B?
Ja. Die OPC Bridge arbeitet als Sparkplug-B-Edge-Node und veröffentlicht Werte in einen Unified Namespace: Geburtsmeldung mit allen Metriken, Datenmeldungen mit Alias-Komprimierung und Sterbemeldung als Last Will. Rebirth-Anforderungen und Schreibbefehle des Host-Systems werden verarbeitet.
Wie bringe ich Werte sicher aus dem Produktionsnetz in die IT?
Mit dem Bridge-Link. Zwei OPC-Bridge-Instanzen werden gekoppelt: Die Instanz im Produktionsnetz baut eine einzige TLS-verschlüsselte Verbindung nach außen zur Instanz in der DMZ auf. In der Firewall des Produktionsnetzes muss kein eingehender Port geöffnet werden. Bei Unterbrechung puffert die Produktionsseite die Werte. Im strikten Einweg-Modus (Data-Diode) ist der Rückkanal von der IT in die Produktion vollständig gesperrt.
Kann die OPC Bridge Werte in InfluxDB schreiben?
Ja. Der InfluxDB-Treiber schreibt Werte im Line Protocol per HTTP in InfluxDB v1, v2 und v3, gebündelt im Batch-Modus für hohen Durchsatz. TimescaleDB wird über die SQL-Verbindung mit PostgreSQL angesprochen.
Lässt sich die Anmeldung an Active Directory oder Single Sign-on anbinden?
Ja. Die Anmeldung kann über LDAP bzw. Active Directory mit Zuordnung von Gruppen zu Rollen laufen oder über OIDC, zum Beispiel mit Microsoft Entra ID oder Keycloak. Lokale Benutzer können zusätzlich eine Zwei-Faktor-Anmeldung mit Authenticator-App (TOTP) einschalten. Alle drei Funktionen sind optional und im Auslieferungszustand abgeschaltet.
Muss der Browser offen bleiben, damit Daten fließen?
Nein. Die OPC Bridge läuft als Dienst im Hintergrund. Die Weboberfläche dient nur zur Einrichtung und Beobachtung. Sie lässt sich zwischen Deutsch, Englisch, Französisch, Spanisch und Portugiesisch umschalten.
Gibt es ein Handbuch zur OPC Bridge?
Ja. Das technische Betriebshandbuch mit rund 100 Seiten steht auf Deutsch und Englisch bereit, online als eine durchgehende Seite mit Inhaltsverzeichnis und als PDF zum Herunterladen. Es erklärt die Grundlagen aller Protokolle, Installation, Konfiguration, Betrieb und Fehlersuche. Die REST-API ist zusätzlich im Produkt selbst dokumentiert (OpenAPI 3.1).
Wie wird die OPC Bridge lizenziert?
Mit einer Seriennummer, die an den Rechner gebunden ist und ohne Internetverbindung geprüft wird. Lizenzen gibt es unbefristet oder befristet als Jahres- bzw. Wartungslizenz. Ein Angebot erhalten Sie auf Anfrage.