12 نوفمبر 2026 | مدونة الأمان | مشاركة كلمات المرور بأمان
يحتاج عميل إلى كلمة مرور جدار الحماية الجديد، ويحتاج مزوّد خدمة إلى بيانات الدخول إلى الخادم. فيكتبها أحدهم في رسالة بريد إلكتروني عادية، أو يرسلها عبر تطبيق مراسلة، أو يمليها عبر الهاتف. وتبقى هناك قابلة للقراءة لسنوات: في صندوق البريد، وفي النسخ الاحتياطية، وفي الرسائل المعاد توجيهها إلى الزملاء. وهذا بالضبط ما نريد تغييره. لذلك طوّرنا Sichere Übergabe، وهي وحدة لنظام Odoo 19 لدينا: تُرسَل المعلومات السرية مشفّرة عبر رابط، ويصل رمز الوصول عبر قناة ثانية، وبعد انتهاء الصلاحية يُحذَف المحتوى فعليًا. ويمكن للعميل بالطريقة نفسها الرد بأمان وإرسال كلمات المرور أو قوائم كلمات المرور إلينا.
يوضح هذا المقال كيف تسير العملية من وجهة نظر العميل والفني، وكيف تُحمى البيانات، وما الذي صُمّمت الوحدة عمدًا لعدم القيام به، وما حدودها. تعرض جميع لقطات الشاشة بيانات تجريبية وهمية.
المحتويات
- العملية في أربع خطوات: إرسال الرابط والرمز كلٌّ على حدة
- الصفحة المخصّصة للعميل
- العميل يرد بأمان
- للفريق: التذكرة وسجل العمليات والصلاحيات
- كيف نحمي البيانات
- الحدود بكل صراحة
- الأسئلة الشائعة
العملية في أربع خطوات: إرسال الرابط والرمز كلٌّ على حدة
الفكرة بسيطة، وهذا تحديدًا ما يجعلها عملية في الاستخدام اليومي:
- ينشئ الفني عملية تسليم. يُدخل المعلومات السرية في حقل نصي، ويُرفق ملفات عند الحاجة، ويحدّد مدة إتاحتها وعدد مرات الاطلاع عليها: الإعداد الافتراضي هو مرة واحدة خلال ثلاثة أيام، وبحد أقصى 14 يومًا. تُستمد بيانات المستلم من جهة الاتصال في Odoo، ويكون محدّدًا مسبقًا في التذكرة.
- يتلقى العميل رابطًا عبر البريد الإلكتروني. لا تتضمن الرسالة المعلومات السرية مطلقًا، ولا الرمز مطلقًا. ويؤكد الفني المستلم صراحةً قبل الإرسال، حتى لا يصل إلى العميل أي شيء دون طلب منه.
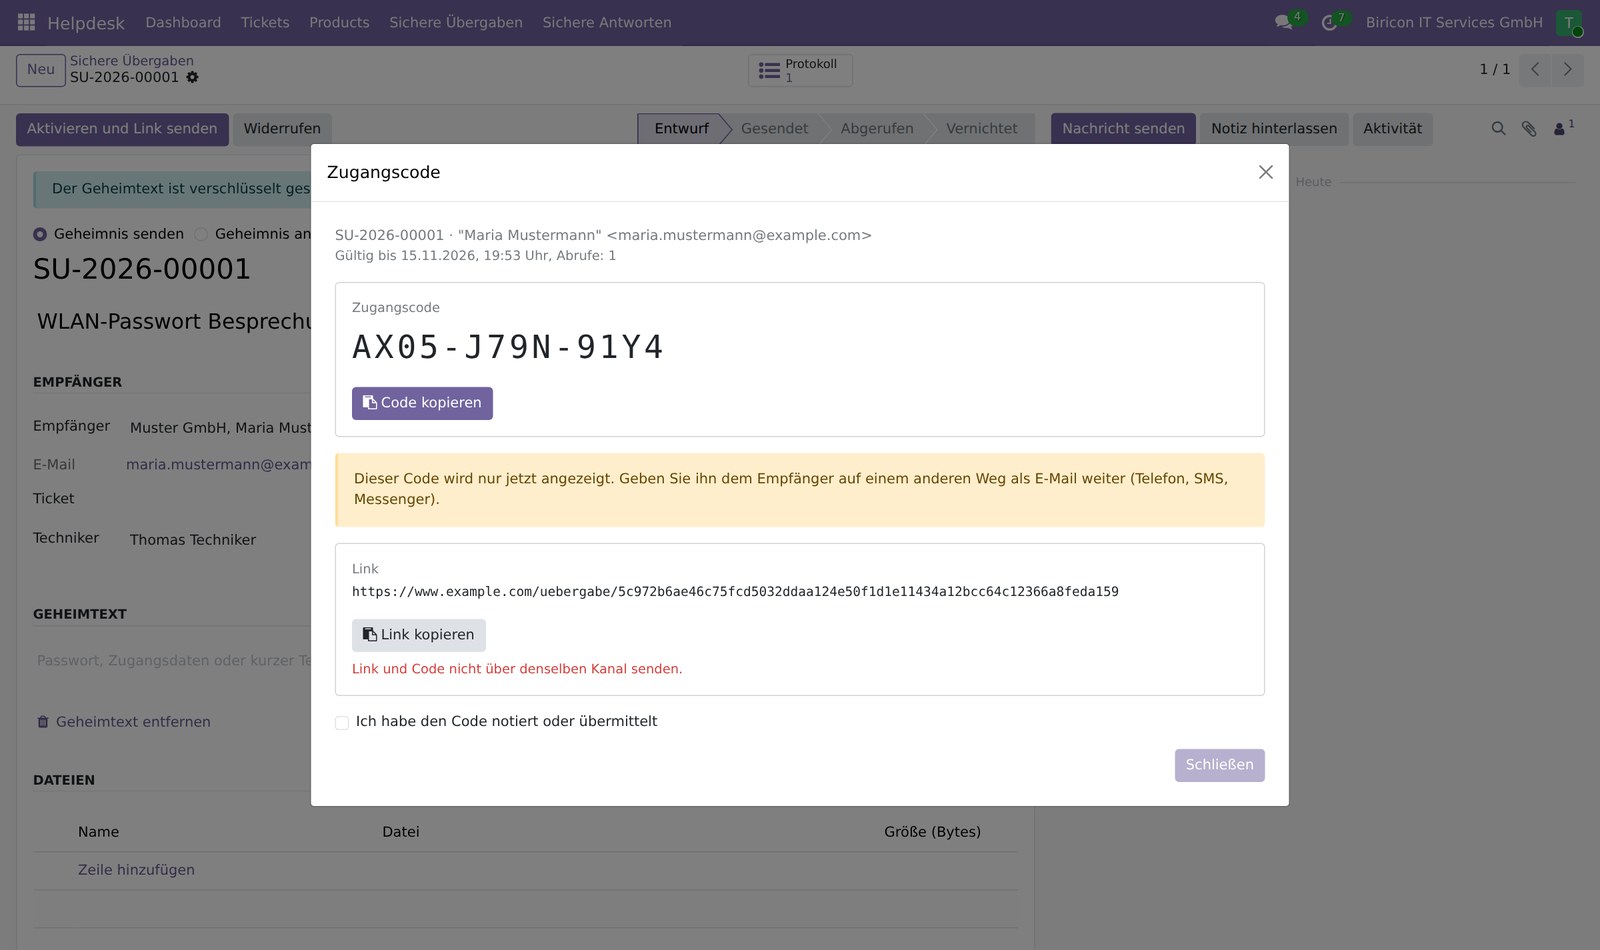
- يرسل الفني رمز الوصول عبر قناة ثانية، مثل الهاتف أو الرسائل النصية القصيرة أو تطبيق مراسلة. يتكوّن الرمز من اثنتي عشرة خانة موزّعة على ثلاث مجموعات، في كل منها أربع خانات، ويسهل إملاؤه لعدم احتوائه على محارف متشابهة. ولا يُعرَض للفني إلا مرة واحدة بالضبط.
- يفتح العميل الرابط ويُدخل الرمز، فتظهر له المعلومات السرية. وبعد ذلك، يُحذَف محتوى التسليم تلقائيًا عند انتهاء الصلاحية أو استنفاد مرات الاطلاع المسموح بها.
لماذا قناتان؟ من يطّلع على بريد العميل وحده يحصل على الرابط، لكنه لا يحصل على الرمز. ومن يتنصّت على المكالمة وحدها يحصل على الرمز، لكنه لا يحصل على الرابط. ولا يمكن فتح التسليم إلا باجتماعهما.
يرى الفني الرمز مرة واحدة بالضبط، وينقله عبر قناة ثانية. ولا يمكن إغلاق مربع الحوار حتى يؤكد ذلك.
الصفحة المخصّصة للعميل
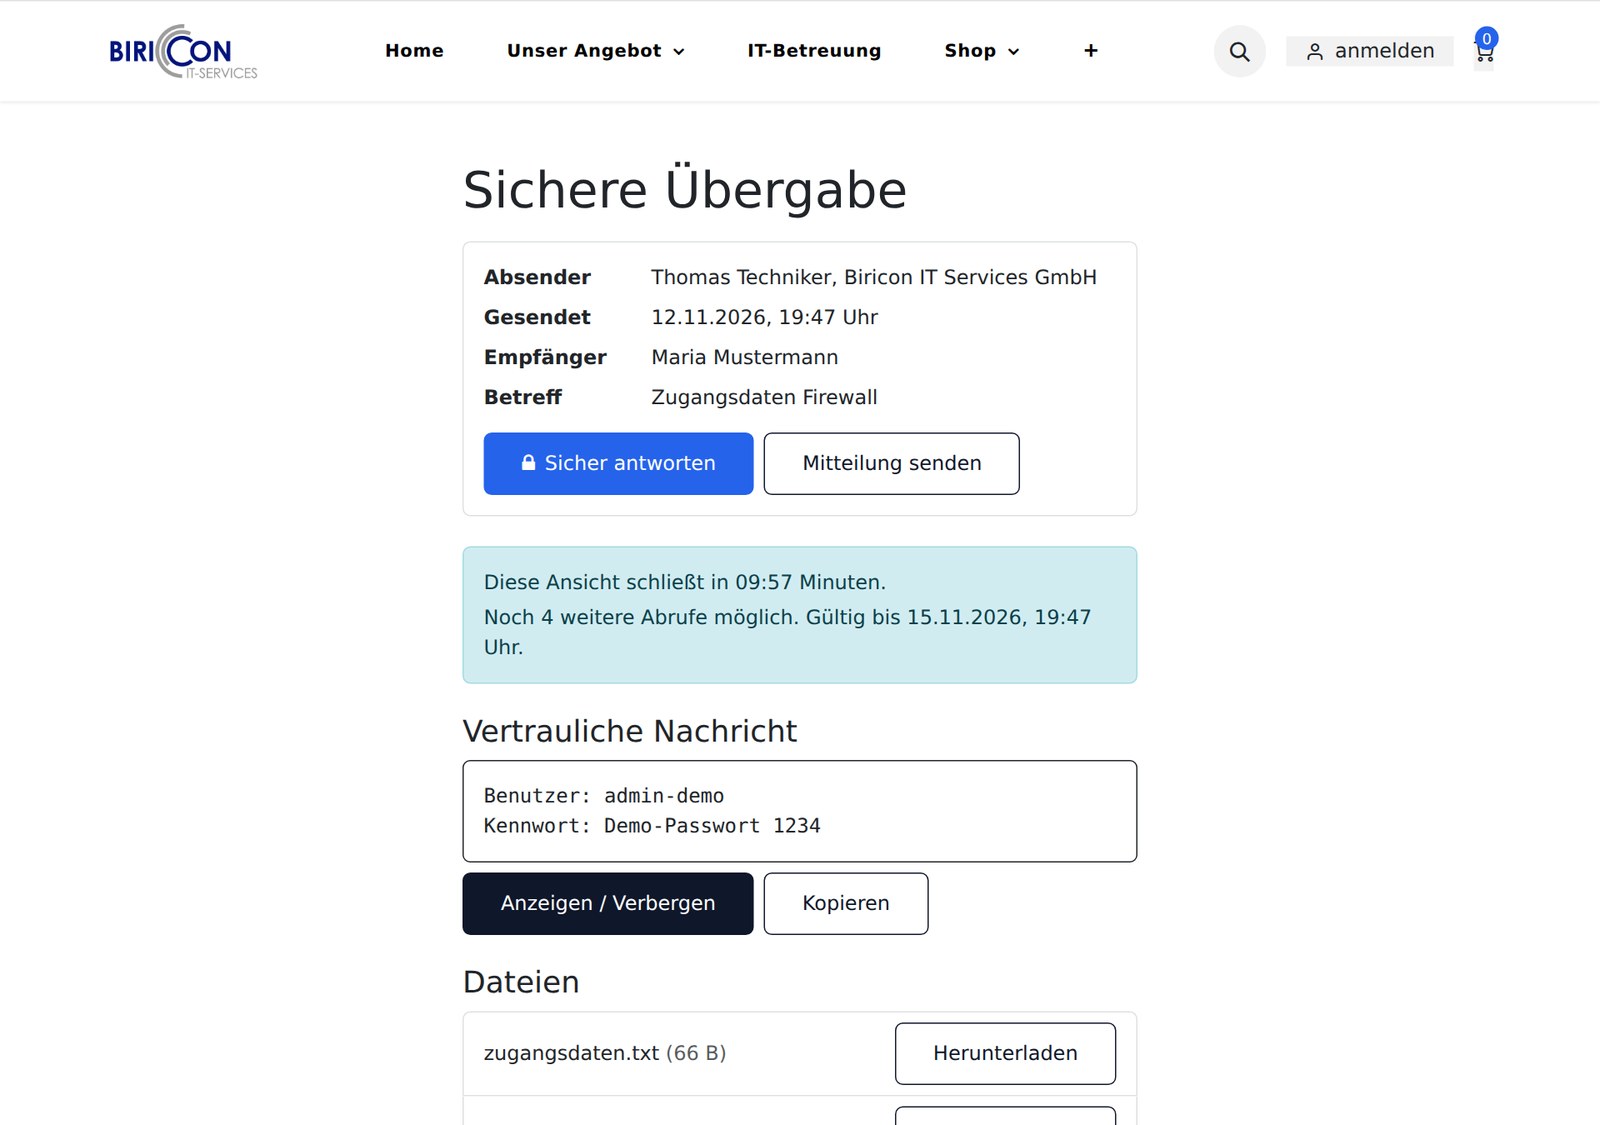
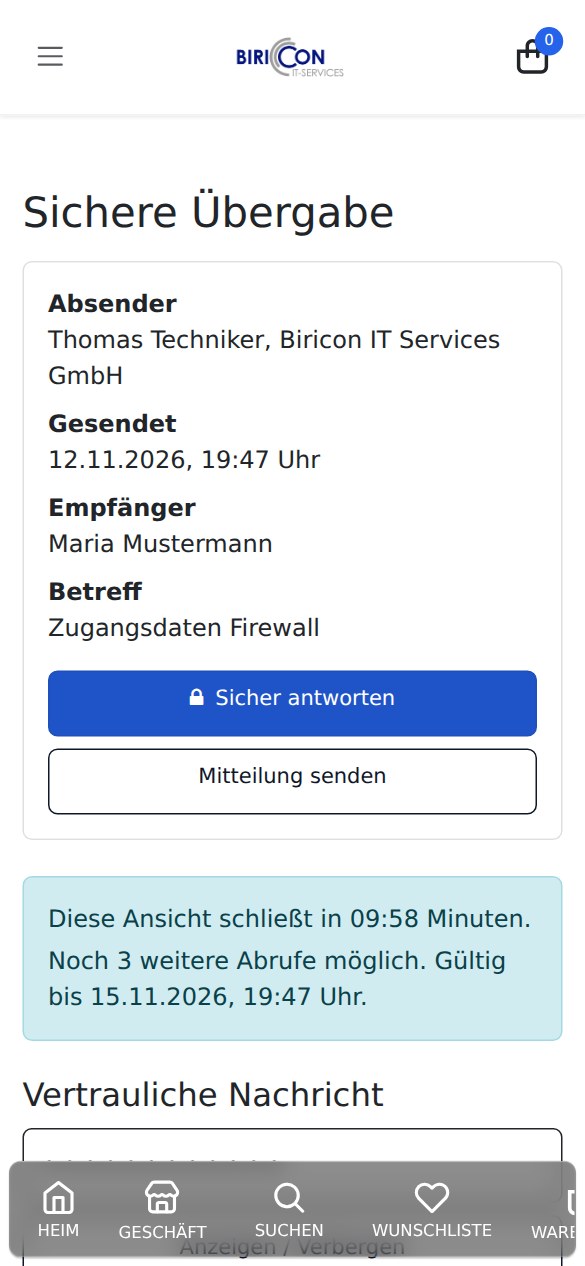
Die Kundenseite erscheint im Design unserer Website, ist auf dem Handy bedienbar und für Tastatur und Screenreader gebaut. Der Kunde gibt den Code ein (Leerzeichen und Bindestriche sind egal, Tippfehler erkennt die Seite, ohne einen Versuch zu verbrauchen). Danach sieht er das Geheimnis zunächst verdeckt, kann es anzeigen und kopieren und Dateien einzeln herunterladen. Wer alles gesichert hat, kann den Inhalt sofort selbst vernichten.
تكون المعلومات السرية محجوبة في البداية، ويمكن تنزيل كل ملف على حدة. ويُغلَق العرض بعد عشر دقائق.
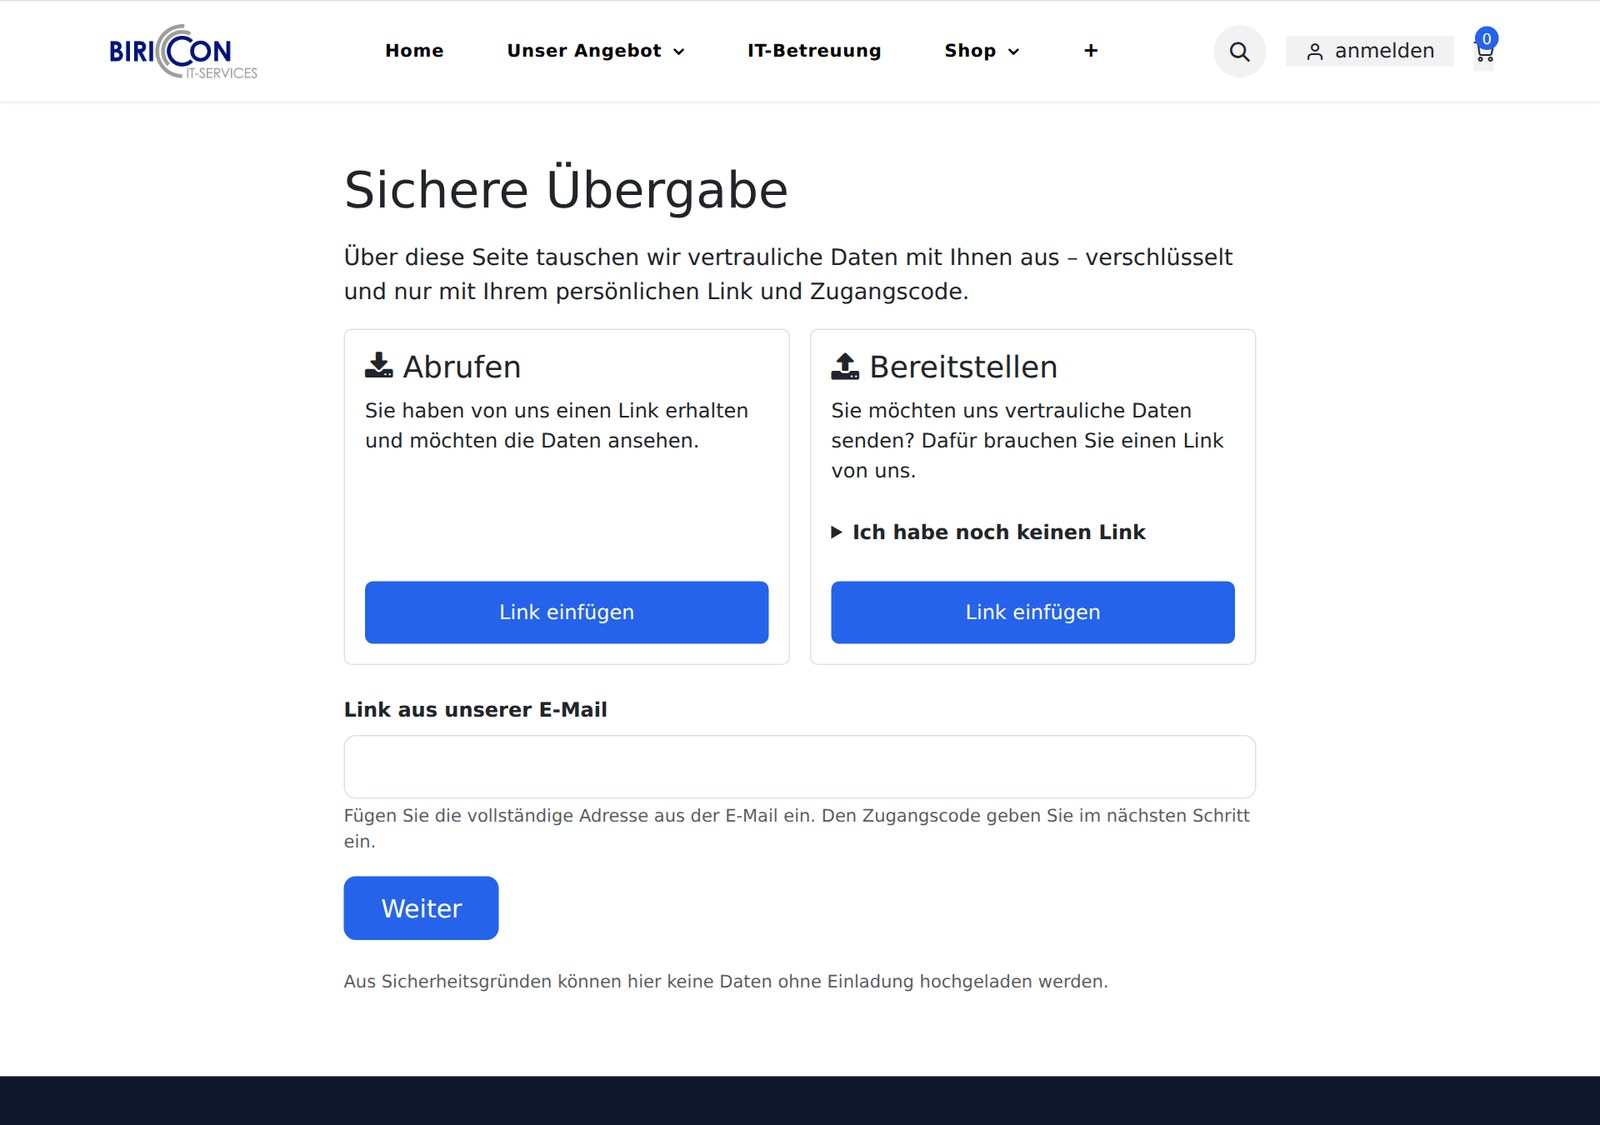
صُمّمت صفحة البداية على المسار /uebergabe لتكون محايدة: فهي لا تقبل سوى رابط يُلصَق فيها، ثم تعيد التوجيه إليه. ولا يمكن لأي شخص مجهول الهوية تحميل أي شيء أو إنشاؤه من خلالها.
لا يمكن لأي شخص تحميل أي شيء هنا دون دعوة.
يمكن استخدامها على الهاتف أيضًا.
العميل يرد بأمان
غالبًا ما يحتاج الفني أيضًا إلى شيء من العميل: كلمة مرور شبكة Wi-Fi، أو قائمة بيانات الدخول، أو ملف إعدادات. ولهذا نتيح طريقتين نفصل بينهما بوضوح:
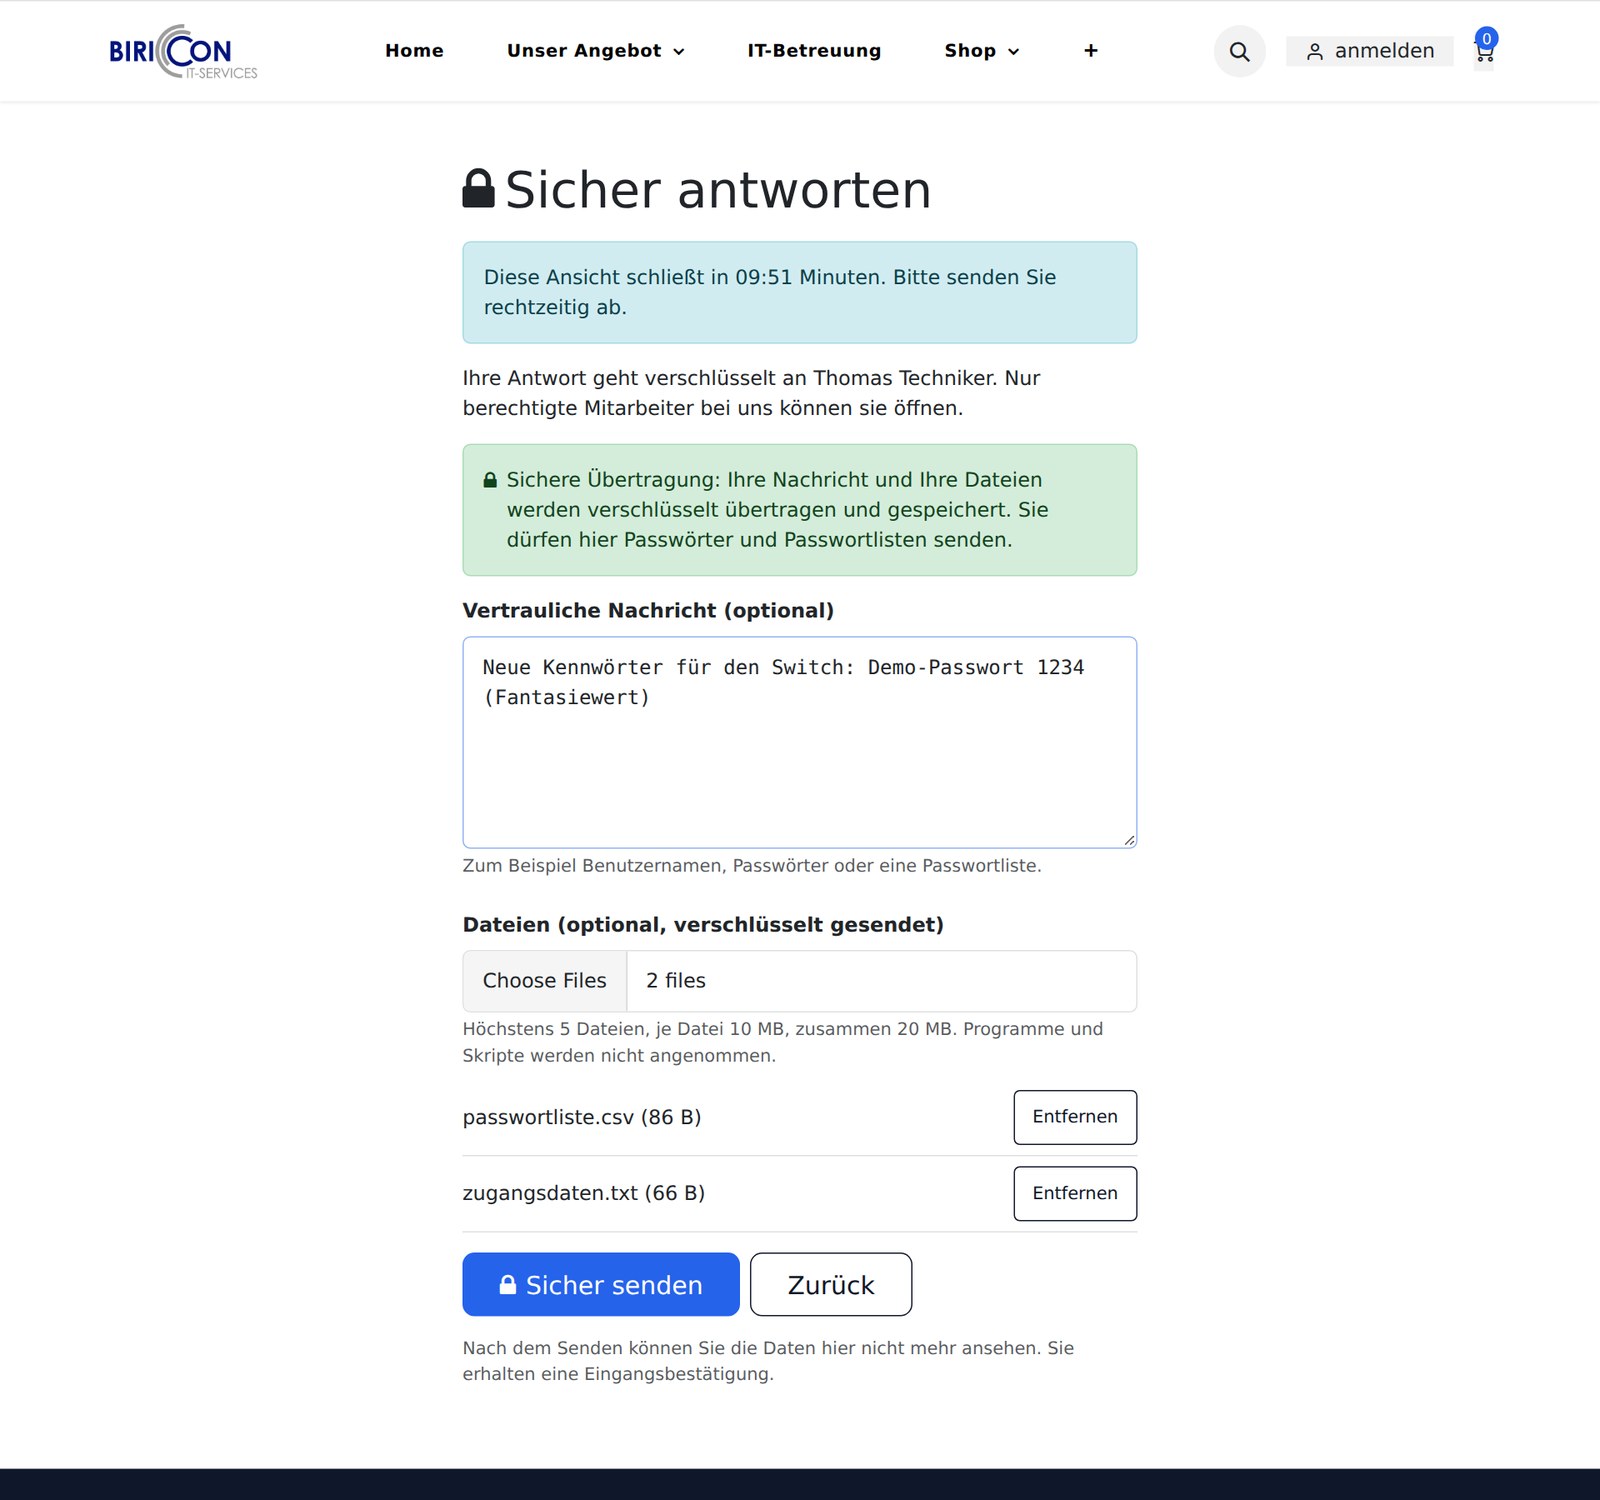
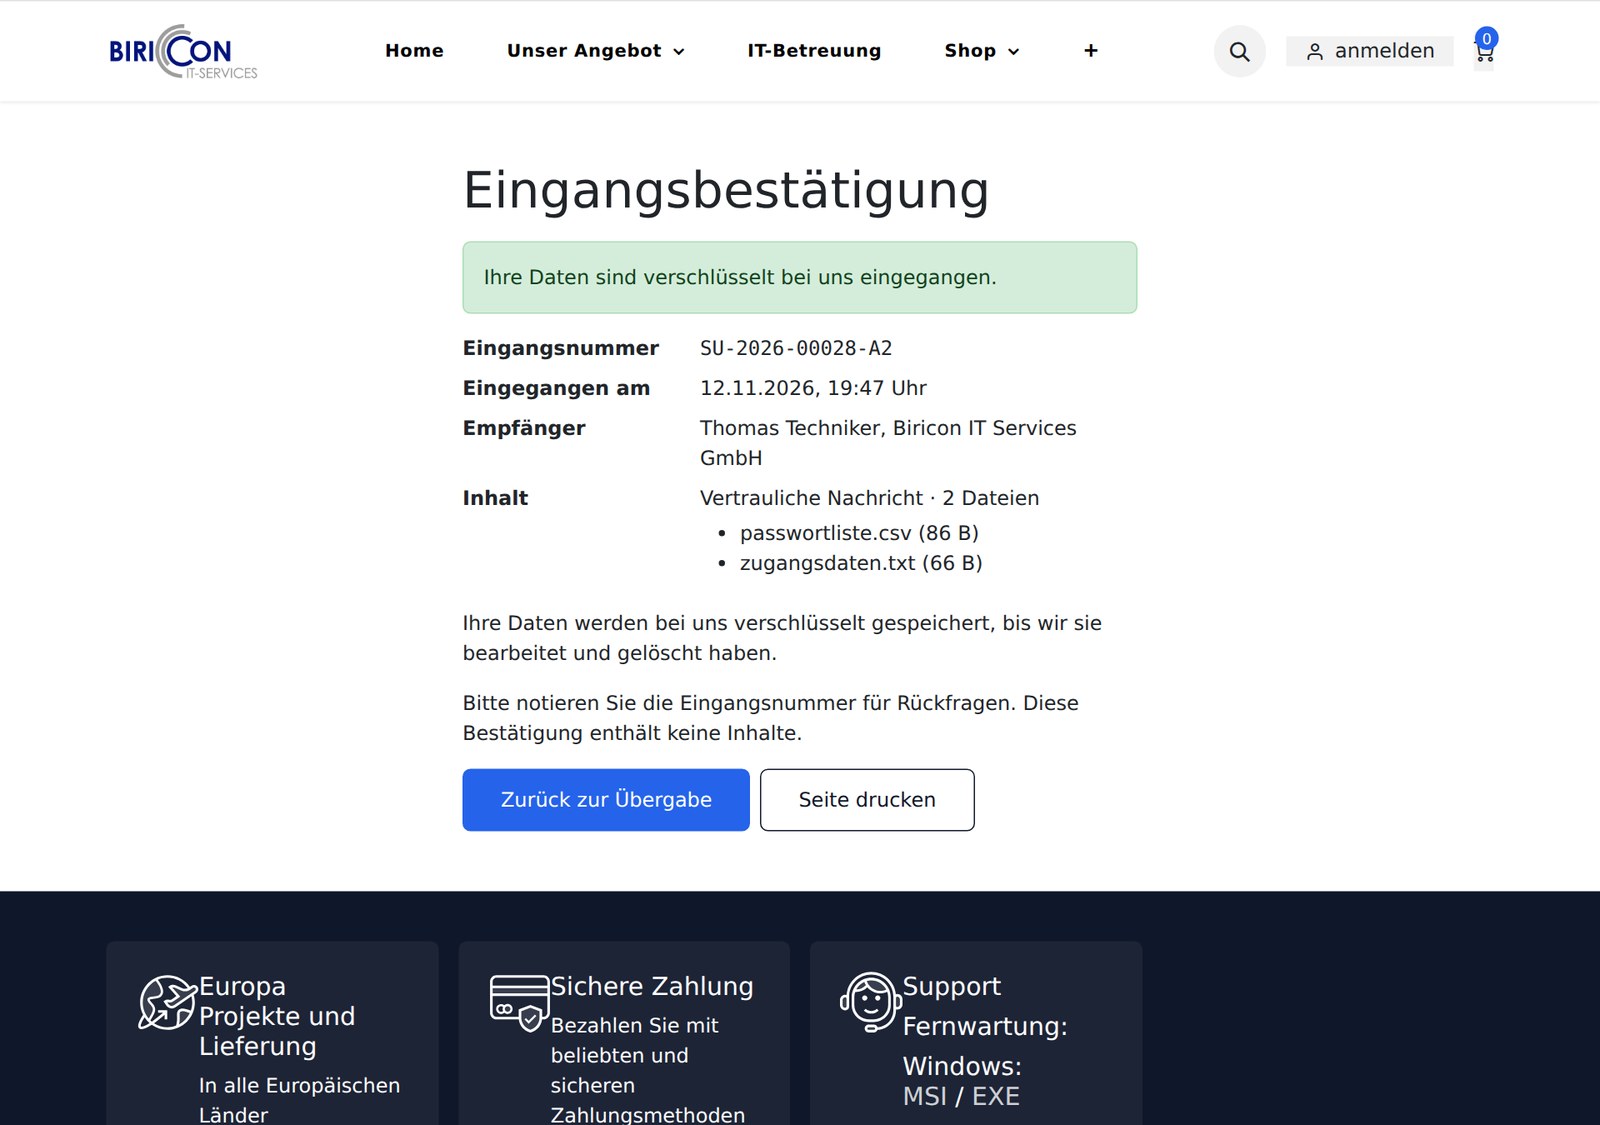
- الرد بأمان: تُنقَل النصوص والملفات وتُخزَّن مشفّرة. ويُسمَح للعميل هنا صراحةً بإرسال كلمات المرور وقوائم كلمات المرور. ويتلقى تأكيد استلام يتضمن رقمًا ووقت الاستلام، لكن المحتوى لا يُعاد إليه مطلقًا.
- إرسال رسالة: للاستفسارات العادية التي لا تتضمن معلومات سرية. تكون الرسالة غير مشفّرة، وتُسجَّل كملاحظة داخلية في التذكرة. وتوضح الصفحة ذلك صراحةً، وتوجّه المستخدم إلى «الرد بأمان» لإرسال كلمات المرور.
يمكن للفني أيضًا إنشاء طلب: وهو تسليم بلا محتوى يتيح للعميل، بعد إدخال الرمز، تحميل شيء إلينا، مثل: «يرجى تحميل ملف إعدادات جدار الحماية لديك».
يرسل العميل كلمات المرور وقوائم كلمات المرور إلينا مشفّرة، مع قائمة بالملفات ومؤشر لتقدّم الإرسال.
بعد الإرسال، لا يتلقى العميل سوى إيصال، ولا يتلقى المحتوى مطلقًا.
للفريق: التذكرة وسجل العمليات والصلاحيات
وحدة Sichere Übergabe مدمجة في نظام Helpdesk لدينا. ترتبط كل تذكرة بعمليات التسليم والإرساليات الواردة الخاصة بها، ويبدأها الفني بنقرة واحدة، ويظهر رد العميل على هيئة إشعار في التذكرة. وتبقى الاستفسارات كملاحظات في التذكرة حتى نحذفها. أما المعلومات السرية الواردة فتبقى مخزّنة بصورة مشفّرة حتى يتلفها أحد الفنيين. وبعد 30 يومًا، يُنشَأ نشاط للتذكير بذلك. ويمكن تتبّع هوية كل من يقرأ المعلومات السرية بدقة:
- لا يُسمَح بقراءتها إلا للفني المسؤول. وعلى أي زميل أو مدير تولّي المسؤولية صراحةً مع تقديم سبب يُسجَّل في سجل العمليات، ويُخطَر الفني السابق بذلك.
- تُسجَّل كل عملية إظهار أو تنزيل أو إتلاف في سجل العمليات، دون تضمين المحتوى مطلقًا.
- يمكن اختيار حفظ الملفات كملاحظة داخلية في التذكرة. وتكون مرئية للفريق هناك، ولا تظهر في بوابة العملاء مطلقًا.
الإظهار والتنزيل والحفظ في التذكرة والإتلاف: تُسجَّل جميع هذه العمليات.
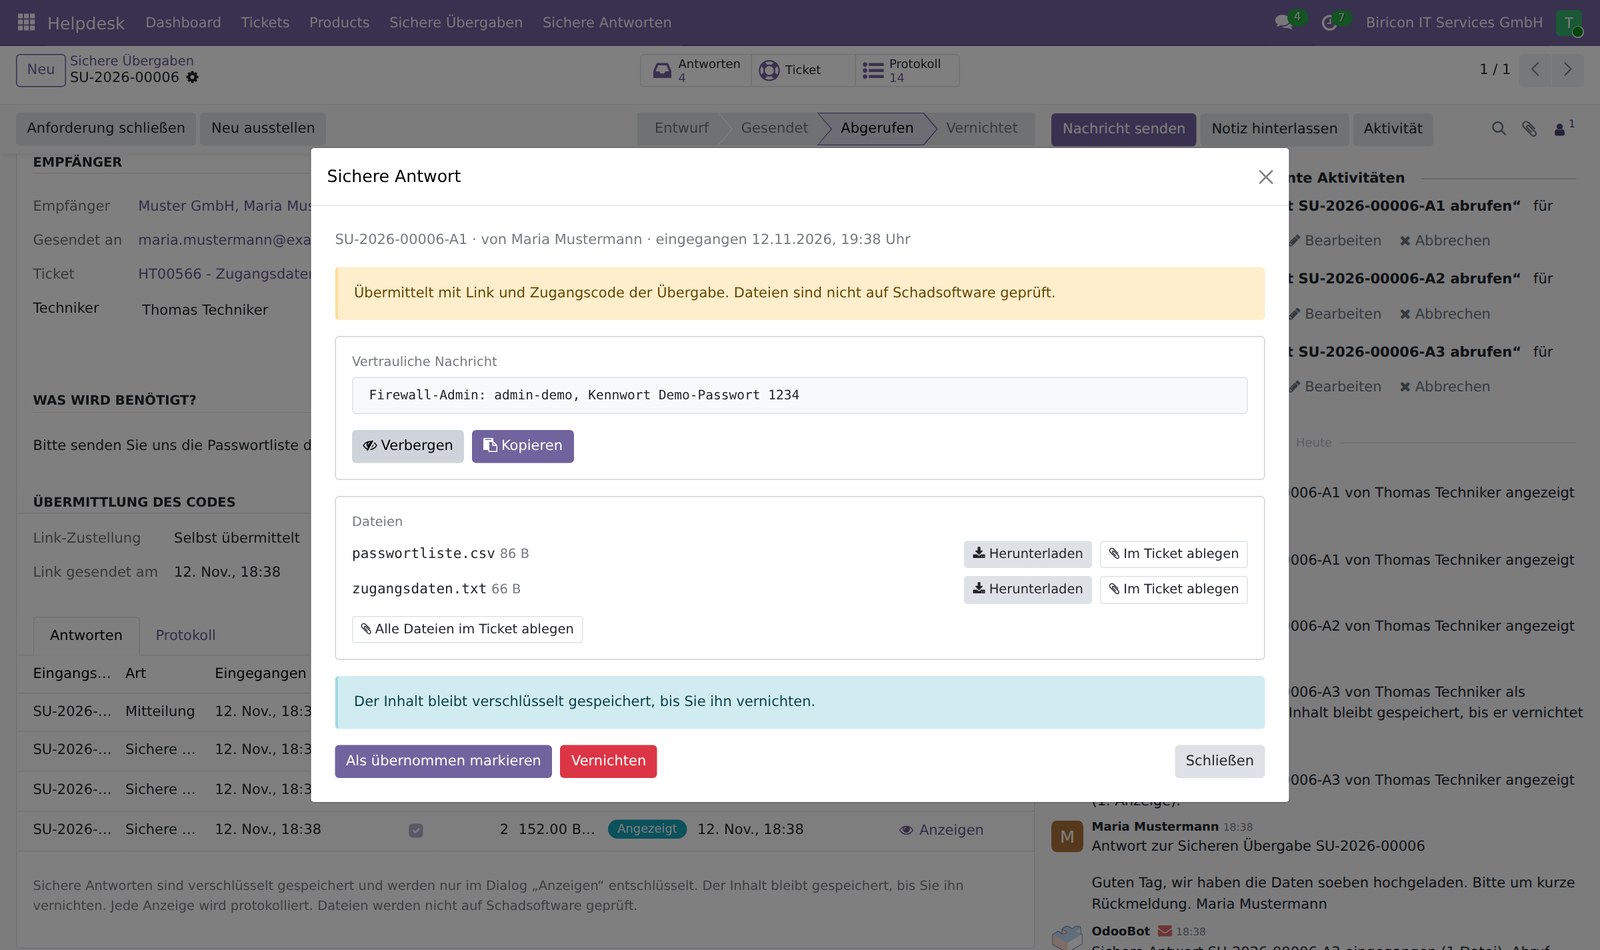
تُخزَّن الإرساليات الواردة مشفّرة، ولا يُفك تشفيرها إلا عبر «إظهار».
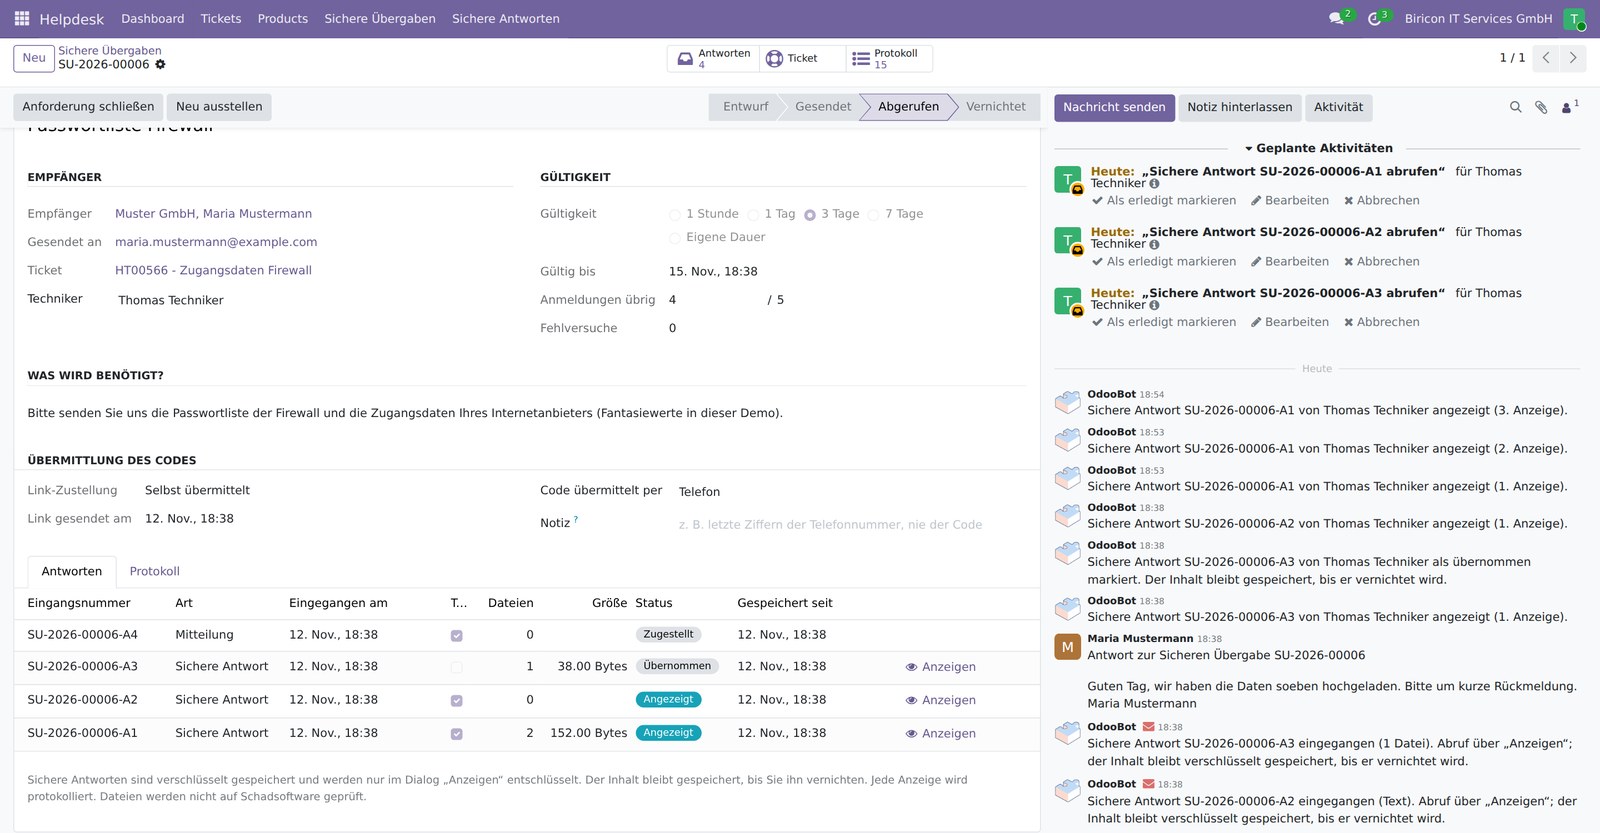
يطّلع الفريق على الحالة في التذكرة. ويظهر الملف المحفوظ كملاحظة داخلية في سجل المحادثات، دون محتوى الرد.
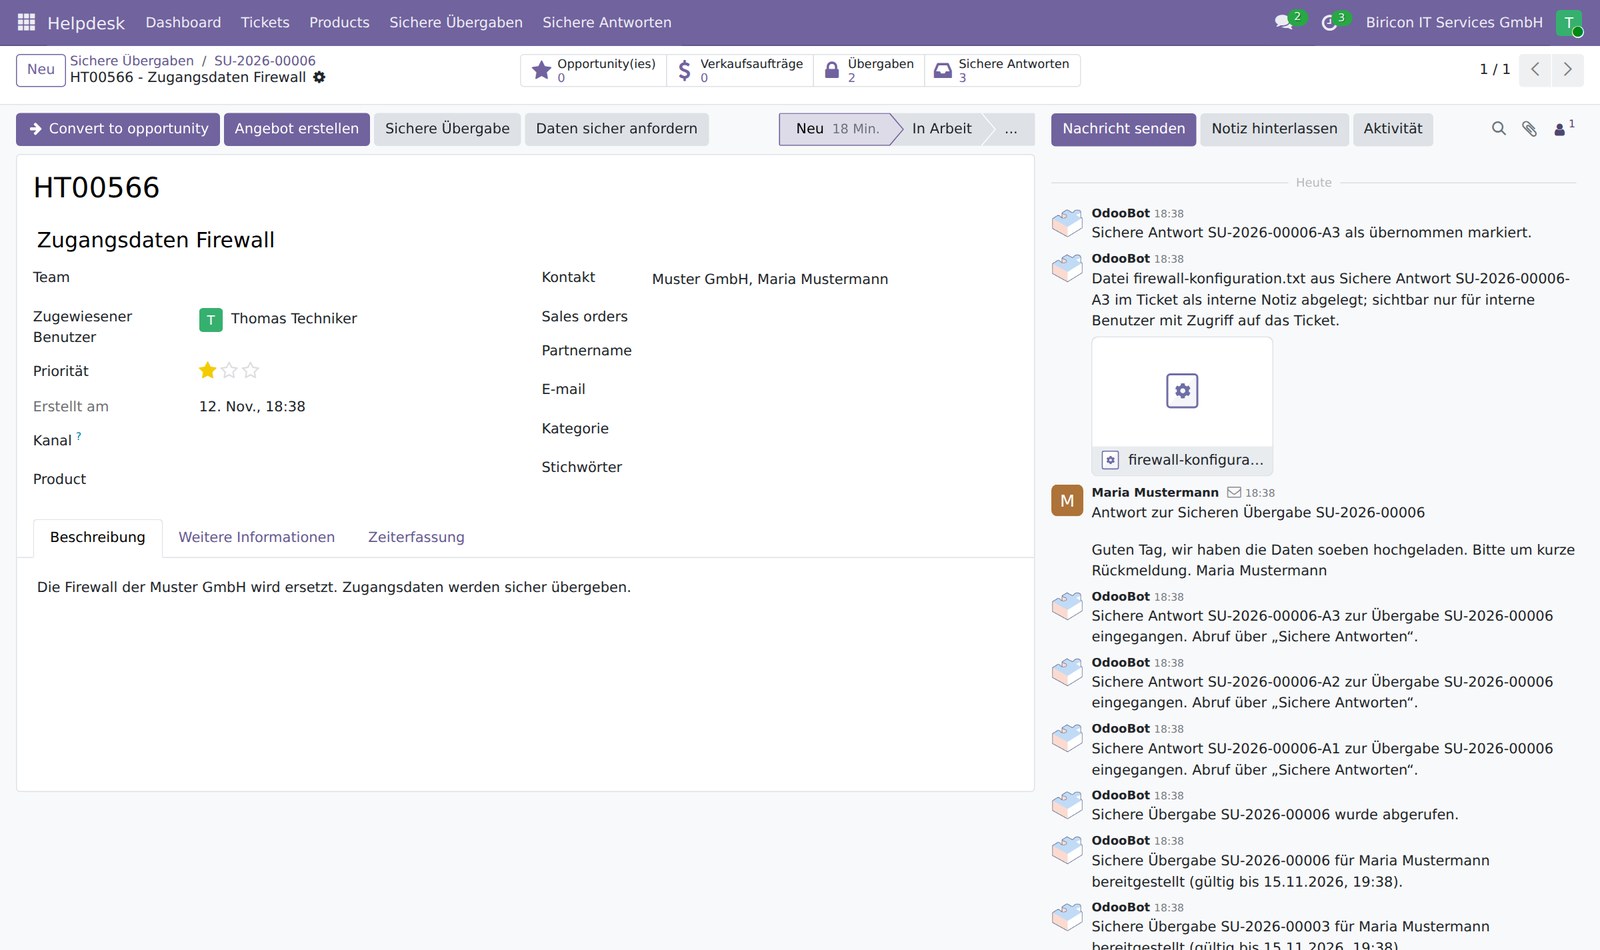
كيف نحمي البيانات
- التشفير أثناء التخزين: تحصل كل عملية تسليم وكل إرسالية واردة على مفتاح خاص بها (AES-256-GCM). وفي حالة المعلومات السرية الصادرة، يُشتق المفتاح من رمز الوصول باستخدام scrypt، ويُغلَّف أيضًا بمفتاح خاص بالخادم. أما الرمز نفسه فلا يُخزَّن مطلقًا. ولا تكشف نسخة من قاعدة البيانات وحدها عن أي شيء.
- لا نصوص صريحة في المسارات الجانبية: لا في رسائل البريد الإلكتروني، ولا في Chatter، ولا في السجلات أو ذاكرات التخزين المؤقت. ونتحقق من ذلك بالبحث في جميع جداول قاعدة البيانات.
- أدوات فحص الروابط لا تستهلك مرات الاطلاع: تفتح كثير من برامج البريد الإلكتروني الروابط مسبقًا. أما هنا، فلا تُحتسَب مرة الاطلاع إلا بعد إدخال الرمز الصحيح عبر النموذج.
- الحماية من التخمين: بعد إدخال خمسة رموز خاطئة، يُحظَر الوصول إلى التسليم ويُخطَر الفني. ونفرض أيضًا حدًا لعدد المحاولات لكل عنوان.
- الحذف بدلًا من الإخفاء: عند انتهاء الصلاحية أو استنفاد مرات الاطلاع أو إلغاء التسليم، تُحذَف النصوص والملفات ومواد المفاتيح. وتتحقق مهمة مجدولة من ذلك أيضًا كل خمس دقائق.
- عبر HTTPS فقط: ترفض الصفحات طلبات الوصول غير المشفّرة، وتستخدم ترويسات أمان صارمة للمتصفح، وهي غير قابلة للفهرسة بواسطة محركات البحث. ولا تُحمَّل أي أدوات تتبّع.
- خضعت لتدقيق مستقل: كشف تدقيقان أمنيان مستقلان، تضمّن كل منهما اختبارًا مضادًا خاصًا به، عن مشكلات عالجناها وأضفنا اختبارات للتأكد من عدم تكرارها. ويُجرى أكثر من 350 اختبارًا آليًا مع كل تغيير.
الحدود بكل صراحة
لا يوجد حل مثالي. إليك ما ينبغي معرفته:
- تُغلَّف المعلومات السرية الواردة بمفتاح خاص بالخادم، وليس برمز العميل، لأن الفريق يحتاج إلى فتحها لاحقًا. ومن الناحية التقنية، يمكن لمسؤول لديه صلاحية الوصول إلى الخادم قراءتها ما دامت مخزّنة. لذلك ننقلها سريعًا إلى مخزن كلمات المرور لدينا ثم نتلفها.
- لا تُفحَص الملفات بحثًا عن البرمجيات الضارة. ترفض الصفحة البرامج والبرامج النصية، ولا يفتح الموظفون المرفقات إلا إذا كانوا يتوقعون استلامها.
- من يشارك الرمز يشارك المعلومات السرية. فالحماية تعتمد على القناة الثانية.
- الملفات المحفوظة في التذاكر تصبح غير مشفّرة عن قصد، وتكون مرئية لكل من لديه صلاحية الوصول إلى التذكرة. وينبّه مربع الحوار إلى ذلك.
الأسئلة الشائعة
ما هي Sichere Übergabe؟
تنقل عملية التسليم معلومات سرية، تشمل نصوصًا وملفات، بصورة مشفّرة عبر رابط لا يعمل إلا مع رمز وصول يُبلَّغ به المستلم على نحو منفصل. ويُحذَف المحتوى عند انتهاء الصلاحية أو استنفاد مرات الاطلاع المسموح بها.
لماذا لا نكتفي برسالة بريد إلكتروني مشفّرة؟
يتطلب البريد الإلكتروني المشفّر أن يكون الطرفان قد أعدّا شهادات أو مفاتيح، وهذا نادر لدى العملاء. أما الرابط والرمز فيعملان في أي متصفح، دون تثبيت أي شيء.
هل يمكن للعميل إرسال شيء إلينا أيضًا؟
نعم. يمكن للعميل إرسال نصوص وملفات مشفّرة إلينا عبر «الرد بأمان» أو من خلال طلب، ويتلقى تأكيد استلام. أما الاستفسارات العادية فتصل إلى التذكرة كرسائل غير مشفّرة.
كم من الوقت يبقى المحتوى مخزّنًا؟
تبقى عمليات التسليم الصادرة حتى انتهاء مدة الصلاحية المحدّدة، بحد أقصى 14 يومًا، أو حتى آخر مرة اطلاع مسموح بها. وتبقى الردود الواردة مشفّرة حتى يتلفها أحد الفنيين. ويساعد على ذلك تذكير بعد 30 يومًا.
ماذا يحدث عند إدخال رمز خاطئ؟
تعرض الصفحة رسالة خطأ عامة فقط. وبعد خمس محاولات فاشلة، يُحظَر الوصول إلى التسليم ويُبلَّغ الفني.
هل الوحدة مفتوحة المصدر؟
لا. وحدة Sichere Übergabe تطوير خاص مغلق المصدر لشركة Biricon IT Services GmbH، وهي جزء من خدمات الدعم التي نقدمها. تواصل معنا إذا أردت تبادل كلمات المرور بأمان مع عملائك أو معنا.
تستحق كلمات المرور وسيلة أفضل من صندوق البريد. إذا أردت معرفة كيفية دمج هذه الخدمة في دعم تقنية المعلومات لديك، فتواصل معنا عبر صفحة الاتصال.