6 noyabr 2026 | Sertifikatlar | İT təhlükəsizliyi
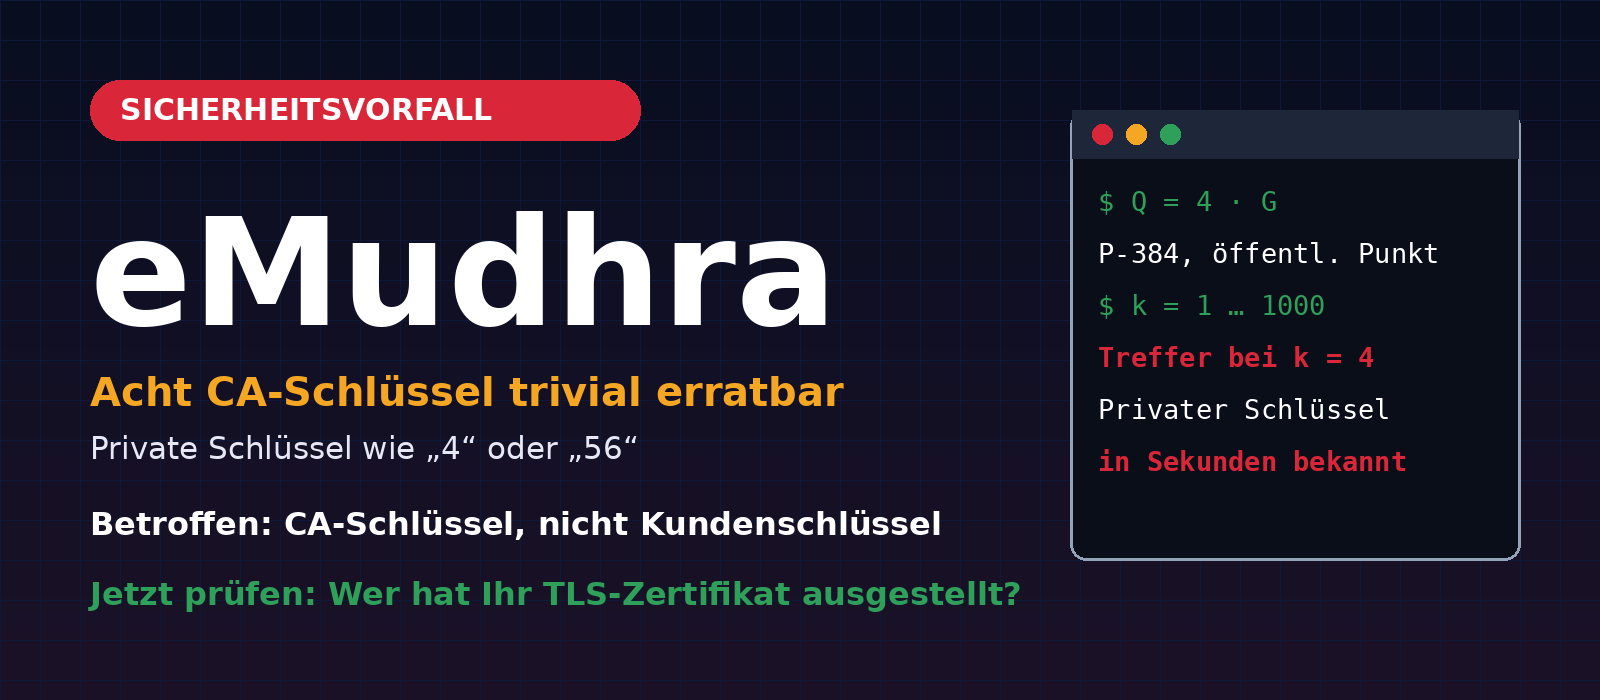
2026-cı ilin oktyabrında Hindistanın sertifikatlaşdırma mərkəzi eMudhra-nın praktiki olaraq heç bir təhlükəsizlik təmin etməyən məxfi açarlarla səkkiz aralıq sertifikat (Intermediate CAs) verdiyi məlum oldu. Məxfi açarlar 256-dan kiçik tam ədədlər idi; onlardan biri sözün əsl mənasında 4 ədədi idi. Belə bir açarı bilən şəxs sertifikatlaşdırma mərkəzinin adından istənilən domen üçün sertifikat imzalaya bilər. Buna görə brauzer istehsalçıları bir neçə saat ərzində tədbir görərək aralıq sertifikatları blokladılar və müvafiq kök CA-nı — emSign ECC Root CA – G3 — etibar siyahılarından çıxardılar.
Bu məqalədə dəqiq nə baş verdiyini, “4” məxfi açarının niyə təhlükəsizliyin tam iflası demək olduğunu, kimlərin təsirləndiyini və kimlərin təsirlənmədiyini, eləcə də veb-sayt, poçt serveri və təhlükəsizlik divarı administratorlarının indi nələri yoxlamalı olduğunu izah edirik. Yalnız ilkin mənbələrlə təsdiqlənən məlumatlara əsaslanırıq. İlk xəbərlərdə və sosial şəbəkələrdə həqiqəti düzgün əks etdirməyən məlumatlar da yayılır. Bir qədər sonra bunlara da toxunacağıq.
Məqalənin məzmunu
- Qısa icmal: nə doğrudur, nə yanlışdır
- Hadisələrin gedişi
- “4” məxfi açarı niyə təhlükəsizliyin tam iflası deməkdir
- eMudhra-nın açıqladığı səbəb
- Kimlər təsirlənib, kimlər təsirlənməyib?
- Şəffaflıq jurnallarındakı 107.107 sertifikat
- Brauzer istehsalçıları və sertifikatlaşdırma mərkəzləri hansı tədbirləri görüblər?
- Yoxlama siyahısı: indi nələri yoxlamalısınız?
- Bu hadisədən nə öyrənirik?
- Tez-tez verilən suallar
- Mənbələr
- Biricon IT Services dəstəyi
Qısa icmal: nə doğrudur, nə yanlışdır
| İddia | Mənbələrə əsasən vəziyyət |
|---|---|
| eMudhra-nın məxfi açarlarını təxmin etmək çox asan idi, onlardan biri 4 ədədinə bərabər idi | Doğrudur. Söhbət dəyəri 256-dan kiçik olan səkkiz aralıq CA açarından gedir (Mozilla Bugzilla 2083449). Açıq sertifikatlar əsasında hesablamaları özümüz də yoxlamışıq, aşağıdakı cədvələ baxın. |
| “4” açarı müştərilərə verilib | Doğru deyil. Bunlar müştərilərin açarları deyil, CA-nın aralıq sertifikatlarının açarları idi. Mozilla və eMudhra açıq şəkildə müştəri açarlarından deyil, CA-nın aralıq açarlarından danışırlar. |
| Bütün eMudhra müştəriləri sertifikatlarını dərhal dəyişdirməlidirlər | Doğru deyil. Tədbir görülməsi silinmiş emSign ECC Root CA – G3 kök sertifikatına bağlanan sertifikatlar üçün lazımdır. Chrome-un təhlilinə görə, bunların sayı təxminən 30.800-dür və 99,9 %-i Internet2/InCommon-un (ABŞ) alt CA-ları vasitəsilə verilib. eMudhra-nın məlumatına görə, şirkətin digər müştərilərinin heç bir tədbir görməsinə ehtiyac yoxdur. |
| Aralıq CA-lar müştəri sertifikatları veriblər | eMudhra-nın məlumatına görə, xeyr: bir istisna xaric, onlar heç vaxt istismar mühitində istifadə edilməyib və onların əsasında heç bir son istifadəçi sertifikatı verilməyib. Bu, eMudhra-nın verdiyi məlumatdır və biz onu müstəqil şəkildə yoxlamamışıq. |
| Səbəb “ucuz” sertifikatlaşdırma mərkəzidir | Sübut olunmayıb. Mənbələrdə açar yaratma mərasimində yol verilmiş xətadan danışılır, qiymətlə əlaqədən deyil. |
Hadisələrin gedişi
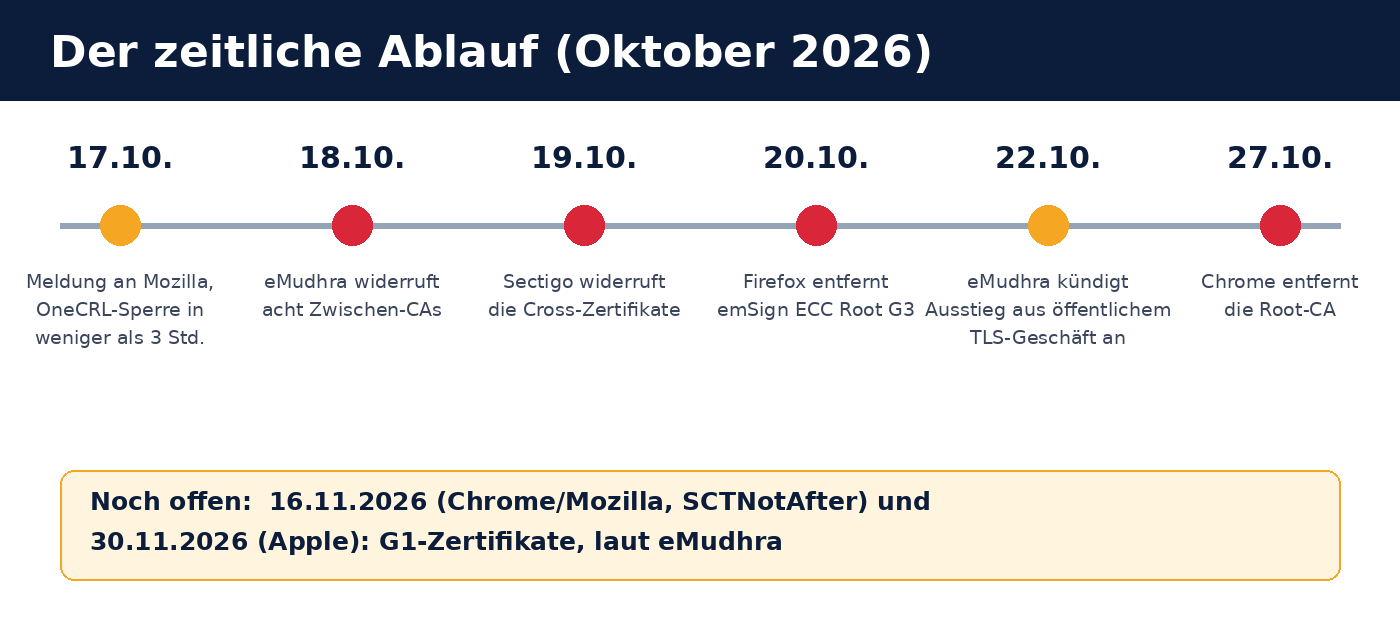
- 17 oktyabr 2026: Hadisə barədə Mozilla-ya məlumat verilir (Bugzilla-ya görə, bildiriş UTC ilə saat 18:05-də daxil olub). Artıq UTC ilə saat 22:59-da aralıq sertifikatların bloklanması Mozilla-nın OneCRL sistemi vasitəsilə yayılıb, yəni bildirişin Mozilla-ya daxil olmasından üç saatdan az müddət sonra.
- 18 oktyabr 2026: eMudhra səkkiz aralıq sertifikatı ləğv edir.
- 19 oktyabr 2026: Sectigo səkkiz aralıq CA-nı qarşılıqlı imzaladığı çarpaz sertifikatları ləğv edir.
- 20 oktyabr 2026: Mozilla Firefox 158.0.1, ESR 115.43.1 və ESR 153.5.1, eləcə də NSS 3.131.1 versiyalarını buraxır. Bununla emSign ECC Root CA – G3 kök sertifikatı silinir. Bundan əlavə, 20–21 oktyabr tarixlərində Certificate Transparency jurnallarında səkkiz zəif açardan altısı ilə imzalanmış 107.107 sertifikat görünür (aşağıya baxın).
- 22 oktyabr 2026: eMudhra ictimai TLS sertifikatları biznesindən çıxacağını elan edir. Kod imzalama və S/MIME xidmətləri öz kök sertifikatları əsasında davam edir.
- 27 oktyabr 2026: Chrome da kök CA-nı silir.
- 16 və 30 noyabr 2026: Köhnə G1 sertifikatları üçün son tarixlər (müvafiq olaraq Chrome/Mozilla və Apple). eMudhra-ya görə, bu tarixlər təsirlənmiş ABŞ müştəri birliyinin keçid prosesi üçün əhəmiyyətlidir.
“4” məxfi açarı niyə təhlükəsizliyin tam iflası deməkdir
Sertifikatlaşdırma mərkəzi (CA) rəqəmsal imzası ilə sertifikatın müəyyən bir domenə aid olduğunu təsdiqləyir. CA brauzerin etibar siyahısında olduğu müddətdə brauzer bu imzaya etibar edir. Təhlükəsizlik məxfi açarı yalnız CA-nın bilməsinə əsaslanır.
Elliptik əyrilərdən (ECDSA) istifadə edən sertifikatlarda məxfi açar çox böyük bir d ədədidir. Açıq açar əyri üzərindəki Q = d · G nöqtəsidir (G əvvəlcədən müəyyən edilmiş baza nöqtəsidir). Təsadüfi seçilmiş 384 bitlik ədəd üçün Q-dan d ədədini hesablamaq praktik olaraq mümkün deyil. Amma d kiçikdirsə, məsələn, 4-dürsə, ardıcıl olaraq 1·G, 2·G, 3·G, 4·G … hesablayıb açıq nöqtə ilə müqayisə etmək kifayətdir. Bu, saniyələr çəkir və heç bir xüsusi bilik tələb etmir.
Açıq açar hər sertifikatda yer alır və hər kəs onu görə bilər. Buna görə də bu hesablamanı aparan hər kəs brauzer CA-ya etibar etdiyi müddətdə istənilən domen üçün CA adından etibarlı görünən sertifikatlar yarada bilər. Mozilla və digərləri məhz buna görə dərhal bloklama tətbiq etdilər.
Bugzilla-da göstərilən səkkiz aralıq sertifikatı SHA-256 barmaq izləri vasitəsilə açıq şəffaflıq jurnallarından (crt.sh) endirdik və hər biri üçün k = 1-dən 1000-ə qədər k · G nəticəsini açıq nöqtə ilə müqayisə etdik. Səkkiz sertifikatın hamısında P-384 açarı var və hamısı üçün uyğunluq tapıldı:
| Aralıq CA | Məxfi açar d |
|---|---|
| EM OV TLS CA – G3C | 4 |
| EM EV TLS CA – G3C | 56 |
| EM OV CS CA – G3B | 66 |
| EM EV TLS CA – G3B | 115 |
| EM OV TLS CA – G3B | 155 |
| EM DV TLS CA – G3B | 156 |
| EM DV TLS CA – G3C | 230 |
| EM OV CS CA – G3C | 237 |
Dəyərlər Bugzilla-da və xəbərlərdə verilən məlumatlarla üst-üstə düşür (o cümlədən The Register açarlardan birinin “sözün əsl mənasında 4” olduğunu yazıb). Biz bu dəyərlərlə heç nə imzalamamışıq və heç bir sertifikat verməmişik; hesablama yalnız açıq sertifikatların yoxlanmasına xidmət edir.
eMudhra-nın açıqladığı səbəb
eMudhra-nın Bugzilla-da verdiyi izahata görə, zəif açarlar 30 aprel 2025-ci ildə keçirilən açar yaratma mərasimində yaranıb. Adi prosedurdan təsdiqlənmiş kənaraçıxma çərçivəsində Wrap/Unwrap testi aparılıb. Bildirilir ki, koddakı xəta cihazda zəif açarlardan ibarət ikinci açar cütünün yaradılmasına səbəb olub. Açarların adları oxşar olduğundan bu cütdən səhvən sertifikat sorğusunun yaradılması üçün istifadə edilib. Daha sonra sertifikatlar verilib, etibar siyahılarına daxil edilib və xəta ictimaiyyətə məlum olanadək bir ildən çox orada qalıb.
The Register-in məlumatına görə, “4” açarını təhlükəsizlik tədqiqatçısı Scott Helme aşkar edib. Yoxladığımız ilkin mənbələrdə xətanın hansı üsulla aşkar edildiyi izah olunmur; lakin açıq sertifikatlar əsasında kiçik açar dəyərlərini hər kəs yoxlaya bilər.
Kimlər təsirlənib, kimlər təsirlənməyib?
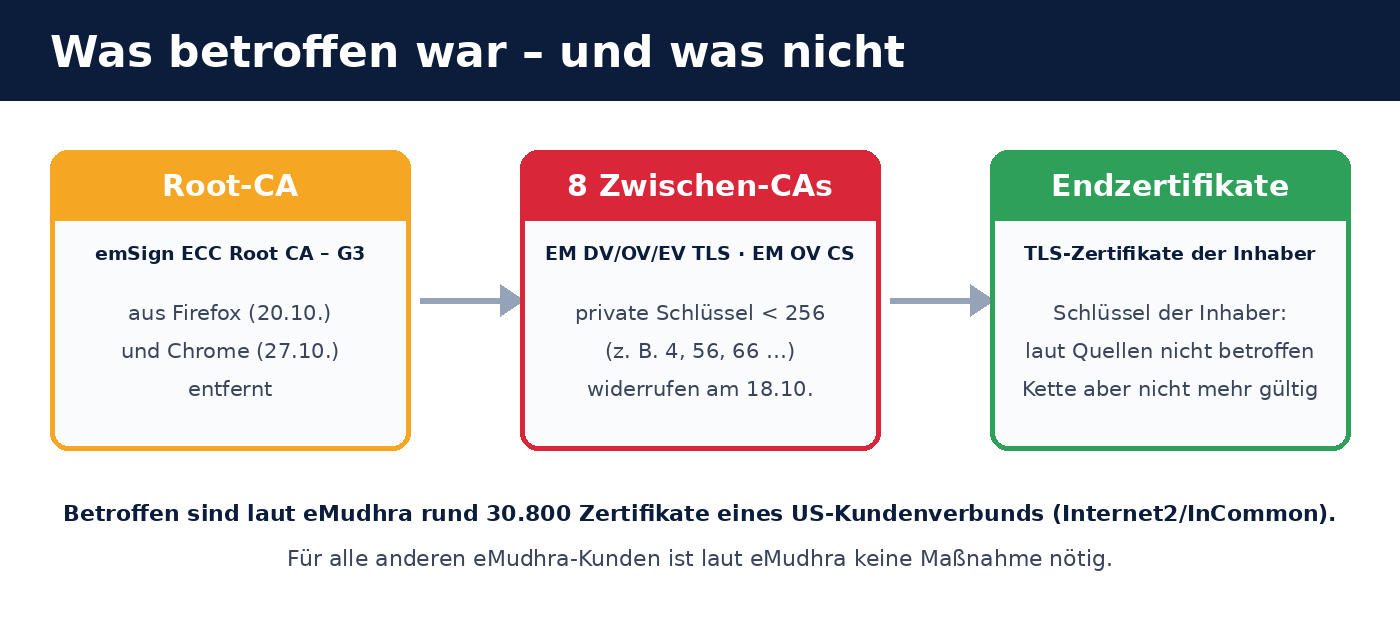
Zəncir üç səviyyədən ibarətdir: kök CA, aralıq CA və veb-saytın və ya serverin son sertifikatı. Problem orta səviyyədə idi. Buradan belə nəticə çıxır:
- Əlimizdəki bütün mənbələrə görə, sertifikat sahiblərinin açarları (server açarınız) təsirlənməyib. Onları “məlum olduğu” səbəbilə dəyişdirməyə ehtiyac yoxdur.
- Silinmiş kök sertifikatına bağlanan sertifikatlar artıq brauzerlər tərəfindən qəbul edilmir. Onlar server açarı zəif olduğuna görə deyil, etibar zənciri aradan qalxdığına görə dəyişdirilməlidir. Chrome Root proqramının təhlilinə görə (21.10.2026 tarixinə olan vəziyyət), bu, hələ qüvvədə olan təxminən 30.800 sertifikata aiddir. Onlardan 30.791-i əsasən universitetlərə və tədqiqat müəssisələrinə xidmət göstərən ABŞ birliyi Internet2/InCommon-un alt CA-ları tərəfindən verilib. eMudhra ABŞ-da yalnız bir müştəri birliyinin təsirləndiyini bildirir.
- eMudhra-nın məlumatına görə, şirkətin bütün digər müştəriləri təsirlənməyib. Rəqəmsal imzalar, eSign, emSigner, CertiNext, SecurePass, PrivaTrust və emCA ayrıca infrastrukturda fəaliyyətini davam etdirir.
Buna görə də Almaniya, Avstriya və İsveçrədəki müştərilərin bu kök sertifikatına bağlanan sertifikatdan istifadə etmə ehtimalı azdır. Əmin olmağın yeganə yolu yoxlamaqdır. Bu, cəmi bir neçə dəqiqə çəkir; yoxlama siyahısına baxın.
Şəffaflıq jurnallarındakı 107.107 sertifikat
Bugzilla-ya görə, ləğvdən sonra, 20–21 oktyabr 2026 tarixlərində Certificate Transparency jurnallarında səkkiz zəif açardan altısı ilə imzalanmış 107.107 sertifikat görünüb. Onların arasında, məsələn, ad kimi google.com göstərilən konsepsiyanın sübutu üçün yaradılmış sertifikatların olduğu təsdiqlənib. Onların əksəriyyəti Sectigo-nun artıq ləğv edilmiş çarpaz sertifikatlarına bağlanır.
Bu, iki şeyi göstərir: birincisi, kriptoqrafiya üzrə əsas bilikləri olan hər kəs bu xətadan dərhal istifadə edə bilərdi; ikincisi, bu cür sertifikatların verilməsini hər kəsə görünən edən şəffaflıq jurnallarının əhəmiyyətini göstərir. Əlimizdəki mənbələrdən bunlardan hər hansı birinin sınaqlardan kənar zərərli məqsədlə istifadə edilib-edilmədiyi məlum deyil və biz belə bir iddia irəli sürmürük.
Brauzer istehsalçıları və sertifikatlaşdırma mərkəzləri hansı tədbirləri görüblər?
| Kim | Tədbir |
|---|---|
| Mozilla | Səkkiz aralıq sertifikatın OneCRL vasitəsilə bloklanması (üç saatdan az müddətdə yayılıb), Firefox 158.0.1, ESR 115.43.1 və 153.5.1, kök sertifikatının NSS 3.131.1-dən silinməsi, 21.10. tarixində əlavə Android yeniləməsi |
| Google Chrome | emSign ECC Root CA – G3 kök sertifikatının 27.10.2026 tarixində silinməsi; təsirlənmiş sertifikatların təhlili (21.10. tarixinə təxminən 30.800 sertifikat) |
| Sectigo | Səkkiz çarpaz sertifikatın 19.10.2026 tarixində ləğvi |
| eMudhra | Aralıq CA-ların 18.10. tarixində ləğvi, təsirlənmiş ABŞ müştəri birliyinin digər TLS provayderlərinə pulsuz köçürülməsi, ictimai TLS sertifikatları biznesindən çıxış (22.10.) |
Mozilla dev-security-policy müzakirəsində bildirdiyinə görə, digər sertifikatlaşdırma mərkəzlərinin təsirləndiyini düşünmür.
Yoxlama siyahısı: indi nələri yoxlamalısınız?
- Sertifikatlarınızın kim tərəfindən verildiyini müəyyənləşdirin. OpenSSL quraşdırılmış istənilən kompüterdə:
Sertifikatı verən tərəf kimi eMudhra və ya emSign göstərilibsə (məsələn, “EM DV TLS CA – G3B” və ya “G3C”),openssl s_client -connect ihre-domain.example:443 -servername ihre-domain.example </dev/null 2>/dev/null | openssl x509 -noout -issuer -dates-showcertsilə bütün zənciri və kök sertifikatını yoxlayın. Zəncir emSign ECC Root CA – G3-ə bağlanırsa, sertifikat dəyişdirilməlidir. - Yalnız veb-saytı deyil, bütün xidmətləri yoxlayın. Poçt serverləri (SMTPS, IMAPS), VPN şlüzləri, təhlükəsizlik divarlarının idarəetmə interfeysləri, yük paylayıcıları, daxili xidmətlər, öz sertifikatları olan cihazlar və xüsusi təyinatlı avadanlıqlar.
- Domeniniz üçün verilmiş açıq sertifikatlara baxın. Bunun üçün crt.sh vasitəsilə (
%.ihre-domain.exampleüzrə axtarış edərək) domeniniz üçün verilmiş bütün sertifikatları, o cümlədən xəbəriniz olmayanları görə bilərsiniz. Bu, arzuolunmaz sertifikat verilməsi hallarını aşkar etmək üçün yaxşı fürsətdir. - Təsirlənmiş sertifikatları dəyişdirin. Başqa, nüfuzlu bir CA-dan və ya ACME vasitəsilə (məsələn, Let’s Encrypt) sertifikat alın. Dəyişdirmə zamanı server açarını da yenidən yaradın. Bu hadisə səbəbilə məcburi deyil, amma CA dəyişdirilərkən düzgün yanaşmadır.
- Öz cihazlarınızdakı etibar anbarlarını yoxlayın. eMudhra kök sertifikatını öz cihazlarınıza, Java açar anbarlarına, konteynerlərə və ya sertifikat paketlərinə əl ilə əlavə etmisinizsə, onu oradan silin. Brauzerlər bunu avtomatik yeniləyir, həmin anbarlar isə yox.
- Firefox-u yeniləyin. Bloklamalar 158.0.1, eləcə də ESR 115.43.1 / 153.5.1 versiyalarından etibarən tətbiq olunub. Mərkəzləşdirilmiş qaydada idarə olunan iş kompüterlərinin yeniləmələri alıb-almadığını yoxlayın.
- Avtomatlaşdırın. Sertifikatları əl ilə idarə edirsinizsə, avtomatik yeniləməyə (ACME) keçin. Beləliklə, CA-nın dəyişdirilməsi təcili müdaxilə deyil, konfiqurasiya dəyişikliyi olacaq.
Bu hadisədən nə öyrənirik?
- CA seçimi risklə bağlı qərardır. Həlledici amillər şəffaflıq, proseslərin keyfiyyəti və kök sertifikat proqramlarında iştirakdır. Qiymət bunlar barədə heç nə demir. Hadisə açar yaratma mərasimində istənilən CA-da baş verə biləcək proses xətasını üzə çıxarır.
- Certificate Transparency işləyir. Hər kəs üçün açıq olan jurnallar hadisənin əhatəsini tez müəyyənləşdirməyə və 107.107 sertifikatı aşkar etməyə imkan verib.
- Kriptoqrafik çeviklik faydalıdır. Sertifikatları avtomatik yeniləyən və onlarla sistemə əl ilə müdaxilə etmədən CA-nı dəyişə bilənlər bu cür hadisələrin öhdəsindən bir həftə deyil, bir günlük işlə gəlirlər.
- Domenlərinizi izləyin. Şəffaflıq jurnallarının monitorinqi (məsələn, crt.sh və ya e-poçt bildirişləri göndərən xidmətlər vasitəsilə) kimsə domeniniz üçün sertifikat verdikdə bunu göstərir.
- Bir neçə müdafiə qatı. TLS sertifikatları yalnız bir qatdır. DNS-dəki CAA qeydləri (domeniniz üçün hansı CA-nın sertifikat verə biləcəyini müəyyənləşdirir) və iki faktorlu giriş də əlavə müdafiə təmin edir. Ətraflı məlumat bu məqaləmizdədir: Odoo 19-un təhlükəsizliyini təmin edin: təhlükəsizlik divarı, 2FA & Web RBL.
Tez-tez verilən suallar
eMudhra-da dəqiq nə baş verib?
eMudhra sertifikatlaşdırma mərkəzinin səkkiz aralıq sertifikatının məxfi açarları 256-dan kiçik tam ədədlər idi (onlardan biri 4 ədədi idi). Buna görə hər kəs açıq sertifikat əsasında məxfi açarı hesablayıb etibarlı görünən sertifikatları imzalaya bilərdi. Aralıq CA-lar ləğv edilib, emSign ECC Root CA – G3 kök sertifikatı Firefox-dan (20.10.2026) və Chrome-dan (27.10.2026) silinib.
eMudhra “4” məxfi açarını müştərilərə veribmi?
Xeyr. Zəif açarlar CA-nın öz aralıq sertifikatlarına aid idi. Bunlar müştəri açarları deyildi və müştərilərə verilməmişdi. Sosial şəbəkələrdə bunun əksinin iddia edilməsi bu faktı dəyişmir.
eMudhra müştərisi kimi sertifikatımı dərhal dəyişdirməliyəmmi?
Yalnız TLS sertifikatınız emSign ECC Root CA – G3 kök sertifikatına bağlanırsa. eMudhra-nın məlumatına görə, bu, təxminən 30.800 sertifikatı olan bir ABŞ müştəri birliyinə aiddir. eMudhra digər müştərilərin heç bir tədbir görməsinə ehtiyac olmadığını bildirir. Hərəkətə keçməzdən əvvəl sertifikatınızı verən tərəfi yoxlayın.
Sertifikatımın təsirlənib-təsirlənmədiyini necə müəyyən edə bilərəm?
Sertifikatı verən tərəfə və zəncirə əsasən: sertifikata brauzerdə baxın və ya yoxlama siyahısındakı OpenSSL əmrindən istifadə edin. “EM DV TLS CA – G3B”, “EM OV TLS CA – G3C” və ya “emSign ECC Root CA – G3” kimi adlar təsirlənmiş zəncirə işarə edir.
Serverimin məxfi açarını dəyişdirməliyəmmi?
Bu hadisəyə görə buna ehtiyac yoxdur. Mənbələrə görə, server açarı təsirlənməyib. Bununla belə, sertifikatın zəruri dəyişdirilməsi zamanı yeni açar yaratmaq tövsiyə olunur.
Hücumçular domenim üçün saxta sertifikatlar yarada bilərlərmi?
Bu səkkiz açarla texniki baxımdan istənilən domen üçün sertifikat imzalamaq mümkün idi. Bu, yalnız brauzerlər zəncirə etibar etdiyi müddətdə işləyirdi. Mozilla və Chrome-un bloklamalarından sonra aktual brauzerlərdə bu, artıq mümkün deyil. Yenilənməyən və ya kök sertifikatı əl ilə əlavə edilmiş cihazlarda risk daha uzun müddət qala bilər. Buna görə domeniniz üçün verilən sertifikatları izləyin.
Let’s Encrypt və ya digər CA-ların sertifikatları təsirlənibmi?
Dərc olunmuş mənbələrə görə, xeyr. Mozilla digər CA-ların təsirləndiyini düşünmür.
eMudhra-nın TLS biznesindən çıxması nə deməkdir?
eMudhra artıq yeni ictimai TLS sertifikatları vermir. Kod imzalama, S/MIME, rəqəmsal imzalar və eSign fəaliyyətini davam etdirir. İndiyədək TLS sertifikatlarını eMudhra-dan alanlara yeni provayder lazımdır.
Odoo təsirlənibmi?
Odoo-nun özü təsirlənməyib. Lakin hər bir veb-tətbiqdə olduğu kimi, Odoo domeninizin TLS sertifikatı da etibarlı CA tərəfindən verilməlidir. Xüsusilə sertifikatlar avtomatik yenilənmirsə, onları verən tərəfi yoxlayın.
Mənbələr
6 noyabr 2026 tarixində baxılıb:
- Mozilla Bugzilla, xəta 2083449 (hadisə hesabatı, xronologiya, sertifikatların barmaq izləri): bugzilla.mozilla.org/show_bug.cgi?id=2083449
- Mozilla Security Blog, 20.10.2026: eMudhra-nın aralıq sertifikatlarının komprometasiyasından sonra Firefox istifadəçilərinin qorunması
- eMudhra, açıqlama: emudhra.com/en/post/certificate-security-incident
- The Register, 20.10.2026: Hindistanın eMudhra sertifikatlaşdırma mərkəzinin məxfi açarları ifşa olunub, onlardan biri 4 ədədi olub
- Mozilla dev-security-policy: Hadisəyə dair müzakirə mövzusu
- Certificate Transparency axtarışı: crt.sh
Səkkiz açarın dəyərini açıq sertifikatlar əsasında özümüz hesablamışıq. Səbəb, son istifadəçi sertifikatlarının verilməməsi və təsirlənmiş müştərilərin sayı barədə məlumatlar eMudhra-dan və ya Bugzilla-dan götürülüb və tərəfimizdən müstəqil şəkildə yoxlanılmayıb.
Biricon IT Services dəstəyi
TLS sertifikatlarınızı kimin verdiyinə əmin deyilsinizsə, sizə məmnuniyyətlə kömək edərik: veb-serverlərdə, poçt serverlərində, təhlükəsizlik divarlarında və xüsusi təyinatlı avadanlıqlarda olan bütün sertifikatların inventarlaşdırılması, başqa CA-ya keçid, avtomatik yeniləməyə (ACME) keçid və domenlərinizin monitorinqi üzrə dəstək göstəririk. İT xidmətləri provayderi olaraq kiçik və orta müəssisələrin serverlərinə, təhlükəsizlik divarlarına və veb-tətbiqlərinə xidmət göstəririk.
6 noyabr 2026 tarixinə olan məlumat. Vəziyyət dəyişə bilər; Mozilla, Google, Apple və eMudhra-nın açıqlamaları əsas götürülməlidir.